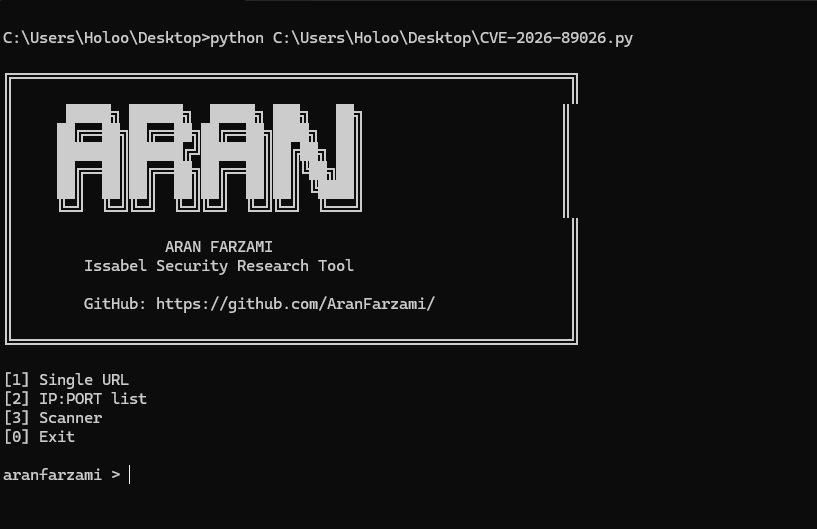
 aranfarzami/cve-2026-89026
PoC de exploit y escáner para CVE-2026-89026, que valida el bypass de autenticación de Issabel PBXAPI mediante JWT HS256 falsificados en objetivos únicos o listados.

CVE-2026-89026 es el problema de seguridad que aborda este proyecto.
Este repositorio contiene un exploit PoC y escáner para investigar y validar el comportamiento de autenticación afectado de Issabel PBXAPI.
El proyecto está diseñado para investigación de seguridad autorizada, validación de vulnerabilidades, laboratorios de pruebas de penetración y evaluación defensiva.
Importante: Pruebe únicamente sistemas que sean de su propiedad o para los que tenga autorización explícita de evaluación.
El PoC implementa el flujo de investigación de falsificación de autenticación contra el endpoint de Issabel PBXAPI.
Incluye:
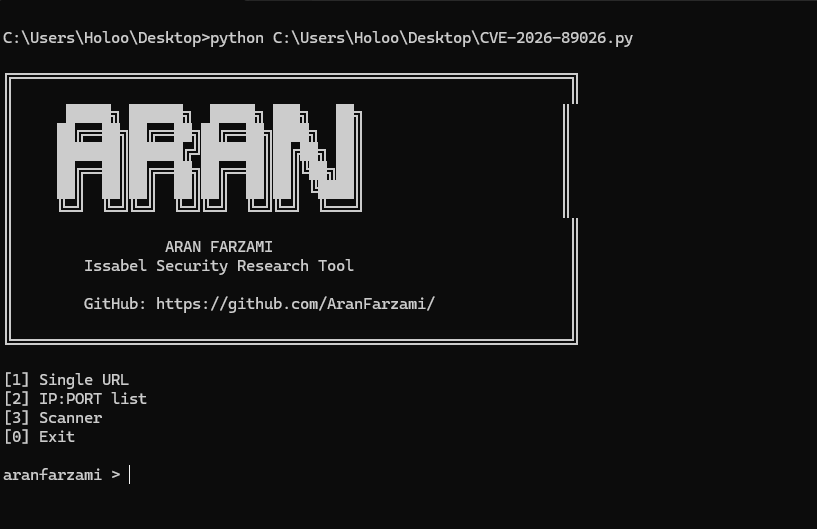
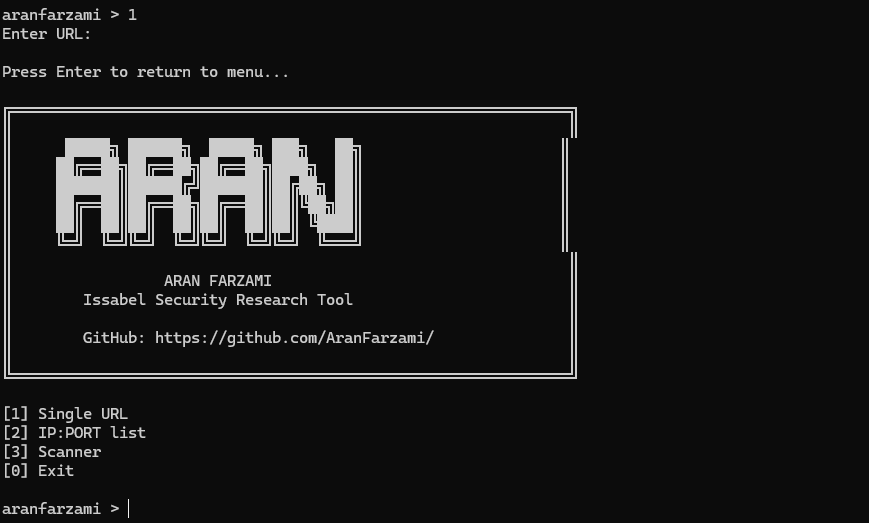
El escáner admite dos modos de entrada:
[1] Single URL
[2] IP:PORT List
[0] Back
Se puede proporcionar un único objetivo autorizado, por ejemplo:
https://target.example.com:8443
Un archivo de texto puede contener objetivos en este formato:
http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080
Los objetivos se procesan secuencialmente.
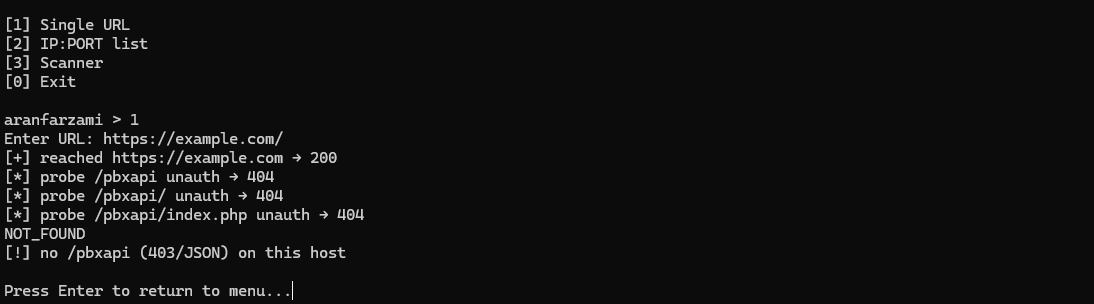
El escáner verifica el endpoint /pbxapi de Issabel y determina si
está presente la condición de autenticación investigada.
Resultados típicos:
VULNERABLE
o:
NOT_VULNERABLE
La ruta de detección del escáner está destinada a validar el problema de autenticación sin utilizar la ruta opcional de ejecución de comandos.
Coloque sus capturas de pantalla en el directorio screenshots/ del repositorio.
.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt
Aran Farzami
Investigador de Seguridad y Programador
GitHub:
https://github.com/AranFarzami/
Este proyecto se proporciona para investigación de seguridad autorizada y fines educativos.
No utilice este PoC o escáner contra sistemas sin permiso explícito.
El autor no autoriza ni asume responsabilidad por acceso no autorizado, interrupción, acceso a datos u otro uso ilegal de este proyecto.
Elija y agregue una licencia de código abierto apropiada antes de publicar este repositorio.
