Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
chain-bench — Audita el cumplimiento de la seguridad de la cadena de suministro de software según el benchmark CIS, escaneando configuraciones de SCM, protecciones de ramas, dependencias y pipelines CI/CD en busca de riesgos. | Kitploit
Herramientas/GitHubGitHub/aquasecurity/chain-bench
Escáneres de VulnerabilidadesAuditoría de ConfiguraciónDevSecOpsSeguridad de Cadena de Suministro
GitHubaquasecurity/chain-bench

chain-bench

Audita el cumplimiento de la seguridad de la cadena de suministro de software según el benchmark CIS, escaneando configuraciones de SCM, protecciones de ramas, dependencias y pipelines CI/CD en busca de riesgos.

Ver Repositorio
7746387hace 2 añosRevisado por Kitploit
Compartir

logotipo de chain-bench

[📖 Documentación][docs]

Chain-bench es una herramienta de código abierto para auditar su pila de cadena de suministro de software en busca de cumplimiento de seguridad basada en un nuevo punto de referencia CIS para la cadena de suministro de software. La auditoría se centra en todo el proceso del SDLC, donde puede revelar riesgos desde el momento del código hasta el momento del despliegue. Para ganar la carrera contra los hackers y proteger sus datos sensibles y la confianza del cliente, necesita asegurarse de que su código cumple con las políticas de su organización.

Lea más en la [Documentación de Chain-bench][docs]

Go Reference GitHub Release Downloads DockerHub Pulls Build Status License go-report-card

demo

Contenido

  • Contenido
  • Introducción
  • Inicio rápido
    • Instalación
    • Uso
      • Usando docker
      • Usando GitHub Actions
      • Usando Gitlab CI (beta)
  • Requisitos
  • Proveedores compatibles
  • Tenga en cuenta
  • Contribuir
  • Hoja de ruta

Introducción

Chain-bench es una herramienta de código abierto para auditar su pila de cadena de suministro de software en busca de cumplimiento de seguridad basada en un nuevo punto de referencia CIS para la cadena de suministro de software. La auditoría se centra en todo el proceso del SDLC, donde puede revelar riesgos desde el momento del código hasta el momento del despliegue.

Inicio rápido

La forma principal de ejecutar chain-bench es como una CLI independiente. Requiere un token de acceso para su cuenta y la URL del repositorio para acceder a su SCM.

Instalación

Obtenga Chain-bench a través de su método de instalación favorito. Consulte la sección de [instalación] en la documentación para más detalles. Por ejemplo:

  • brew install chain-bench
  • nix-env --install -A nixpkgs.chain-bench
  • docker run aquasec/chain-bench
  • Descargar binario desde https://github.com/aquasecurity/chain-bench/releases/latest/

Uso

chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN> -o <OUTPUT_PATH>

Usando plataformas SCM autoalojadas o dedicadas (con dominios personalizados)

chain-bench scan --repository-url <REPOSITORY_URL> --scm-platform <SCM_PLATFORM> --access-token <TOKEN> -o <OUTPUT_PATH>

Las opciones compatibles para scm-platform son "github" y "gitlab" (beta)

Usando docker

docker run aquasec/chain-bench scan --repository-url <REPOSITORY_URL> --access-token <TOKEN>

Usando GitHub Actions

Ver el repositorio en https://github.com/aquasecurity/chain-bench-action

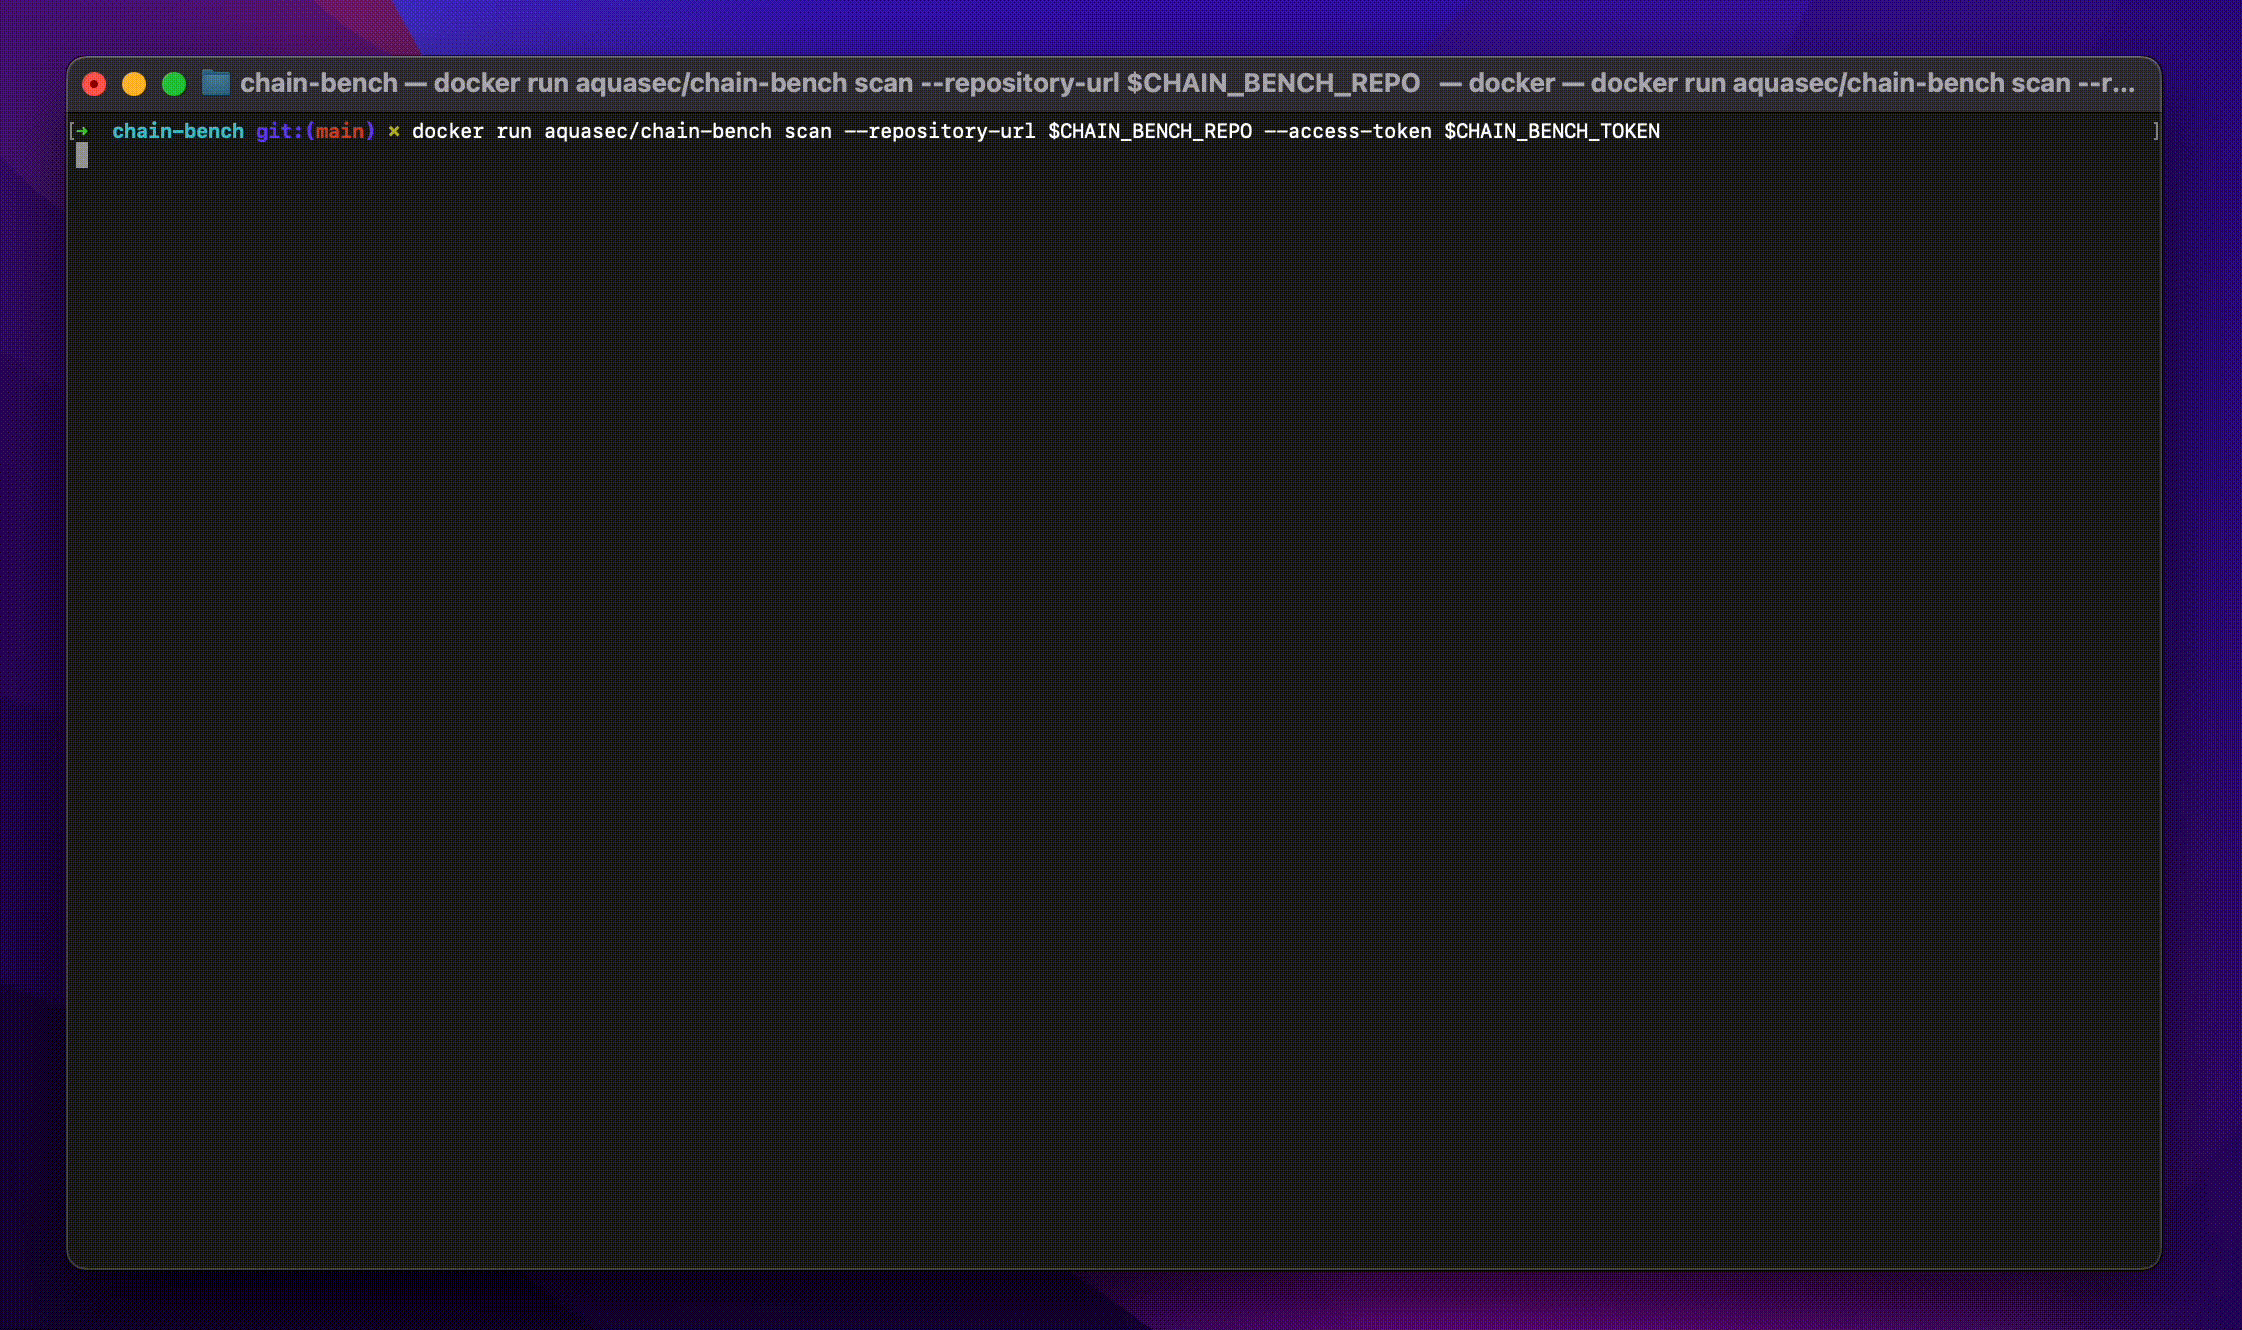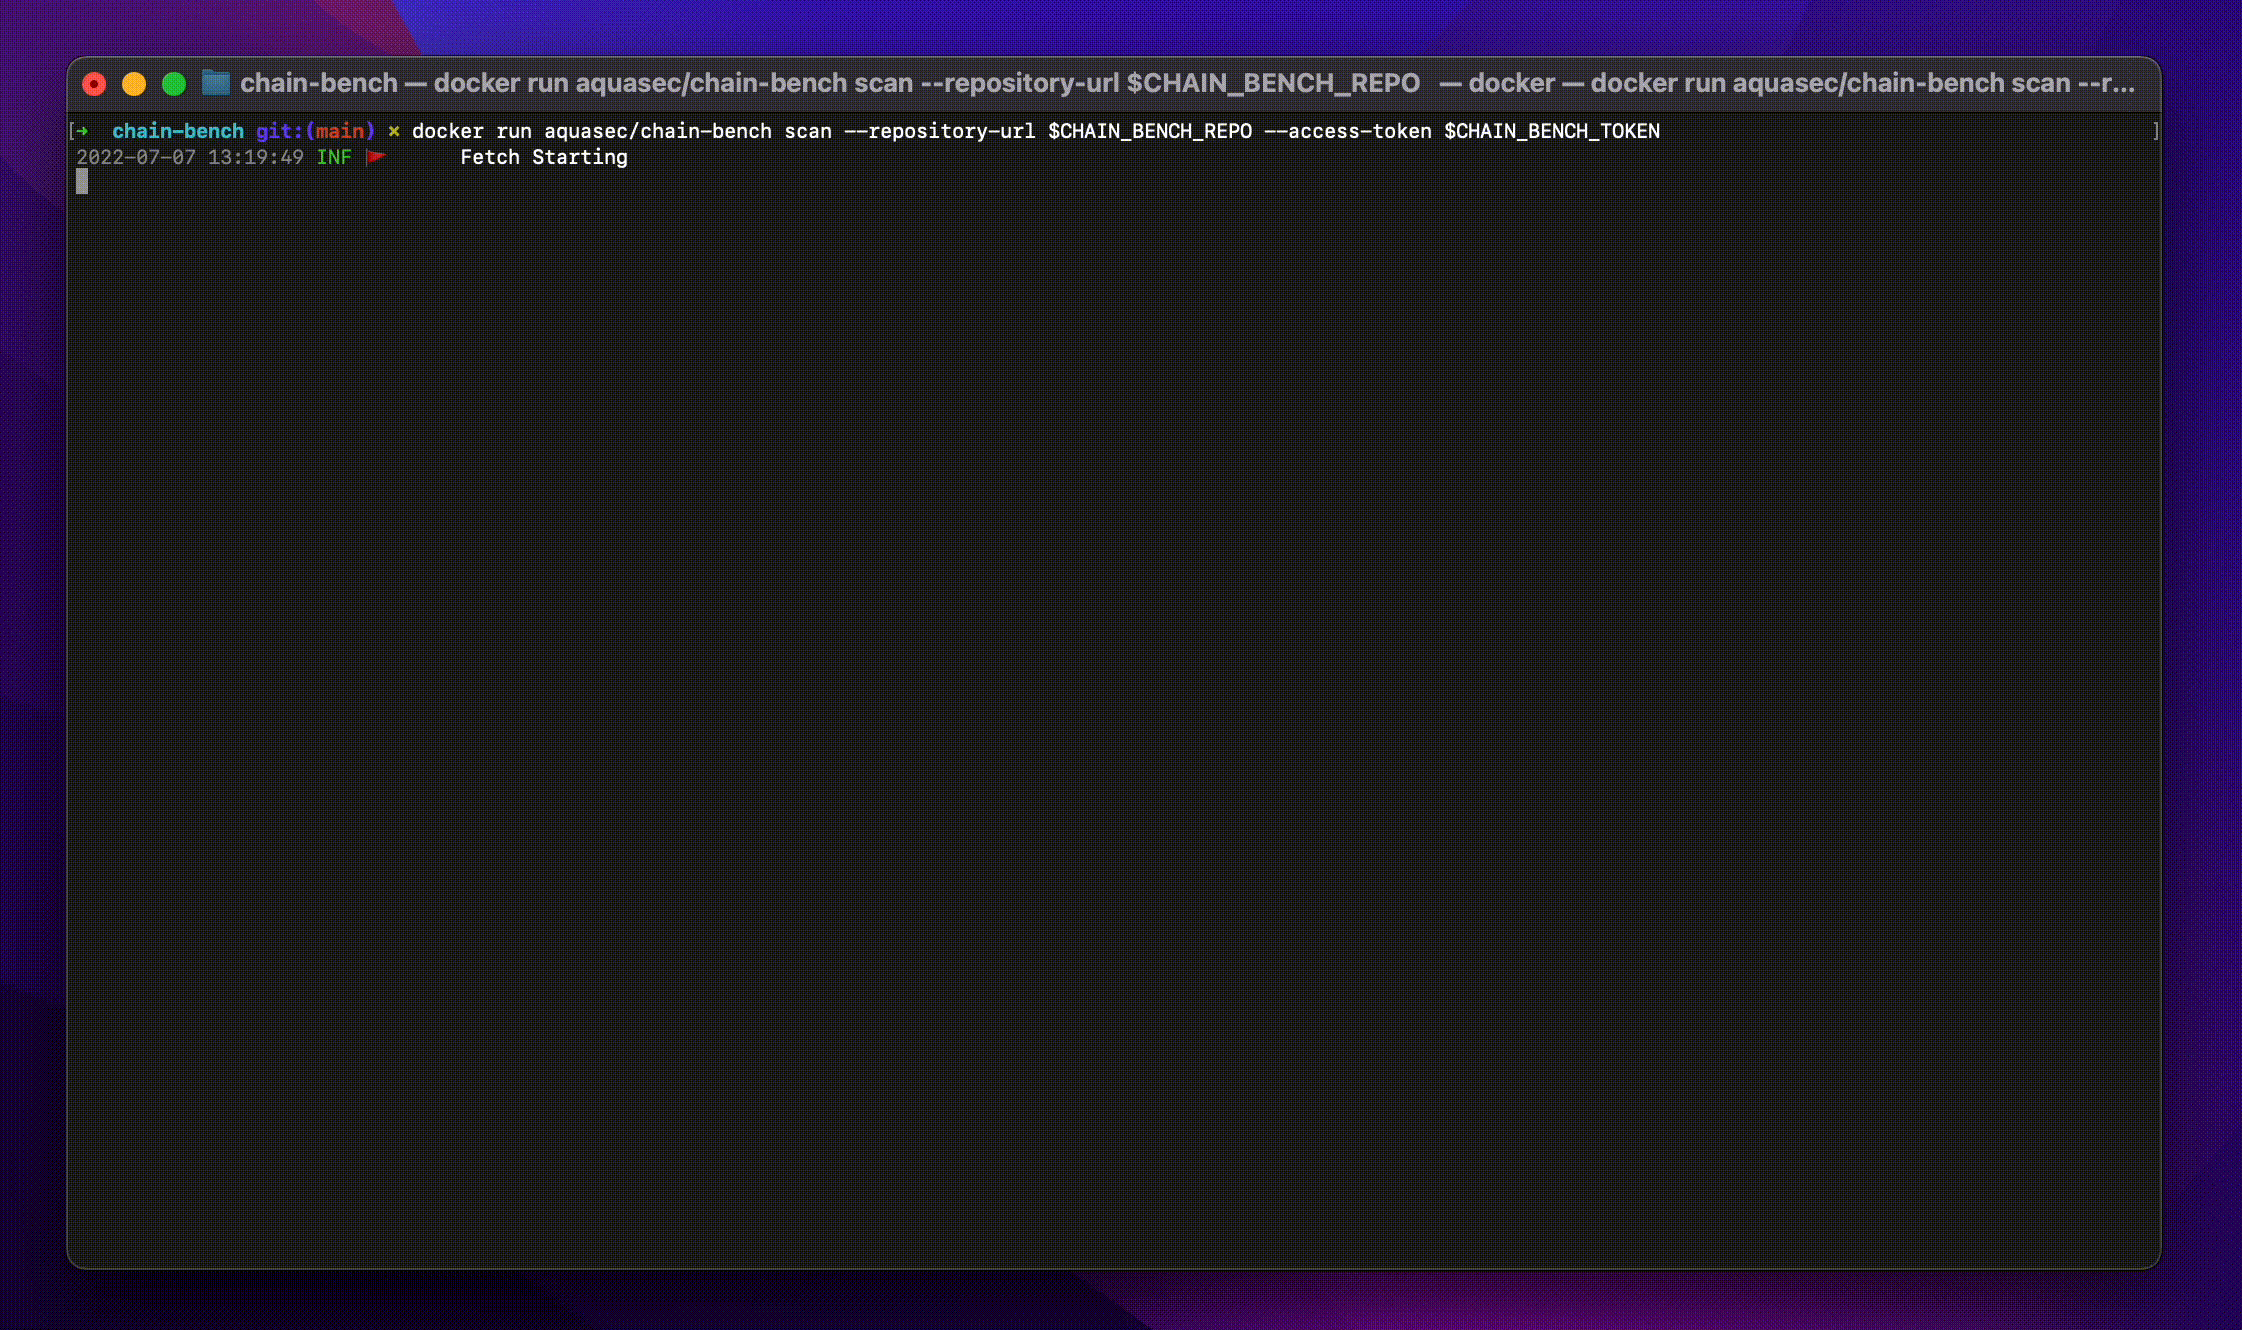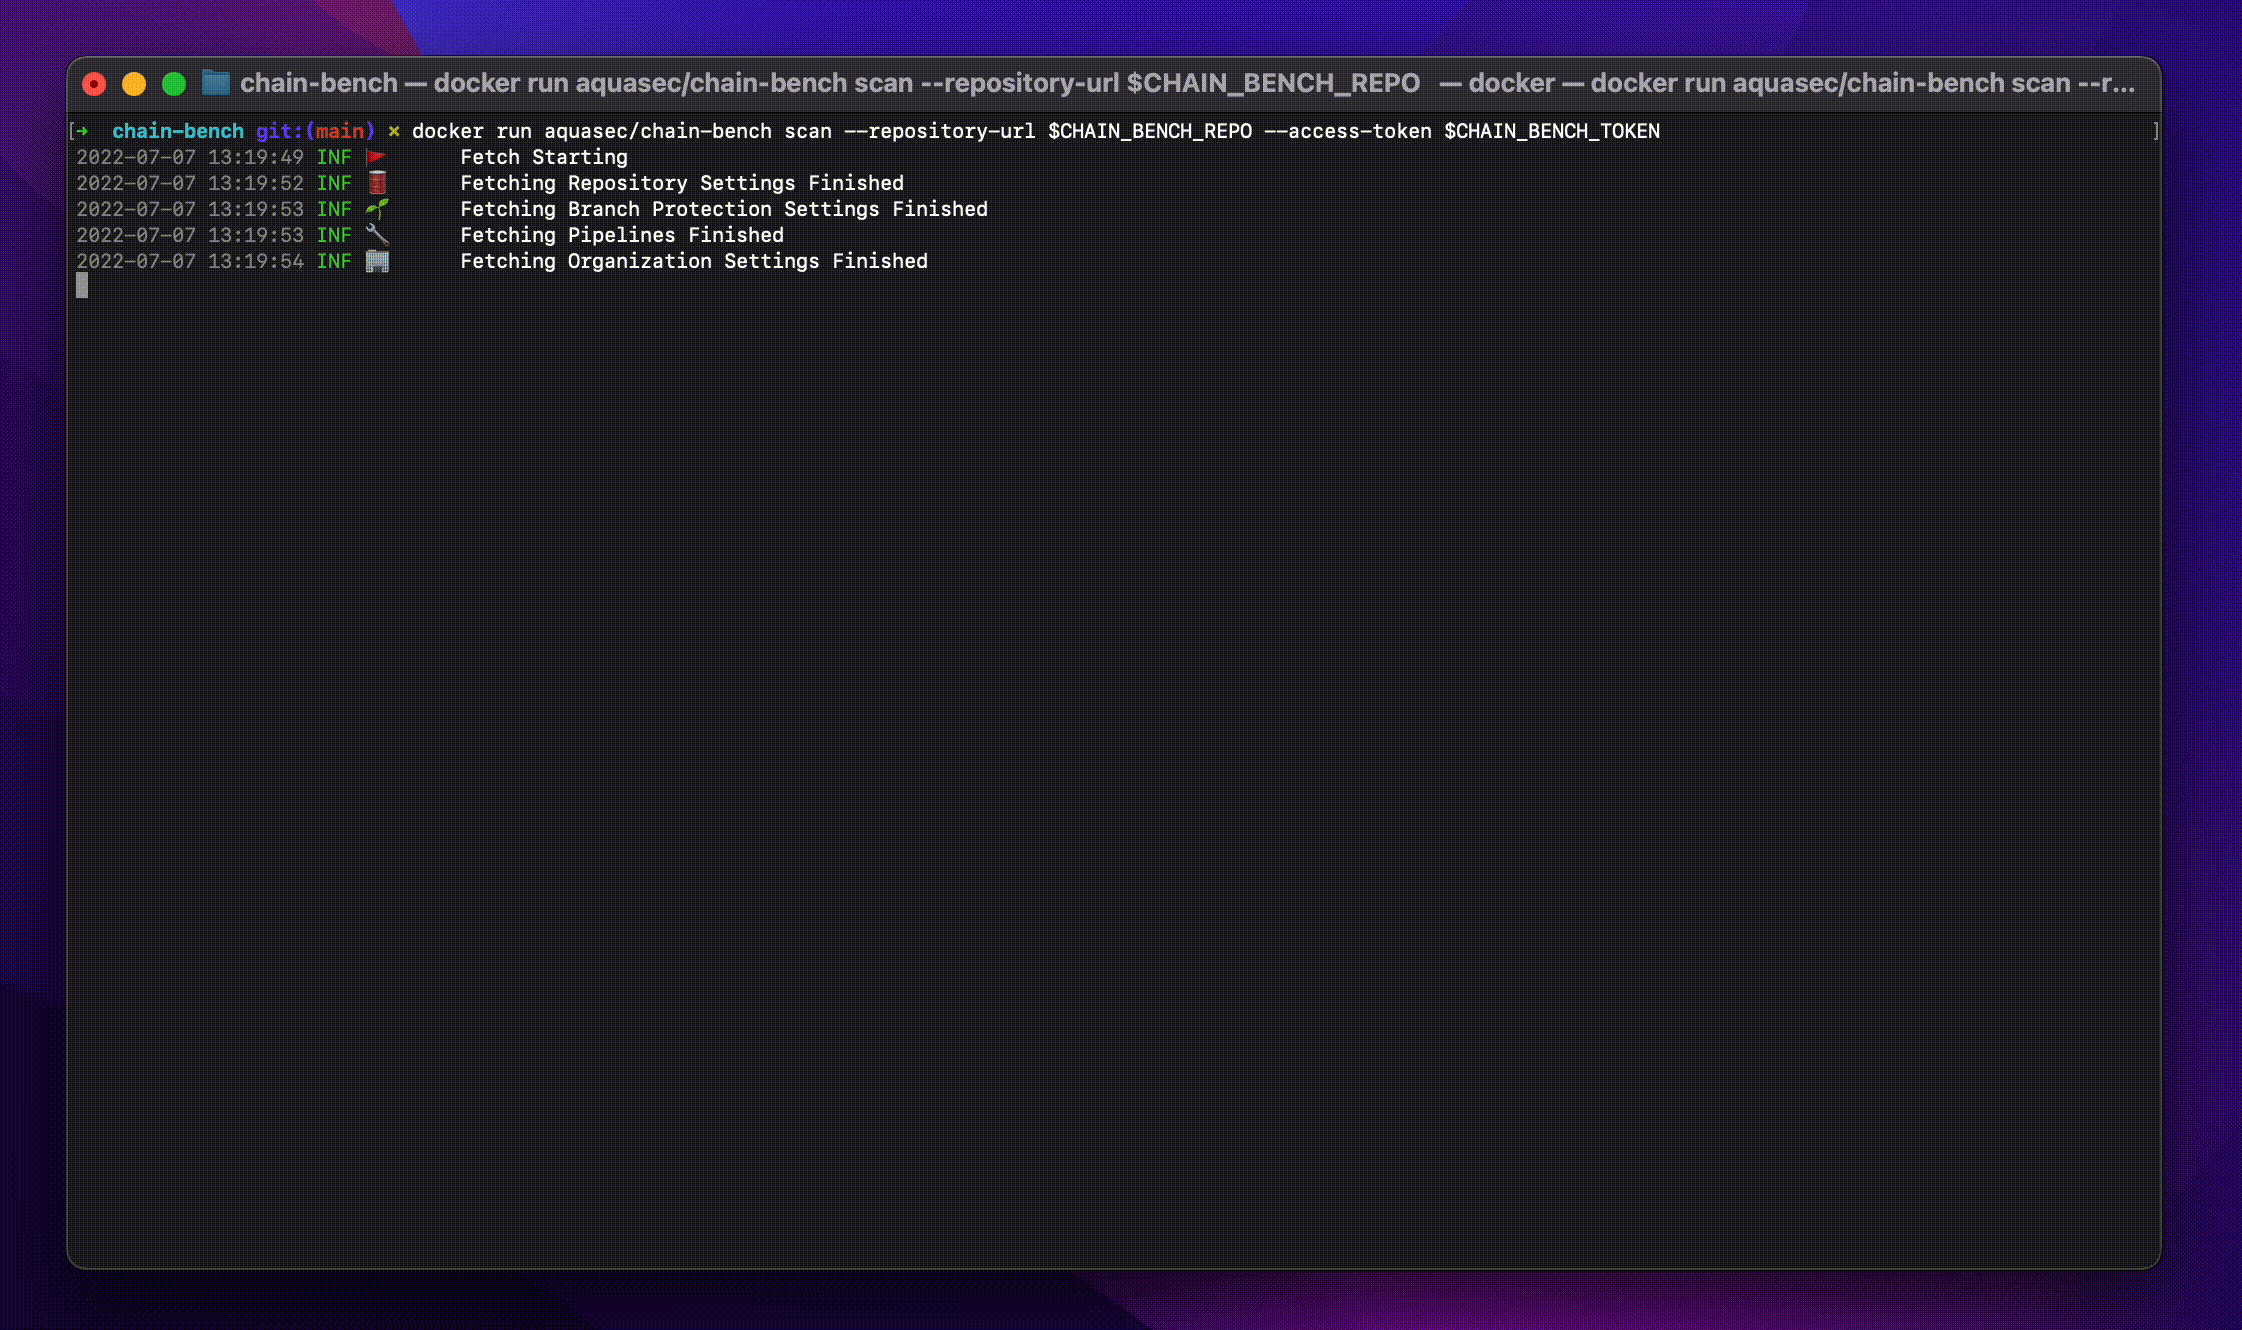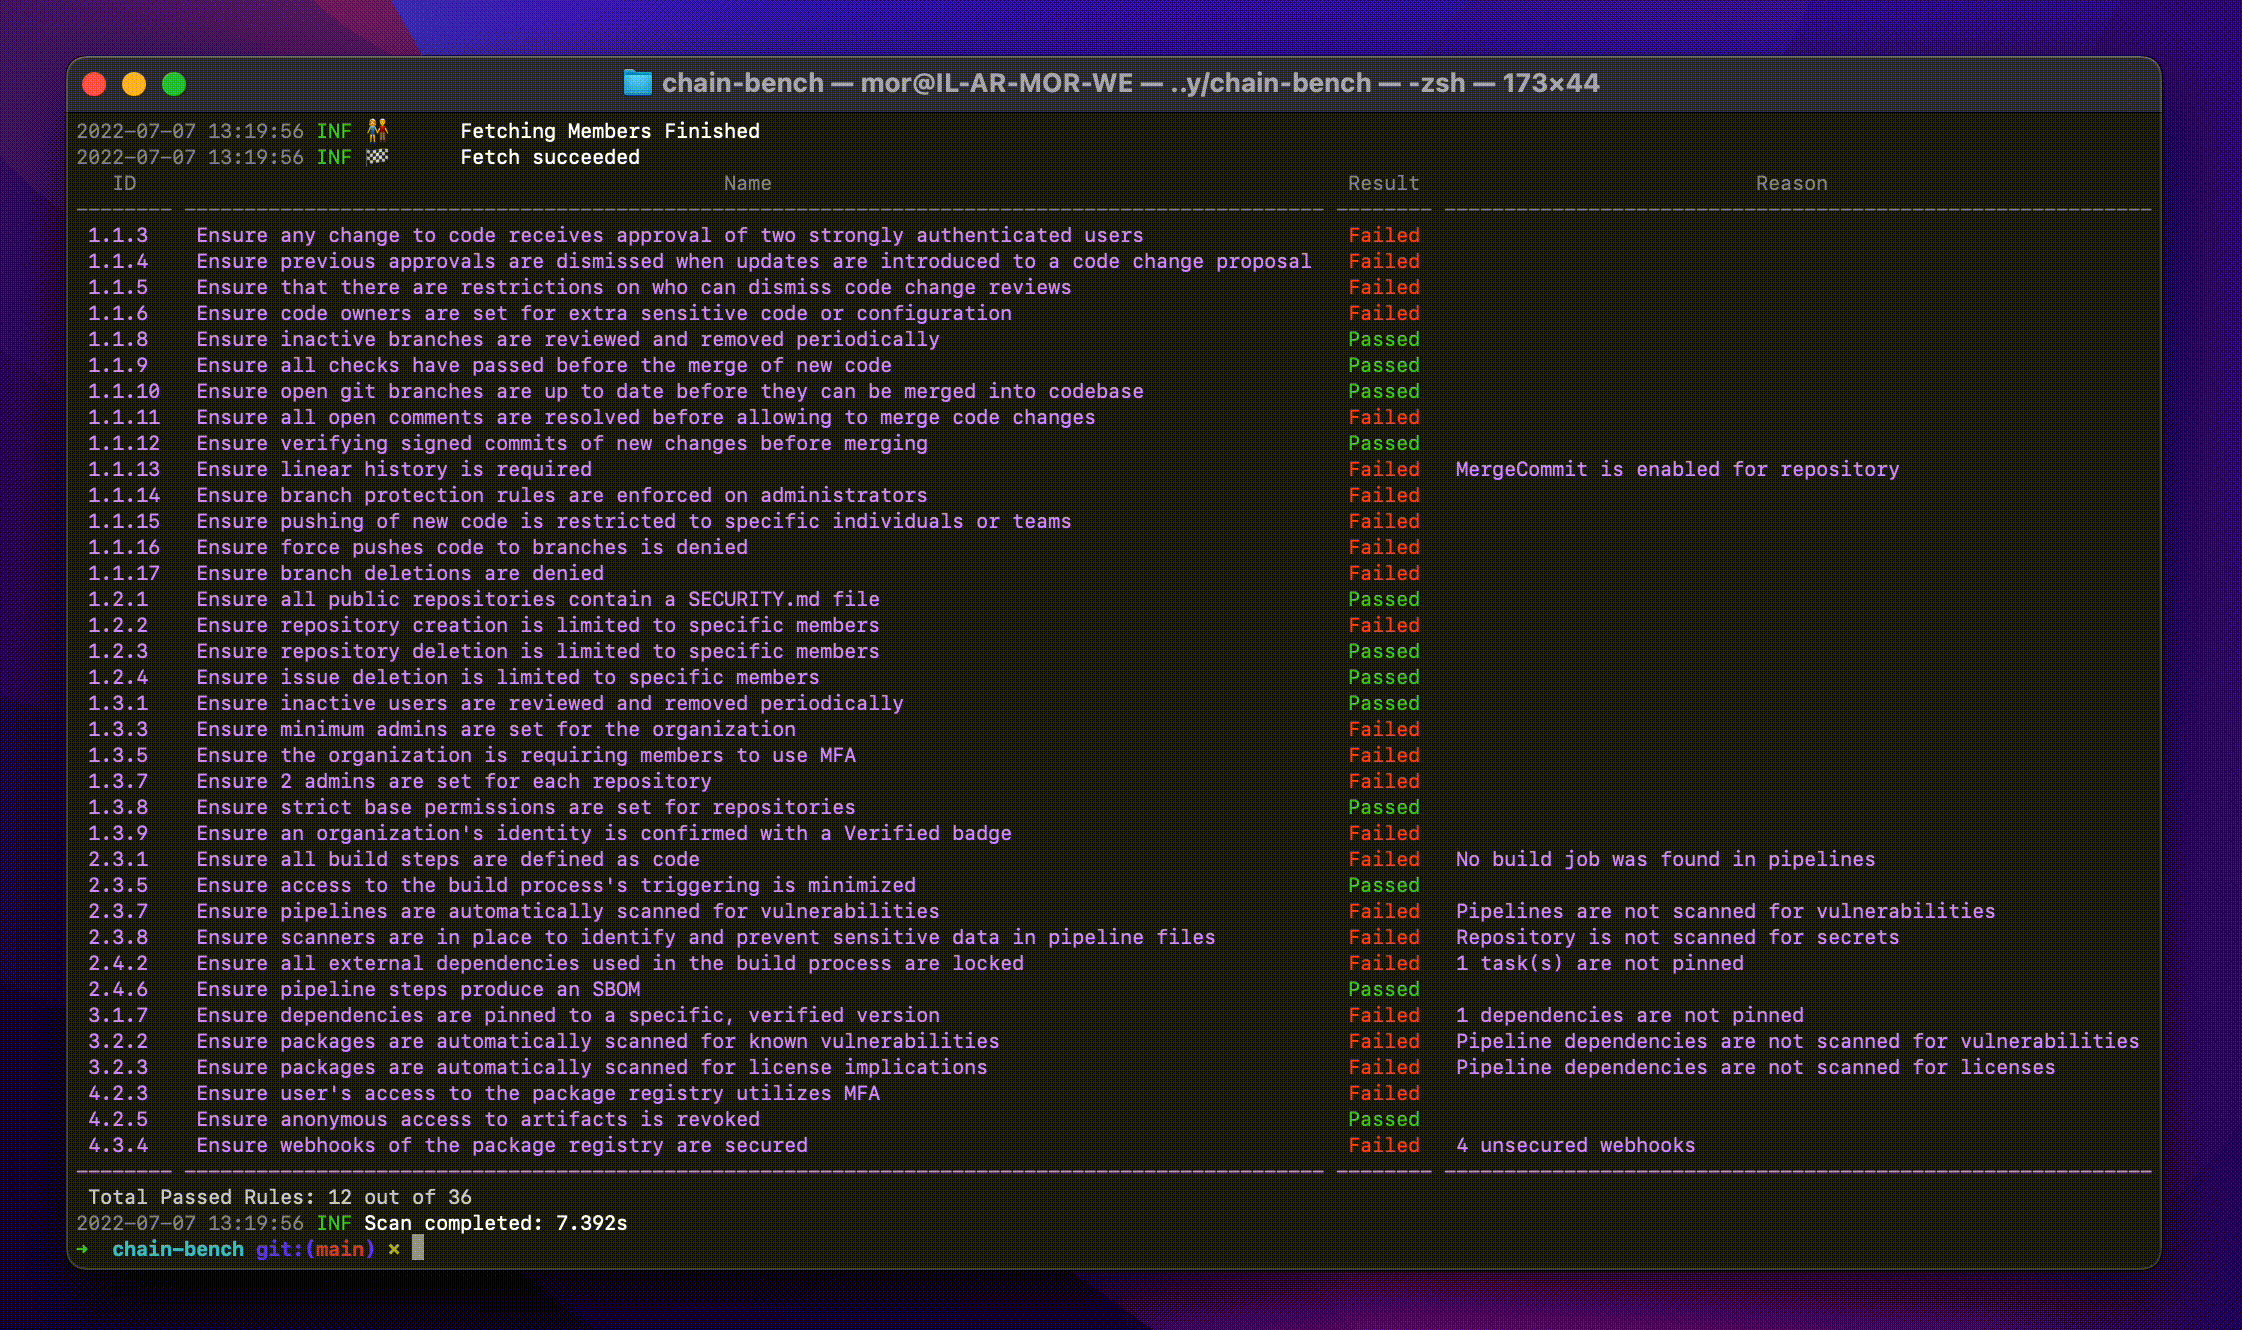
Ejemplo de salida
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →