CVE-2021-41773
Proyecto poc&exp en lenguaje Go. Aviso: este proyecto proviene de las notas de estudio diarias del autor. No utilice las tecnologías y herramientas relacionadas para realizar pruebas ilegales; el autor no es responsable de las consecuencias adversas que puedan derivarse de ello.
Uso:
./main -u <url>   单个url
./main -u <url> -c <command>  单个url执行单个命令
./main -f <file>  批量验证url文件
./main -f <file> -o <file>  验证url文件,有漏洞的导出
./main -u <url> -cmd    循环非交互式执行命令
Resultado de la ejecución del programa:
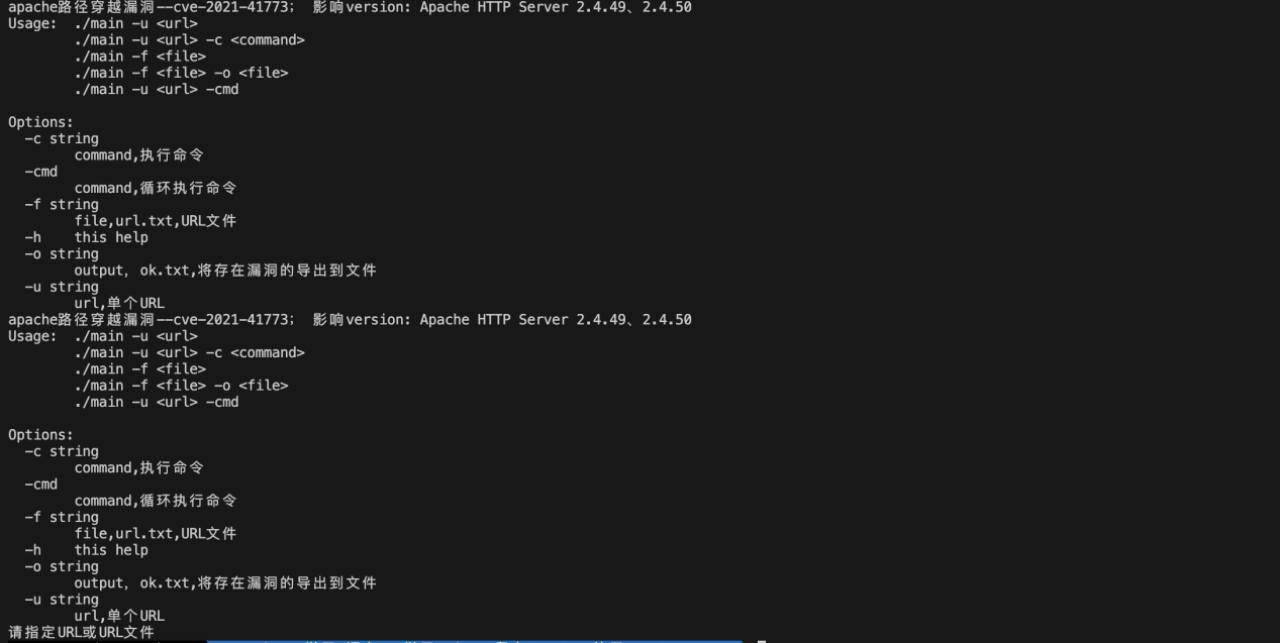
El autor planea, como siguiente paso, añadir el módulo thread, utilizar -t para trabajar con múltiples hilos y añadir módulos de verificación y explotación de múltiples vulnerabilidades.
Principiante en lenguaje Go, por favor sean indulgentes
Si este proyecto le ha sido de alguna utilidad en su aprendizaje, ¡¡¡dele una estrella al autor!!!
 aqiao-jashell/cve-2021-41773

