
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
wsvuls — Herramienta de escaneo de vulnerabilidades web en CLI que detecta software de servidor desactualizado, encabezados HTTP inseguros y extrae datos de IP/puerto de Cloudflare con estadísticas de rendimiento y mapeo de solicitudes. | Kitploit
Herramientas/GitHubGitHub/anouarbensaad/wsvuls
Escáneres de VulnerabilidadesRecopilación de InformaciónSeguridad WebCrawler
GitHubanouarbensaad/wsvuls

wsvuls

Herramienta de escaneo de vulnerabilidades web en CLI que detecta software de servidor desactualizado, encabezados HTTP inseguros y extrae datos de IP/puerto de Cloudflare con estadísticas de rendimiento y mapeo de solicitudes.

Ver Repositorio
571294hace 4 añosRevisado por Kitploit
Compartir


WSVuls
WSVuls

Escáner de vulnerabilidades de sitios web que detecta problemas [versión de servidor desactualizada y cabeceras HTTP inseguras.]

issues

¿Qué es WSVuls?

WSVuls es una herramienta de línea de comandos simple y potente para Linux, Windows y macOS. Está diseñada para desarrolladores/testers y para aquellos trabajadores de TI que quieran probar vulnerabilidades y analizar sitios web desde un solo comando. Detecta problemas como versiones de software desactualizadas, cabeceras HTTP inseguras y las solicitudes largas e inútiles.

¿Por qué WSVuls ?

WSVuls puede extraer los siguientes datos durante el rastreo:

Cloudflare :
  • Dirección IP
  • Puertos
  • Cabeceras Hex
  • Versión del Protocolo
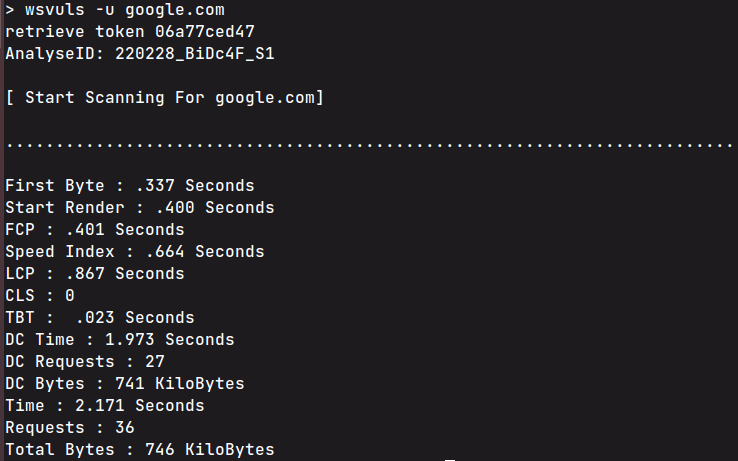
Estadísticas :
  • Primer Byte
  • Inicio de Renderizado
  • FCP
  • Índice de Velocidad
  • LCP
  • CLS
  • TBT
  • Tiempo DC
  • Solicitudes DC
  • Bytes DC
  • Tiempo
  • Solicitudes
  • Bytes Totales
Mapeador :
  • Recurso
  • Inicio de Solicitud
  • Tipo de Contenido
  • Búsqueda DNS
  • Negociación SSL
  • Código de Error/Estado

Docker

WSVuls puede ejecutarse usando Docker

Construir Imagen
$ git clone https://github.com/anouarbensaad/wsvuls
$ cd wsvuls
$ docker build -t wsvuls:latest .
Ejecutar un contenedor WSVuls con modo interactivo
$ docker run -it --name wsvuls wsvuls:latest -u facebook.com

Uso

Escanear, detectar y obtener estadísticas para una URL específica

Ejemplos:

Para obtener estadísticas de la URL objetivo:
$ wsvuls stats -u facebook.com

Para mapear todas las solicitudes:
$ wsvuls stats -u facebook.com --mapper

Para detectar la dirección IP correcta desde el firewall de Cloudflare:
$ wsvuls cloud -d facebook.com

por defecto usa proxy para evitar el límite de velocidad.

Comandos disponibles: 
  stats      Obtiene estadísticas del sitio web objetivo.
  cloud      Obtiene los datos correctos de Cloudflare.
  
Banderas:
  -h, --help      ayuda para wsvuls

Captura de pantalla

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






