anlominus/bug-bounty
Bug Bounty ~ Awesomes | Libros | Cheatsheets | Listas de verificación | Herramientas | Listas de palabras | Más

בס״ד
⫷ HacKingPro ⫸
⫷ TryHackMe | KoTH ⫸
⫷ Privilege-Escalation⫸
⫷ ScanPro | Linfo | Diablo ⫸
⫷ Offensive-Security | PenTest ⫸
⫷ Goals | Studies | HacKing | AnyTeam ⫸
GitHub Security Bug Bounty
Los investigadores de seguridad de software colaboran cada vez más con empresas de internet para cazar vulnerabilidades.
Nuestro programa de recompensas rinde homenaje a estos investigadores y ofrece recompensas de $30,000 o más por vulnerabilidades críticas.
Una lista curada de variadas herramientas de bug bounty
Una lista exhaustiva y curada de programas de Bug Bounty y write-ups de los cazadores de bug bounty.
Una lista curada de frameworks, librerías, recursos, software y tutoriales de
Capture The Flag(CTF). Esta lista pretende ayudar tanto a principiantes como a jugadores de CTF con experiencia a encontrar todo lo relacionado con los CTF en un solo lugar.
Proyecto Awesome Bug Bounty Builder: todas las herramientas comunes para encontrar tus vulnerabilidades.

The Threat Hunter Playbook es un proyecto open source impulsado por la comunidad para compartir lógica de detección, tradecraft de adversarios y recursos que hacen más eficiente el desarrollo de detecciones. Todos los documentos de detección de este proyecto siguen la estructura de MITRE ATT&CK, que clasifica el comportamiento adversario posterior al compromiso en grupos tácticos, y están disponibles en forma de notebooks interactivos. El uso de notebooks no solo nos permite compartir texto, consultas y resultados esperados, sino también código para ayudar a otros a ejecutar lógica de detección contra conjuntos de datos de seguridad previamente registrados, localmente o de forma remota a través de los entornos de computación en la nube de BinderHub.
Una lista de payloads, consejos y trucos interesantes para cazadores de bug bounty.
Una lista de payloads, consejos y trucos interesantes para cazadores de bug bounty.
Consejos y tutoriales para Bug Bounty y también para pruebas de penetración.
Estas son algunas de las herramientas que usamos cuando realizamos reconocimiento pasivo en vivo SOLO en Twitch:
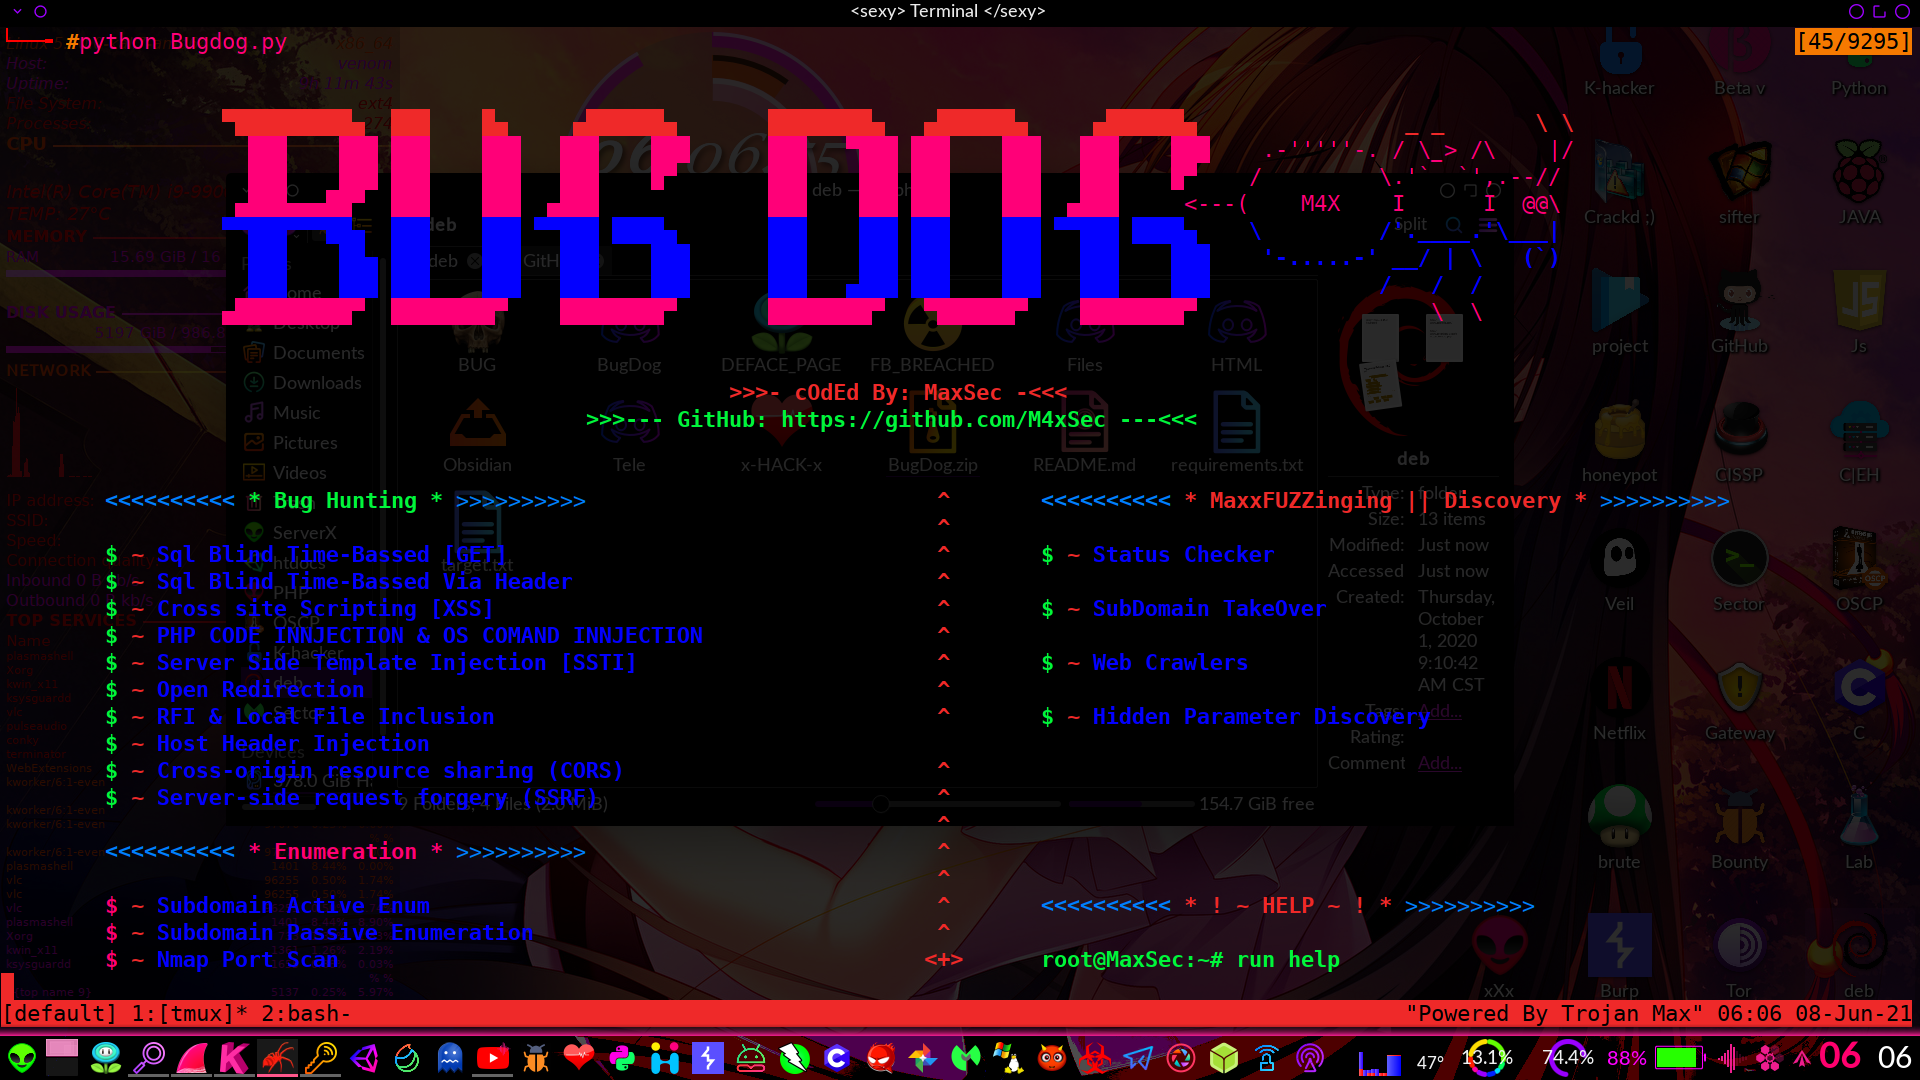
Una POTENTE HERRAMIENTA DE CAZA DE BUGS. Soporta SQL, XSS, ejecución de código PHP, SSRF,.... He añadido mis propios payloads, que encontré durante mi caza de bugs. También puedes añadir tus payloads PERSONALIZADOS ;)
NOTA: BugDog está hecho con python y requiere python2 para funcionar perfectamente.
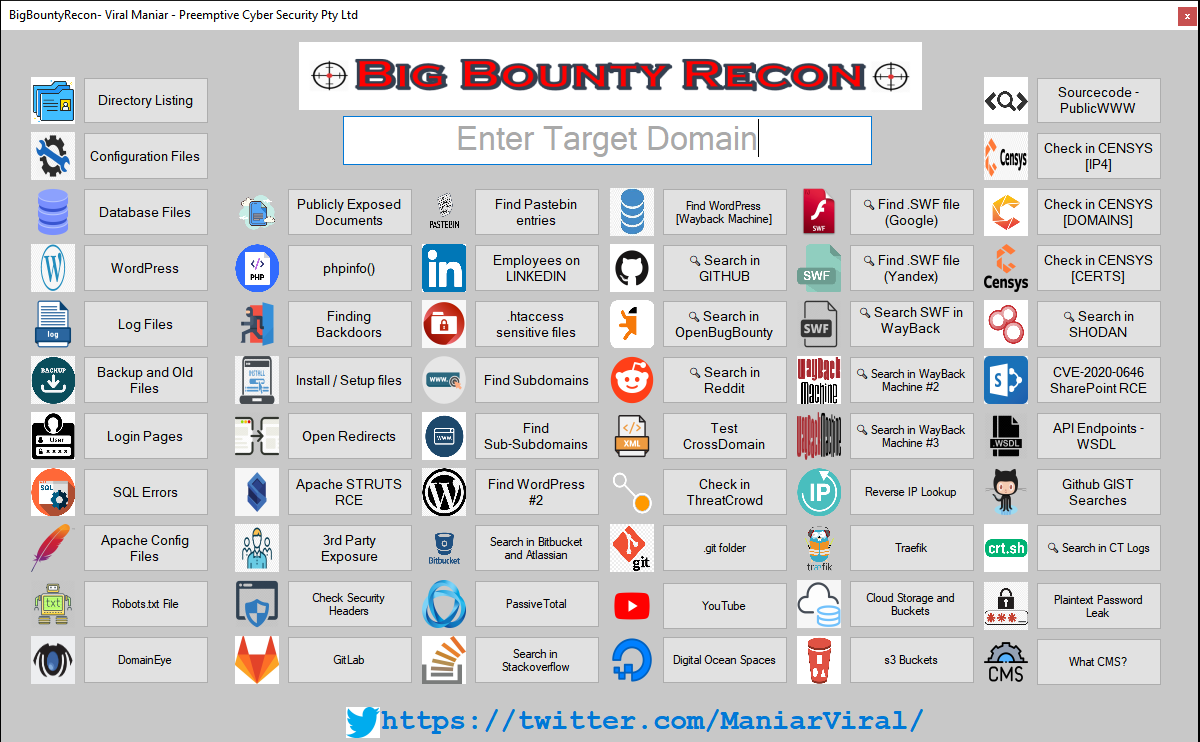
La herramienta BigBountyRecon utiliza 58 técnicas diferentes mediante varios Google dorks y herramientas open source para agilizar el proceso de reconocimiento inicial sobre la organización objetivo.