Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
PGP-Tools — Extensión de navegador de código abierto para cifrado, descifrado y firma PGP. Motor Rust/WASM con desbloqueo WebAuthn PRF, protección de contraseña Argon2id y memoria zeroizada. | Kitploit
Herramientas/GitHubGitHub/am-i-being-pwned/pgp-tools
Descifrado de ContraseñasHerramientas de Cifrado/DescifradoSeguridad WebCriptografíaPrivacidadAutenticación
GitHubam-i-being-pwned/pgp-tools

PGP-Tools

Extensión de navegador de código abierto para cifrado, descifrado y firma PGP. Motor Rust/WASM con desbloqueo WebAuthn PRF, protección de contraseña Argon2id y memoria zeroizada.

Ver Repositorio
844hace 16 díasAún no revisado
Compartir
Sitio web

PGP Tools

PGP Tools

Extensión de navegador de código abierto para el cifrado y descifrado de PGP y AGE.
Construida con Rust/WebAssembly. Las claves privadas nunca tocan el heap de JS a menos que sea necesario.

CI Chrome Web Store users Chrome Web Store rating lib coverage: 84.7% unit tests: 2268 e2e tests: 229

Disponible en Chrome Web Store   Obtenerlo desde Microsoft Edge Add-ons

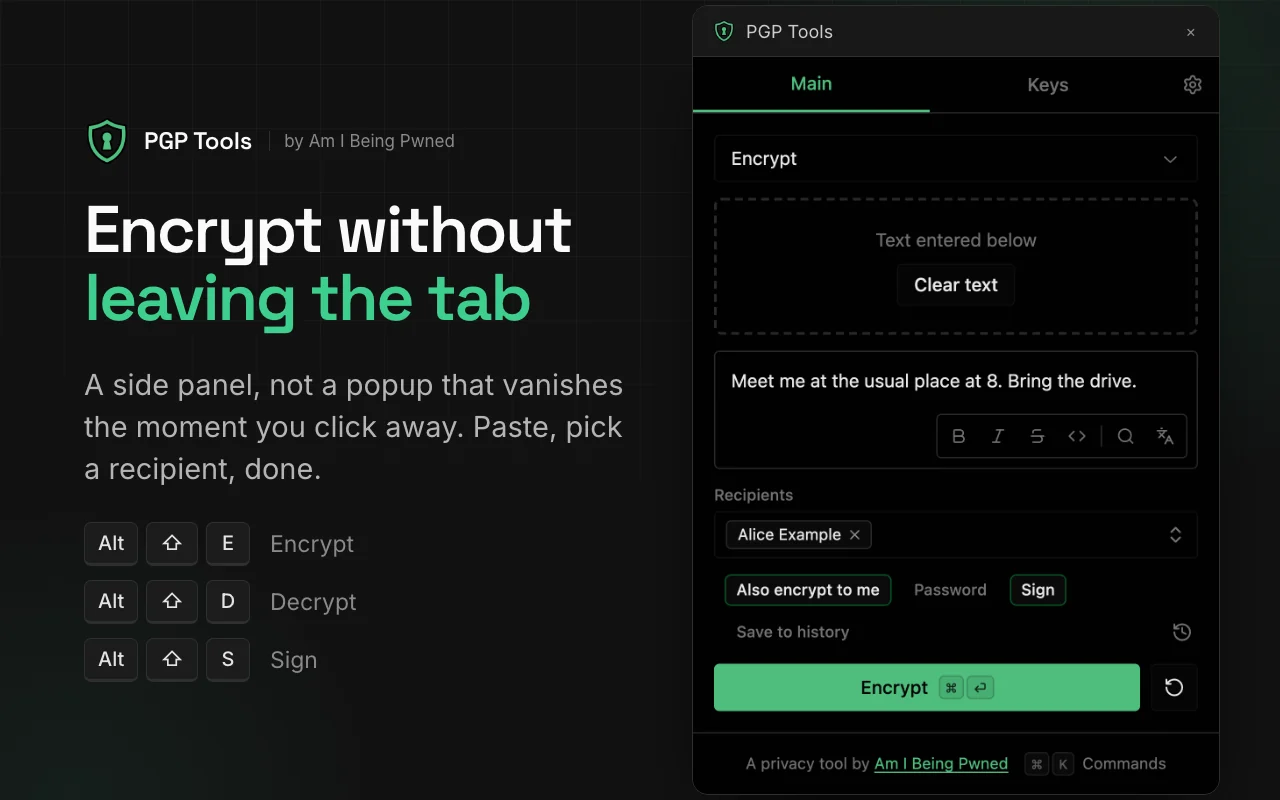
Panel lateral de PGP Tools: cifrando un mensaje para un destinatario, con la firma activada

¿Por qué PGP Tools?

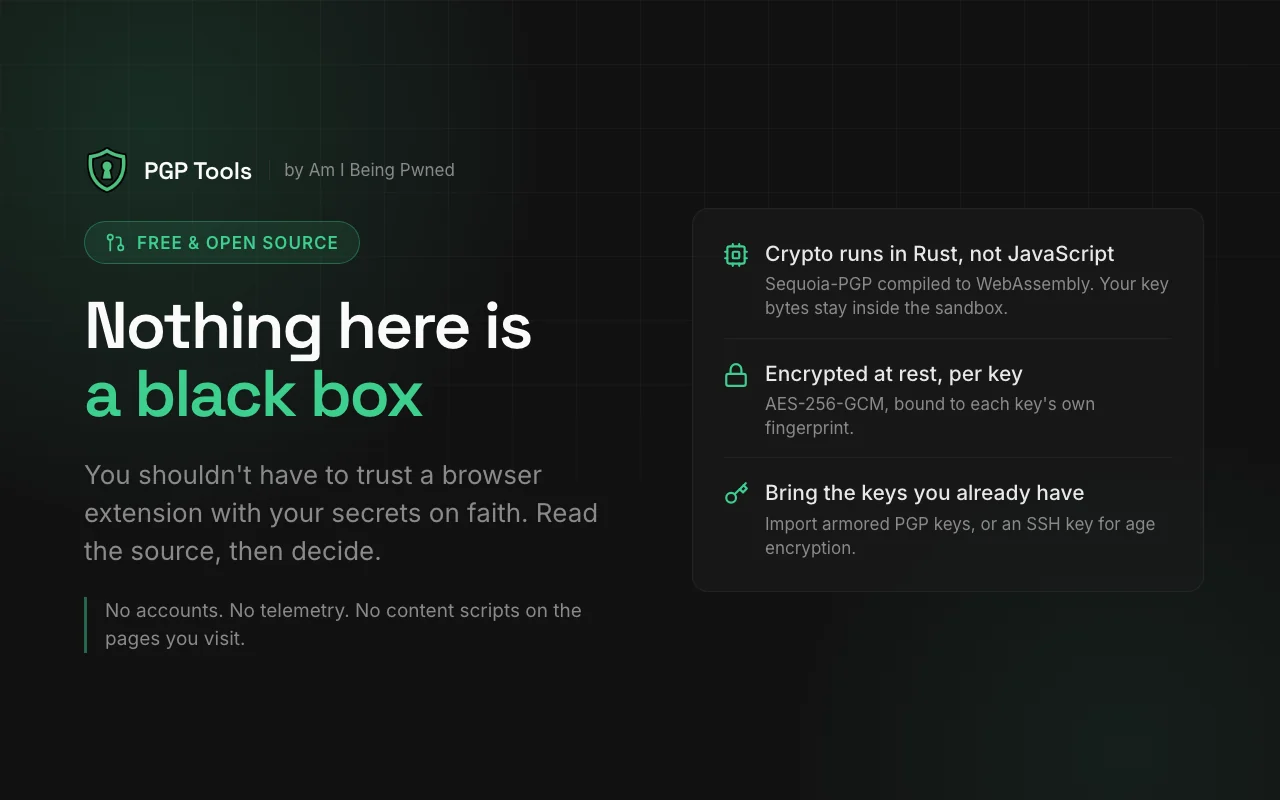
Código abierto y transparente. La mayoría de las extensiones de navegador para PGP son de código cerrado. No deberías confiar tus secretos a una caja negra.

La criptografía se ejecuta en WASM, no en JavaScript. Todas las operaciones de PGP se ejecutan en un sandbox de WebAssembly de Rust/Sequoia-PGP. JS solo mantiene un identificador entero opaco para tu clave: los bytes reales viven en la memoria lineal de WASM y se ponen a cero al liberarse. Las claves privadas pasan brevemente por JS durante la generación e importación antes de ser cifradas y almacenadas.

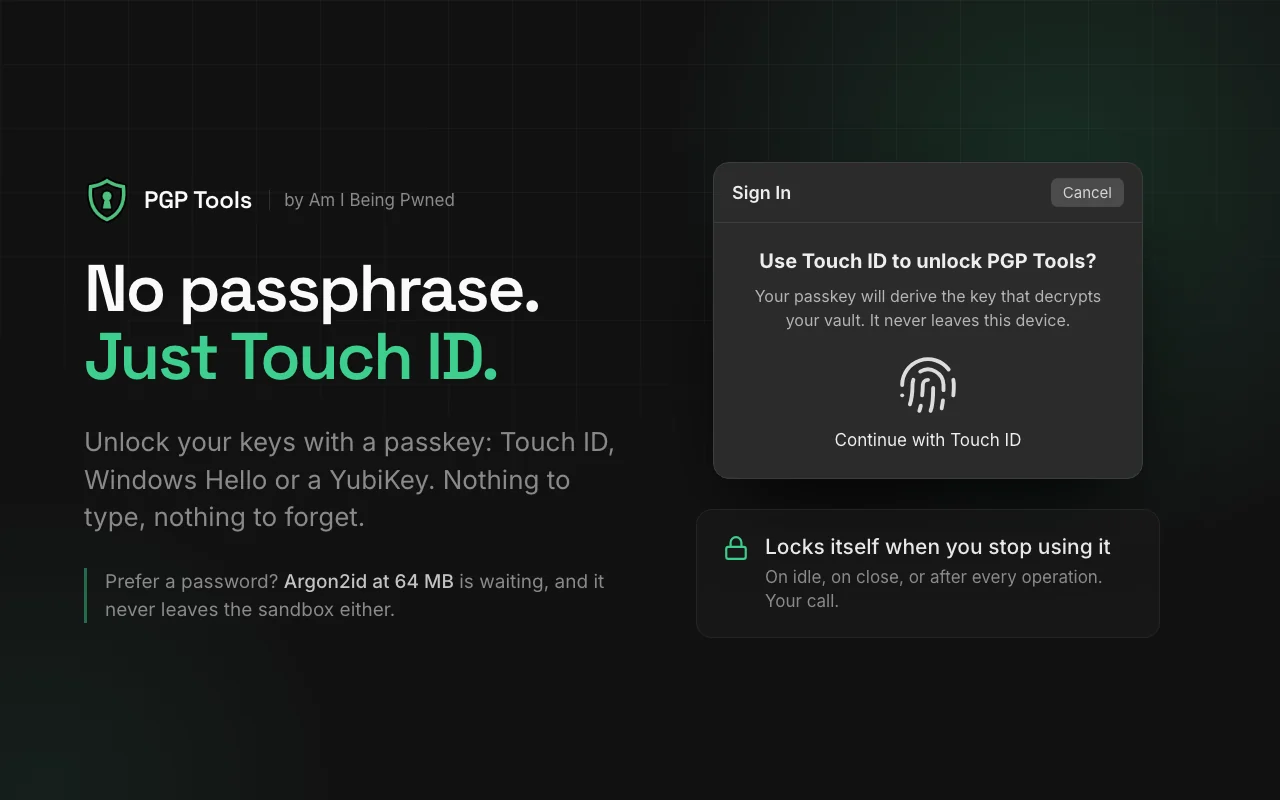
Desbloqueo con passkey. Protege las claves con WebAuthn PRF: desbloquea con Touch ID, Face ID, Windows Hello o una YubiKey en lugar de una contraseña. La salida de PRF se combina con un secreto almacenado mediante HKDF-SHA256, y todo el flujo de desbloqueo se ejecuta en WASM.

Argon2id para contraseñas. 64 MB de memoria, 3 iteraciones: resistente a la fuerza bruta con GPU. El KDF, el descifrado y el almacenamiento de claves ocurren todos en WASM. Los bytes de la contraseña se ponen a cero en ambos lados inmediatamente después de su uso.

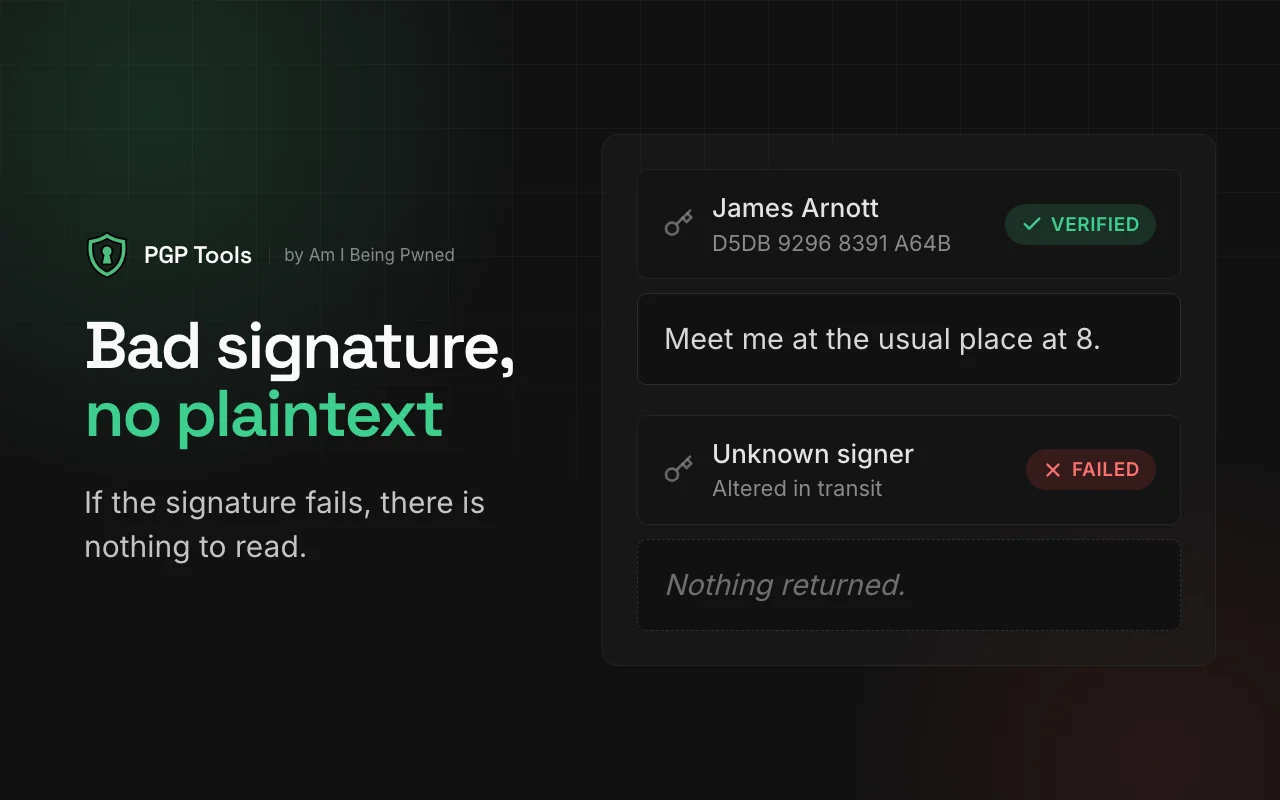
Descifrado + verificación atómicos. El texto plano y el resultado de la firma se devuelven juntos en una única respuesta empaquetada. Firma incorrecta = no se devuelve texto plano. Sin ventana TOCTOU.

Zeroización en todas partes. El crate zeroize en todas las claves e intermedios almacenados (Rust). Uint8Array.fill(0) en contraseñas, salidas de PRF y claves derivadas (JS). La memoria de WASM no pasa por el GC, por lo que la zeroización es determinista.

AAD por clave. Cada clave privada se cifra con AES-256-GCM usando Additional Authenticated Data vinculada a su huella digital. Intercambiar blobs entre ranuras de claves falla.
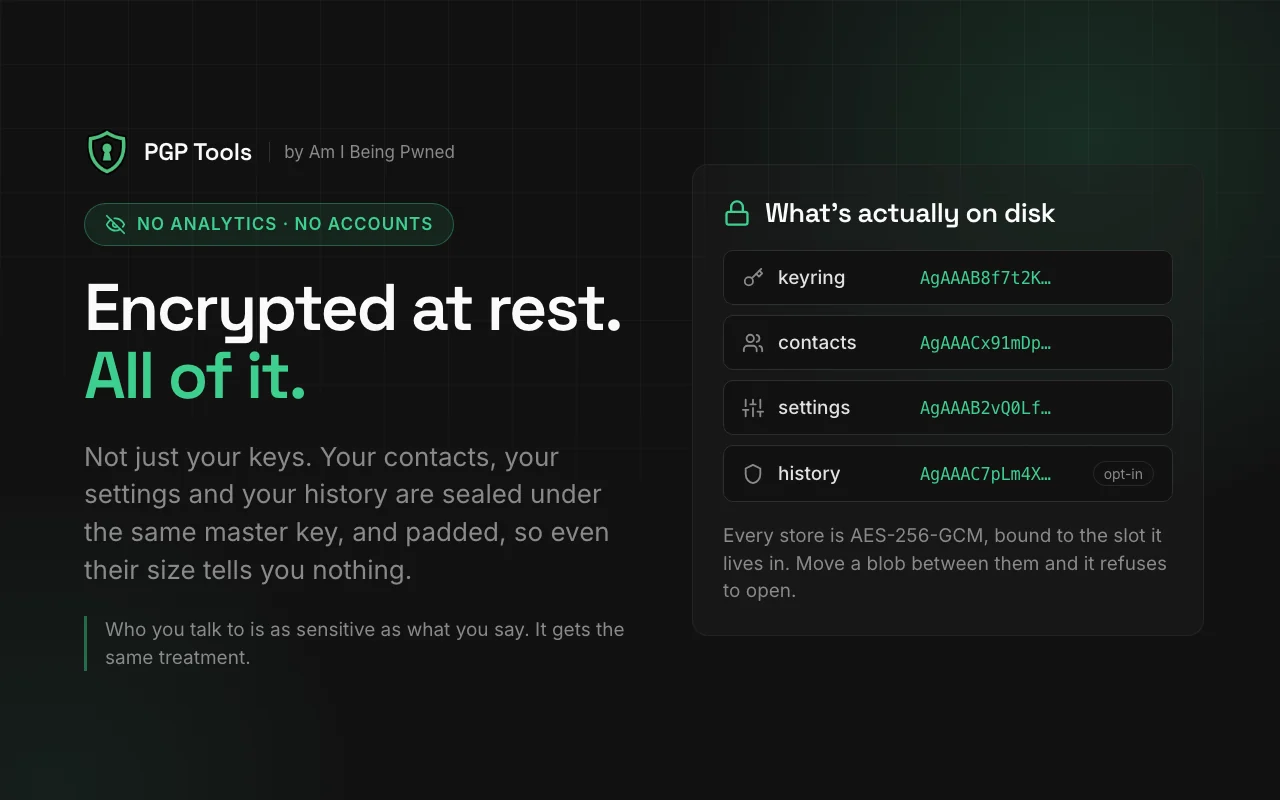
Cifrado en reposo: el llavero, los contactos, la configuración y el historial son cada uno un blob sellado en disco Desbloqueo con passkey: un aviso de Touch ID deriva la clave que descifra la bóveda
Descifrado y verificación atómicos: una firma verificada devuelve el mensaje, una fallida no devuelve nada Código abierto: la criptografía se ejecuta en Rust, cada almacén está cifrado en reposo, usa las claves que ya tienes

Características

  • Generación de claves ECC (Cv25519) o RSA-4096
  • Cifrado para múltiples destinatarios, con firma opcional
  • Descifrado con verificación automática de firma
  • Firma y verificación en texto claro
  • Importación/exportación de claves en formato armored
  • Copia de seguridad en un solo archivo: exporta/importa todas las claves y contactos (cifrado con frase de contraseña por defecto)
  • Firma y verificación de paquetes de extensiones de Chrome (.crx) para las Verified CRX Uploads de la Web Store (opcional; desactivado por defecto)
  • Cifrado age con una clave SSH que ya tengas: importa una clave ssh-ed25519 o ssh-rsa y cifra/descifra archivos age (binarios o armored), verificados de forma cruzada con la CLI age de Go. Solo importación (la aplicación nunca genera claves SSH); solo cifrado/descifrado (age no tiene firma). Las claves nativas age1… quedan fuera del alcance, y las claves ECDSA, DSA y FIDO sk-* son rechazadas


  • Menú contextual al hacer clic derecho sobre el texto seleccionado
  • Bloqueo automático por inactividad, al cerrar el panel o por operación (modo sin caché)
  • Opcional: desbloquear claves con la bóveda: el único aviso de passkey que abre la bóveda también desbloquea todas las claves protegidas por ella (desactivado por defecto)
  • Sincronización opcional con Chrome o almacenamiento solo local

Modelo de seguridad

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →