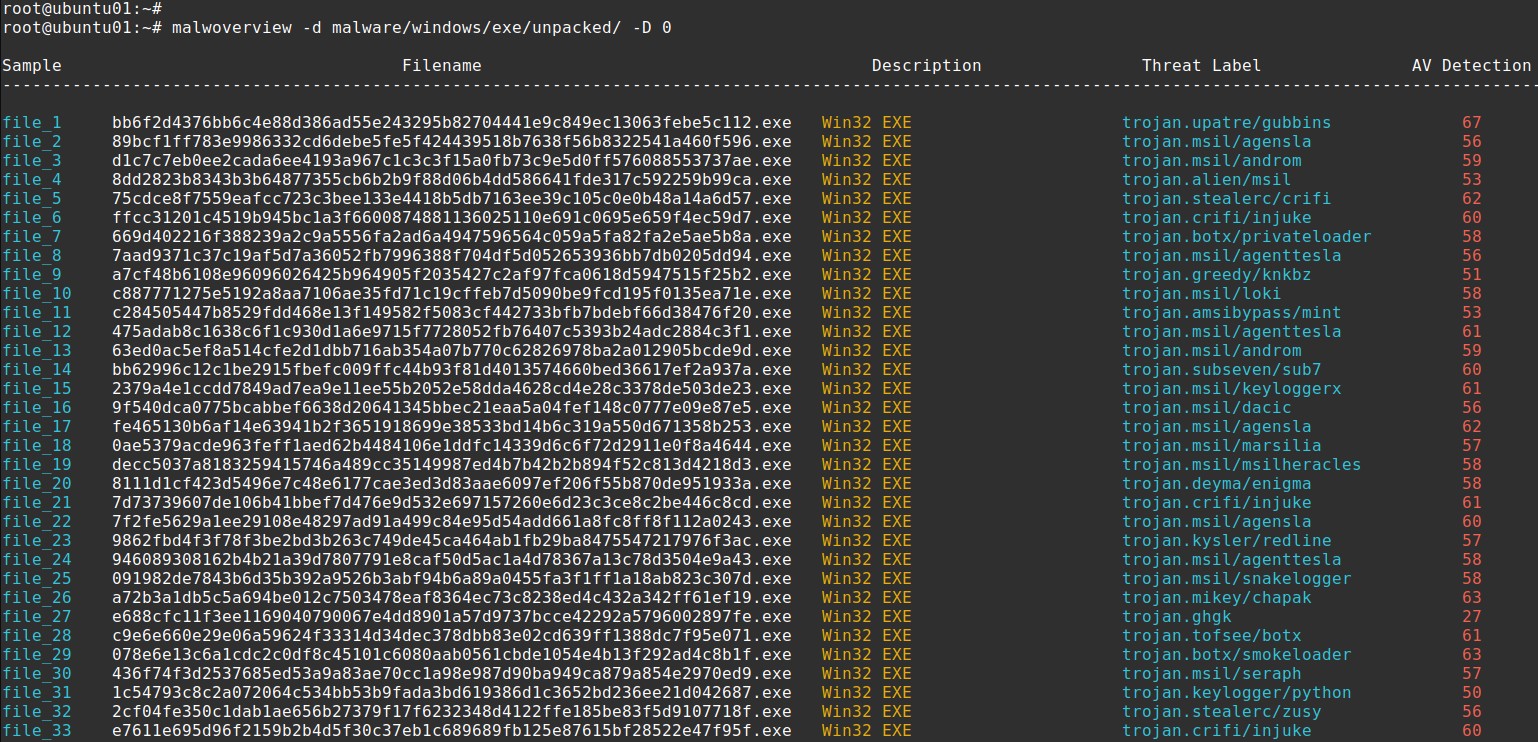

Malwoverview es una herramienta de primera respuesta para la caza de amenazas en VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault, Malpedia, Malware Bazaar, ThreatFox, Triage, IPInfo, Shodan, AbuseIPDB, GreyNoise, URLScan.io, Whois/RDAP, NIST y VulnCheck. Compatible con enriquecimiento mediante LLM, extracción de IOC, análisis con YARA y análisis de Android.
# Malwoverview
[<img alt="GitHub release (latest by date)" src="https://img.shields.io/github/v/release/alexandreborges/malwoverview?color=red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases/tag/v8.2.0) [<img alt="GitHub last commit" src="https://img.shields.io/github/last-commit/alexandreborges/malwoverview?color=Yellow&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub Release Date" src="https://img.shields.io/github/release-date/alexandreborges/malwoverview?label=Release%20Date&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/releases) [<img alt="GitHub" src="https://img.shields.io/github/license/alexandreborges/malwoverview?style=for-the-badge">](https://github.com/alexandreborges/malwoverview/blob/master/LICENSE)
[<img alt="GitHub stars" src="https://img.shields.io/github/stars/alexandreborges/malwoverview?logoColor=Red&style=for-the-badge">](https://github.com/alexandreborges/malwoverview/stargazers)
[<img alt="Twitter Follow" src="https://img.shields.io/twitter/follow/ale_sp_brazil?style=for-the-badge&logo=X&color=blueviolet">](https://twitter.com/ale_sp_brazil)
[](https://pepy.tech/project/malwoverview)
[<img alt="Downloads/Total" src="https://static.pepy.tech/personalized-badge/malwoverview?period=total&units=international_system&left_color=grey&right_color=red&left_text=Total%20Downloads">](https://pepy.tech/project/malwoverview)
[](https://github.com/alexandreborges/malwoverview/actions/workflows/github-code-scanning/codeql)
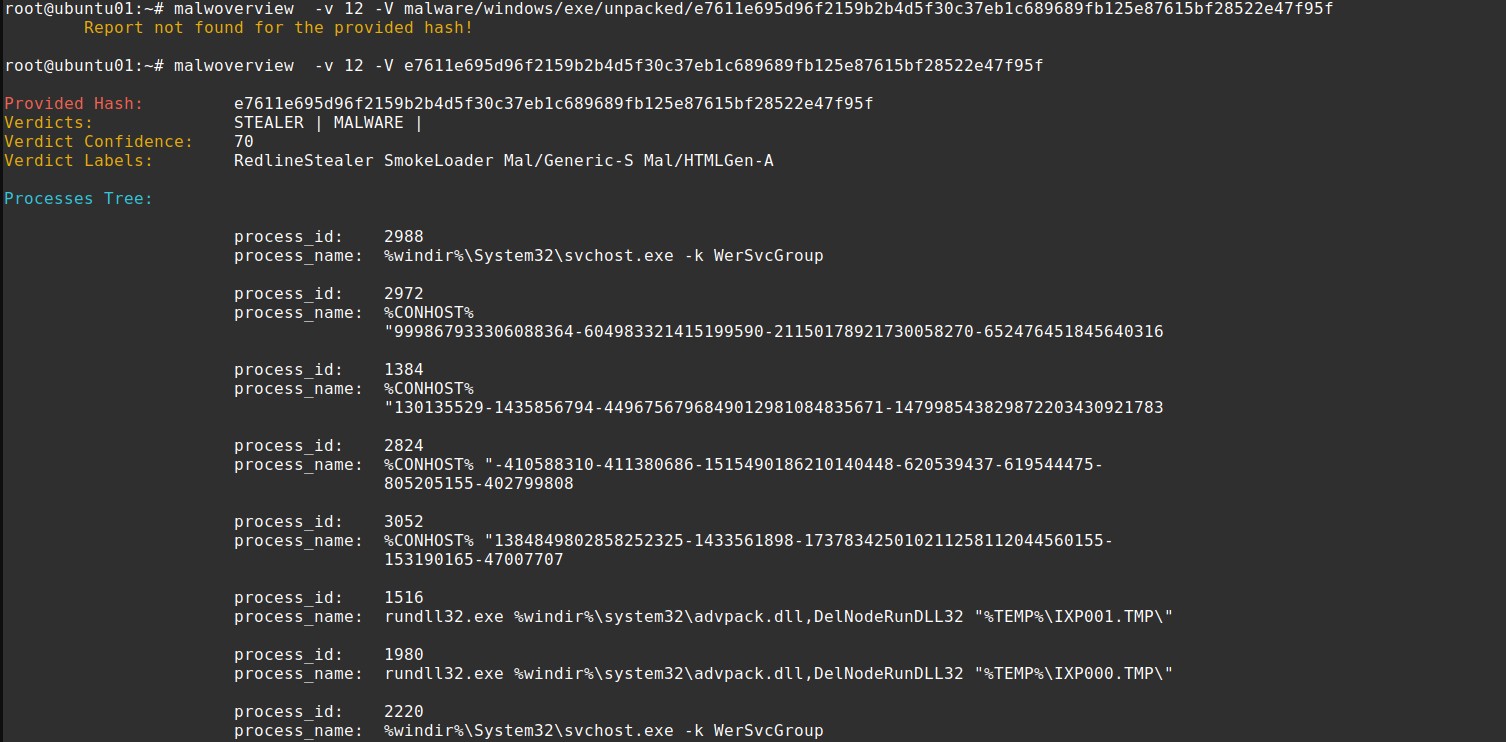
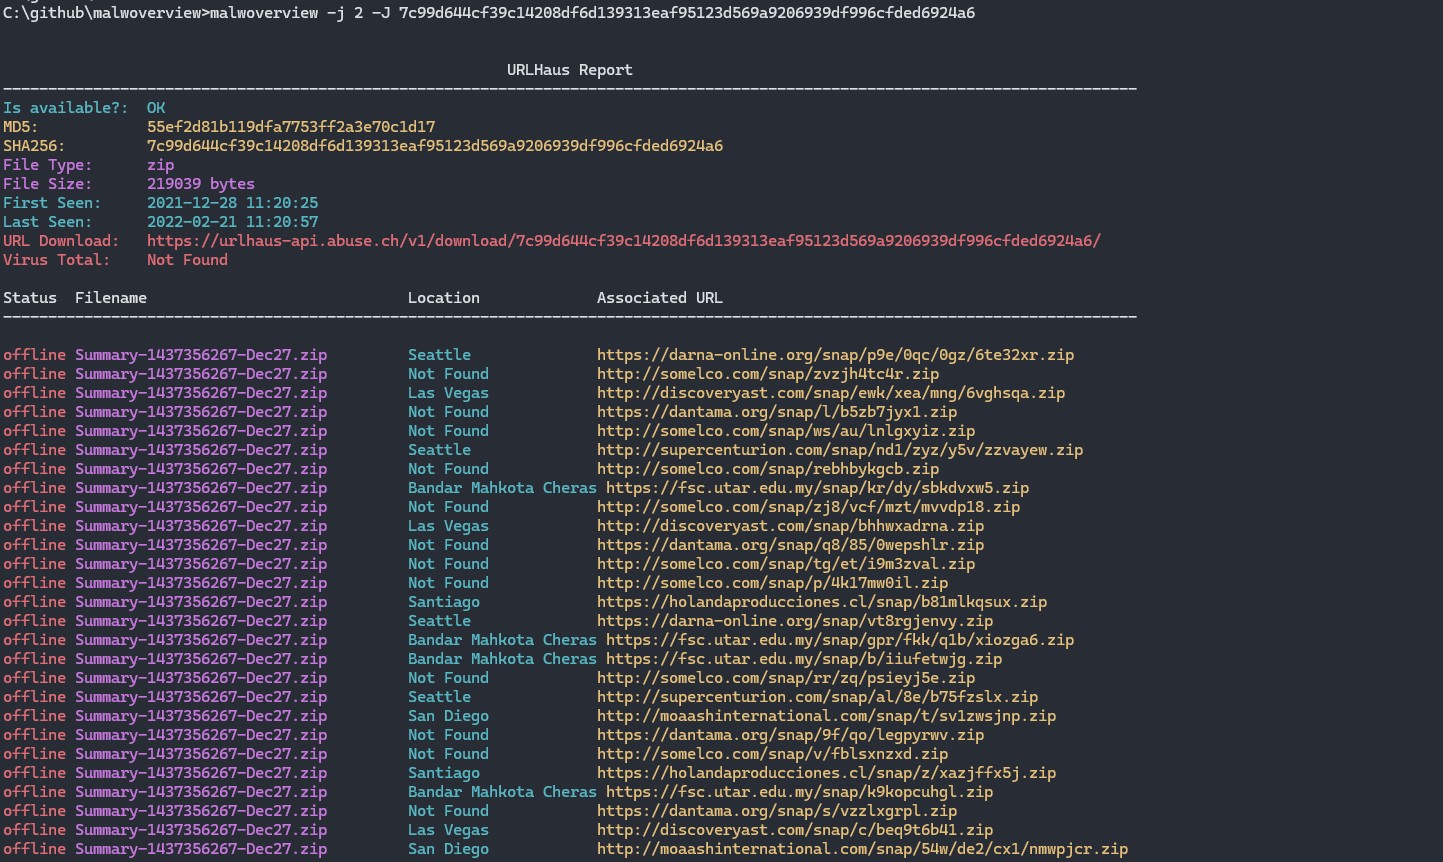
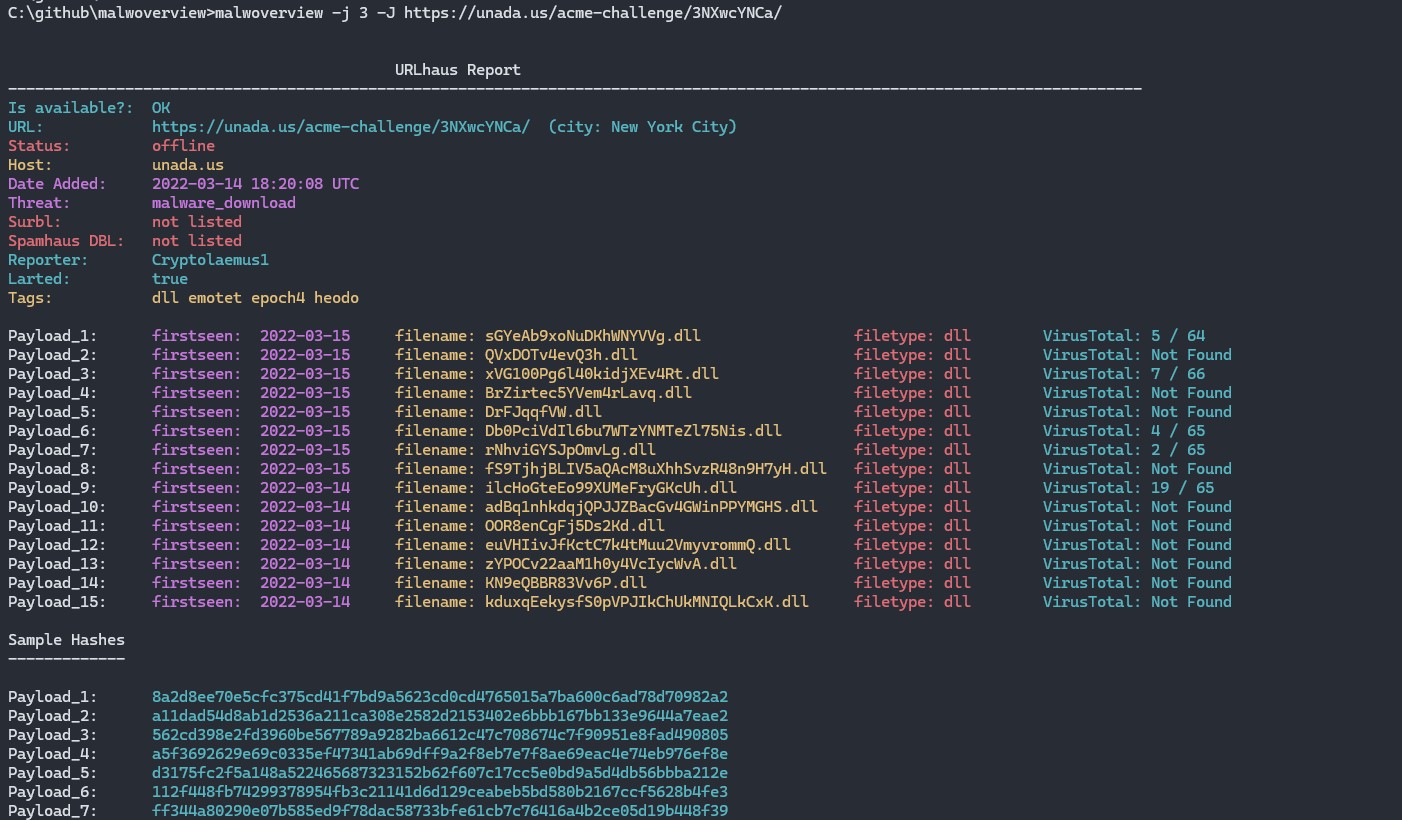
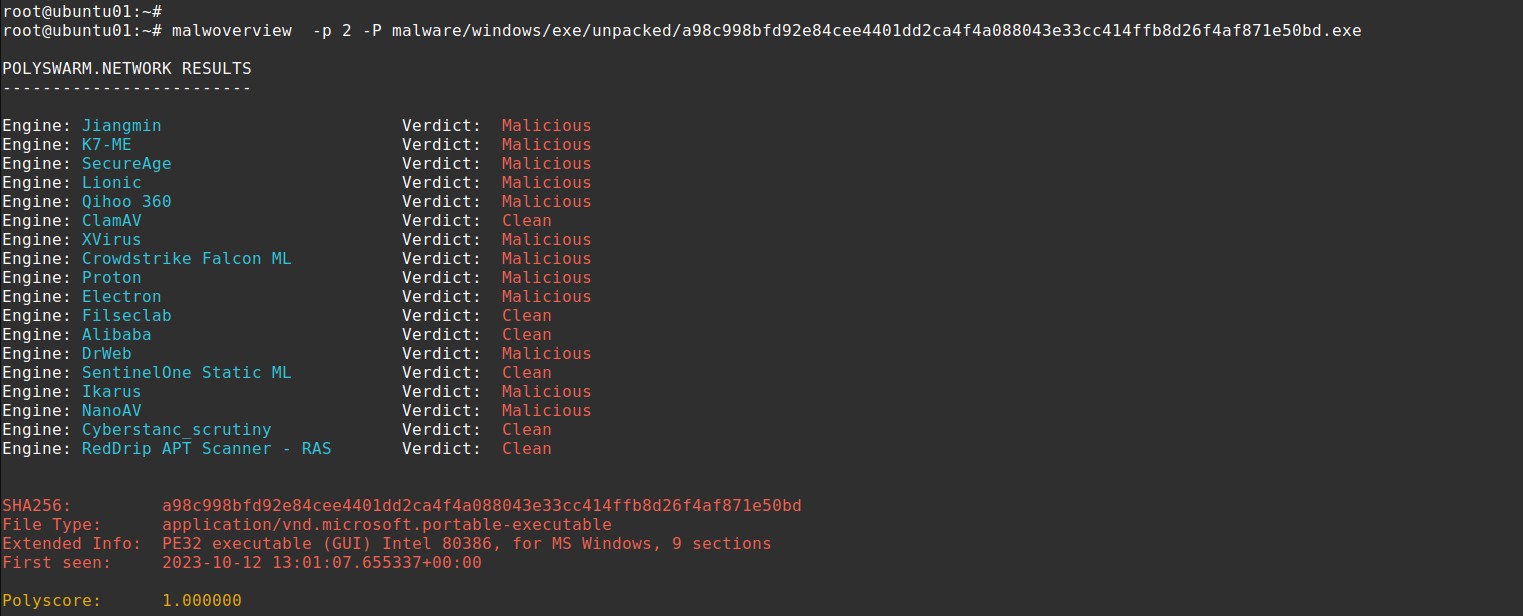
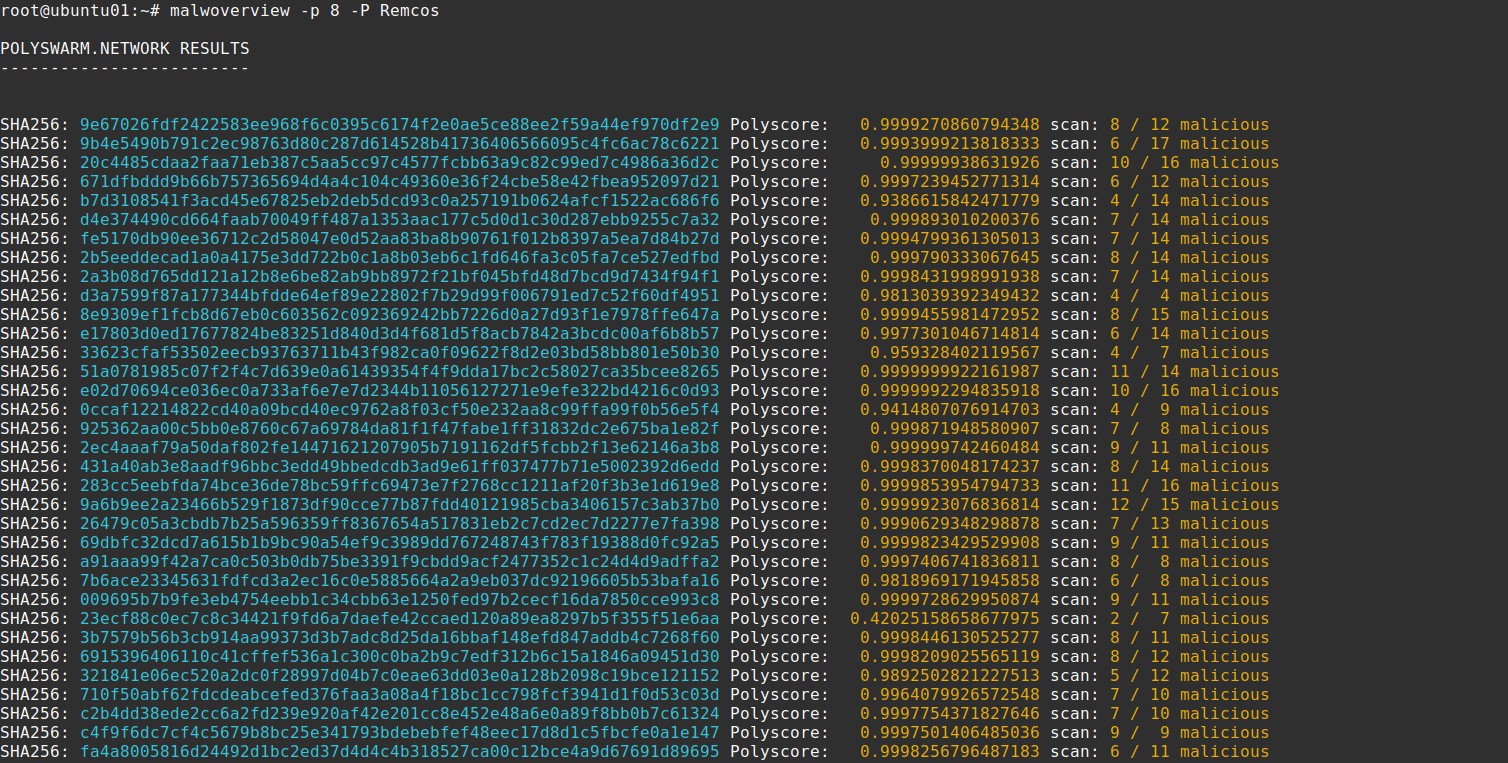
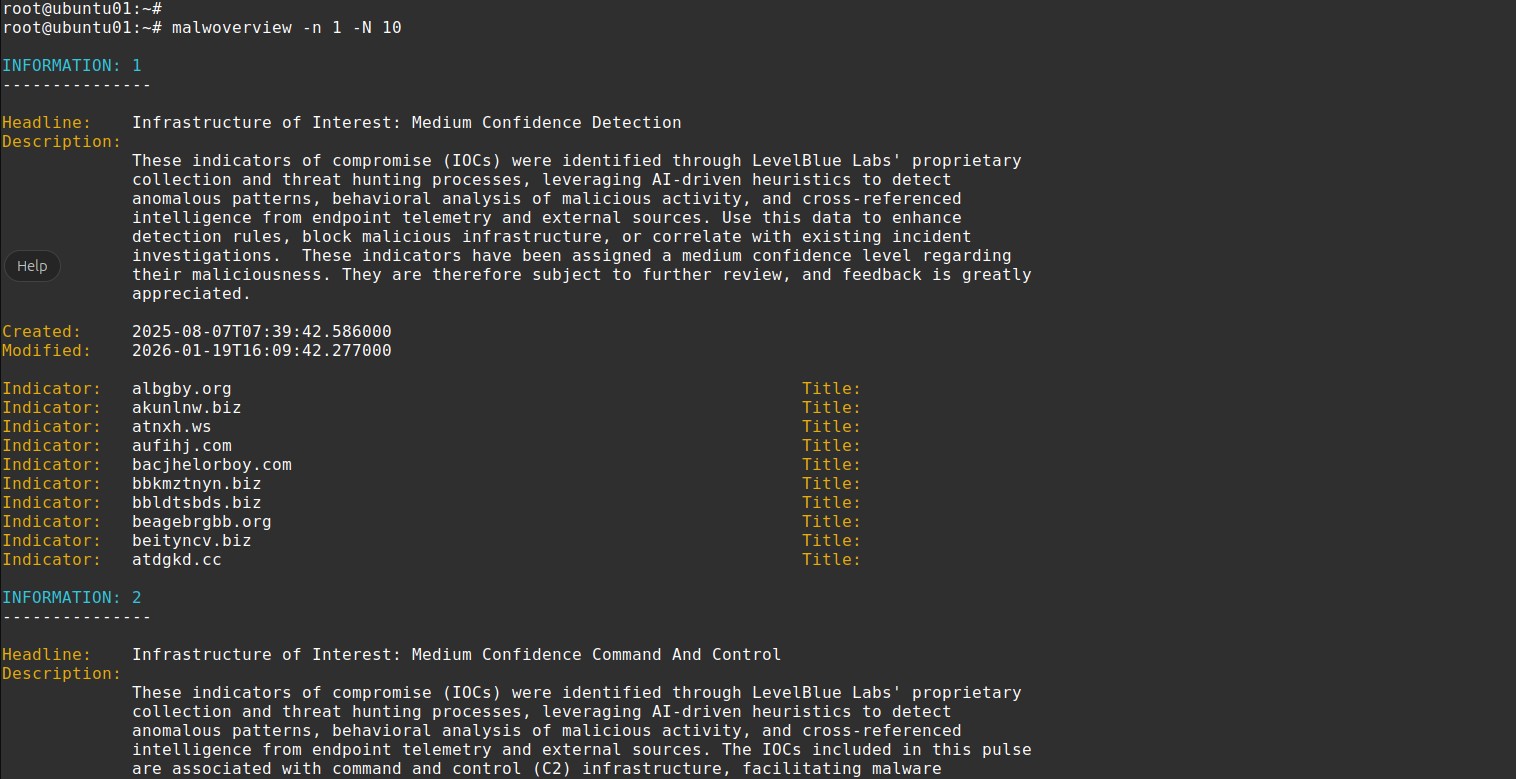
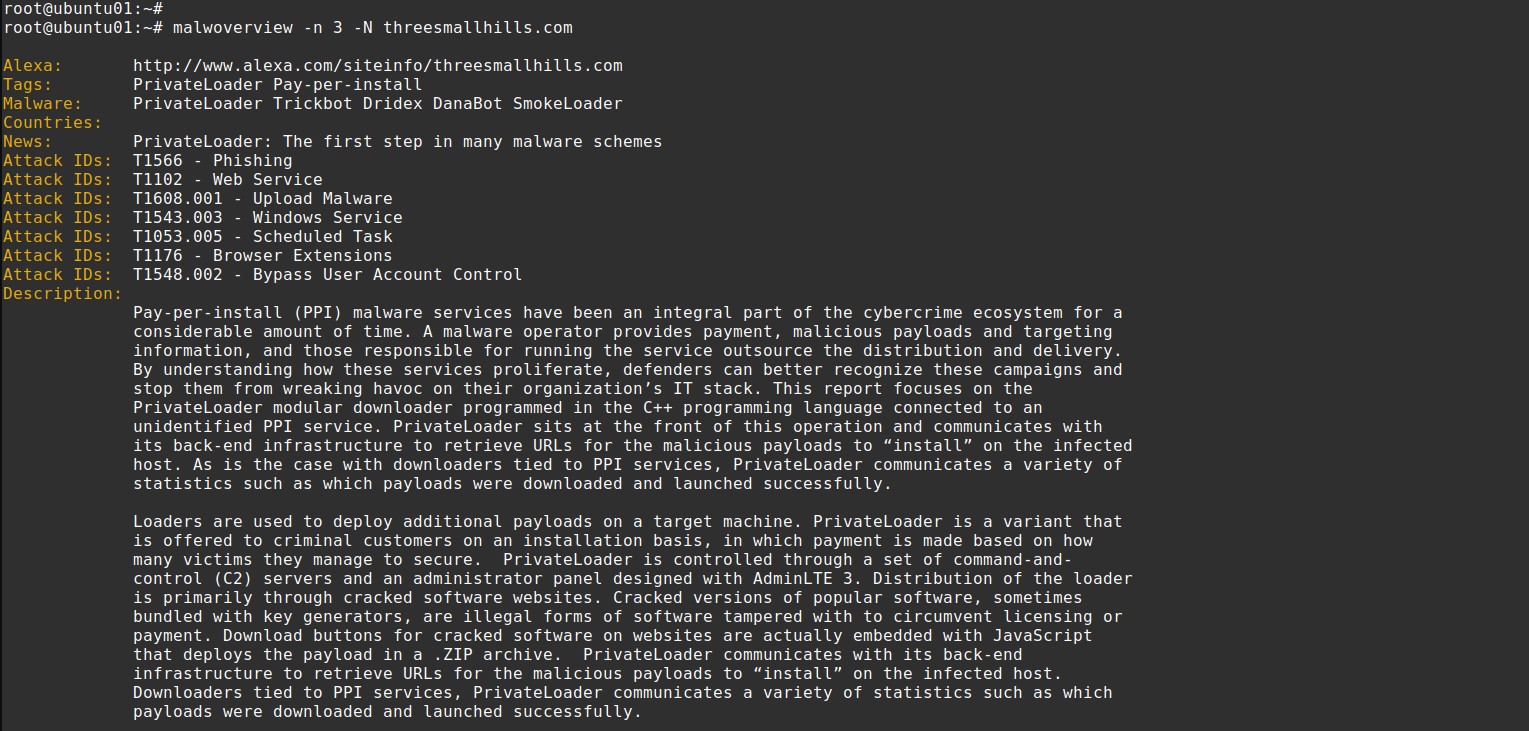
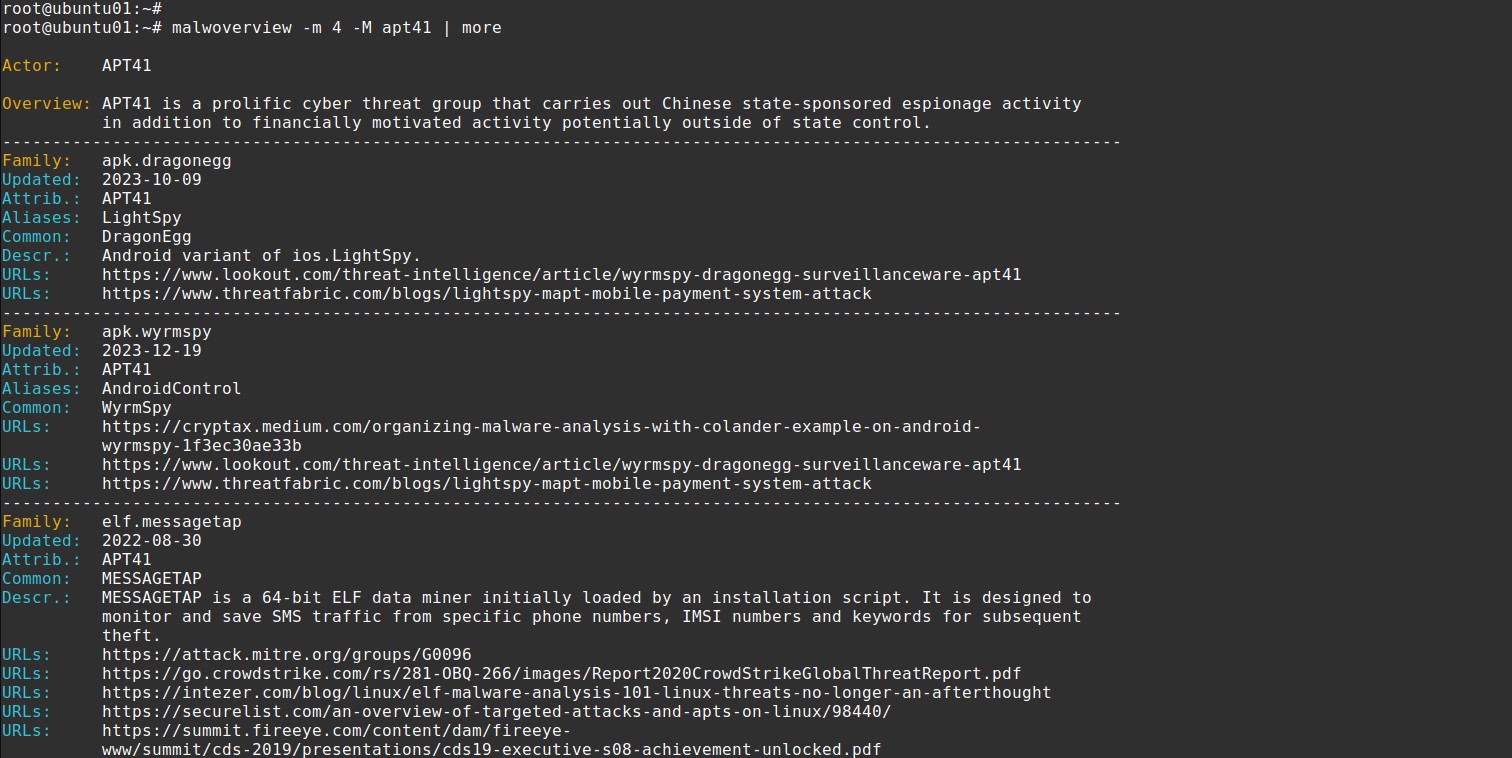
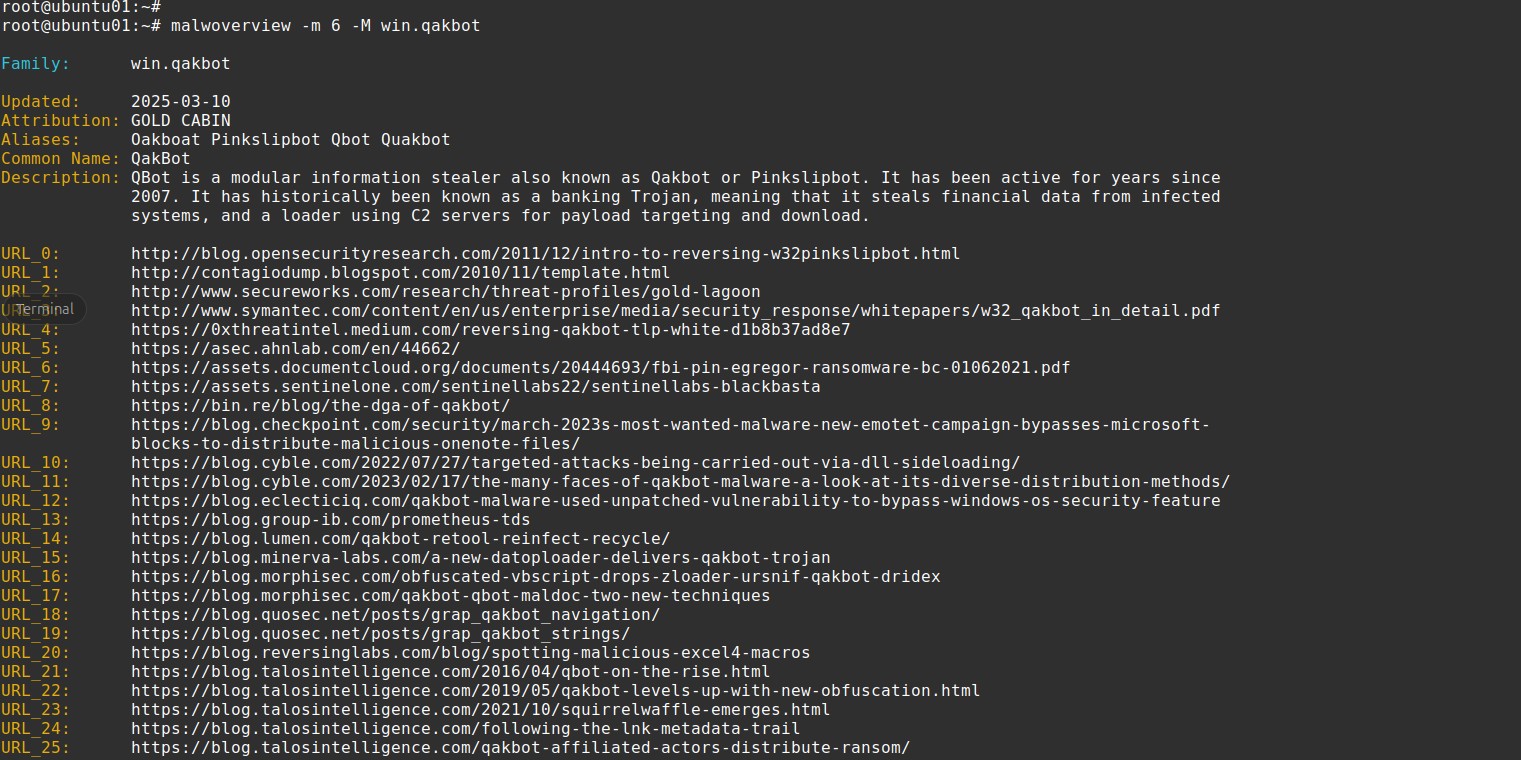
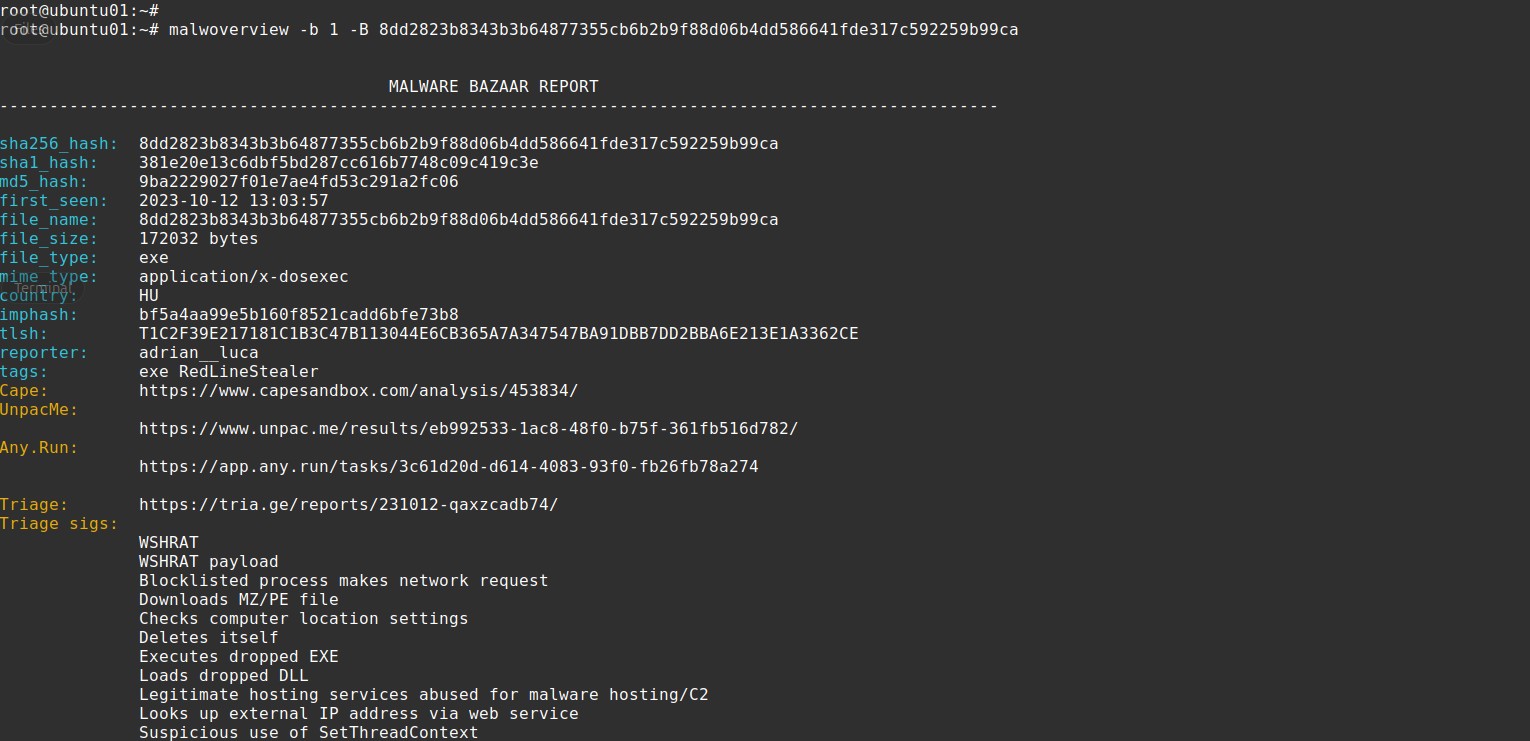
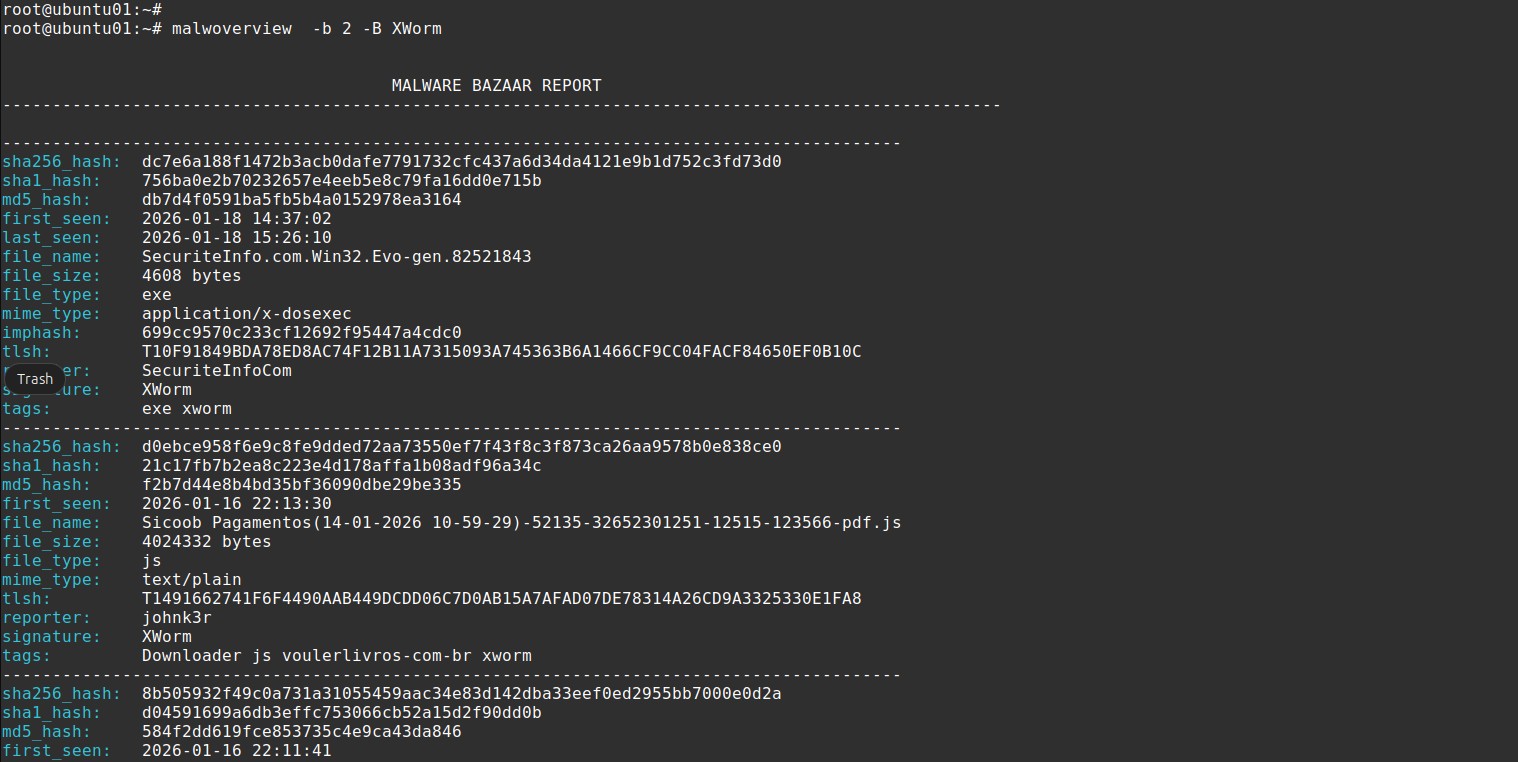
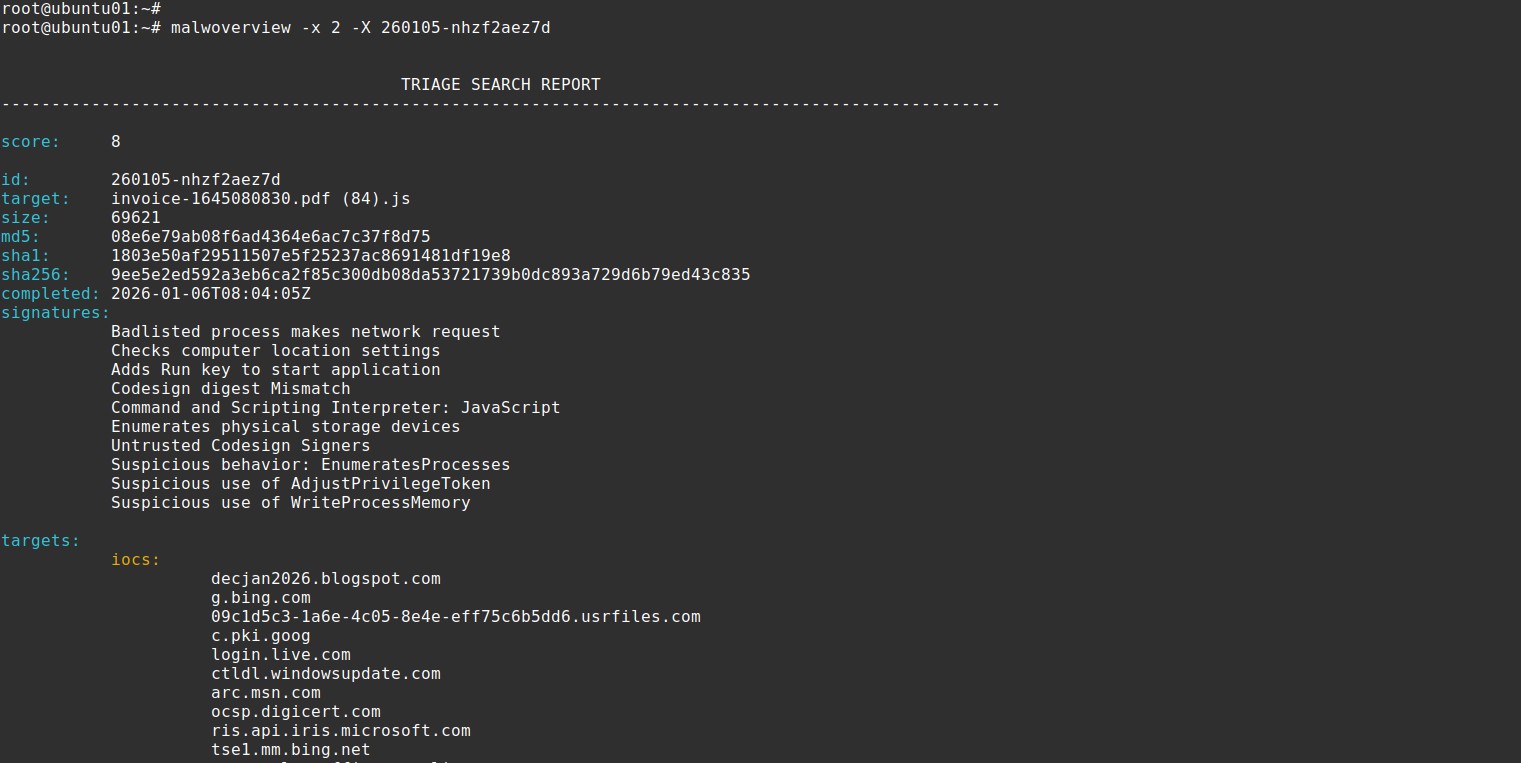
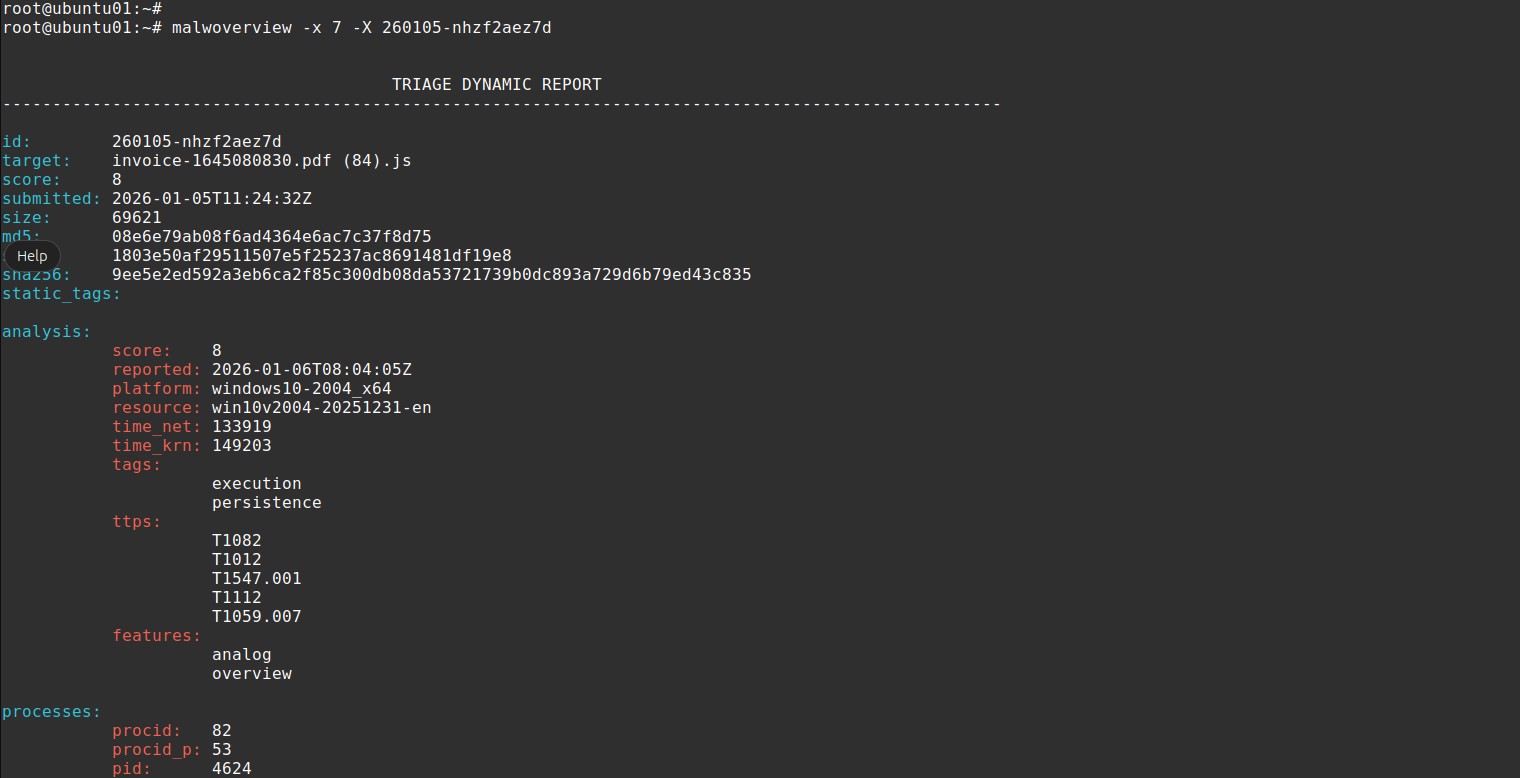
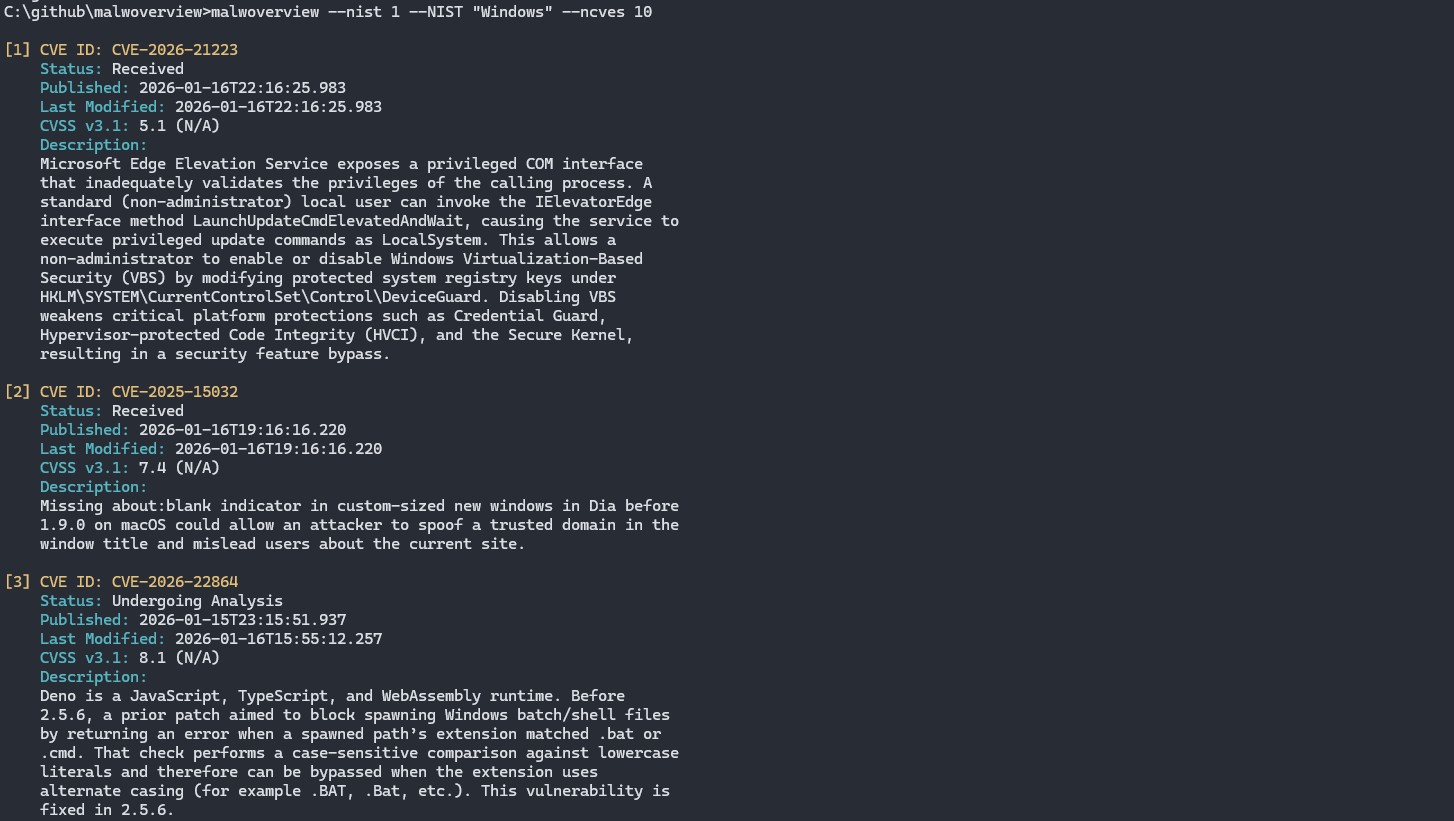
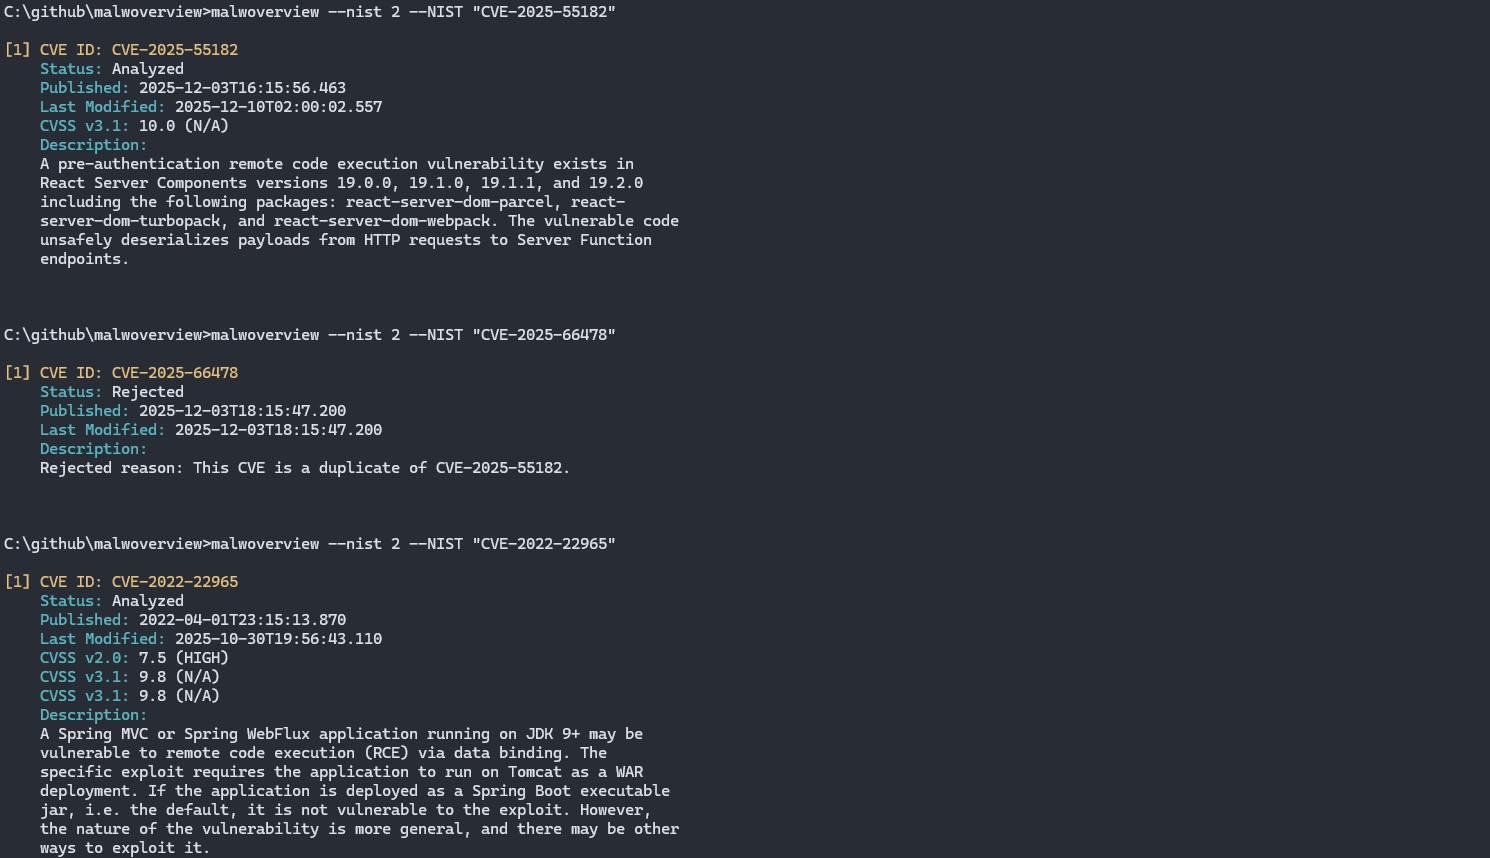
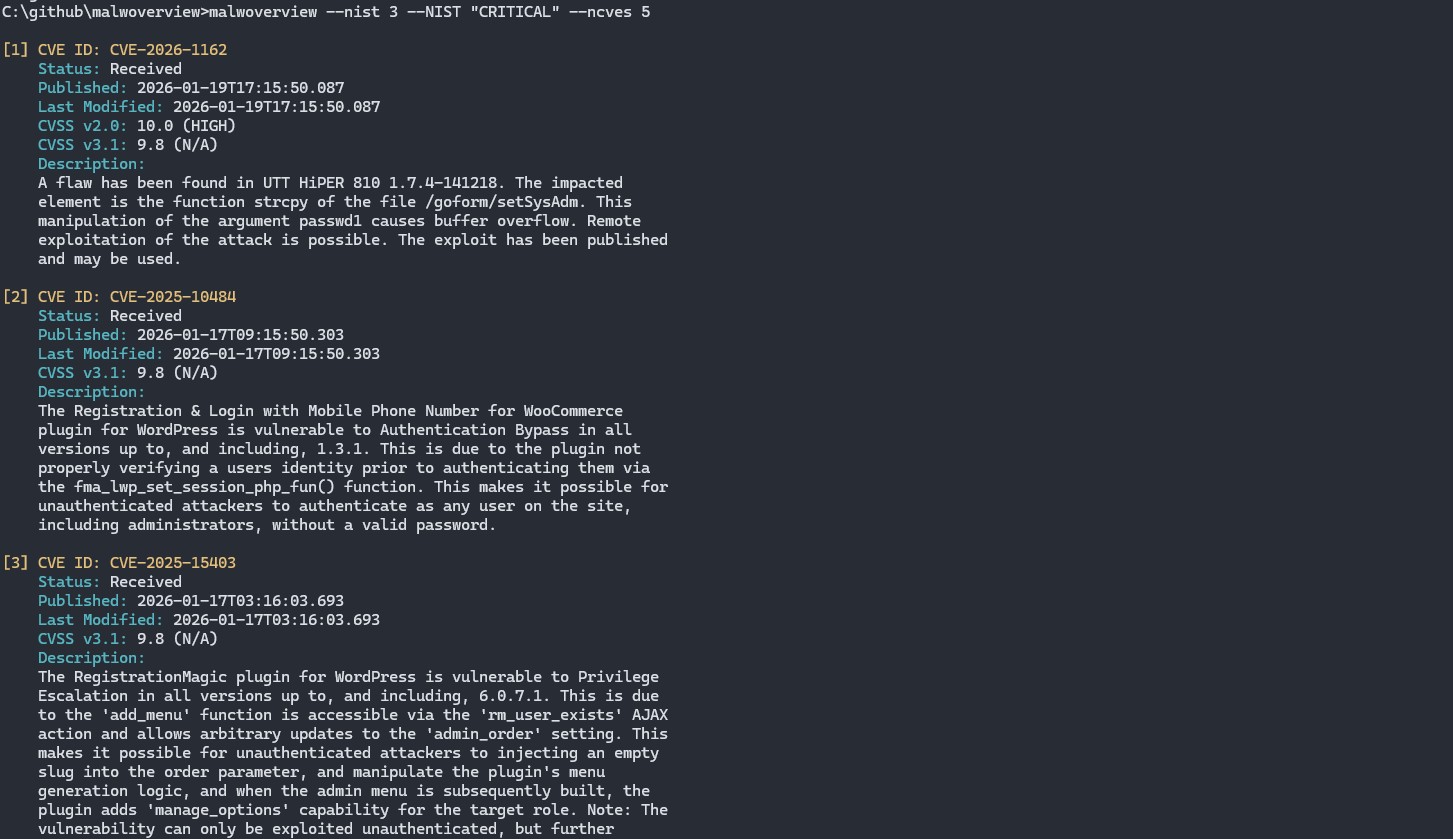
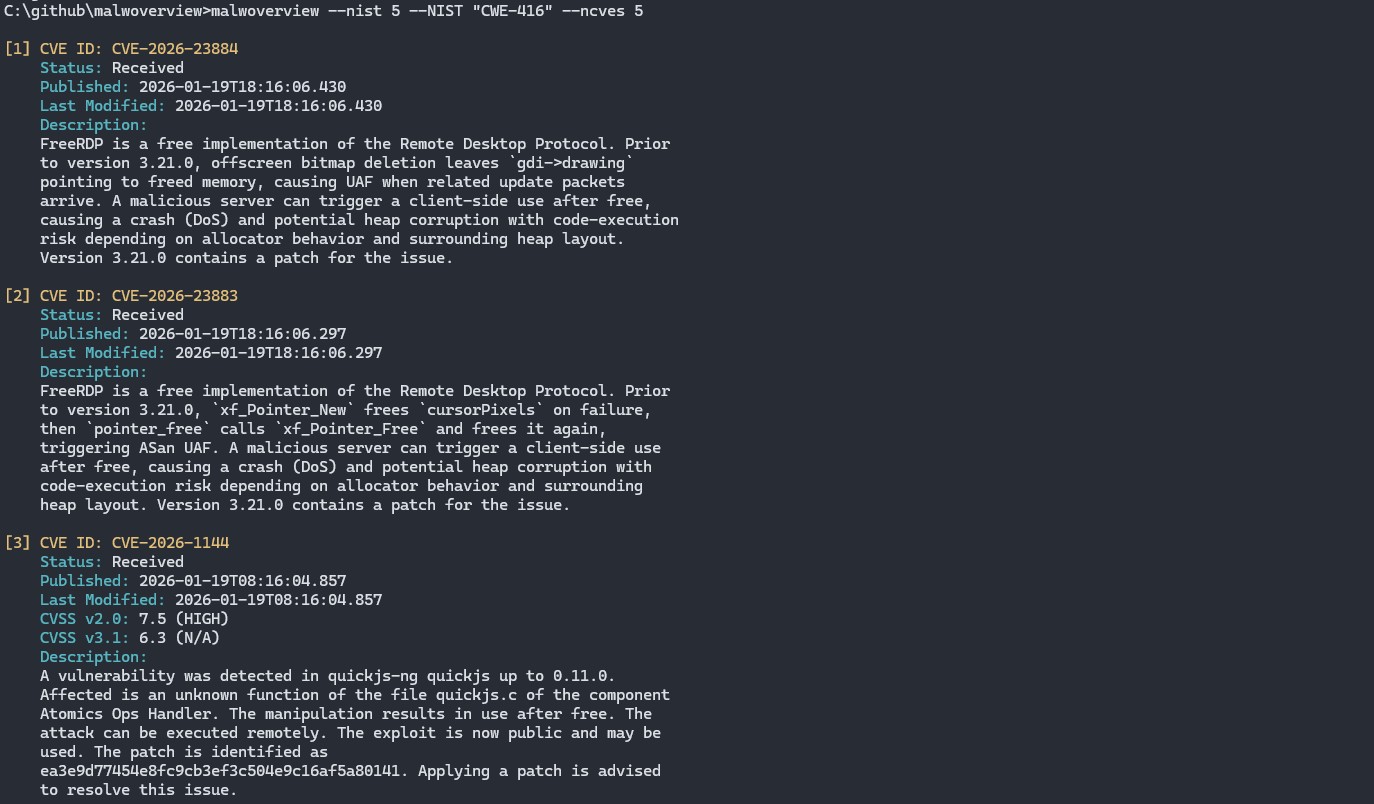
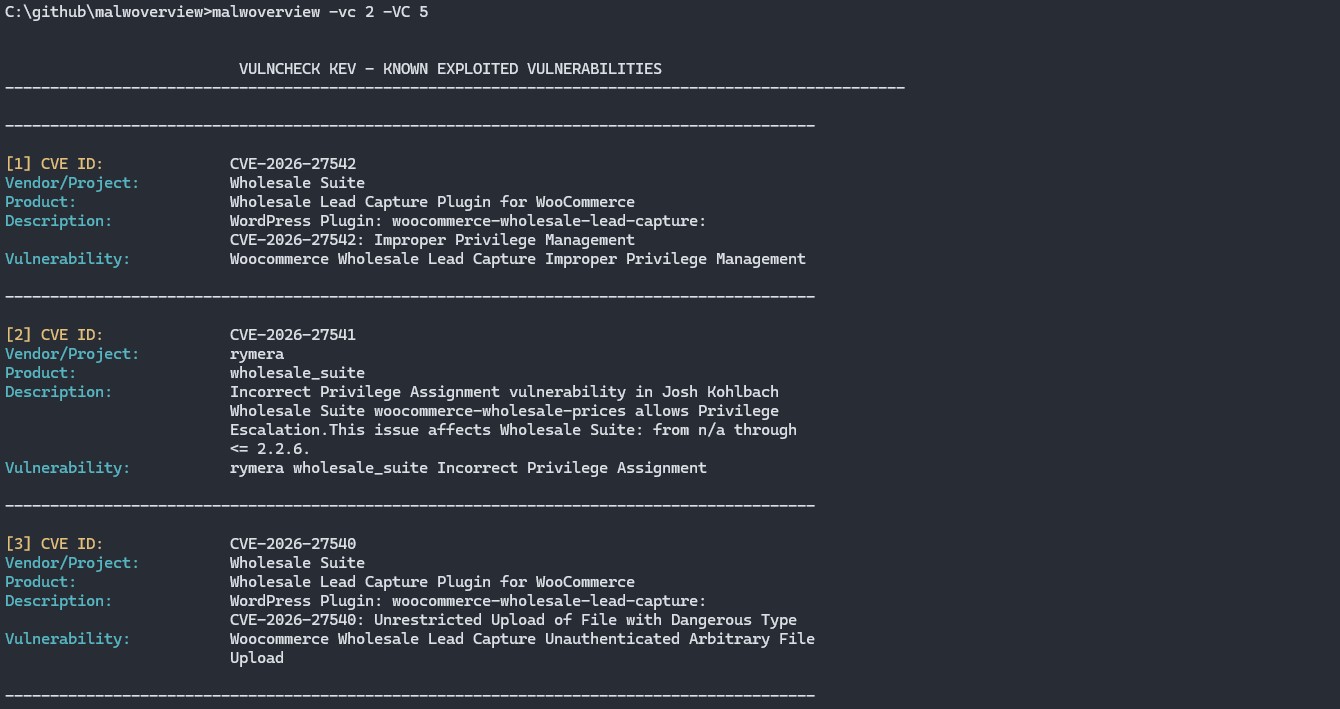
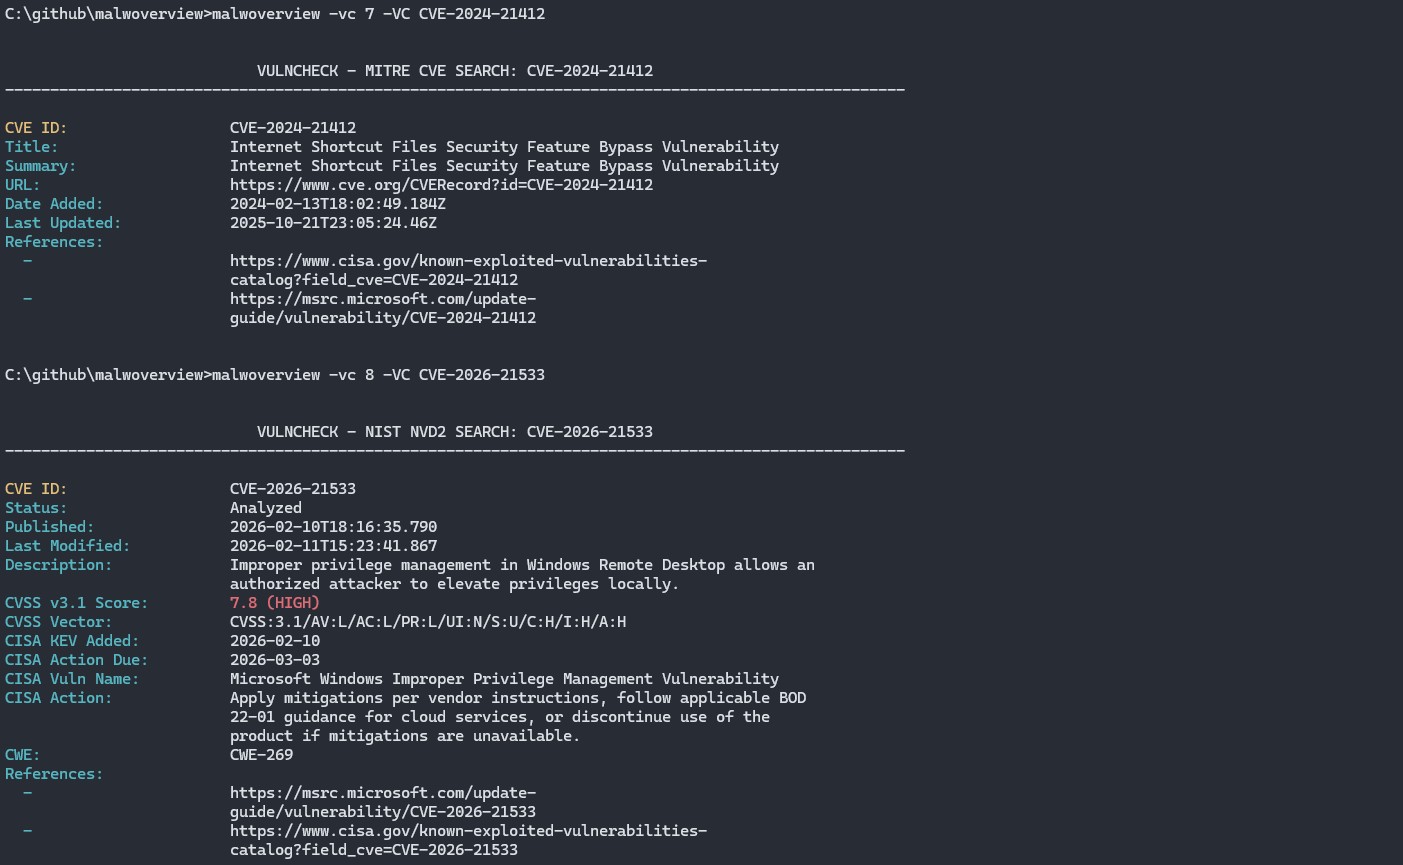

Copyright (C) 2018-2026 Alexandre Borges (https://exploitreversing.com)
This program is free software: you can redistribute it and/or modify
it under the terms of the GNU General Public License as published by
the Free Software Foundation, either version 3 of the License, or
(at your option) any later version.
This program is distributed in the hope that it will be useful,
but WITHOUT ANY WARRANTY; without even the implied warranty of
MERCHANTABILITY or FITNESS FOR A PARTICULAR PURPOSE. See the
GNU General Public License for more details.
See GNU Public License on <http://www.gnu.org/licenses/>.
## Versión actual: 8.2.0 (Nombre en clave: Revolutions)
Nota importante: Malwoverview NO envía muestras a ningún endpoint de forma predeterminada,
por lo que respeta posibles Acuerdos de Confidencialidad (NDAs). Existen opciones específicas
que envían muestras de forma explícita, pero estas opciones se explican en la ayuda.
## ACERCA DE
Malwoverview.py es una herramienta de primera respuesta para threat hunting, que realiza un triaje
inicial y rápido de muestras de malware, URLs, direcciones IP, dominios, familias de malware, IOCs y hashes. Además,
Malwoverview es capaz de obtener informes de comportamiento dinámico y estático, enviar y descargar muestras
desde varios endpoints. En pocas palabras, funciona como un cliente para los principales sandboxes existentes.
Esta herramienta tiene como objetivo:
01. Determinar muestras de malware ejecutable similares (PE/PE+) según la tabla de importaciones (imphash) y agruparlas
por diferentes colores (presta atención a la segunda columna de la salida). Por lo tanto, ¡los colores importan!
02. Mostrar información de hash en los motores Virus Total, Hybrid Analysis, Malshare, Polyswarm, URLhaus, Alien Vault,
Malpedia y ThreatCrowd.
03. Determinar si las muestras de malware contienen overlay y, si lo deseas, extraerlo.
04. Comprobar archivos sospechosos en Virus Total, Hybrid Analysis y Polyswarm.
05. Comprobar URLs en los motores Virus Total, Malshare, Polyswarm, URLhaus y Alien Vault.
06. Descargar muestras de malware desde los motores Hybrid Analysis, Malshare, URLHaus, Polyswarm y Malpedia.
07. Enviar muestras de malware a VirusTotal, Hybrid Analysis y Polyswarm.
08. Listar las últimas URLs sospechosas de URLHaus.
09. Listar los últimos payloads de URLHaus.
10. Buscar payloads específicos en Malshare.
11. Buscar payloads similares (PE32/PE32+) en el motor Polyswarm.
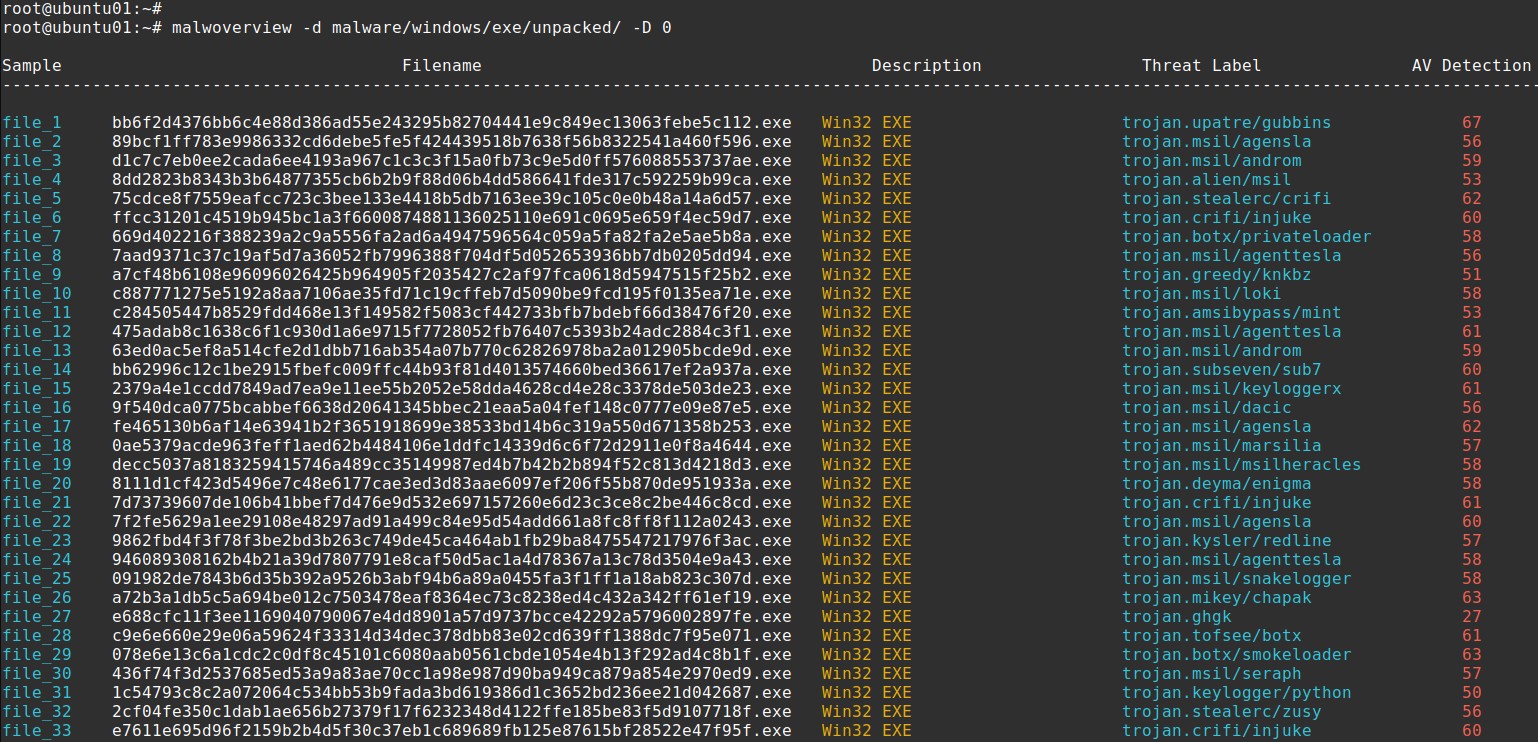
12. Clasificar todos los archivos de un directorio buscando información en Virus Total y Hybrid Analysis.
13. Generar informes sobre un dominio sospechoso utilizando diferentes motores como VirusTotal, Malpedia y
ThreatCrowd.
14. Comprobar paquetes APK directamente desde dispositivos Android contra Hybrid Analysis y Virus Total.
15. Enviar paquetes APK directamente desde dispositivos Android a Hybrid Analysis y Virus Total.
16. Mostrar URLs relacionadas con una etiqueta proporcionada por el usuario desde URLHaus.
17. Mostrar payloads relacionados con una etiqueta (firma) desde URLHaus.
18. Mostrar información sobre una dirección IP desde Virus Total, Alien Vault, Malpedia y ThreatCrowd.
19. Mostrar información de direcciones IP, dominios y URLs desde Polyswarm.
21. Realizar meta-búsqueda en Polyswarm Network utilizando varios criterios: imphash, IPv4, dominio, URL y
familia de malware.
22. Recopilar información de threat hunting desde AlienVault utilizando diferentes criterios.
23. Recopilar información de threat hunting desde Malpedia utilizando diferentes criterios.
24. Recopilar información de threat hunting desde Malware Bazaar utilizando diferentes criterios.
25. Recopilar información de IOC desde ThreatFox utilizando diferentes criterios.
26. Recopilar información de threat hunting desde Triage utilizando diferentes criterios.
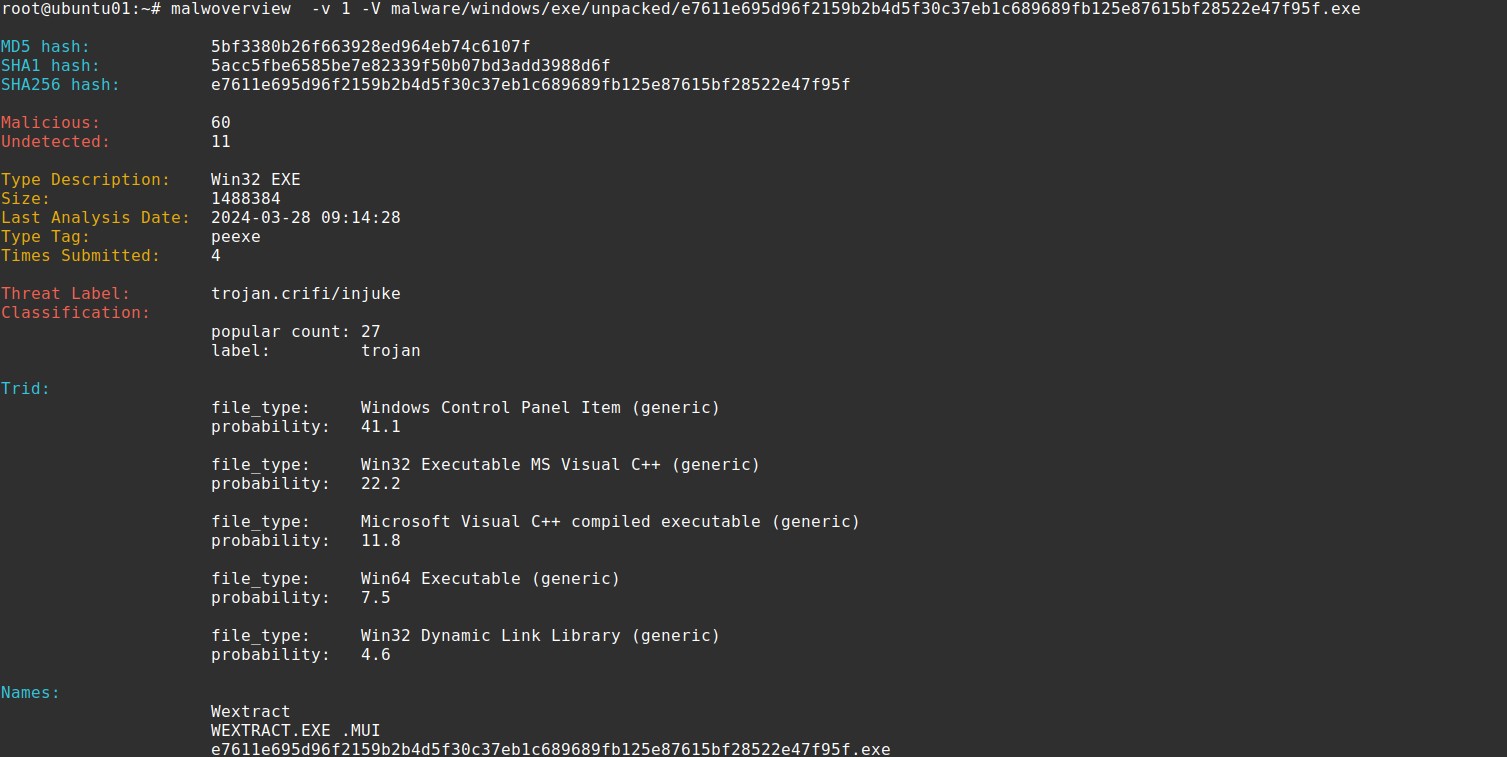
27. Obtener la evaluación de hashes de un archivo dado contra Virus Total.
28. Enviar archivos grandes (>= 32 MB) a Virus Total.
29. Malwoverview utiliza la API v.3 de Virus Total, por lo que ya no existe ninguna opción que use la v.2.
30. Recuperar información sobre una dirección IP dada desde el servicio IPInfo.
31. Recuperar información combinada sobre una dirección IP dada desde múltiples servicios.
32. Ofrecer una opción extra para guardar cualquier archivo descargado en una ubicación central.
33. Listar y buscar vulnerabilidades del NIST mediante diferentes criterios.
34. Consultar la base de datos de VulnCheck - Nivel Community/Free.
35. Recopilar información de threat hunting desde Shodan utilizando diferentes criterios.
36. Comprobar la reputación de IP desde AbuseIPDB.
37. Comprobar la clasificación de IP desde GreyNoise (API community).
38. Realizar búsquedas Whois/RDAP de dominios e IPs.
39. Correlación de hashes entre servicios: VirusTotal, Hybrid Analysis, Triage y AlienVault.
40. Comprobación por lotes de hashes contra Malware Bazaar desde un archivo que contiene hashes.
41. Comprobación por lotes de hashes contra Hybrid Analysis desde un archivo que contiene hashes.
42. Comprobación por lotes de hashes contra Triage desde un archivo que contiene hashes.
43. Escaneo de directorios contra Malware Bazaar, Hybrid Analysis y Triage.
44. Extraer IOCs (hashes, IPs, URLs, dominios, CVEs) de archivos de texto.
45. Escanear archivos o directorios con reglas YARA.
46. Modo REPL interactivo para sesiones continuas de threat hunting.
47. Formatos de salida estructurada JSON y CSV.
48. Caché de resultados con TTL configurable (basada en SQLite).
49. Soporte de proxy HTTP/HTTPS/SOCKS5 para todas las solicitudes a la API.
50. Mapeo de técnicas MITRE ATT&CK para informes de comportamiento.
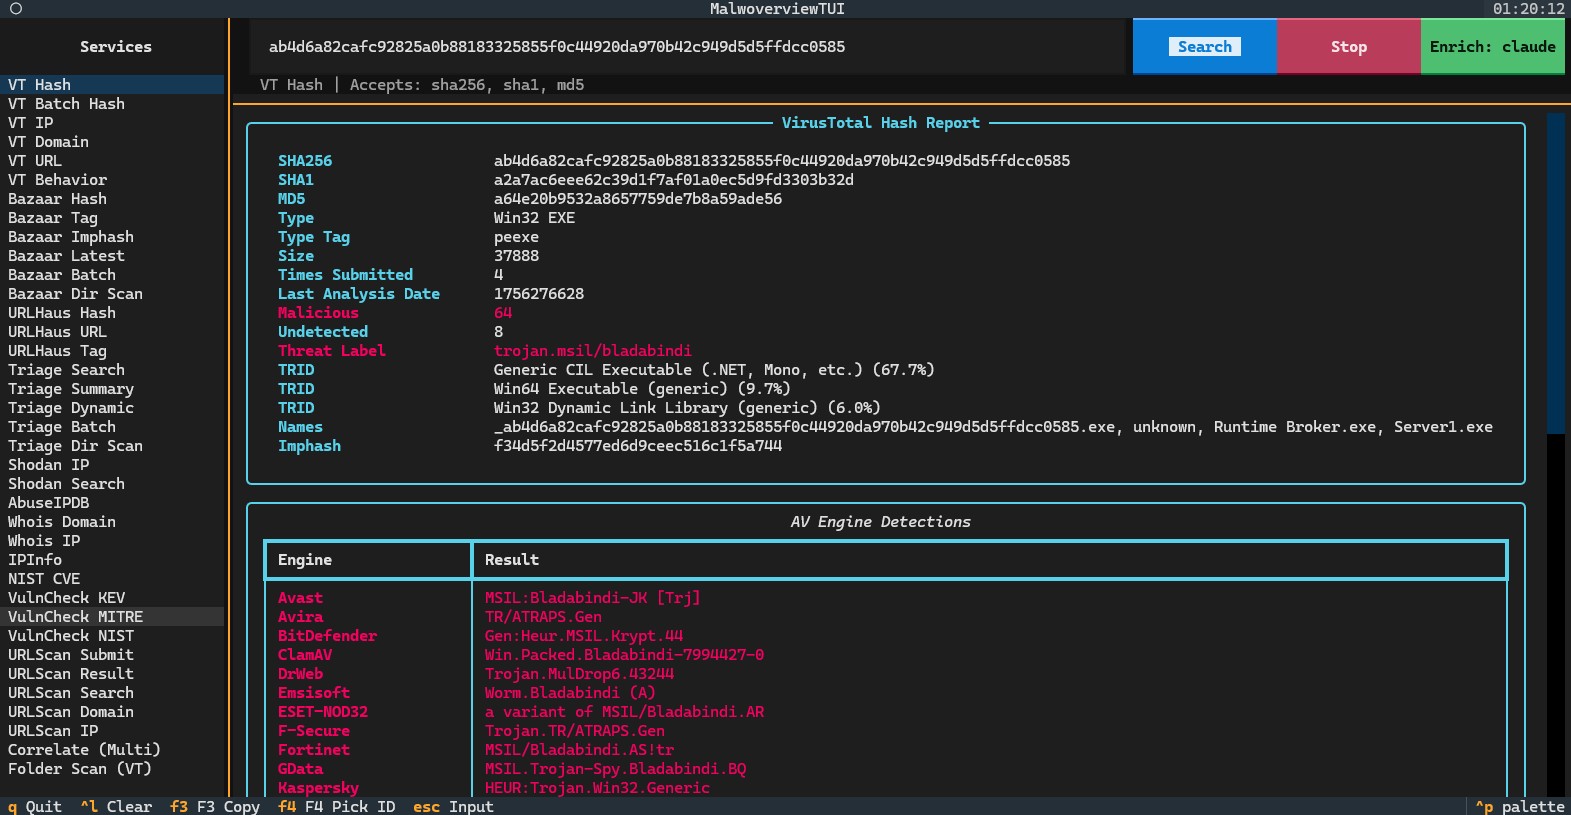
51. Modo de panel TUI (Text User Interface) con navegación basada en paneles.
52. Recopilar información de threat hunting desde URLScan.io — enviar URLs, recuperar resultados de escaneo y buscar escaneos.
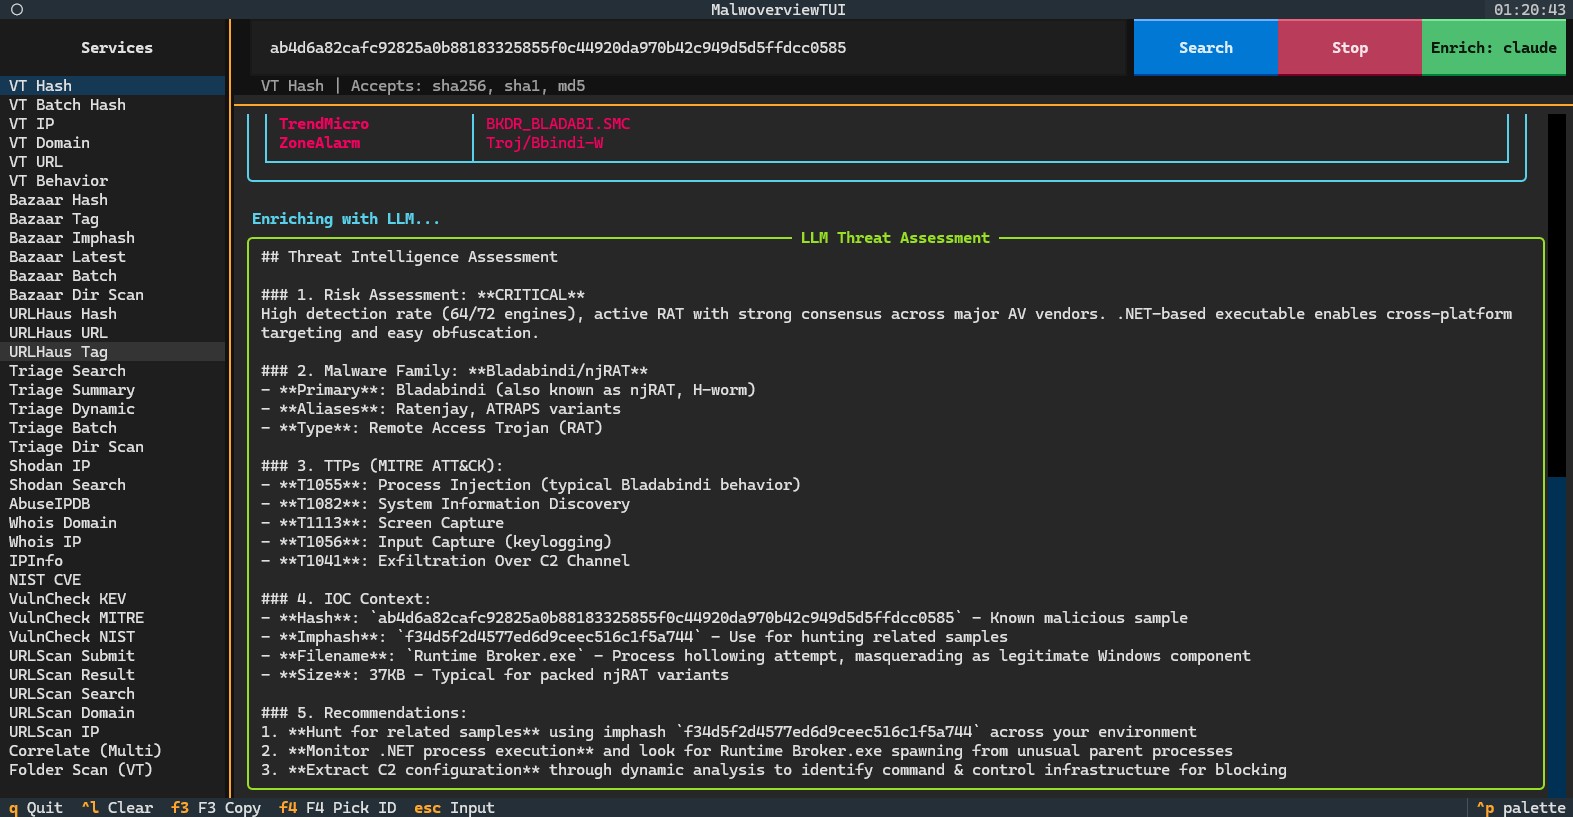
53. Enriquecimiento de amenazas impulsado por LLM — evaluación de riesgo generada por IA, mapeo MITRE ATT&CK y recomendaciones del analista añadidas a cualquier resultado de consulta. Compatible con Claude, Gemini, OpenAI y Ollama (local).
54. Comprobación por lotes de IPs contra VirusTotal desde un archivo que contiene direcciones IP, mostrando una tabla resumen (Dirección IP, País, Propietario del AS, Detección).
55. Cazar en VirusTotal con reglas YARA: enviar y seguir trabajos de Retrohunt, listar los archivos coincidentes, y crear y listar conjuntos de reglas y notificaciones de Livehunt.
56. Escanear con un directorio completo de reglas YARA, cada archivo compilado en su propio espacio de nombres.
57. Buscar muestras de Malware Bazaar por nombre de regla YARA, y descargar y extraer el conjunto de reglas de YARAify desde abuse.ch.
58. Descargar el conjunto completo de reglas YARA de Malpedia para un nivel TLP dado.
59. Listar los tipos de archivo de MalShare vistos en las últimas 24 horas, y listar los hashes de cualquiera de esos tipos.
60. Comprobación por lotes de hashes contra URLHaus desde un archivo que contiene hashes.
61. Pivotes de Certificate Transparency a través de crt.sh, sin clave de API: enumerar los subdominios vistos en los certificados emitidos y listar los propios certificados.
62. Inspeccionar, depurar y vaciar la caché de resultados local.
63. El modo interactivo y la TUI alcanzan todos los servicios que alcanza la línea de comandos, y la TUI exporta sus resultados a json y csv.
64. Triaje local de PE de un archivo o directorio sin clave de API, listando el tipo de archivo, tamaño, overlay, tamaño del overlay y entropía, y resaltando los archivos por encima de un umbral de entropía.
65. Los escaneos de Android calculan el hash de cada APK de un paquete, incluidos los APKs divididos, en lugar de solo el APK base.
66. Comprobación de firmas Authenticode sin clave de API, informando si un binario está firmado y si la firma sigue siendo válida, y nombrando al firmante de un archivo manipulado.
67. Se informa cada firma incrustada de un binario con múltiples firmas, cada una con su propio algoritmo de digest, certificado, huella digital y número de serie, de modo que un segundo firmante nunca quede oculto detrás del primero.
68. La comprobación de archivos de VirusTotal (-v 1) y el informe de hash (-v 8) muestran el bloque de firma: si el certificado se verificó, las cadenas del firmante y del contrafirmante, la fecha de firma y cada certificado con su estado, algoritmo, fechas de validez, número de serie y huella digital.
69. Listar los CVEs asociados a un componente, dado su nombre o la ruta a un binario local, cuyo VERSIONINFO proporciona la descripción del componente contra la que están escritas las entradas modernas del NVD.
## COLABORADORES
Alexandre Borges (https://github.com/alexandreborges) | propietario del proyecto y desarrollador principal
Artur Marzano (https://github.com/Macmod) | co-desarrollador principal
Corey Forman (https://github.com/digitalsleuth) | responsable de la integración con REMnux
Christian Clauss (https://github.com/cclauss)
## CÓMO CONTRIBUIR A ESTE PROYECTO
Desde la versión 6.0.0, existe una nueva rama llamada "dev". Todas las contribuciones y propuestas
deben realizarse en esta rama "dev".
Los profesionales que quieran contribuir deben abrir un issue explicando su mejora propuesta
y cómo haría mejor el proyecto. Una vez que haya sido aceptada, se le
autoriza a enviar el PR, que será probado.
Una vez que todos los cambios han sido probados, esta nueva versión de Malwoverview se replica a la rama master
y se genera un nuevo paquete de Python.
## INSTALACIÓN
Esta herramienta ha sido probada en REMnux, Ubuntu, Kali Linux, macOS y Windows. Malwoverview
se puede instalar ejecutando el siguiente comando:
* pip3.11 install git+https://github.com/alexandreborges/malwoverview
o...
* python -m pip install -U malwoverview
Si quieres instalar Malwoverview en macOS, debes ejecutar los siguientes comandos:
* /bin/bash -c "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/HEAD/install.sh)"
* brew install libmagic
* pip3 install urllib3==1.26.6
* pip3 install -U malwoverview
* Añade el directorio del binario de Python a la variable PATH editando el archivo .bash_profile en tu directorio
home. Ejemplo:
export PATH=$PATH:/Users/alexandreborges/Library/Python/3.9/bin
* Ejecuta: . ./.bash_profile
Si estás instalando Malwoverview en Windows, asegúrate de que las siguientes condiciones se cumplan
DESPUÉS de haber instalado Malwoverview:
* python-magic NO está instalado. (pip show python-magic)
* python-magic-bin SÍ está instalado. (pip show python-magic-bin)
#### Nota: ¡Se recomienda guardar el archivo .malwapi.conf antes de cualquier actualización!
#### Características opcionales
Algunas características requieren dependencias opcionales. Instálalas según sea necesario:
* Escaneo YARA: pip install malwoverview[yara]
* Comprobación de firmas: pip install malwoverview[signature]
* Exportación de informes PDF: pip install malwoverview[pdf]
* Panel TUI: pip install malwoverview[tui]
* Todo lo opcional: pip install malwoverview[all]
## APIs REQUERIDAS
Es posible empezar a usar Malwoverview sin insertar todas las APIs. Sin embargo,
para usar todas las opciones de Malwoverview, debes insertar la API respectiva de los siguientes servicios:
VirusTotal, Hybrid Analysis, URLHaus, Malshare, Polyswarm, Alien Vault, Malpedia, Triage,
IPInfo, Malware Bazaar, ThreatFox, VulnCheck, Shodan, AbuseIPDB, GreyNoise y URLScan.io en el archivo de configuración .malwapi.conf, que
debe estar presente (o crearse) en el directorio home (/home/[username]
o /root en Linux, y C:\Users\[username] en Windows. Alternativamente, los usuarios pueden crear
un archivo de configuración personalizado e indicarlo usando la opción -c.
A destacar: si el archivo .malwapi.conf no existe en tu directorio home, ¡entonces debes
crearlo!
* Una nota especial sobre Alien Vault: es necesario suscribirse a pulses en el sitio web de Alien Vault
antes de usar la opción -n 1.
* Una nota especial sobre Malshare y Shodan: ambos servicios requieren que su clave de API se envíe en la
propia URL, y ninguno documenta una alternativa de encabezado o cuerpo de solicitud (el endpoint hashlookup de Malshare
es un POST, pero la clave sigue viajando en la cadena de consulta). Malwoverview reemplaza estas dos
claves con [REDACTED] en cada mensaje de error que imprime, para que no terminen en la salida que pegas
en un informe de error, pero la clave sigue quedando registrada en los logs de acceso de esos servicios y en cualquier
proxy que termine TLS entre tú y ellos. Trata ambas claves como expuestas al operador del servicio
y rótalas como harías con cualquier otra credencial.
El archivo de configuración .malwapi.conf tiene el siguiente formato:
[VIRUSTOTAL]
VTAPI =
[HYBRID-ANALYSIS]
HAAPI =
[MALSHARE]
MALSHAREAPI =
[HAUSSUBMIT]
HAUSSUBMITAPI =
[POLYSWARM]
POLYAPI =
[ALIENVAULT]
ALIENAPI =
[MALPEDIA]
MALPEDIAAPI =
[TRIAGE]
TRIAGEAPI =
[IPINFO]
IPINFOAPI =
[BAZAAR]
BAZAARAPI =
[THREATFOX]
THREATFOXAPI =
[VULNCHECK]
VULNCHECKAPI =
[URLHAUS]
URLHAUSAPI =
[SHODAN]
SHODANAPI =
[ABUSEIPDB]
ABUSEIPDBAPI =
[GREYNOISE]
GREYNOISEAPI =
[URLSCANIO]
URLSCANIOAPI =
[LLM]
PROVIDER = claude
CLAUDE_API_KEY =
CLAUDE_MODEL = claude-opus-4-8
GEMINI_API_KEY =
OPENAI_API_KEY =
OPENAI_MODEL = gpt-4o-mini
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = llama3.1
Las APIs se pueden solicitar en los sitios web de los respectivos servicios:
01. Virus Total (API community y de pago): https://www.virustotal.com/gui/join-us
02. Hybrid Analysis: https://www.hybrid-analysis.com/signup
03. Malshare: https://malshare.com/doc.php
04. URLHaus: https://urlhaus.abuse.ch/api/#account
05. Polyswarm: https://docs.polyswarm.io/consumers
06. Alien Vault: https://otx.alienvault.com/api
07. Malpedia: No ofrece registro abierto, pero puedes solicitar una cuenta de usuario
directamente a través de Twitter (DM) o correo electrónico de feedback. El usuario de Twitter
de Malpedia es @malpedia.
08. Malware Bazaar: https://bazaar.abuse.ch/api/#auth\_key
09. ThreatFox: https://threatfox.abuse.ch/api/#auth\_key
10. Triage: https://tria.ge/signup.
11. IPInfo: https://ipinfo.io/
12. VulnCheck: https://vulncheck.com/signin (Nivel Community/Free disponible)
13. Shodan: https://account.shodan.io/register
14. AbuseIPDB: https://www.abuseipdb.com/register
15. GreyNoise: https://viz.greynoise.io/signup
16. URLScan.io: https://urlscan.io/user/signup
#### Proveedores de enriquecimiento LLM (opcional)
Malwoverview admite enriquecimiento de amenazas impulsado por LLM mediante el flag --enrich.
Después de cualquier consulta, se añade una evaluación de amenazas generada por IA con nivel de riesgo,
identificación de familia de malware, mapeo MITRE ATT&CK y recomendaciones del analista.
Se admiten tres proveedores. Configura uno en la sección [LLM] de .malwapi.conf:
**18. Anthropic Claude (de pago, mejor calidad)**
Mejores resultados para el análisis de inteligencia de amenazas. Identifica con precisión familias
de malware, mapea técnicas MITRE ATT&CK precisas y proporciona recomendaciones
accionables basadas en conocimiento real de amenazas.
Configuración:
a) Crea una cuenta de API en https://console.anthropic.com/ (separada de
la suscripción de claude.ai)
b) Ve a Settings → Billing → Add credit ($5 mínimo, pago por uso)
c) Ve a Settings → API Keys → Create Key
d) Copia la clave (empieza por sk-ant-api03-...)
e) Configura .malwapi.conf:
[LLM]
PROVIDER = claude
CLAUDE_API_KEY = sk-ant-api03-your-key-here
CLAUDE_MODEL = claude-opus-4-8
CLAUDE_MODEL es opcional y por defecto es claude-opus-4-8. Opciones comunes:
- claude-opus-4-8 — Mejor calidad (por defecto)
- claude-sonnet-4-6 — Buen equilibrio entre calidad y coste
- claude-haiku-4-5 — El más rápido y barato
Coste: ~$0.02-0.04 por llamada de enriquecimiento usando el modelo Opus por defecto (menos con
Sonnet o Haiku). $5 de crédito proporcionan aproximadamente 125-250 llamadas de enriquecimiento con Opus.
**19. Google Gemini (requiere facturación)**
Resultados de buena calidad. Requiere una cuenta de facturación de Google Cloud.
Configuración:
a) Ve a https://aistudio.google.com/apikeys
b) Inicia sesión con una cuenta de Google
c) Haz clic en Create API Key → copia la clave
d) Habilita la facturación: haz clic en el enlace del proyecto junto a tu clave → Google Cloud
Console → Billing → Link a billing account
e) Configura .malwapi.conf:
[LLM]
PROVIDER = gemini
GEMINI_API_KEY = your-gemini-key-here
GEMINI_MODEL = gemini-2.0-flash
Nota: El nivel gratuito tiene un límite de tasa bajo (2-5 solicitudes por minuto). Para
límites más altos, habilita la facturación de pago por uso.
**20. OpenAI (de pago)**
Resultados de buena calidad usando modelos GPT. Requiere una cuenta de OpenAI con
créditos de API.
Configuración:
a) Crea una cuenta en https://platform.openai.com/signup
b) Ve a https://platform.openai.com/api-keys → Create new secret key
c) Añade facturación en https://platform.openai.com/settings/organization/billing
d) Configura .malwapi.conf:
[LLM]
PROVIDER = openai
OPENAI_API_KEY = sk-your-key-here
OPENAI_MODEL = gpt-4o-mini
Modelos disponibles:
- gpt-4o-mini — El más barato (~$0.002 por enriquecimiento), buena calidad (por defecto)
- gpt-4o — Mejor calidad (~$0.01 por enriquecimiento)
**21. Ollama (gratis, local, privado)**Se ejecuta completamente en tu máquina. No se necesita clave API, ningún dato sale de tu
sistema. Adecuado para entornos donde no se permite enviar datos de amenazas a API en la nube.
La calidad depende del modelo elegido.
Configuración:
a) Descarga e instala Ollama desde https://ollama.com/download
(disponible para Windows, Linux y macOS)
b) Abre una terminal y descarga un modelo:
ollama pull qwen2.5:14b
Modelos recomendados:
- qwen2.5:14b — Mejor calidad con un tamaño razonable (9 GB, requiere 16 GB de RAM)
- llama3.1:8b — Buena calidad, más pequeño (5 GB, requiere 8 GB de RAM)
- llama3.1:70b — Excelente calidad, grande (40 GB, requiere 48 GB de RAM)
c) Ollama se inicia automáticamente y sirve en http://localhost:11434
d) Configura .malwapi.conf:
[LLM]
PROVIDER = ollama
OLLAMA_URL = http://localhost:11434
OLLAMA_MODEL = qwen2.5:14b
Rendimiento: una GPU con 12+ GB de VRAM proporciona respuestas rápidas (5-10s).
Solo CPU es más lento (30-60s) pero funcional. Los modelos más grandes (14b, 70b)
requieren más VRAM y pueden agotar el tiempo de espera en CPU si no hay suficiente
memoria disponible. El modelo llama3.1:8b se recomienda para máquinas con
memoria de GPU limitada (6 GB o menos).
Tiempos de respuesta esperados:
- Claude API: 3-8 segundos
- Gemini API: 3-8 segundos
- Ollama (GPU con VRAM suficiente): 5-15 segundos
- Ollama (solo CPU, modelo 8b): 30-60 segundos
- Ollama (solo CPU, modelo 14b+): 60-300 segundos
Ejemplos de uso:
# CLI: añade --enrich a cualquier consulta
malwoverview -v 8 -V <hash> --enrich
malwoverview -ip 1 -IP 8.8.8.8 --enrich
malwoverview --correlate-hash <hash> --enrich
# REPL interactivo: activa/desactiva el enriquecimiento o cambia de proveedor
malwoverview --interactive
malwoverview> set enrich on # usa el proveedor de la configuración
malwoverview> set enrich claude # cambia a Claude
malwoverview> set enrich ollama # cambia a Ollama
malwoverview> set enrich openai # cambia a OpenAI
malwoverview> set enrich off # desactiva el enriquecimiento
malwoverview> vt hash <hash> # análisis de malware + enriquecimiento
malwoverview> nist cve CVE-2024-3400 # búsqueda de CVE + enriquecimiento
malwoverview> vulncheck cve CVE-2024-3400 # VulnCheck + enriquecimiento
# TUI: haz clic en el botón Enrich para alternar entre proveedores
# Enrich (OFF) → claude → gemini → openai → ollama → OFF
# Botón verde = proveedor activo y configurado
# Botón amarillo = proveedor seleccionado pero falta la clave API
# Botón por defecto = enriquecimiento desactivado
malwoverview --tui
----------------------------------------------------
Nota sobre las solicitudes de API a MALPEDIA:
----------------------------------------------------
El servicio y la aceptación se basan en la validación de la comunidad. Por lo tanto, se
recomienda que envíes una solicitud de API desde tu dirección de correo electrónico
empresarial y NO desde una pública/gratuita (Gmail, Outlook, etc.). Además, sería
ideal que proporcionaras más información sobre ti (cuenta de LinkedIn, X/Twitter,
Mastodon, BlueSky, etc.), ya que esto facilitaría la verificación de tu identidad,
perfil profesional y legitimidad, acelerando la aprobación de tu solicitud.
----------------------------------------------------
Nota sobre Triage:
----------------------------------------------------
Cada operación de Triage se basa en el ID de Triage de cada artefacto, por lo que
necesitas usar "-x 1 -X \<atributo\>:\<valor\>" para buscar el
ID correcto del artefacto y luego usar esta información de ID con las
opciones restantes de Triage (-x [2-7]) para obtener más información de threat hunting
desde el endpoint de Triage.
----------------------------------------------------
Nota sobre URLHaus, Malware Bazaar y Threat Fox:
----------------------------------------------------
A partir de la segunda mitad de 2025, se requerirá una Auth-Key (API) para
usar los servicios URLHaus, Malware Bazaar y Threat Fox.
----------------------------------------------------
Nota sobre el color de fondo de la terminal:
----------------------------------------------------
Malwoverview fue escrito para producir salida para un fondo de terminal
oscuro. Sin embargo, existe la opción -o 0
que cambia y adapta los colores de salida para un fondo claro.
-----------------------------------------------------
Para comprobar la instalación, ejecuta:
malwoverview --help
Hay más información disponible en:
(repositorio PYPI.org) https://pypi.org/project/malwoverview/
(Github) https://github.com/alexandreborges/malwoverview
Si deseas realizar la instalación manual (normalmente no es necesaria),
se deben ejecutar unos pocos pasos, como se muestra en la siguiente subsección.
## INSTALACIÓN MANUAL (REMnux y Ubuntu)
1. Versión de Python 3.11 o posterior (¡¡¡Solo Python 3.x!!! NO funciona usando
Python 2.7)
$ apt-get install python3.11 (por ejemplo)
2. Python-magic.
Para instalar el paquete python-magic puedes ejecutar el siguiente comando:
$ pip3.11 install python-magic
O puedes compilarlo desde el repositorio de github:
$ git clone https://github.com/ahupp/python-magic
$ cd python-magic/
$ python3.11 setup.py build
$ python3.11 setup.py install
Como existen problemas graves relacionados con las dos versiones existentes del
paquete python-magic, la recomendación es instalarlo desde
Github (segundo procedimiento anterior) y copiar el archivo magic.py al
MISMO directorio de la herramienta malwoverview.
3. Instala todos los paquetes de Python necesarios:
$ pip3.11 install -r requirements.txt
O
$ pip3.11 install -U pefile
$ pip3.11 install -U colorama
$ pip3.11 install -U simplejson
$ pip3.11 install -U python-magic
$ pip3.11 install -U requests
$ pip3.11 install -U validators
$ pip3.11 install -U geocoder
$ pip3.11 install -U polyswarm-api
$ pip3.11 install -U pathlib
$ pip3.11 install -U configparser
4. Para revisar un móvil Android necesitas instalar la herramienta "adb":
$ sudo apt get install adb
PD: antes de probar las opciones de Android, comprueba:
* Si la herramienta adb está listada en la variable de entorno PATH.
* Si el sistema tiene acceso autorizado al dispositivo usando "adb devices -l"
## AYUDA
usage: python malwoverview.py -c <API configuration file> -d <directory> -o <0|1> -v <1-20>
-V <virustotal arg> -a <1-13> -A <filename> -l <1-8> -L <hash|file type> -j <1-8>
-J <URLhaus argument> -p <1-8> -P <polyswarm argument> -y <1-5> -Y <file name> -n <1-5>
-N <argument> -m <1-9> -M <argument> -b <1-15> -B <arg> -x <1-9> -X <arg>
-ip <1-8> -IP <IP address> -O <output directory> --nist <1-6> --NIST <argument> -vc <1-8>
-VC <argument> -s <1-2> -S <arg> -ab <1> -AB <arg> -gn <1> -GN <arg>
-wh <1-2> -WH <arg> -ct <1-2> -CT <domain> -u <1-5> -U <arg> --correlate-hash <hash>
--extract-iocs <file|url> --yara <rules> --yara-target <target>
--peinfo <file|directory> --entropy-threshold <value>
--sigcheck <file|directory> --no-signature --sig-verify-mode <any|first|all|best>
--output-format text|json|csv --proxy <url> --quiet --verbose --no-cache
--cache-ttl <seconds> --cache-stats --prune-cache --clear-cache --no-resolve --defang
--no-ioc-filter --report html|pdf --interactive --tui --attack-map
Malwoverview es una herramienta de primera respuesta para threat hunting escrita por Alexandre Borges.
OPCIONES DE MALWARE:
Opciones de análisis de malware y consulta de inteligencia
-h, --help
+ muestra este mensaje de ayuda y sale
-c CONFIG FILE, --config CONFIG FILE
+ Usa un archivo de configuración personalizado para especificar las API.
-d DIRECTORY, --directory DIRECTORY
+ Especifica el directorio que contiene las muestras de malware que se comprobarán contra VIRUS TOTAL.
+ Usa la opción -D para decidir si estás usando una API VT pública o una API
VT Premium.
-o BACKGROUND, --background BACKGROUND
+ Adapta los colores de salida a una terminal con fondo claro.
+ El valor predeterminado es una terminal con fondo oscuro.
-v VIRUSTOTAL, --virustotal_option VIRUSTOTAL
---
[Read more](https://github.com/alexandreborges/malwoverview)

