
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Preferred-Network-List-Sniffer — Una herramienta de reconocimiento para capturar y mostrar SSIDs de la Lista de Redes Preferidas del dispositivo. | Kitploit
Herramientas/GitHubGitHub/aleksamcode/preferred-network-list-sniffer
Sniffing y Análisis de PaquetesReconocimientoAuditoría Wi-FiRecopilación de InformaciónSeguridad InalámbricaRed Teaming
GitHubaleksamcode/preferred-network-list-sniffer

Preferred-Network-List-Sniffer

Una herramienta de reconocimiento para capturar y mostrar SSIDs de la Lista de Redes Preferidas del dispositivo.

Ver Repositorio
175941hace 10 mesesRevisado por Kitploit
Compartir

Sniffer de Lista de Redes Preferidas - PNLS

License: MIT

Sniffer de Lista de Redes Preferidas (PNLS) es una herramienta de auditoría Wi-Fi para Red Team con una interfaz web simple, capaz de interceptar SSID[^1] de la lista de redes preferidas (PNL)[^2] del dispositivo. Esto se logra mediante la captura de Solicitudes de Sonda en las cercanías, que luego se analizan para obtener el SSID y otra información, y finalmente se propagan a la interfaz web. La motivación principal de este proyecto fue investigar las Solicitudes de Sonda 802.11 y los riesgos de privacidad asociados con los datos que transmiten.
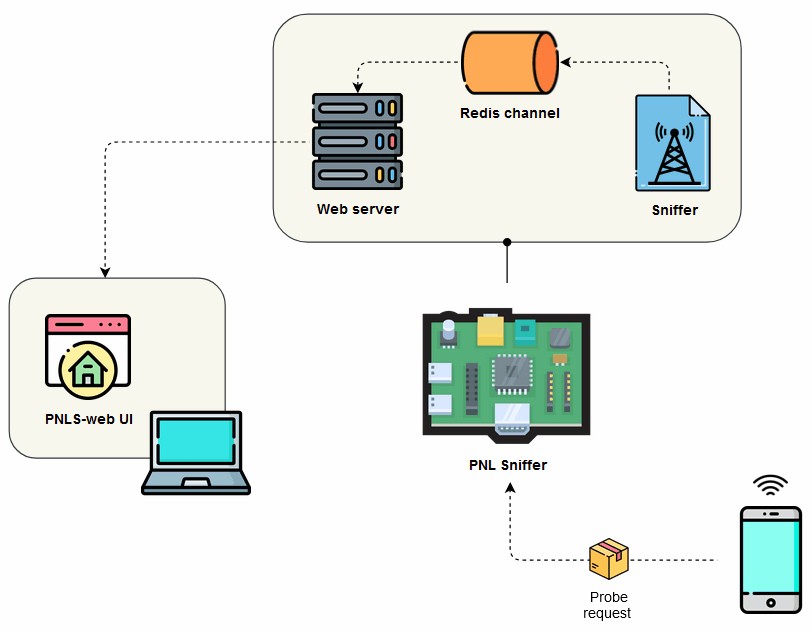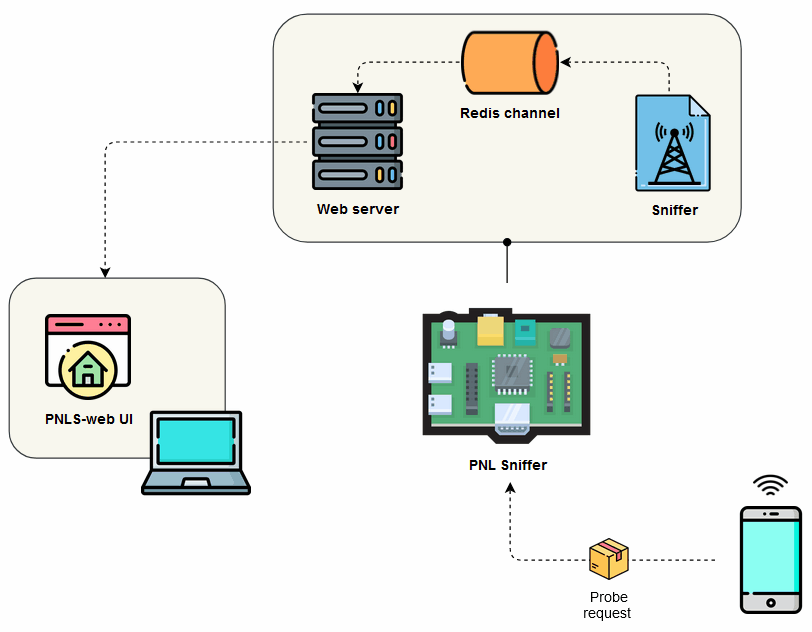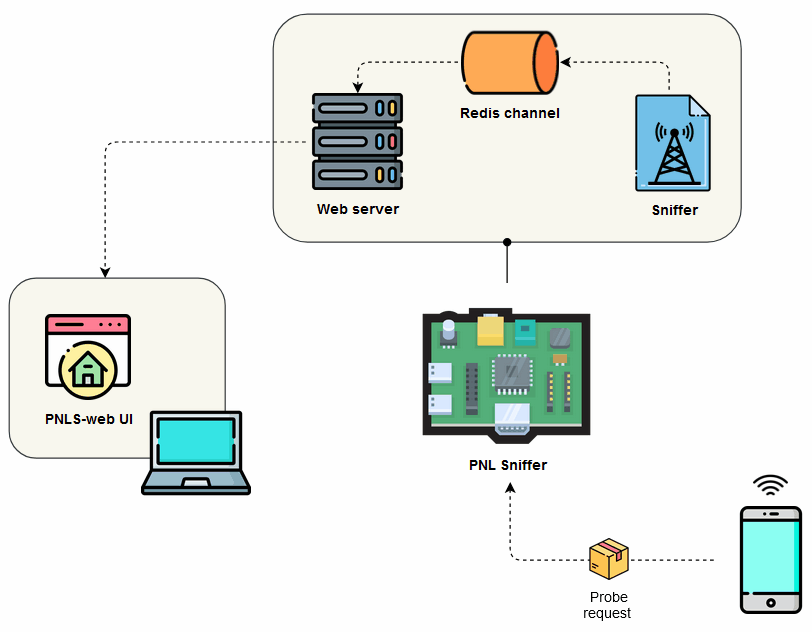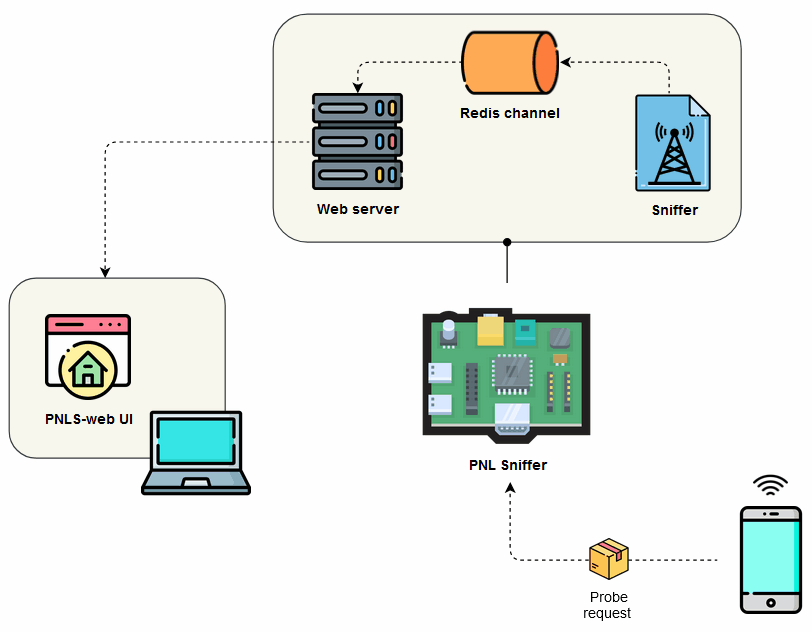
Vista general del sistema PNLS

Fig. 1: Vista general del sistema PNLS

[!WARNING] Todo el contenido de este proyecto está destinado únicamente a fines de investigación en seguridad.

[!NOTE]

  • Este proyecto es parte de mi investigación en curso sobre Protección de la Privacidad en Redes Wi-Fi.

    • Presentación del alcance del trabajo
  • Para monitorear el trabajo en curso en PNLS, consulte el tablero del proyecto.

Tabla de contenidos

  • Sniffer de Lista de Redes Preferidas - PNLS
    • Tabla de contenidos
    • Cómo construir el PNLS
      • Requisitos
      • Prerrequisitos
    • Configuración
      • Usando Docker
      • Usando Imagen Docker Preconstruida
      • Sin Docker
    • Solicitudes de Sonda
    • Filtrado de SSID
    • Arquitectura
      • ¿Por qué Interfaz de Puerta de Enlace de Servidor Asíncrono?
      • ¿Por qué WebSockets?
      • Modelo Pub-Sub
    • Capturas de pantalla
    • Acrónimos
    • Referencias

Cómo construir el PNLS

Esto es lo que necesitará para duplicar e implementar este proyecto, incluidos los componentes de hardware y software. Una vez que tenga su entorno de trabajo listo, diríjase a las secciones de configuración.

Requisitos

  • Raspberry Pi (RPi)
  • Fuente de alimentación adecuada para RPi (consulte la documentación de la fuente de alimentación para más detalles)
  • Tarjeta Micro SD (consulte la documentación de la tarjeta SD para más detalles)
  • Adaptador Wi-Fi USB (opcional)
    • Se utiliza para lograr un mayor alcance al capturar paquetes.
  • Cable HDMI (opcional)
    • Se utiliza para mostrar la interfaz web desde la RPi en lugar de conectarse de forma remota usando su computadora.

Prerrequisitos

  • Sistema operativo Kali Linux
    • Necesario para usar el modo monitor y la herramienta aircrack-ng. Puede descargar la imagen ARM de Kali Linux desde aquí.
      • Alternativamente, podría usar otro sistema operativo, pero necesitará parchear[^3] el kernel usando nexmon[^4] o usar un adaptador inalámbrico que soporte el modo monitor. Aquí hay un enlace para adaptadores USB compatibles con Raspberry Pi.
      • También deberá instalar la herramienta aircrack-ng, ya que solo viene preinstalada en Kali Linux.
  • Inicie su interfaz de red en modo monitor con: sudo airmon-ng start wlan0 [2].

[!NOTE]

La imagen de Kali utiliza el kernel de Re4son, que incluye los controladores para tarjetas Wi-Fi externas y el firmware Nexmon para la tarjeta inalámbrica incorporada en RPi 3 y 4 [3].
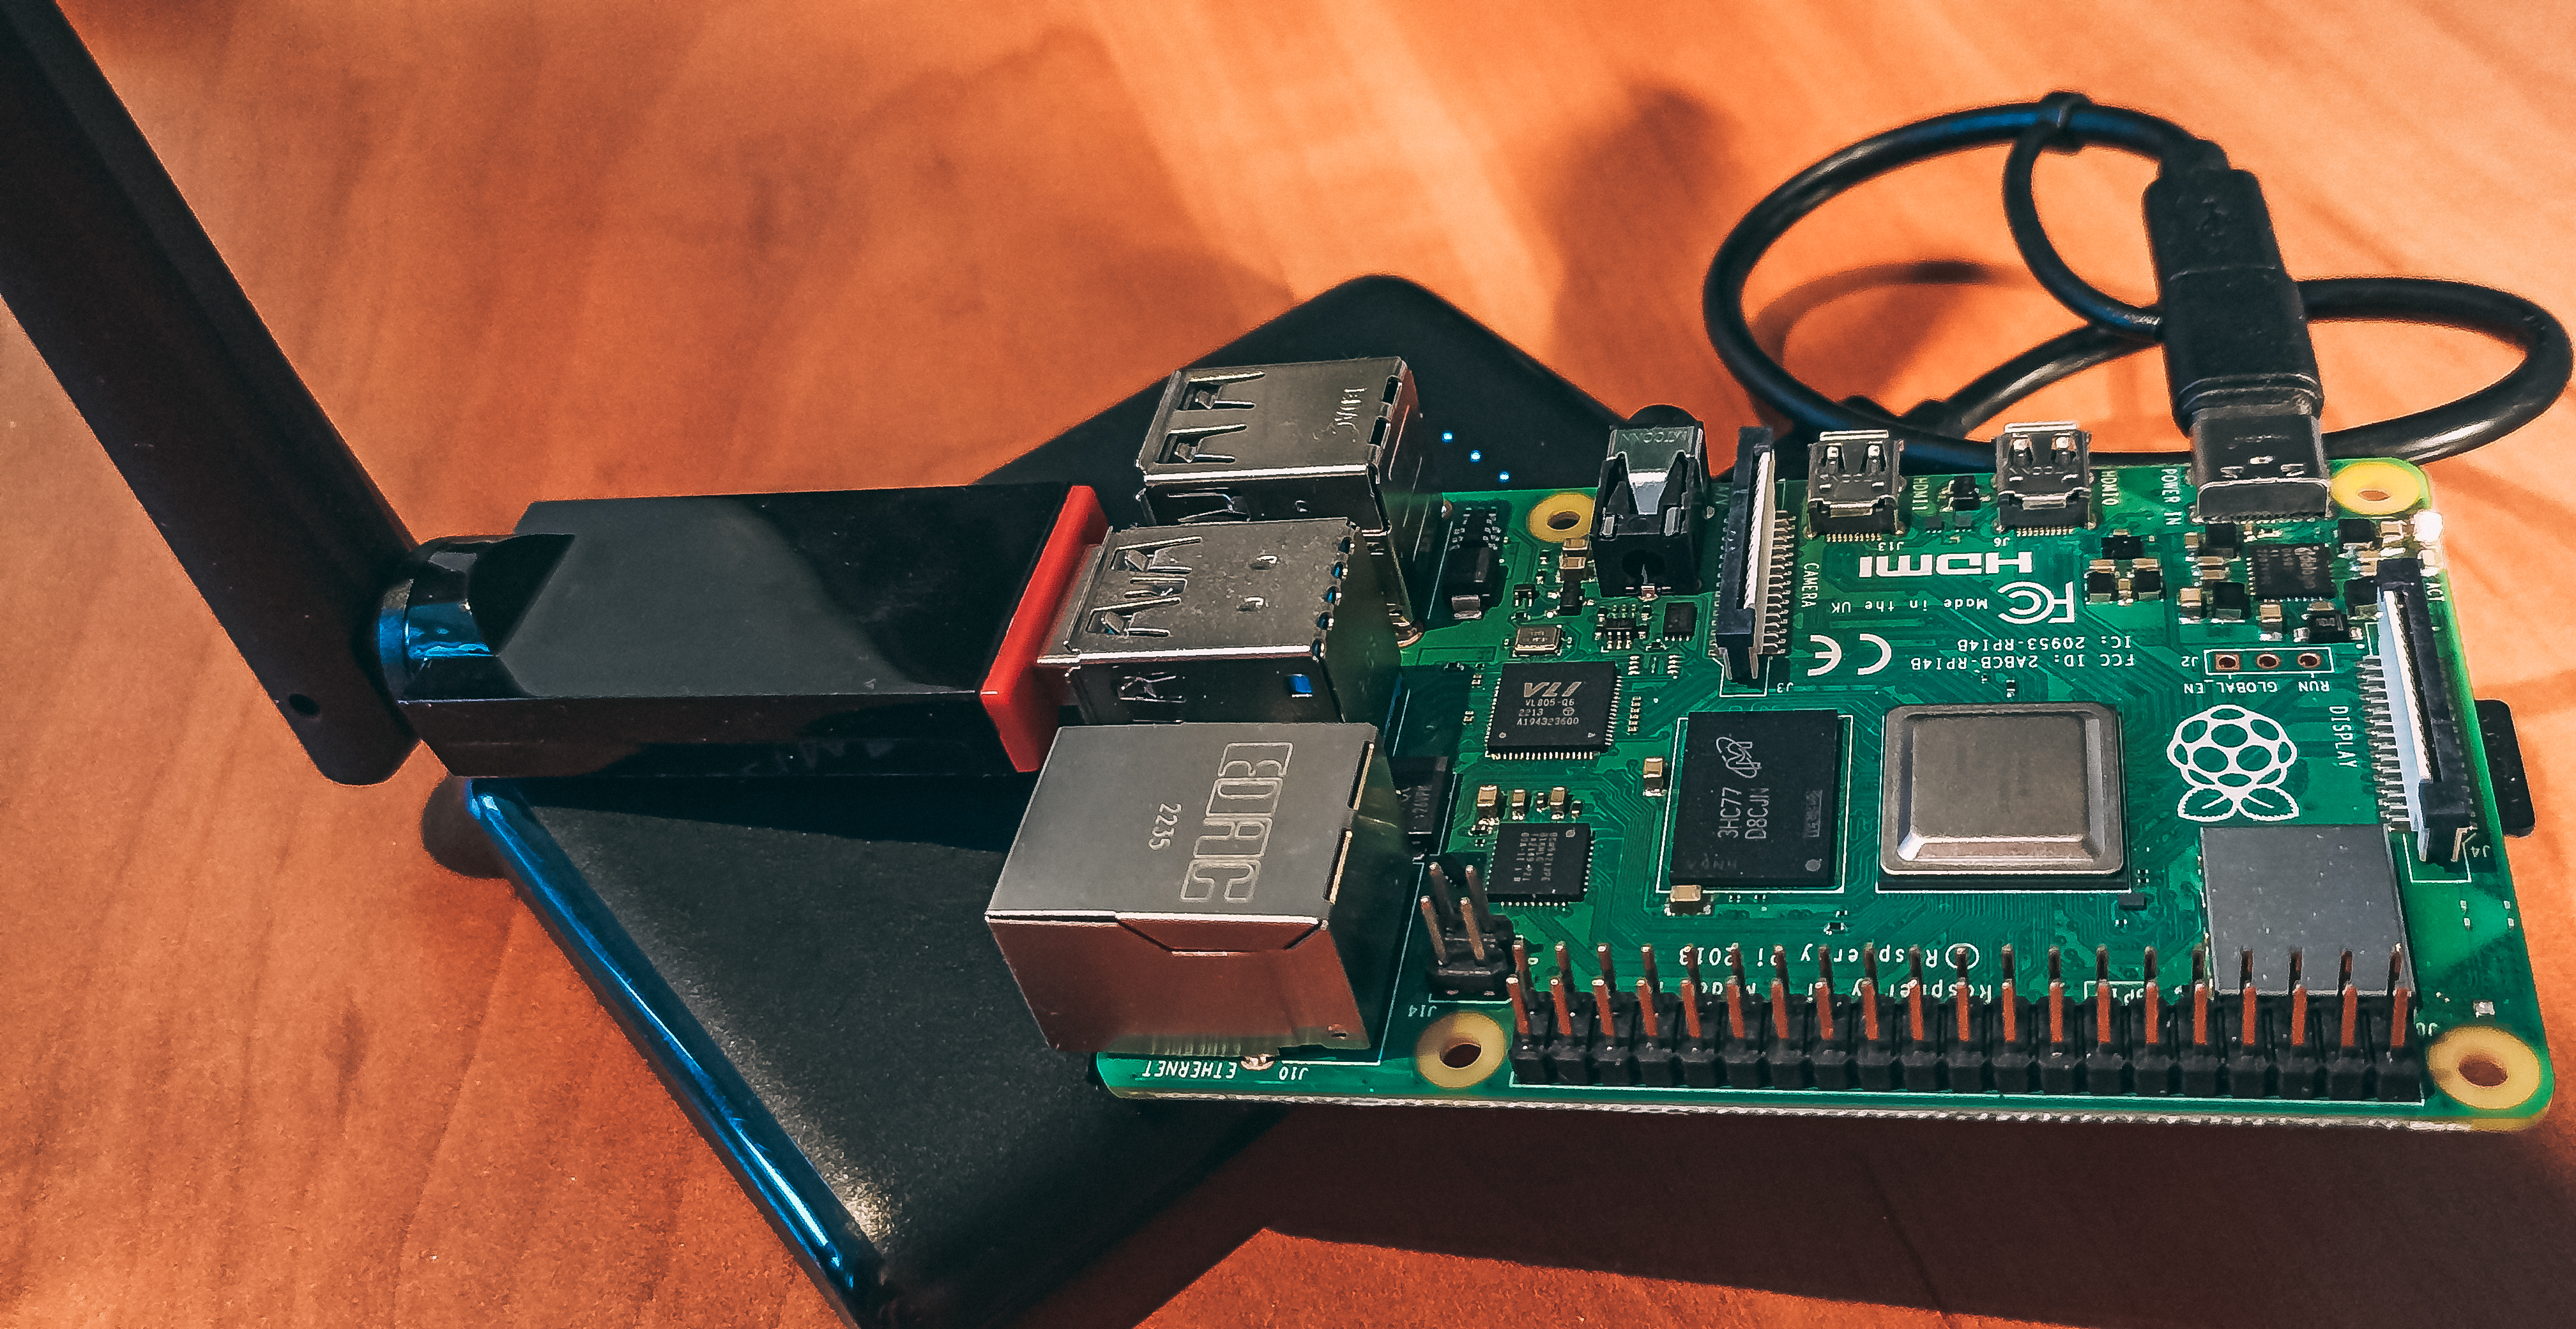
Dispositivo PNLS RPi 4

Fig. 2: PNLS ejecutándose en una RPi 4 con una antena externa y un banco de baterías
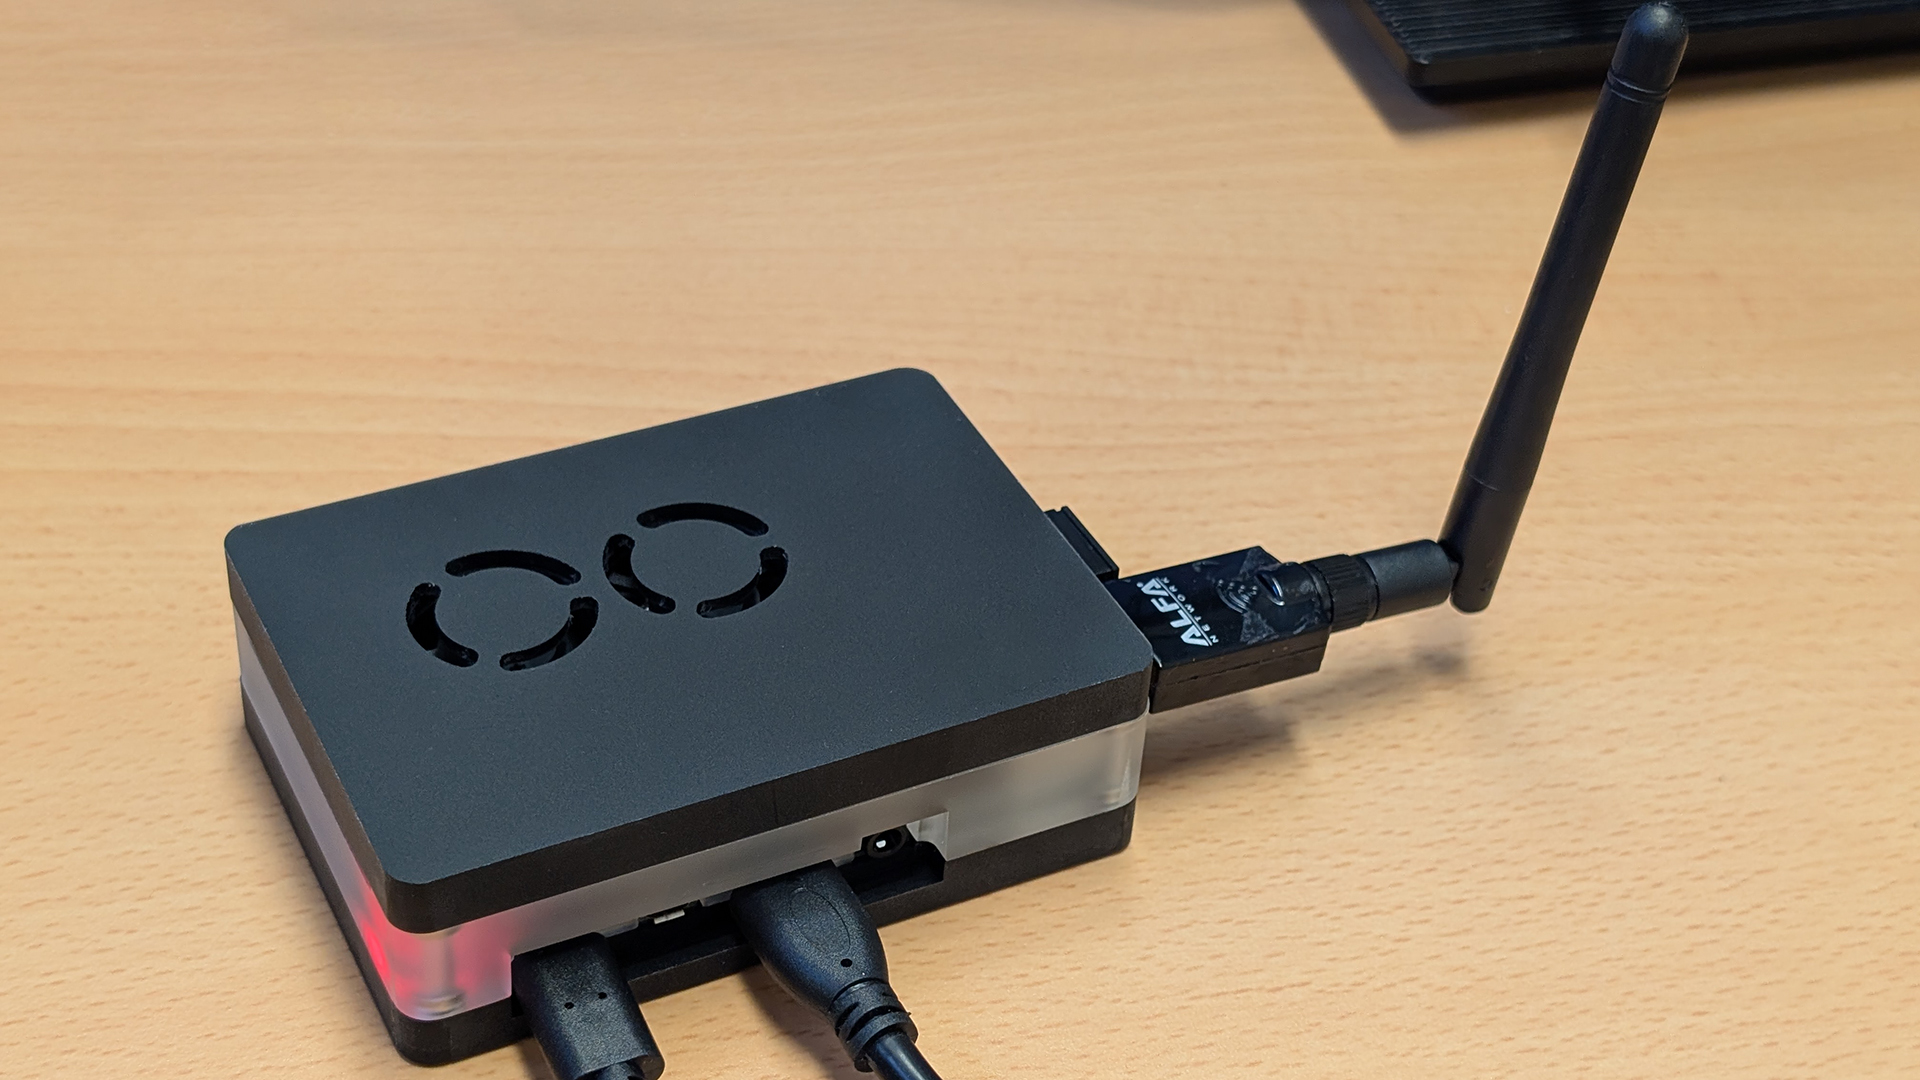
Dispositivo PNLS RPi 4 AWUS036ACS

Fig. 3: PNLS ejecutándose en una RPi 4 con una carcasa y una antena AWUS036ACS
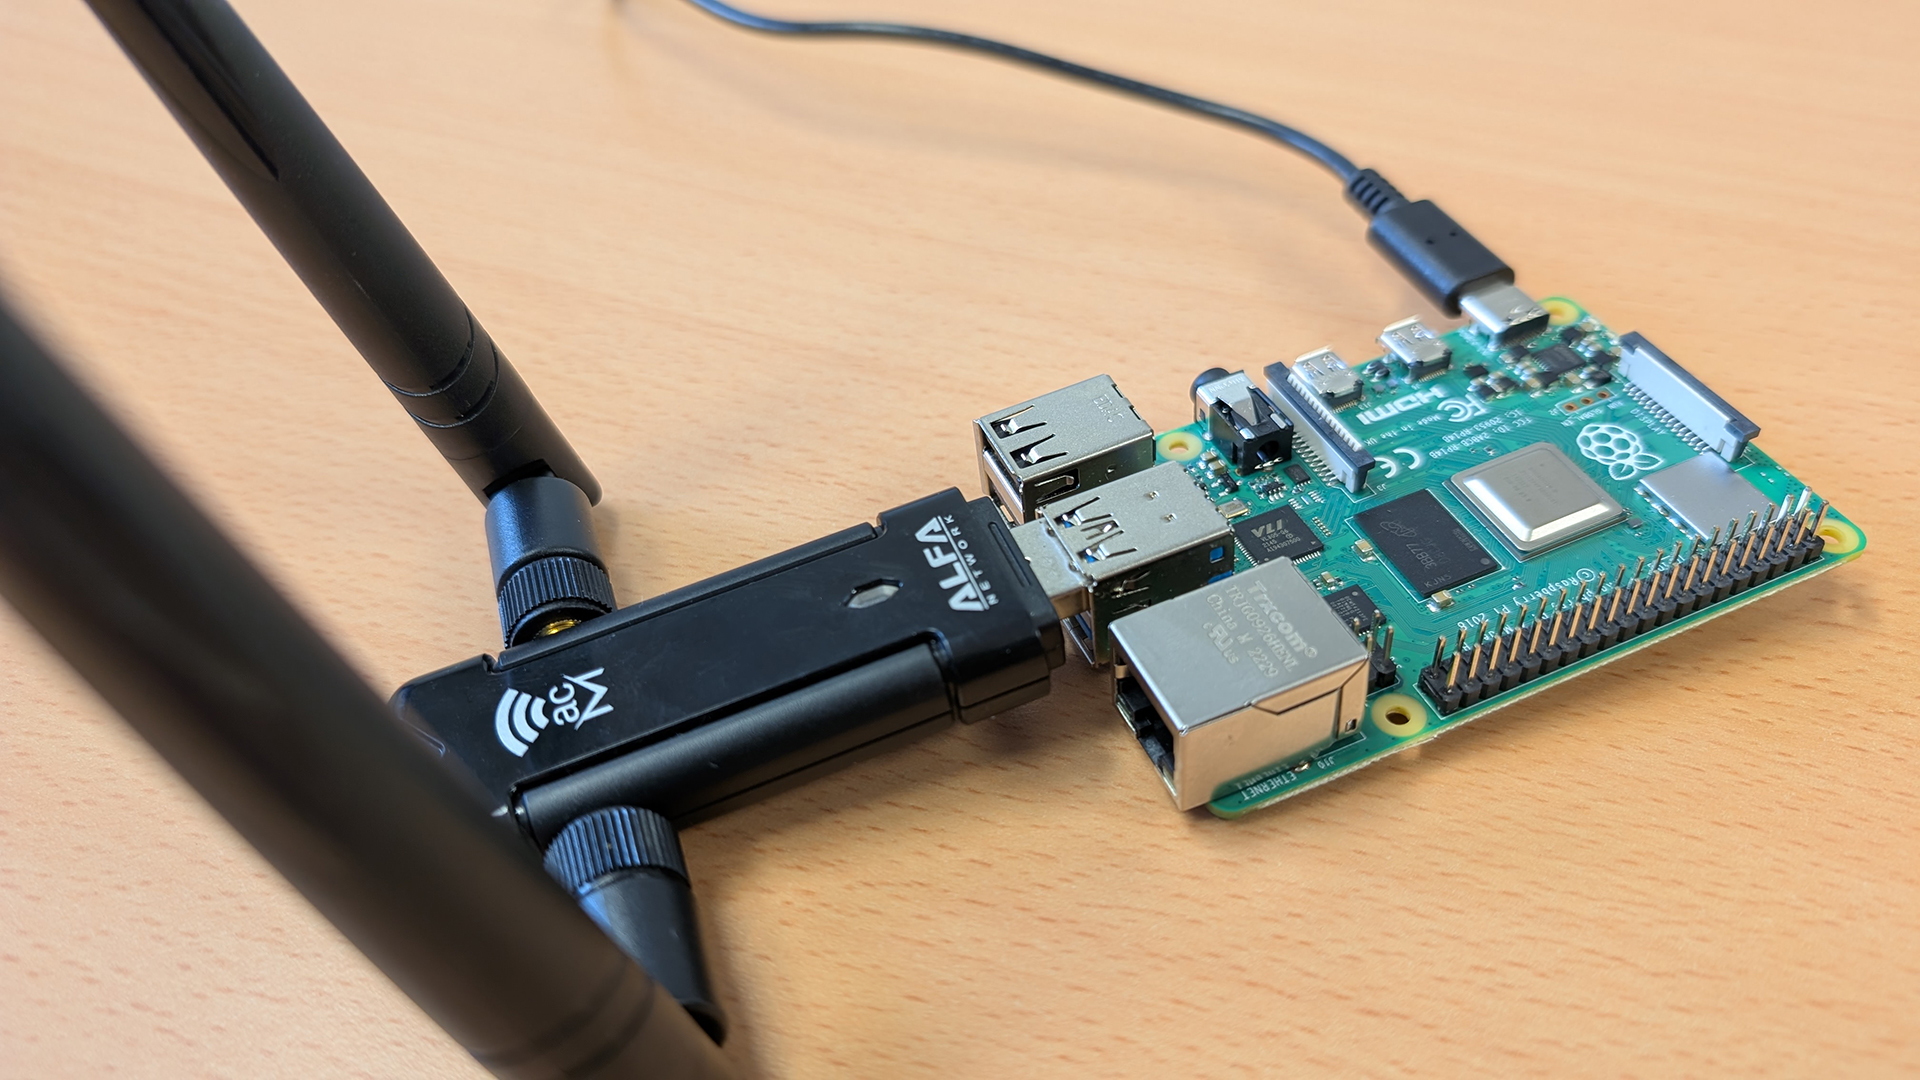
Dispositivo PNLS RPi 4 AWUS036ACM

Fig. 4: PNLS ejecutándose en una RPi 4 con una antena AWUS036ACM

Configuración

Si no desea usar Docker, diríjase a la configuración sin Docker.

Usando Docker

Configure rápidamente una instancia de desarrollo:

# Primero clone este repositorio.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Muévase a la carpeta raíz del proyecto.
cd Preferred-Network-List-Sniffer
# Construya la imagen del backend y del frontend.
docker compose build
# Inicie tanto el backend como el frontend.
docker compose up
# Muévase a la carpeta del sniffer.
cd sniffer
# Ejecute el servicio Sniffer.
sudo python3 sniffer.py

Usando Imagen Docker Preconstruida

Actualmente, no hay imágenes multi-plataforma disponibles, y el proyecto solo soporta la arquitectura ARM64v8. Descargue las últimas imágenes preconstruidas desde el Registro de Contenedores de GitHub y ejecútelas localmente.

# Primero clone este repositorio.
git clone https://github.com/AleksaMCode/Preferred-Network-List-Sniffer.git
# Muévase a la carpeta raíz del proyecto.
cd Preferred-Network-List-Sniffer
# Descargue las imágenes preconstruidas.
docker pull ghcr.io/aleksamcode/pnls-backend-ghcr:latest
docker pull ghcr.io/aleksamcode/pnls-frontend-ghcr:latest
# Inicie tanto el backend como el frontend.
docker compose up
# Muévase a la carpeta del sniffer.
cd sniffer
# Ejecute el servicio Sniffer.
sudo python3 sniffer.py

Sin Docker

  • Backend: para iniciar los servidores ASGI y Redis y ejecutar los servicios necesarios, consulte estas instrucciones.

  • Frontend: para ejecutar el servidor React, consulte estas instrucciones.

Aquí hay una captura de pantalla cuando todo se ejecutó "manualmente":

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





