 ak-cybe/cve-2025-68613-n8n-rce-analysis
CVE-2025-68613 (n8n) Análisis de RCE crítico + recomendaciones defensivas (validación de parches, ideas de detección y consejos de endurecimiento)



 Matrix GIF

CVE-2025-68613 es una vulnerabilidad crítica de ejecución remota de código en la plataforma de automatización de flujos de trabajo n8n que permite a atacantes autenticados ejecutar comandos arbitrarios del sistema a través de inyección de expresiones.
⚡ Estadísticas rápidas
|
🎯 Datos clave
|
| Propiedad | Valor |
|---|---|
| 🆔 ID de CVE | CVE-2025-68613 |
| 📊 Puntuación CVSS | 9.9 (Crítica) 🔴 |
| 🔗 Vector CVSS | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| 🏷️ CWE | CWE-913 (Control inadecuado de recursos de código gestionados dinámicamente) |
| 📦 Versiones afectadas | 0.211.0 → 1.120.3, 1.121.0 |
| ✅ Versiones parcheadas | 1.120.4, 1.121.1, 1.122.0+ |
n8n es una plataforma de automatización de flujos de trabajo de código abierto que permite integración sin código / con poco código en más de 400 aplicaciones. Se despliega ampliamente en:
| 🏢 Caso de uso | 📝 Descripción |
|---|---|
| 🔧 DevOps | Tuberías de automatización, integraciones CI/CD |
| 🛡️ Operaciones de seguridad | Flujos de trabajo SOAR, respuesta a incidentes |
| 💼 Negocios | Automatización de procesos, flujos de datos |
| 📊 Datos | Procesos ETL, integraciones API |
🔓 CADENA DE VULNERABILIDAD:
┌─────────────────────────────────────────────────────────────────┐
│  📝 Lenguaje de expresiones n8n → Manejo dinámico de datos     │
│                           ↓                                     │
│  ⚠️  Aislamiento insuficiente del sandbox en evaluación servidor│
│                           ↓                                     │
│  💀 Expresión maliciosa escapa del sandbox                     │
│                           ↓                                     │
│  🖥️  Acceso al módulo child_process de Node.js                 │
│                           ↓                                     │
│  💥 RCE COMPLETA - Ejecución de comandos del SO               │
└─────────────────────────────────────────────────────────────────┘
Requisitos previos para la explotación:
| # | 📋 Requisito | 📝 Detalles |
|---|---|---|
| 1️⃣ | Autenticación | Cuenta de usuario válida de n8n (bajo privilegio suficiente) |
| 2️⃣ | Permisos | Capacidad de crear/editar flujos de trabajo |
| 3️⃣ | Acceso a la red | Capacidad de alcanzar la instancia de n8n |
| 🏷️ Atributo | 📊 Valor | 🔥 Riesgo |
|---|---|---|
| Complejidad | BAJA (AC:L) | 🔴 Alto |
| Interacción del usuario | Ninguna requerida | 🔴 Alto |
| Alcance | Cambiado | 🔴 Crítico |
graph TD
    A[🔐 Usuario autenticado] -->|Crea| B[📝 Nuevo flujo de trabajo]
    B -->|Inyecta| C[💀 Expresión maliciosa]
    C -->|Desencadena| D[⚡ Evaluación de expresión]
    D -->|Explota| E[🔓 Escape del sandbox]
    E -->|Accede| F[🖥️ Entorno de ejecución Node.js]
    F -->|Ejecuta| G[💥 Comando del SO vía child_process]
    G -->|Logra| H[☠️ COMPROMISO TOTAL DEL SERVIDOR]

    style A fill:#4CAF50,color:#fff
    style C fill:#ff9800,color:#fff
    style E fill:#f44336,color:#fff
    style H fill:#9c27b0,color:#fff
⚠️ AVISO: Lo siguiente es solo para fines educativos. La explotación no autorizada es ilegal.
Acceso inicial a la plataforma de automatización de flujos de trabajo n8n vulnerable.
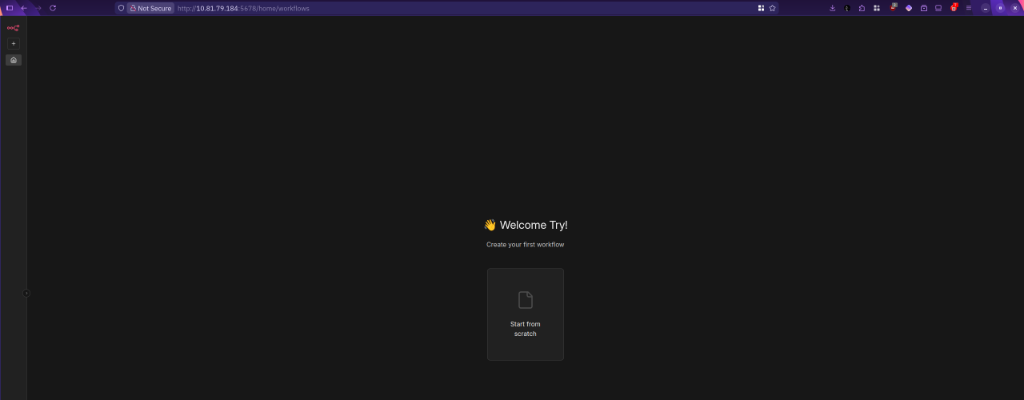
🔓 Panel de bienvenida de n8n - Punto de entrada
Crear un nuevo flujo de trabajo que contendrá el payload malicioso.
