
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2017-10952 — Demuestra un exploit de ejecución de código local para Foxit PDF Reader mediante PDFs basados en XFA, con reproducción paso a paso del ataque y extensión a CVEs relacionados. | Kitploit
Herramientas/GitHubGitHub/afbase/cve-2017-10952
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónExplotación de Binarios
GitHubafbase/cve-2017-10952

CVE-2017-10952

Demuestra un exploit de ejecución de código local para Foxit PDF Reader mediante PDFs basados en XFA, con reproducción paso a paso del ataque y extensión a CVEs relacionados.

Ver Repositorio
122hace 6 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2017-10952

Este es un ejemplo de alto nivel de un ataque de ejecución de código local en el lector de PDF Foxit. Los detalles de este ataque se pueden encontrar aquí [1]. He copiado y pegado la descripción textual de esta vulnerabilidad enlazada en [1] aquí para preservar la descripción a lo largo del tiempo; la descripción fue escrita por el autor Root en vulners.com.

Instalar Foxit

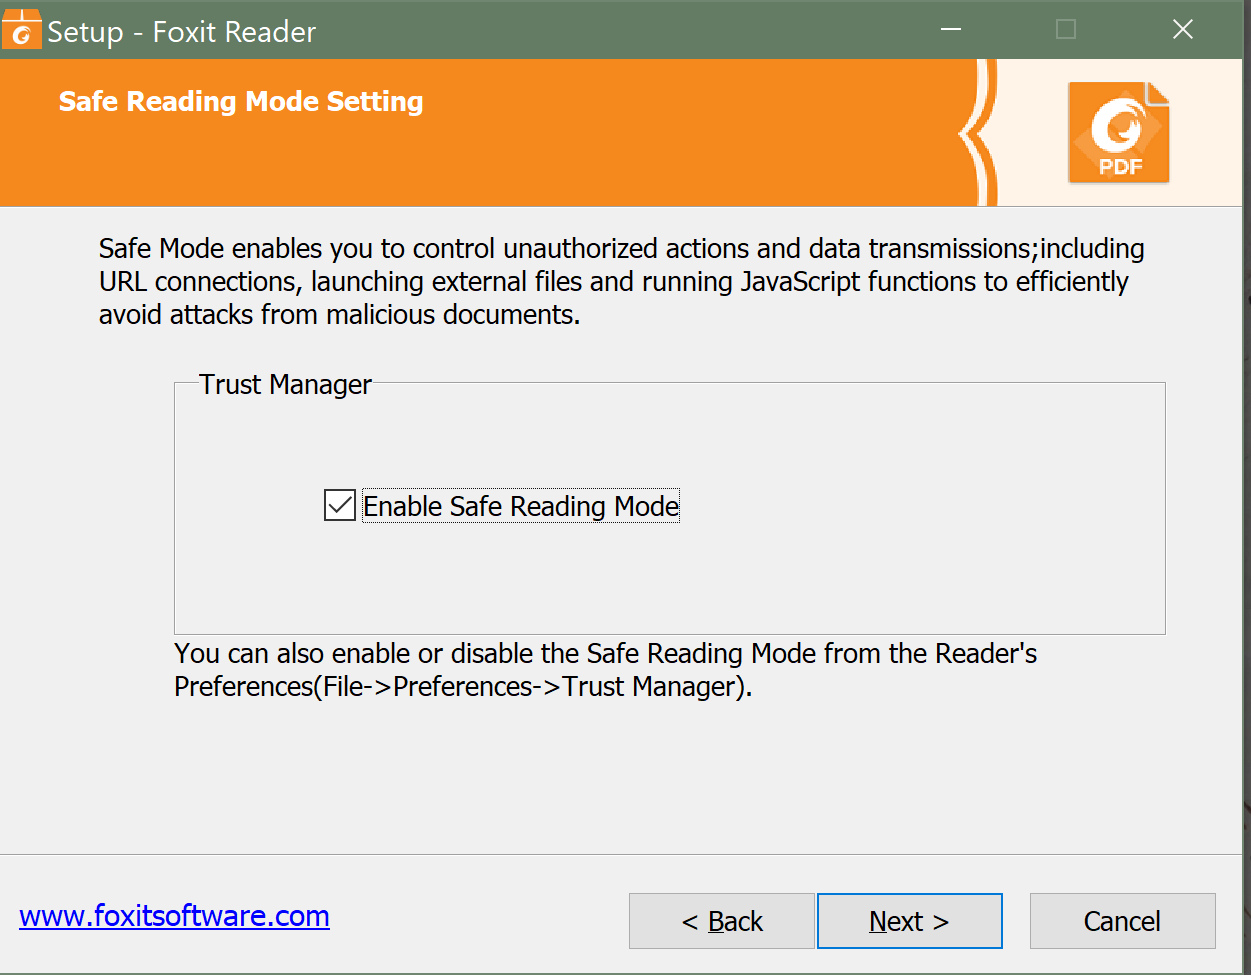
Instale Foxit_Reader_v8.3.0.14878.exe. Siga el proceso de instalación. Dado que esto es solo una demostración de alto nivel de cómo explotar esta versión del lector de PDF Foxit, no es necesario modificar la configuración predeterminada del navegador o de Windows para abrir archivos PDF; a continuación se muestran algunas capturas de pantalla de la instalación para ayudar a identificar la configuración de instalación:

Demostración del ataque

  1. Después de la instalación de Foxit Reader, abra la aplicación.
  2. Abra el explorador de archivos en este directorio con "document.pdf" y "document2.pdf"
  3. Arrastre "document.pdf" a Foxit Reader. Esto debería abrir una ventana de impresión. Cierre la ventana de impresión y cierre el documento en Foxit.
  4. A continuación, arrastre "document2.pdf" a Foxit Reader. Esto debería abrir la aplicación calc.exe.

¿Qué está sucediendo?

En ambos casos de los ataques, se aprovecha el formato XFA para PDFs; un ejemplo de esto se muestra por corkami aquí. Una explicación más detallada de este exploit se encuentra en el enlace anterior bajo "[+] Fixed: Safe-Reading mode bypass".

[1] - https://vulners.com/seebug/SSV:96369 [2] - https://github.com/corkami/pics [3] - https://raw.githubusercontent.com/corkami/pocs/master/pdf/formevent_js.pdf

CVE-2017-10951

Haga clic aquí para ver cómo extendemos el exploit de CVE-2017-10952 a CVE-2017-10951.

Descargar herramienta