 aetherai3/aether-protocol-p
Implementación funcional: identidades de corta duración verificadas criptográficamente para la autenticación de decisiones de IA — CVE-2025-59536 (Patente Pendiente US 64/006,746)

Infraestructura de Identidad Criptográficamente Verificada de Corta Duración para Sistemas de IA Autónomos
Patente Pendiente — Solicitud de EE. UU. 64/006,746 — Presentada el 16 de marzo de 2026
"Cualquier sistema de IA en el mundo puede verse comprometido al inyectar instrucciones falsas en su canal de procesamiento. Aether Protocol hace que eso sea físicamente imposible."
El 25 de febrero de 2026, Check Point Research reveló la CVE-2025-59536 — una vulnerabilidad crítica (CVSS 8.7) en Claude Code que permitía a los atacantes inyectar instrucciones maliciosas en archivos de configuración .claude/settings.json que se ejecutaban inmediatamente al abrir un desarrollador una carpeta de proyecto.
La causa raíz no era un error en el razonamiento de Claude. Era la ausencia de una capa de autenticación criptográfica entre la instrucción de IA y su ejecución.
Esta brecha — entre lo que una IA decide y lo que se ejecuta — existe en todos los sistemas de IA autónomos desplegados hoy en día. APIs, almacenes de estado, archivos de configuración, colas de mensajes, memoria compartida — todos ellos transportan instrucciones de IA a las capas de ejecución sin autenticación en el medio.
La Frontier Safety Roadmap de Anthropic (febrero de 2026) identifica explícitamente "identidades criptográficamente verificadas de corta duración" como un objetivo prioritario para abril de 2026.
Aether Protocol es una implementación funcional de ese objetivo.
La criptografía clásica y la post-cuántica se basan ambas en la dureza matemática — problemas que son computacionalmente difíciles de resolver. La garantía de seguridad se degrada a medida que escala la potencia de cómputo.
Aether Protocol se basa en un fundamento completamente diferente: el no-determinismo físico.
En cada sesión, un circuito cuántico se ejecuta en hardware cuántico de IBM. Los resultados de la medición surgen de fluctuaciones del vacío cuántico en qubits superconductores enfriados a 15 milikelvin. Estos resultados no pueden predecirse antes de que ocurran — ni por ningún algoritmo, clásico o cuántico. Esto no es una limitación computacional. Es una consecuencia del no-determinismo de la mecánica cuántica, confirmado por la violación de las desigualdades de Bell.
Una clave de firma derivada de este resultado hereda la misma propiedad: no pudo haber sido predicha antes de la medición, y no existía antes de esta sesión.
Destruida al final de la sesión — horas después de su creación — la clave no puede ser atacada de forma retroactiva. El algoritmo de Shor sobre la curva de firma requiere días de computación cuántica. La clave desaparece antes de que cualquier ataque pueda completarse.
Esta es la Raíz de Confianza Ontológica: seguridad fundamentada en la física, no en las matemáticas.
 El Protocolo opera bajo un modelo de sesión de tres fases: inicialización, operación y destrucción.
La arquitectura completa está documentada en el white paper: docs/AETHER_PROTOCOL_WHITEPAPER.md
El white paper aplica divulgación de caja negra — la arquitectura y los resultados se comparten abiertamente. Los detalles de implementación están disponibles bajo un Acuerdo Mutuo de No Divulgación.
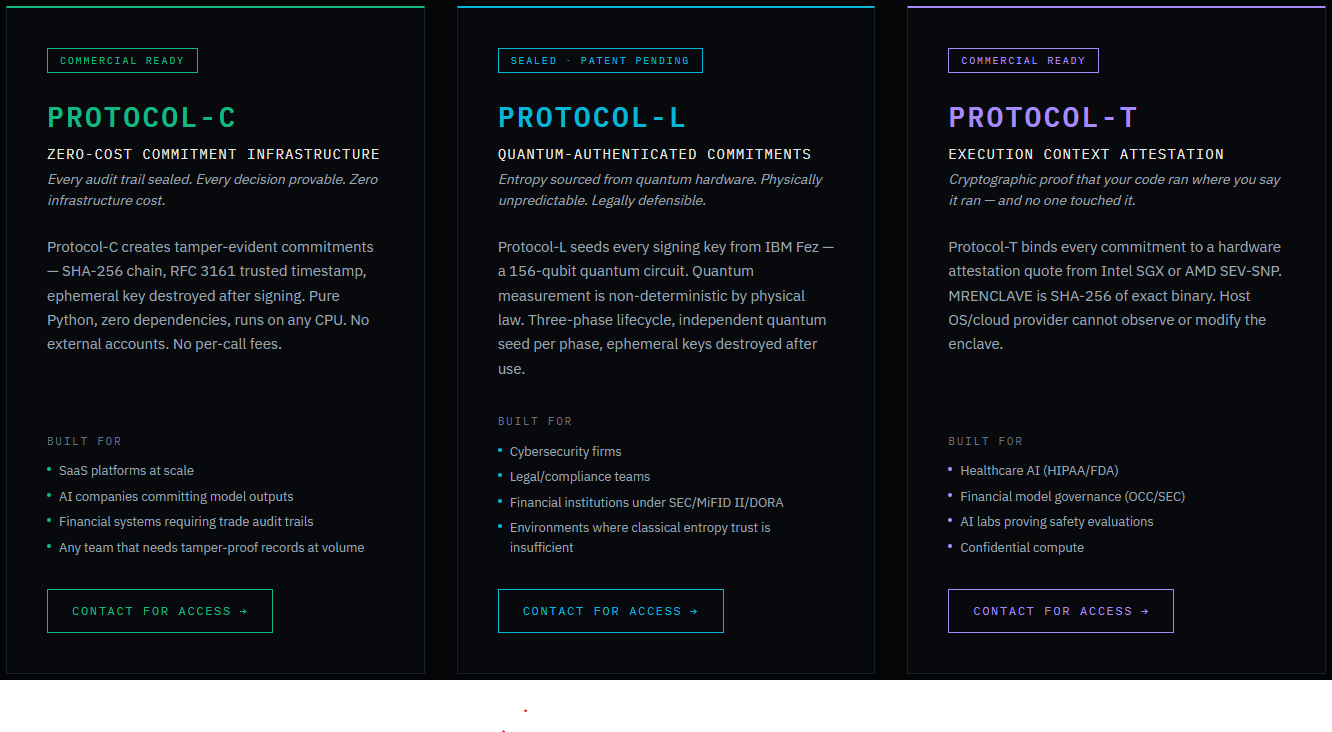
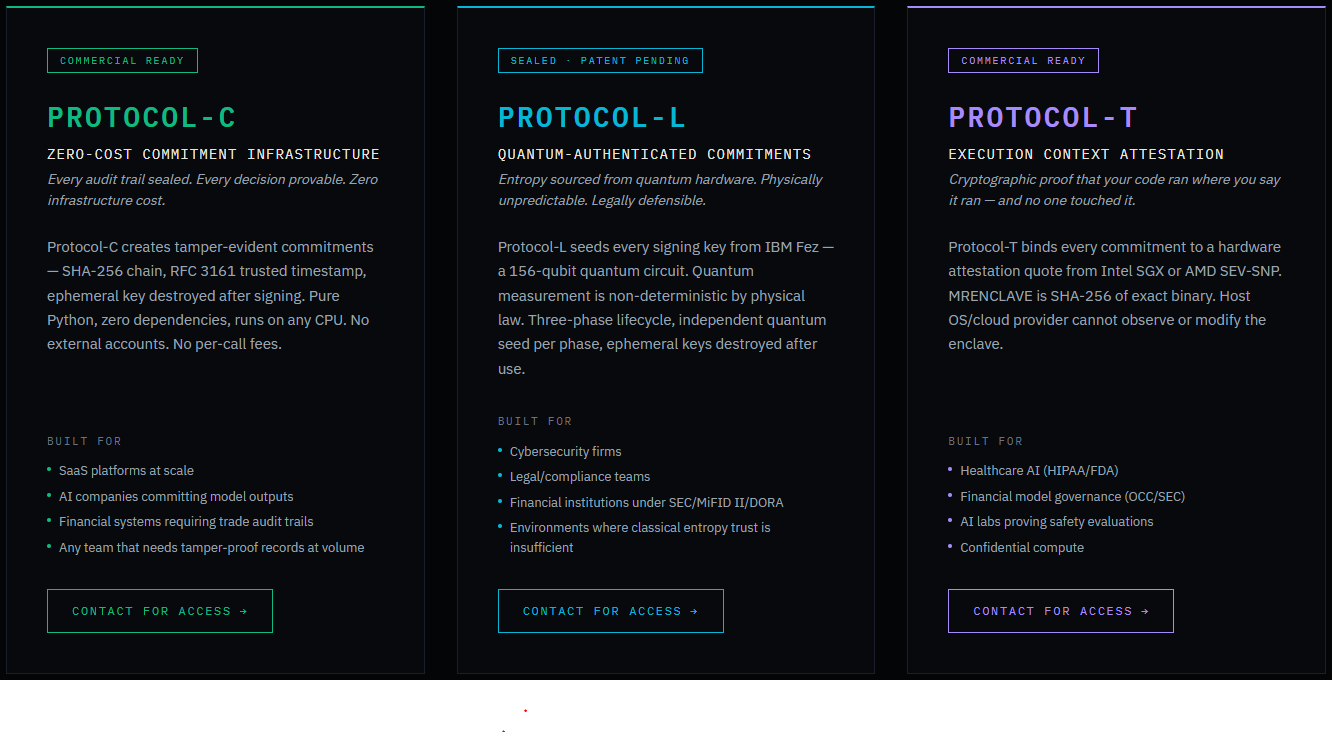
01 — La Economía: Por Qué $0 Importa a Escala El tiempo de QPU de IBM cuesta aproximadamente $100/min. Con 10,000 usuarios generando compromisos, eso se traduce en ~$3,300/mes para operaciones que no necesitan entropía cuántica. Protocol-C elimina ese costo por completo al obtener entropía del kernel del SO — misma arquitectura de cadena, cero sobrecarga de QPU.
02 — Lo Que Garantiza: Misma Cadena, Diferente Fuente Cadena de compromisos SHA-256. Sellos de tiempo confiables RFC 3161. Destrucción de claves efímeras después de cada operación de firma. El resultado es computacionalmente indistinguible de los compromisos con semilla cuántica — formato de cadena idéntico, ruta de verificación idéntica.
03 — Quién Lo Usa Plataformas SaaS, empresas de IA que comprometen salidas de modelos, instituciones financieras que operan a escala. Una variable de entorno cambia cualquier despliegue de Protocol-C a Protocol-L cuando la garantía cuántica se vuelve necesaria.
Protocol-C es de código abierto — disponible ahora. Es la implementación clásica (CSPRNG) y gratuita de la capa de autenticación cuya ausencia hizo posible CVE-2025-59536: firma cada decisión de IA con una clave de un solo uso, verifica antes de ejecutar, mantén un registro que nadie puede falsificar.
pip install git+https://github.com/AetherAI3/PROTOCOL-C.git(aún no en PyPI) · Repositorio: github.com/AetherAI3/PROTOCOL-C · White paper: Protocol-C: A Free, Auditable Authentication Layer for AI DecisionsAlcance honesto: Protocol-C es criptografía clásica con un margen de seguridad temporal — no es post-cuántico ni de fuente cuántica. La variante con entropía cuántica es Protocol-L.
01 — El Ciclo de Vida: Comprometer → Ejecutar → Liquidar Tres fases firmadas de forma independiente. Cada fase recibe su propia clave efímera secp256k1, generada a partir de una medición cuántica única. Las cadenas de enlace SHA-256 conectan las fases entre sí — la manipulación de cualquier fase invalida el compromiso completo.
02 — Fundamento de Entropía Cuántica Circuito de IBM de 156 qubits (Fez). La medición cuántica es no-determinista por ley física — sin semilla, sin estado, sin repetición. Las claves efímeras viven aproximadamente una hora. Margen de seguridad 168× contra el algoritmo de Shor con los recuentos de qubits actuales.
03 — Resolución de Disputas: Evidencia, No Registros Paquetes de prueba exportables para reguladores y contrapartes. Estructurados para los marcos de cumplimiento DORA, SEC, MiFID II y FCA. Cada compromiso es verificable de forma independiente — no se requiere confianza en la parte emisora.
COMMIT → EXECUTE → SETTLE · secp256k1 + RFC 6979 · RFC 3161 / DigiCert · PATENTE PRESENTADA
01 — El Problema Existe una brecha en toda pista de auditoría de IA. Los registros son circunstanciales — no pueden probar qué versión de modelo se ejecutó, si el canal de procesamiento estaba intacto, o si los datos intermedios fueron modificados. Las firmas prueban la intención, no el contexto de ejecución.
02 — Cómo Funciona la Atestación MRENCLAVE — la medición SHA-256 del binario exacto cargado en el enclave. El enclave no puede ser observado ni modificado por el SO anfitrión, el hipervisor o el proveedor de nube. Las citas de atestación son verificables mediante certificados raíz de Intel o AMD.
