
Ejecuta comandos de forma interactiva en máquinas Windows remotas utilizando el protocolo WinRM (simplemente más rápido)


evil-winrm-py es una herramienta basada en Python para ejecutar comandos en máquinas Windows remotas utilizando el protocolo WinRM (Windows Remote Management). Proporciona un shell interactivo con características mejoradas como carga/descarga de archivos con progreso y verificación de checksum, autocompletado con tabulador de rutas locales/remotas y cmdlets de PowerShell, carga y ejecución de scripts de PowerShell, ejecución en memoria de DLLs y EXEs, historial de comandos y salida coloreada. También puede ejecutarse como servidor MCP, exponiendo sesiones WinRM como herramientas para clientes compatibles con MCP. Soporta varios métodos de autenticación incluyendo NTLM, Pass-the-Hash, Certificado y Kerberos. ir a instalación
[!NOTE] Esta herramienta está diseñada estrictamente para uso educativo, ético y pruebas de penetración autorizadas. Asegúrate siempre de contar con autorización explícita antes de acceder a cualquier sistema. El acceso no autorizado o el uso indebido de esta herramienta es tanto ilegal como poco ético.
El evil-winrm original está escrito en Ruby, lo que puede ser un obstáculo para algunos usuarios. Reescribirlo en Python lo hace más accesible y fácil de usar, además de permitirnos aprovechar el rico ecosistema de Python para añadir características y flexibilidad.
También quería aprender más sobre winrm y sus interioridades, así que este proyecto también me servirá como experiencia de aprendizaje.
Tab.Tab.arriba/abajo.Incluye soporte para:
La documentación detallada se encuentra en el directorio docs.
sudo apt install gcc python3-dev libkrb5-dev krb5-pkinit
# Optional: krb5-user
evil-winrm-pyPuedes usar uv/pipx en lugar de pip para instalar evil-winrm-py.
uv/pipxes una herramienta para instalar y ejecutar aplicaciones Python en entornos aislados, lo que ayuda a prevenir conflictos de dependencias al mantener las dependencias de la herramienta separadas de los paquetes Python de tu sistema.
Consulta la Guía de Instalación para más detalles.
pip install evil-winrm-py
# for optional dependencies use any one of the following commands:
pip install evil-winrm-py[kerberos] # for kerberos support on Linux
pip install evil-winrm-py[mcp] # for mcp support
pip install evil-winrm-py[kerberos,mcp] # to install both optional dependencies

# Note: building gssapi and krb5 packages may take some time, so be patient.
o si quieres instalar con el último commit de la rama main puedes hacerlo clonando el repositorio e instalándolo con pip/uv/pipx:
git clone https://github.com/adityatelange/evil-winrm-py
cd evil-winrm-py
pip install .
# or use: pip install .[kerberos,mcp] to install both optional dependencies
pip install --upgrade evil-winrm-py
pip uninstall evil-winrm-py

Para las distribuciones mencionadas anteriormente, puedes instalar evil-winrm-py directamente desde sus gestores de paquetes. Gracias a los mantenedores de paquetes por empaquetar y mantener evil-winrm-py en sus respectivas distribuciones.
Los detalles sobre cómo usar evil-winrm-py se encuentran en la Guía de Uso.
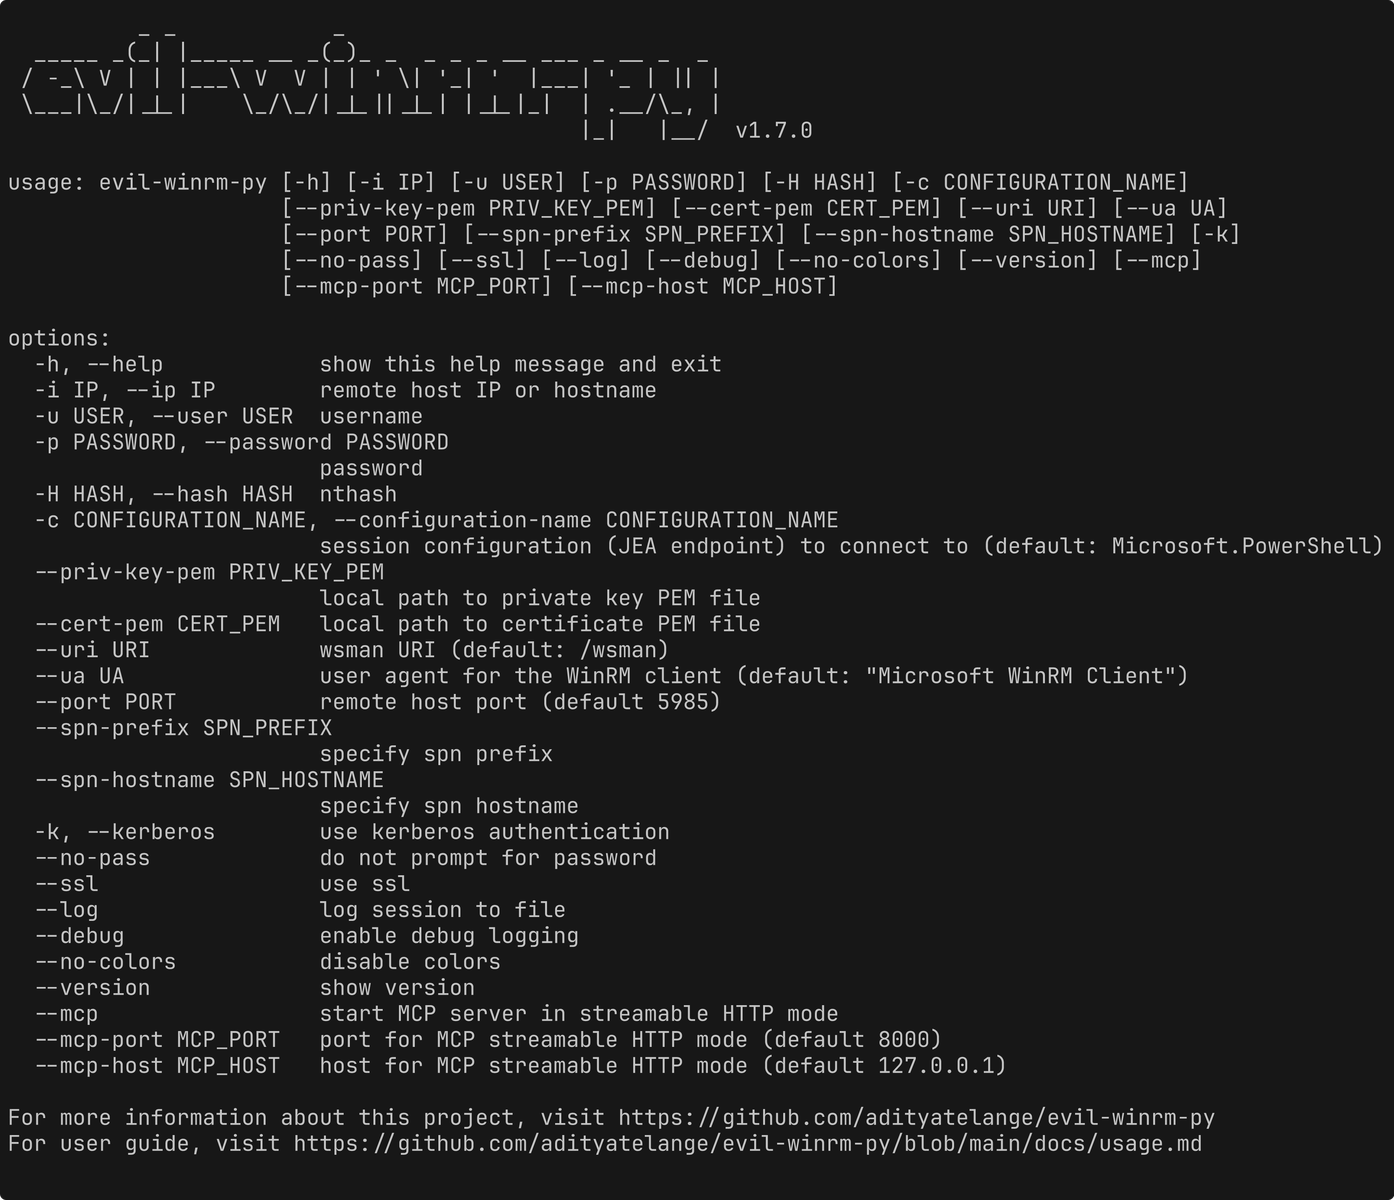
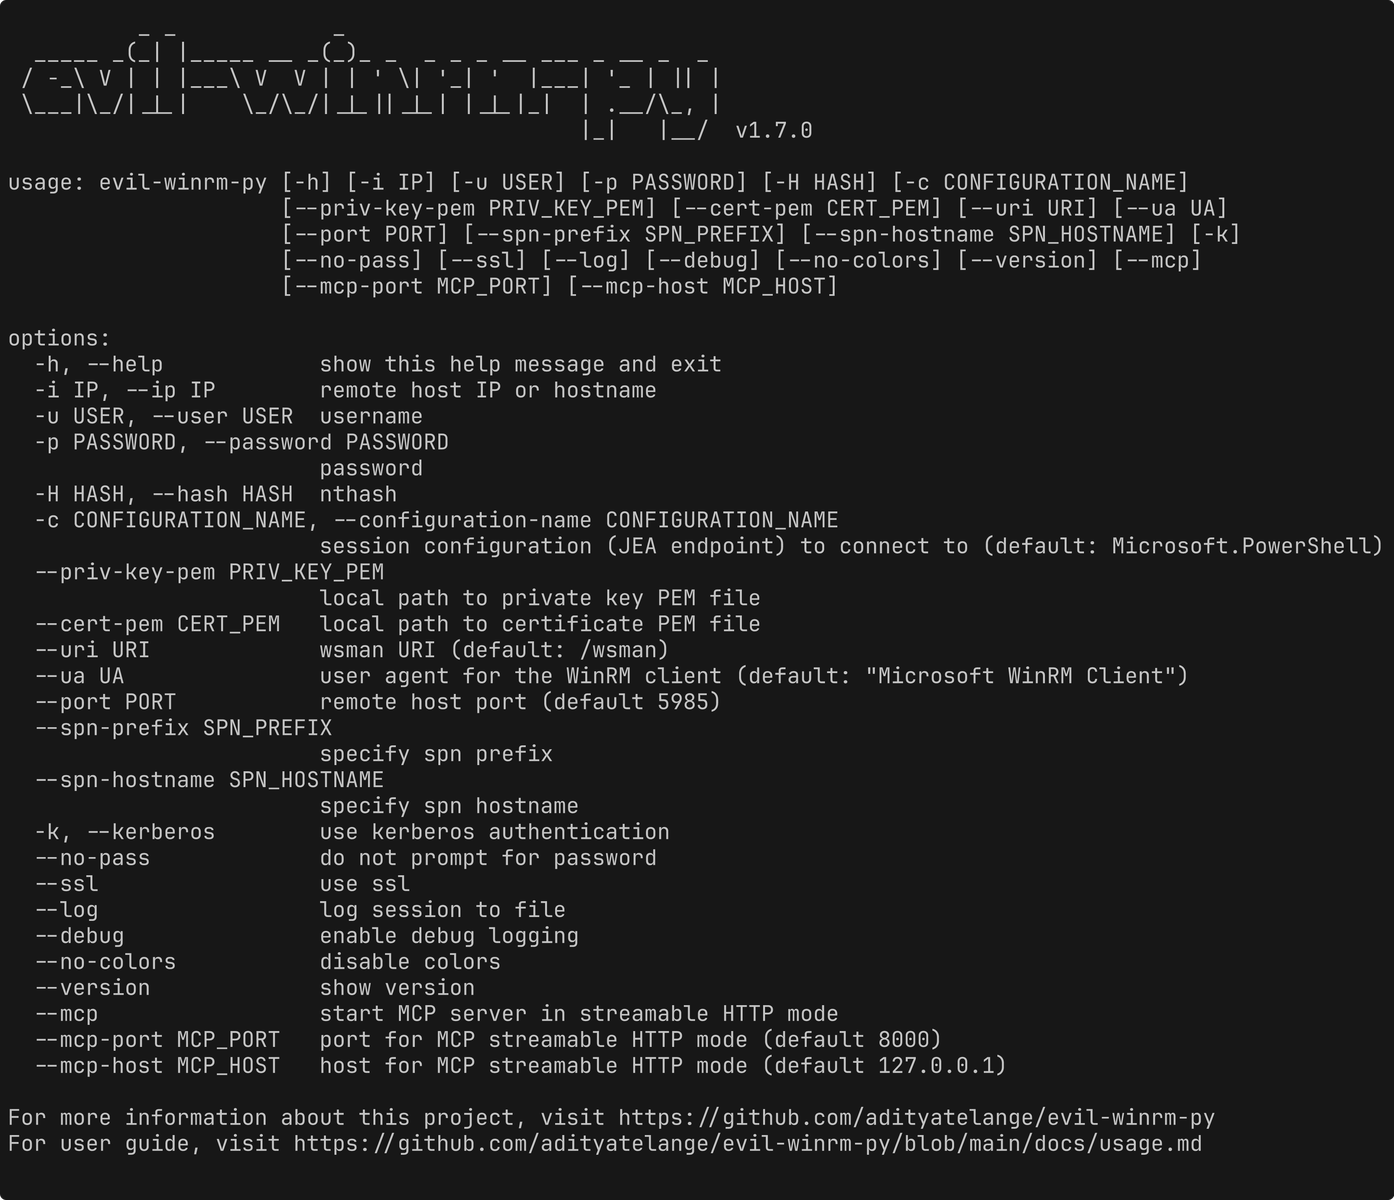
usage: evil-winrm-py [-h] [-i IP] [-u USER] [-p PASSWORD] [-H HASH] [-c CONFIGURATION_NAME]
                     [--priv-key-pem PRIV_KEY_PEM] [--cert-pem CERT_PEM] [--uri URI] [--ua UA]
                     [--port PORT] [--spn-prefix SPN_PREFIX] [--spn-hostname SPN_HOSTNAME] [-k]
                     [--no-pass] [--ssl] [--log] [--debug] [--no-colors] [--version] [--mcp]
                     [--mcp-port MCP_PORT] [--mcp-host MCP_HOST]