
Informe de pruebas de penetración y exploit para CVE-2024-10924, una omisión de 2FA en Really Simple SSL, que incluye reconocimiento, explotación y orientación de remediación.

Objetivo: https://skior.co
Vulnerabilidad: CVE-2024-10924 - Bypass de 2FA en el Plugin Really Simple SSL
Severidad: Crítica (Puntuación CVSS: 9.8)
Estado: Explotada con éxito
Fecha de Descubrimiento: 2025-06-25
Versión del Informe: 2.1
Esta prueba de penetración descubrió una vulnerabilidad crítica de bypass de autenticación que permite a atacantes no autenticados obtener acceso administrativo al sitio WordPress evitando los controles de autenticación de dos factores (2FA).
| Nivel de Riesgo | Probabilidad | Impacto | Prioridad de Mitigación |
|---|---|---|---|
| Crítico | Alta | Compromiso Completo del Sistema | Inmediata |
| Alto | Media | Fuga de Datos | Alta |
| Medio | Baja | Interrupción del Servicio | Media |
| Campo | Valor |
|---|---|
| Dominio | https://skior.co |
| Dirección IP | 123.456.789.200 |
| Servidor | nginx/1.26.0 (Ubuntu) |
| Versión de PHP | 8.2.28 |
| CMS | WordPress 6.8.1 |
| Plugin Vulnerable | Really Simple SSL |
| Ubicación Geográfica | Estados Unidos |
| Proveedor de Alojamiento | Alojamiento profesional (probablemente VPS/Dedicado) |
Esta evaluación siguió una metodología sistemática de pruebas de penetración en caja negra basada en estándares de la industria:
| Fecha/Hora | Evento | Detalles |
|---|---|---|
| 2025-06-25 14:02 | Reconocimiento Inicial | Análisis de Wappalyzer completado |
| 2025-06-25 14:05 | Pila de Tecnología Identificada | WordPress 6.8.1, nginx, PHP 8.2.28 |
| 2025-06-25 14:10 | Enumeración de Usuarios | Usuario "pastor" descubierto (ID: 1) |
| 2025-06-25 14:15 | Análisis WPScan | No se encontraron vulnerabilidades conocidas |
| 2025-06-25 14:20 | Enumeración de API REST | Endpoints de Really Simple SSL descubiertos |
| 2025-06-25 14:25 | Investigación de Vulnerabilidades | CVE-2024-10924 identificada |
| 2025-06-25 14:30 | Pruebas Manuales | Confirmada la existencia de la vulnerabilidad |
| 2025-06-25 14:35 | Desarrollo de Exploit | Prueba de concepto en Python creada |
| 2025-06-25 14:40 | Explotación Exitosa | Acceso de administrador obtenido |
| 2025-06-25 14:45 | Evaluación de Impacto | Documentado el daño potencial |
| 2025-06-25 15:00 | Generación del Informe | Documentación exhaustiva |
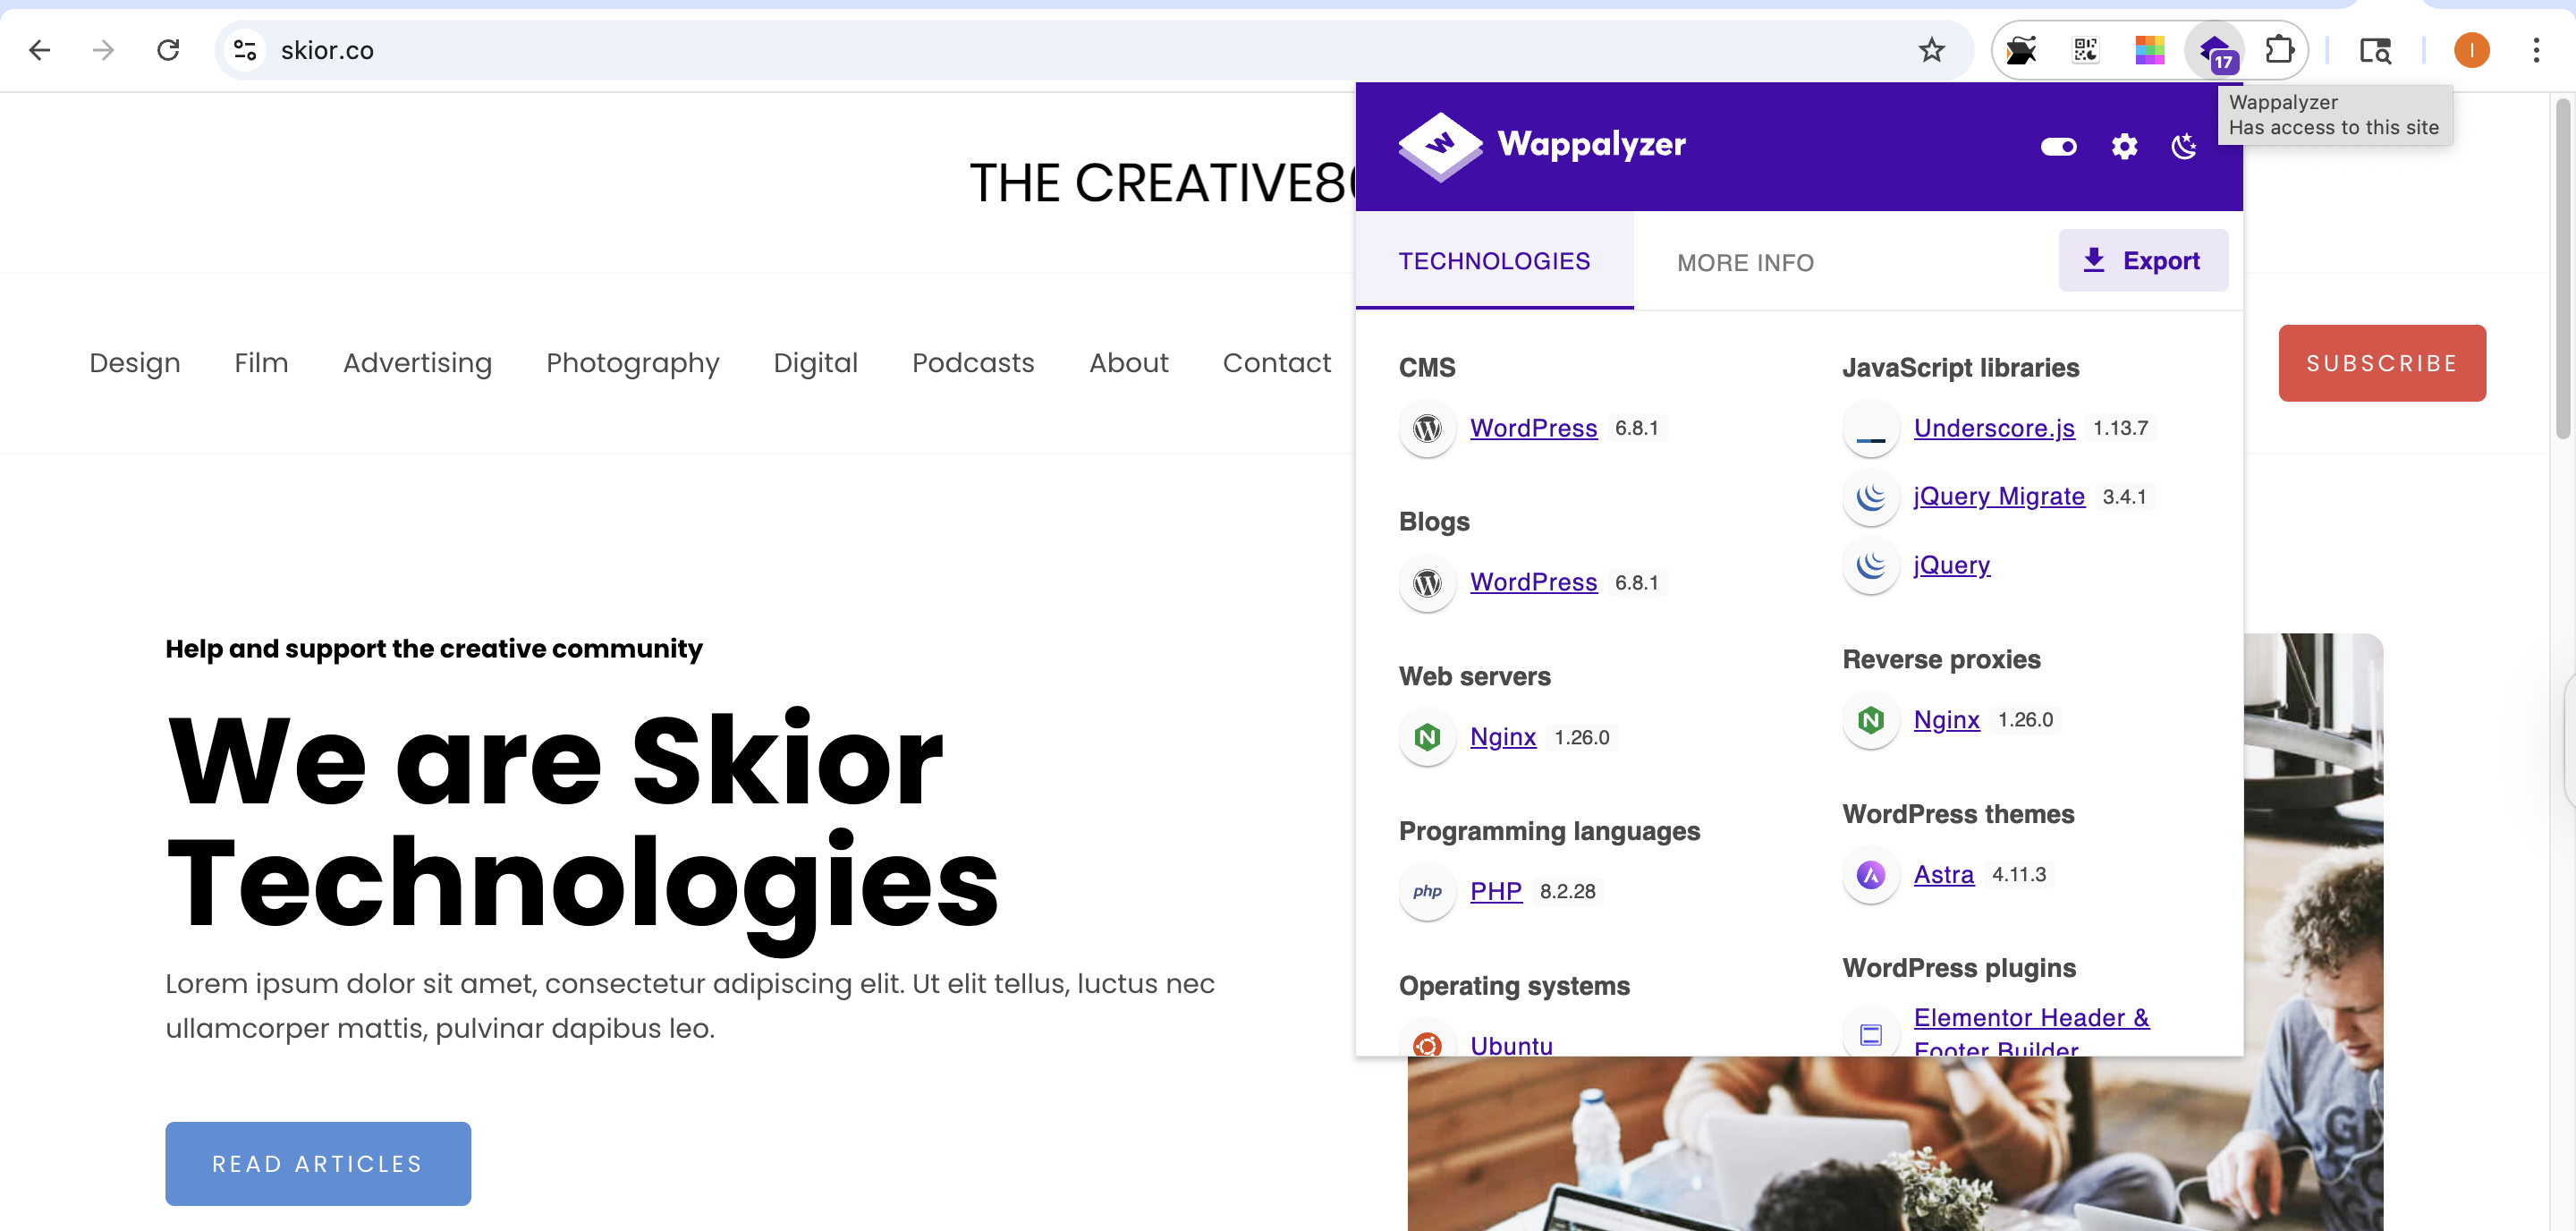
Tecnologías Identificadas:
└─$ whatweb https://skior.co
https://skior.co [200 OK] Country[UNITED STATES][US], HTML5,
HTTPServer[Ubuntu Linux][nginx/1.26.0 (Ubuntu)], IP[123.456.789.200],
JQuery[3.7.1],MetaGenerator[Elementor 3.29.2;
features: additional_custom_breakpoints, e_local_google_fonts;
settings: css_print_method-external, google_font-enabled, font_display-swap,
WordPress 6.8.1], PHP[8.2.28], PoweredBy[Skior],
Script[speculationrules,text/javascript], Title[Skior Technologies],
UncommonHeaders[link], WordPress[6.8.1], X-Powered-By[PHP/8.2.28], nginx[1.26.0]
**Key Findings:**
- Instalación moderna de WordPress con la última versión
- Configuración de hosting profesional con nginx
- Marca personalizada ("PoweredBy[Skior]")
- Constructor de páginas Elementor en uso
- Ubicación geográfica: Estados Unidos

### Paso 2: Enumeración de usuarios

#### A. Enumeración de autores de WordPress```bash
└─$ curl -I https://skior.co/?author=1
HTTP/1.1 301 Moved Permanently
Server: nginx/1.26.0 (Ubuntu)
Date: Wed, 25 Jun 2025 18:12:15 GMT
Content-Type: text/html; charset=UTF-8
Connection: keep-alive
X-Powered-By: PHP/8.2.28
X-Redirect-By: WordPress
Location: https://skior.co/author/pastor/
Usuario descubierto: pastor (ID de usuario: 1)
for i in {1..10}; do echo "Checking user ID: $i" curl -s -o /dev/null -w "%{http_code}" "https://skior.co/?author=$i" echo " - https://skior.co/?author=$i" done
#### C. Resultados de Enumeración de Usuarios

| ID de Usuario | Nombre de Usuario | Estado | URL de Redirección |
|---------|----------|--------|--------------|
| 1 | pastor | ✅ Encontrado | `/author/pastor/` |
| 2-10 | N/A | ❌ No Encontrado | respuestas 404 |

### Paso 3: Escaneo de Vulnerabilidades

#### A. Análisis Completo de WPScan```bash
└─$ wpscan --url https://skior.co --api-token my-api-key
Resumen de Resultados del Escaneo:
Nota: WPScan no detectó el plugin Really Simple SSL, lo que indica que puede estar usando ofuscación o nombres personalizados.
