Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
leakScraper — LeakScraper es un conjunto eficiente de herramientas para procesar y visualizar enormes archivos de texto que contienen credenciales. Estas herramientas están diseñadas para ayudar a los pentesters y redteamers a realizar OSINT mediante la recopilación de credenciales que pertenecen a su objetivo. | Kitploit
Herramientas/GitHubGitHub/acceis/leakscraper
OSINT (Inteligencia de Fuentes Abiertas)Descifrado de ContraseñasExfiltración de DatosRecopilación de InformaciónPruebas de Penetración
GitHubacceis/leakscraper

leakScraper

Ver Repositorio
4508142hace 7 añosRevisado por Kitploit

Acerca de

LeakScraper es un conjunto eficiente de herramientas para procesar y visualizar enormes archivos de texto que contienen credenciales. Estas herramientas están diseñadas para ayudar a los pentesters y redteamers a realizar OSINT mediante la recopilación de credenciales que pertenecen a su objetivo.

Compartir

leakScraper

versión mongodb

Python 3.5|3.6 License

LeakScraper es un conjunto eficiente de herramientas para procesar y visualizar archivos de texto enormes que contienen credenciales. Estas herramientas están diseñadas para ayudar a pentesters/redteamers en OSINT, recopilación de credenciales y ataques de stuffing de credenciales.

Instalación

  • Lo primero es lo primero: tener un servidor mongodb en funcionamiento.
  • Luego:
    git clone -b mongodb https://github.com/Acceis/leakScraper
    cd leakScraper
    sudo ./install.sh
    
    Instalará algunos paquetes pip y paquetes debian (python-magic, python3-pymongo y bottle).

Requisitos

Linux (debian), python 3.x y un servidor mongodb.

Uso

Consulte la wiki para ello

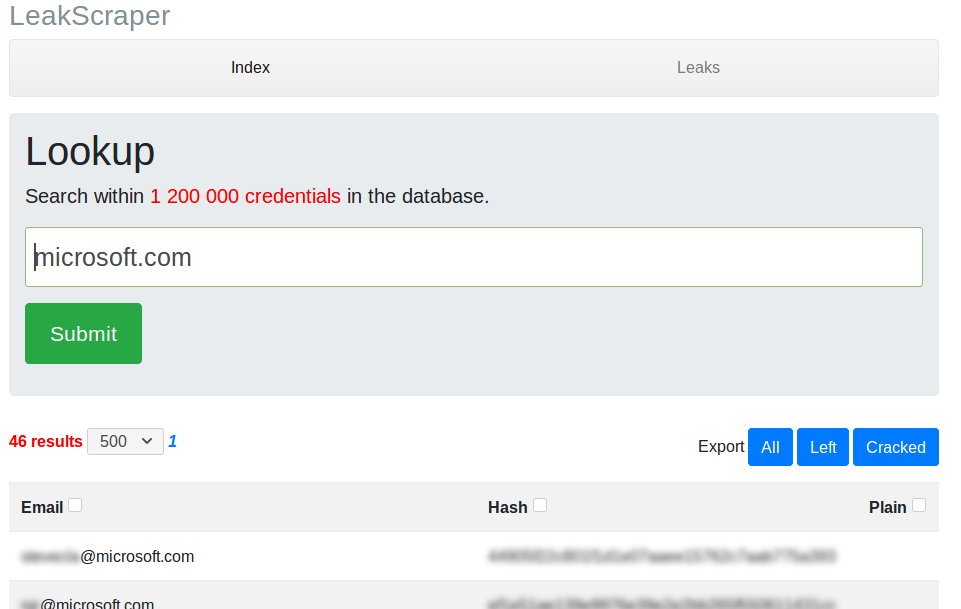
Captura de pantalla

Las diferentes herramientas

LeakScraper se divide en tres partes:

  • leakStandardizer : Una herramienta para estandarizar fugas que obtuviste de algún lugar legítimo en internet. Toma como entrada un archivo que contiene credenciales en algún formato extraño, con caracteres no ASCII o líneas vacías, líneas que contienen correos inválidos o sin contraseña. Producirá, con tu ayuda (usando expresiones regulares), un archivo fácilmente greppable usando el siguiente formato: email:hash:plain ("plain" para "contraseña en texto plano").
  • leakImporter : Una herramienta para importar un archivo de fuga estandarizado a una base de datos mongodb. Se encargará de extraer datos del archivo, colocarlos en un formato completo de mysql, crear/gestionar índices...
  • leakScraper : Una herramienta y una interfaz para extraer datos de la base de datos y mostrarlos de forma agradable.

Postulados

  • El caso de uso cubierto es el siguiente: buscar credenciales pertenecientes a una organización/empresa/estructura específica. Esto se hace buscando credenciales asociadas a un correo electrónico que pertenezca a la organización en cuestión. Ej: Buscar credenciales pertenecientes a Microsoft se hace buscando credenciales asociadas a cuentas registradas con un correo que termine en "@microsoft.com". Es el único caso de uso cubierto y esto implica mucho en términos de elecciones técnicas (índices de base de datos y representación de datos en general).

  • Las fugas pueden pesar varios gigabytes. Esto significa que cada proceso (estandarización, importaciones e investigaciones) utiliza algoritmos in-place en términos de memoria. Puedes saber de antemano cuánta memoria usarán estas herramientas para procesar un archivo específico, y nunca agotará los recursos de tu computadora (a menos que tengas una muy antigua).

  • Procesar archivos enormes y trabajar con muchos datos lleva tiempo. Es importante, en mi opinión, tener retroalimentación visual/en tiempo real para saber cuánto tiempo llevará procesar/importar un archivo. Es importante saber si acabas de iniciar un proceso de 7 horas o uno de 1,200 años.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →