abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Guía paso a paso: Detección de explotación RCE de cero clics en OLE de Windows (CVE-2025-21298)

Uno de nuestros empleados, Austin, recibió un correo electrónico de phishing de un remitente sospechoso y se activó una alerta después de que abriera el correo usando Outlook el 4 de febrero de 2025 a las 04:18 PM. El motivo de la activación fue "Adjunto RTF malicioso identificado con patrón de exploit conocido CVE-2025-21298" .
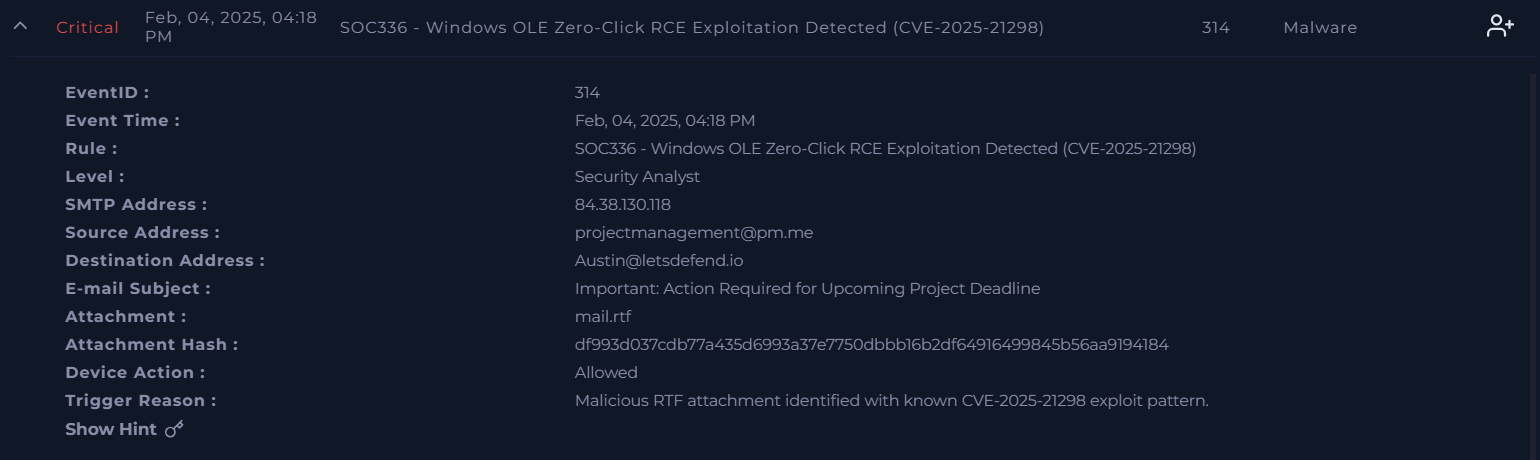
EventID : 314
Hora del Evento : Feb, 04, 2025, 04:18 PM (creo que estaba mal)
Regla : SOC336 - Detección de Explotación RCE Zero-Click OLE de Windows (CVE-2025-21298)
Nivel : Analista de Seguridad
Dirección SMTP : 84.38.130.118
Dirección de Origen : [email protected]
Dirección de Destino : [email protected]
Asunto del Correo : Importante: Acción Requerida para la Próxima Fecha Límite del Proyecto
Adjunto : mail.rtf
Hash del Adjunto : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
Acción del Dispositivo : Permitido
Motivo de Activación : Adjunto RTF malicioso identificado con patrón de exploit conocido CVE-2025-21298.
Profundicemos en los registros de Seguridad del Correo Electrónico, Gestión de Registros y Seguridad del Endpoint para el triaje de la alerta.
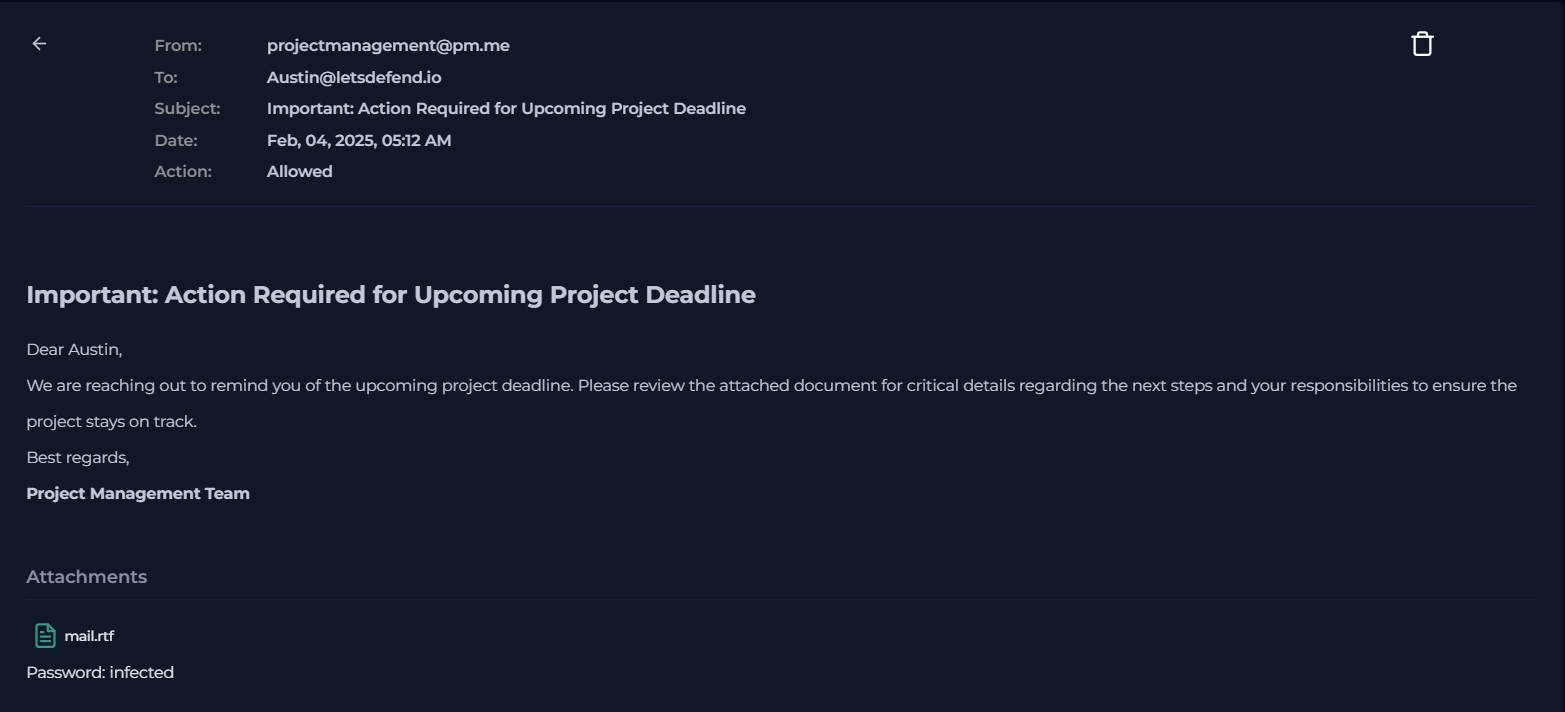
Busqué la dirección del remitente projectmanagement@pm[.]me y hice clic en el correo "Importante: Acción Requerida para la Próxima Fecha Límite del Proyecto" enviado a las 05:12 AM del mismo día, lo que me pareció extraño porque los tonos y palabras urgentes como "Importante" y "Acción Requerida" me dieron una pista de que se trataba de un correo de phishing.
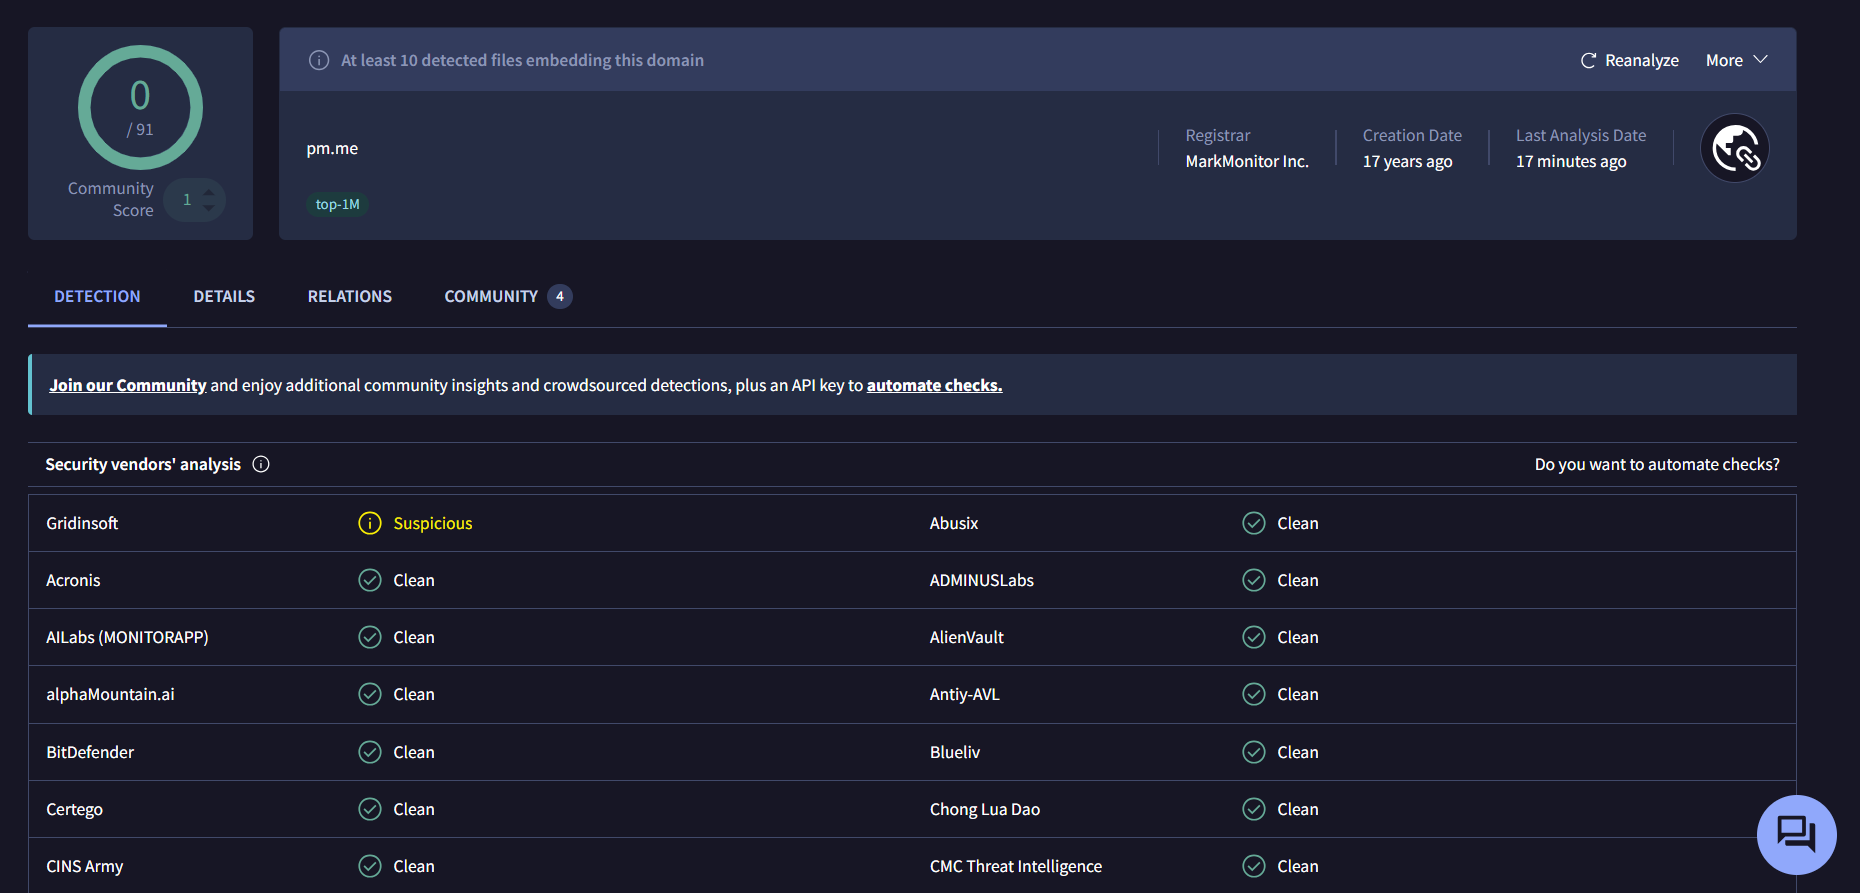
Busqué el dominio pm[.]me en VirusTotal y solo 1 proveedor lo consideró sospechoso.
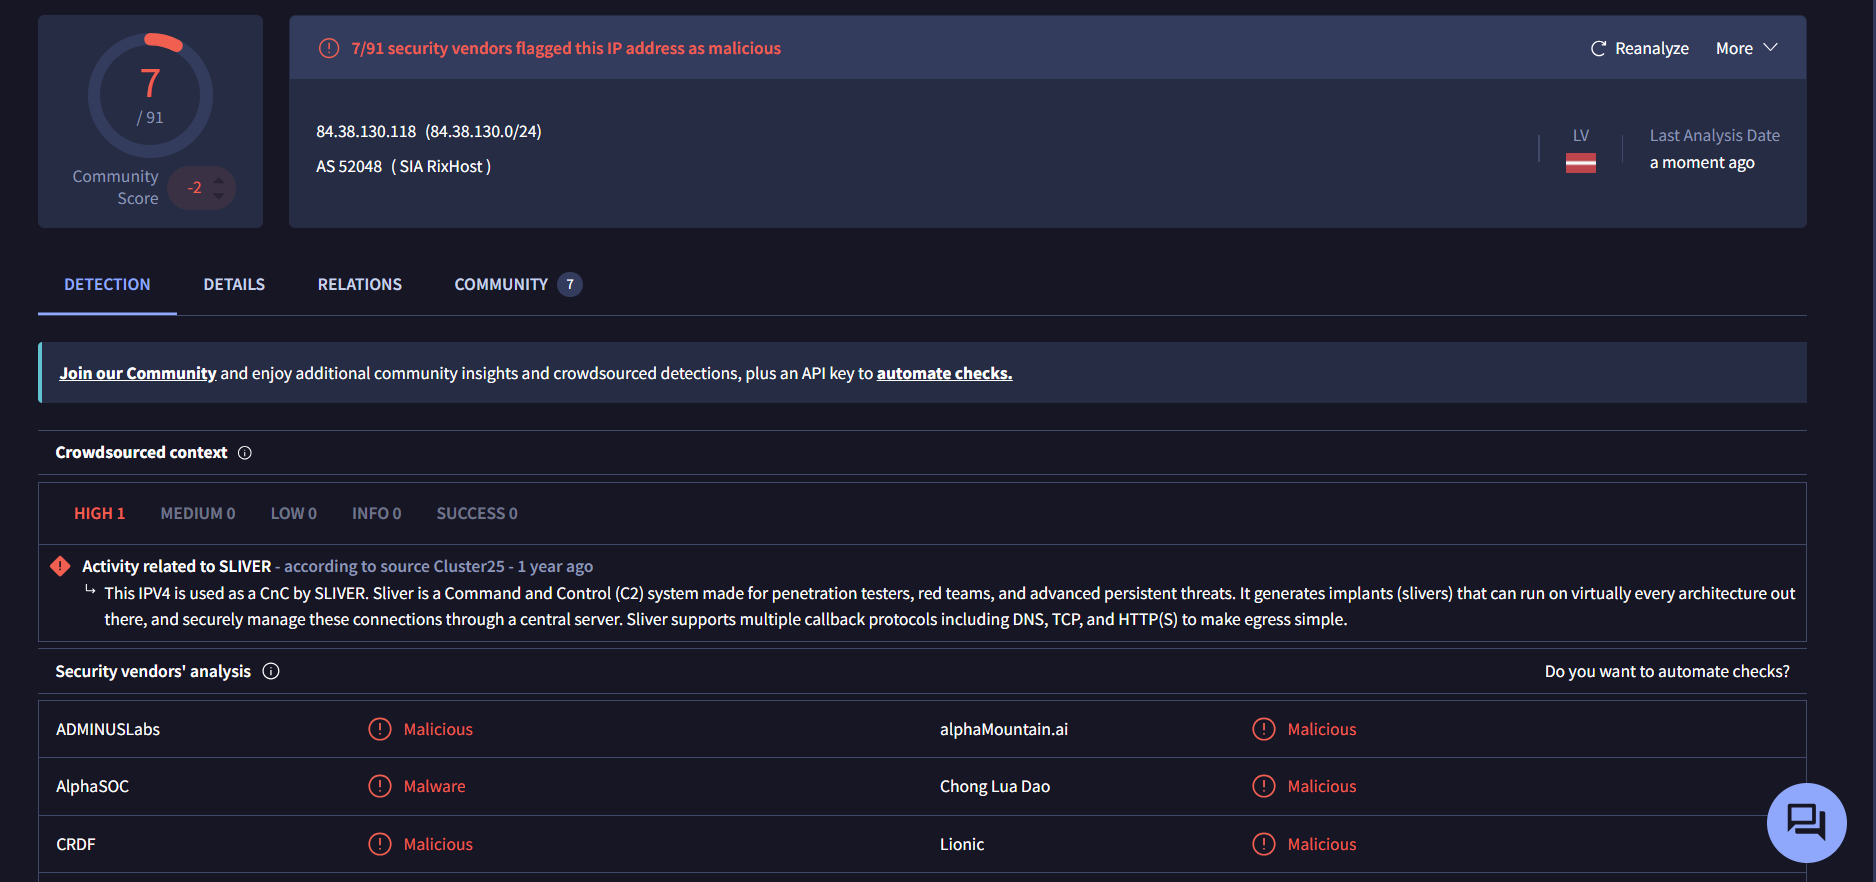
Sin embargo, cuando busqué la dirección SMTP 84[.]38[.]130[.]118, 7 proveedores la marcaron como Maliciosa y Malware, y estaba relacionada con el servidor C2 SILVER.
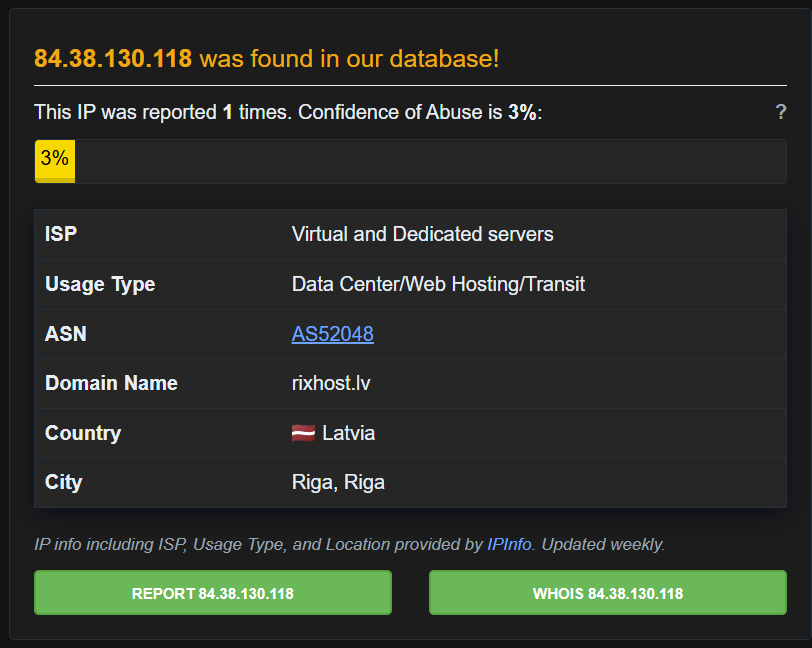
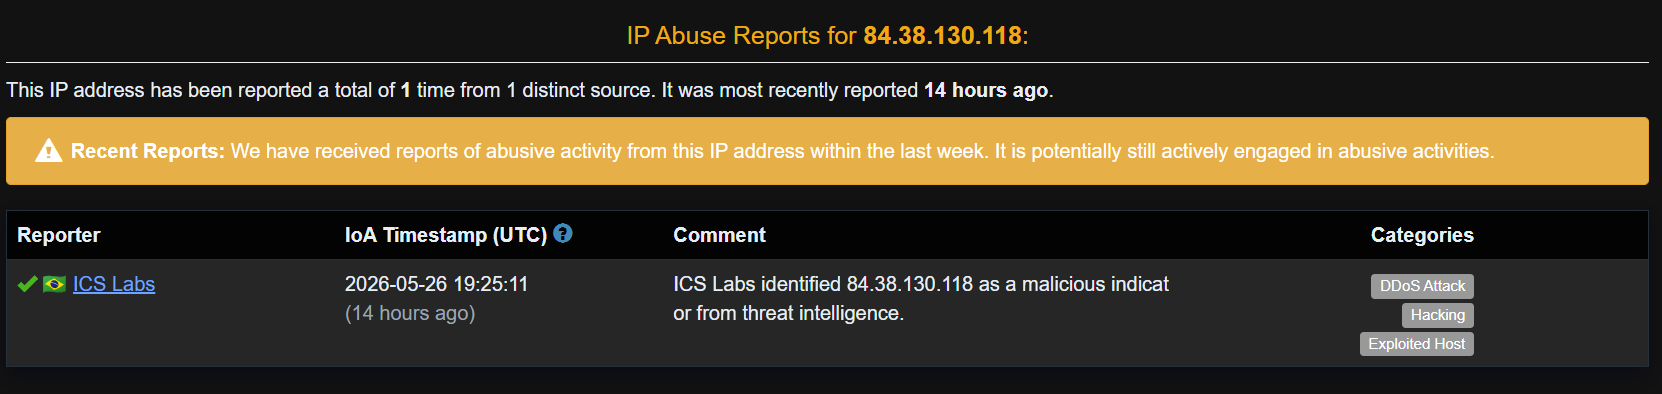
84[.]38[.]130[.]118 también se encontró en la base de datos de AbuseIPDB. Se ubica en Riga, Riga, Letonia, pertenece al nombre de dominio rixhost.lv y está categorizada como Ataque DDoS, Hacking y Host Explotado.
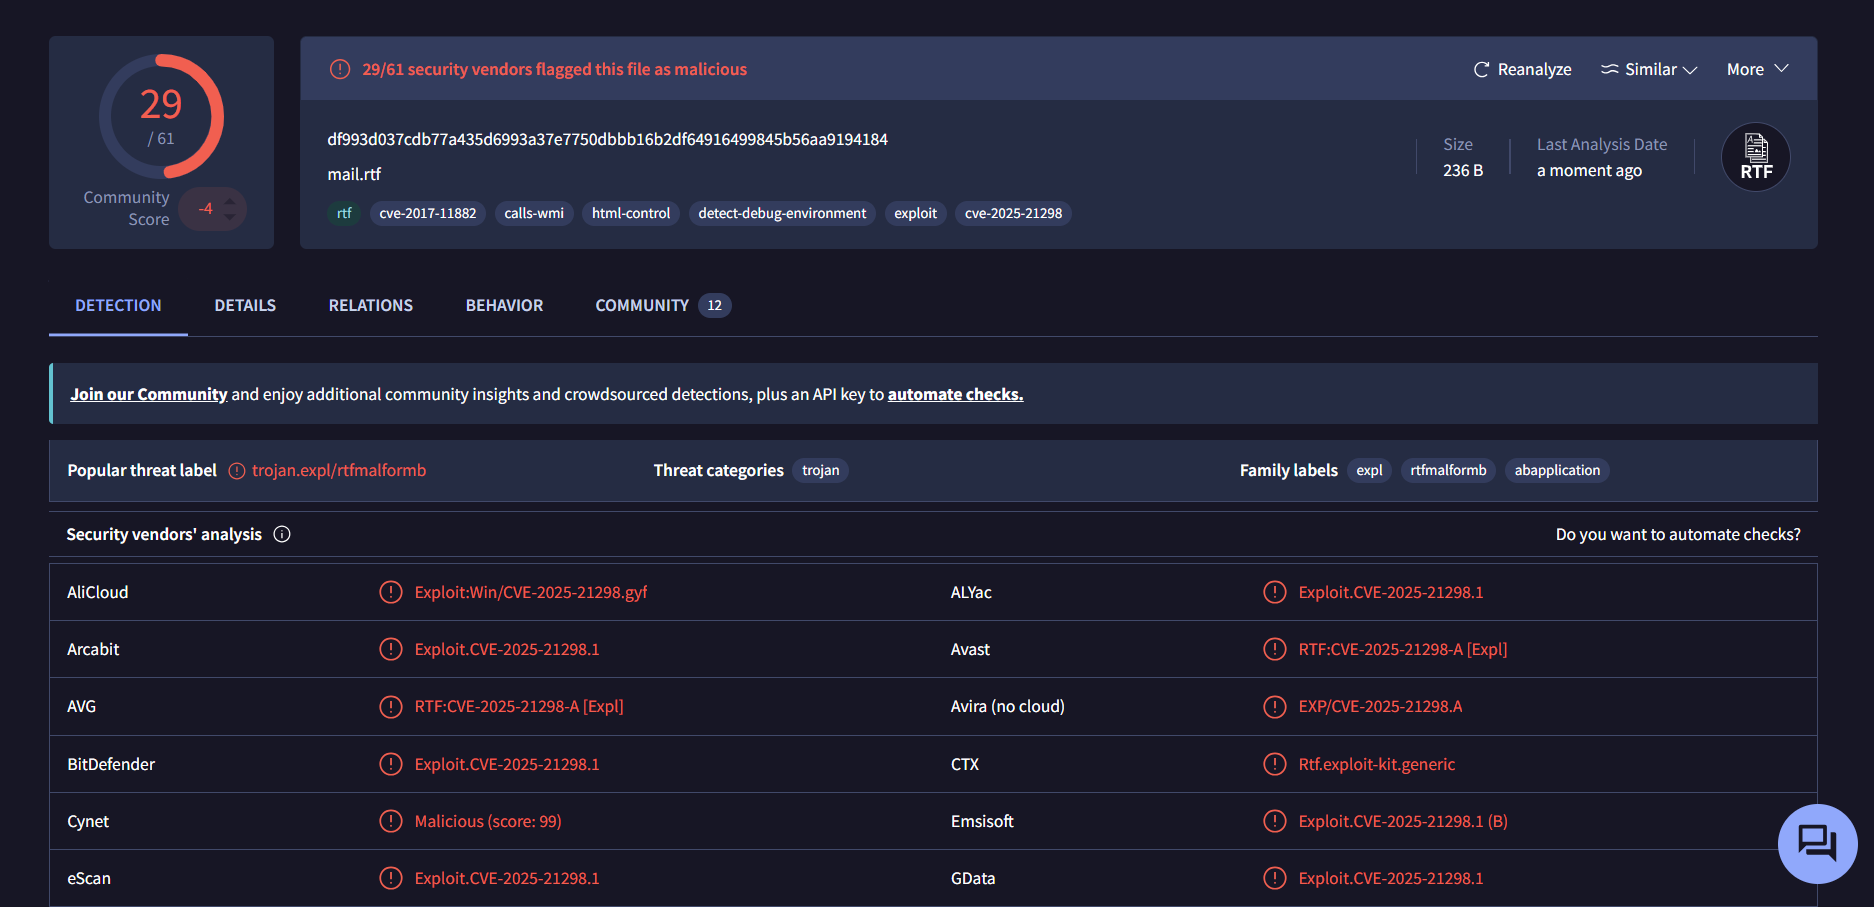
Finalmente, busqué el hash df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184 del adjunto mail.rtf en VirusTotal y 29 de 61 proveedores marcaron el adjunto como Malicioso. Pertenece a la familia de malware rtfmalformb y estaba asociado con la vulnerabilidad CVE-2025-21298.
Se confirmó que se envió un correo de phishing con un adjunto malicioso a Austin.