 abbarhissarh/cve-2022-26133
CVE-2022-26133 Explotación

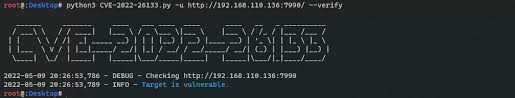
SharedSecretClusterAuthenticator en Atlassian Bitbucket Data Center versiones 5.14.0 y posteriores anteriores a 7.6.14, 7.7.0 y posteriores anteriores a 7.17.6, 7.18.0 y posteriores anteriores a 7.18.4, 7.19.0 y posteriores anteriores a 7.19.4, y 7.20.0 permiten a un atacante remoto no autenticado ejecutar código arbitrario mediante deserialización de Java.

