Documenta CVE-2026-19607, una vulnerabilidad de autenticación incorrecta en Keycloak que permite la toma de control de nombres de usuario mediante el registro en un broker de identidad de terceros, con pasos de explotación de prueba de concepto.

Este repositorio documenta los detalles de la vulnerabilidad y un exploit para CVE-2026-19607, descubierta y reportada de forma responsable por Anurag Mondal (7Ragnarok7) el 8 de agosto de 2026.
Se descubrió una falla en Keycloak (versiones <= 26.7.14, 26.4.16 y 26.6.7) en la que un atacante puede registrarse usando una dirección de correo electrónico que coincida con el nombre de usuario de cualquier usuario existente cuando proviene de un broker de inicio de sesión / IDP de terceros.
El comportamiento anterior permitirá al atacante apropiarse del nombre de usuario de una cuenta víctima si el nombre de usuario está configurado como una dirección de correo electrónico, y bloquear el acceso del usuario asociado a su cuenta. Todos los intentos de autenticación que usen el nombre de usuario de la víctima fallarán.
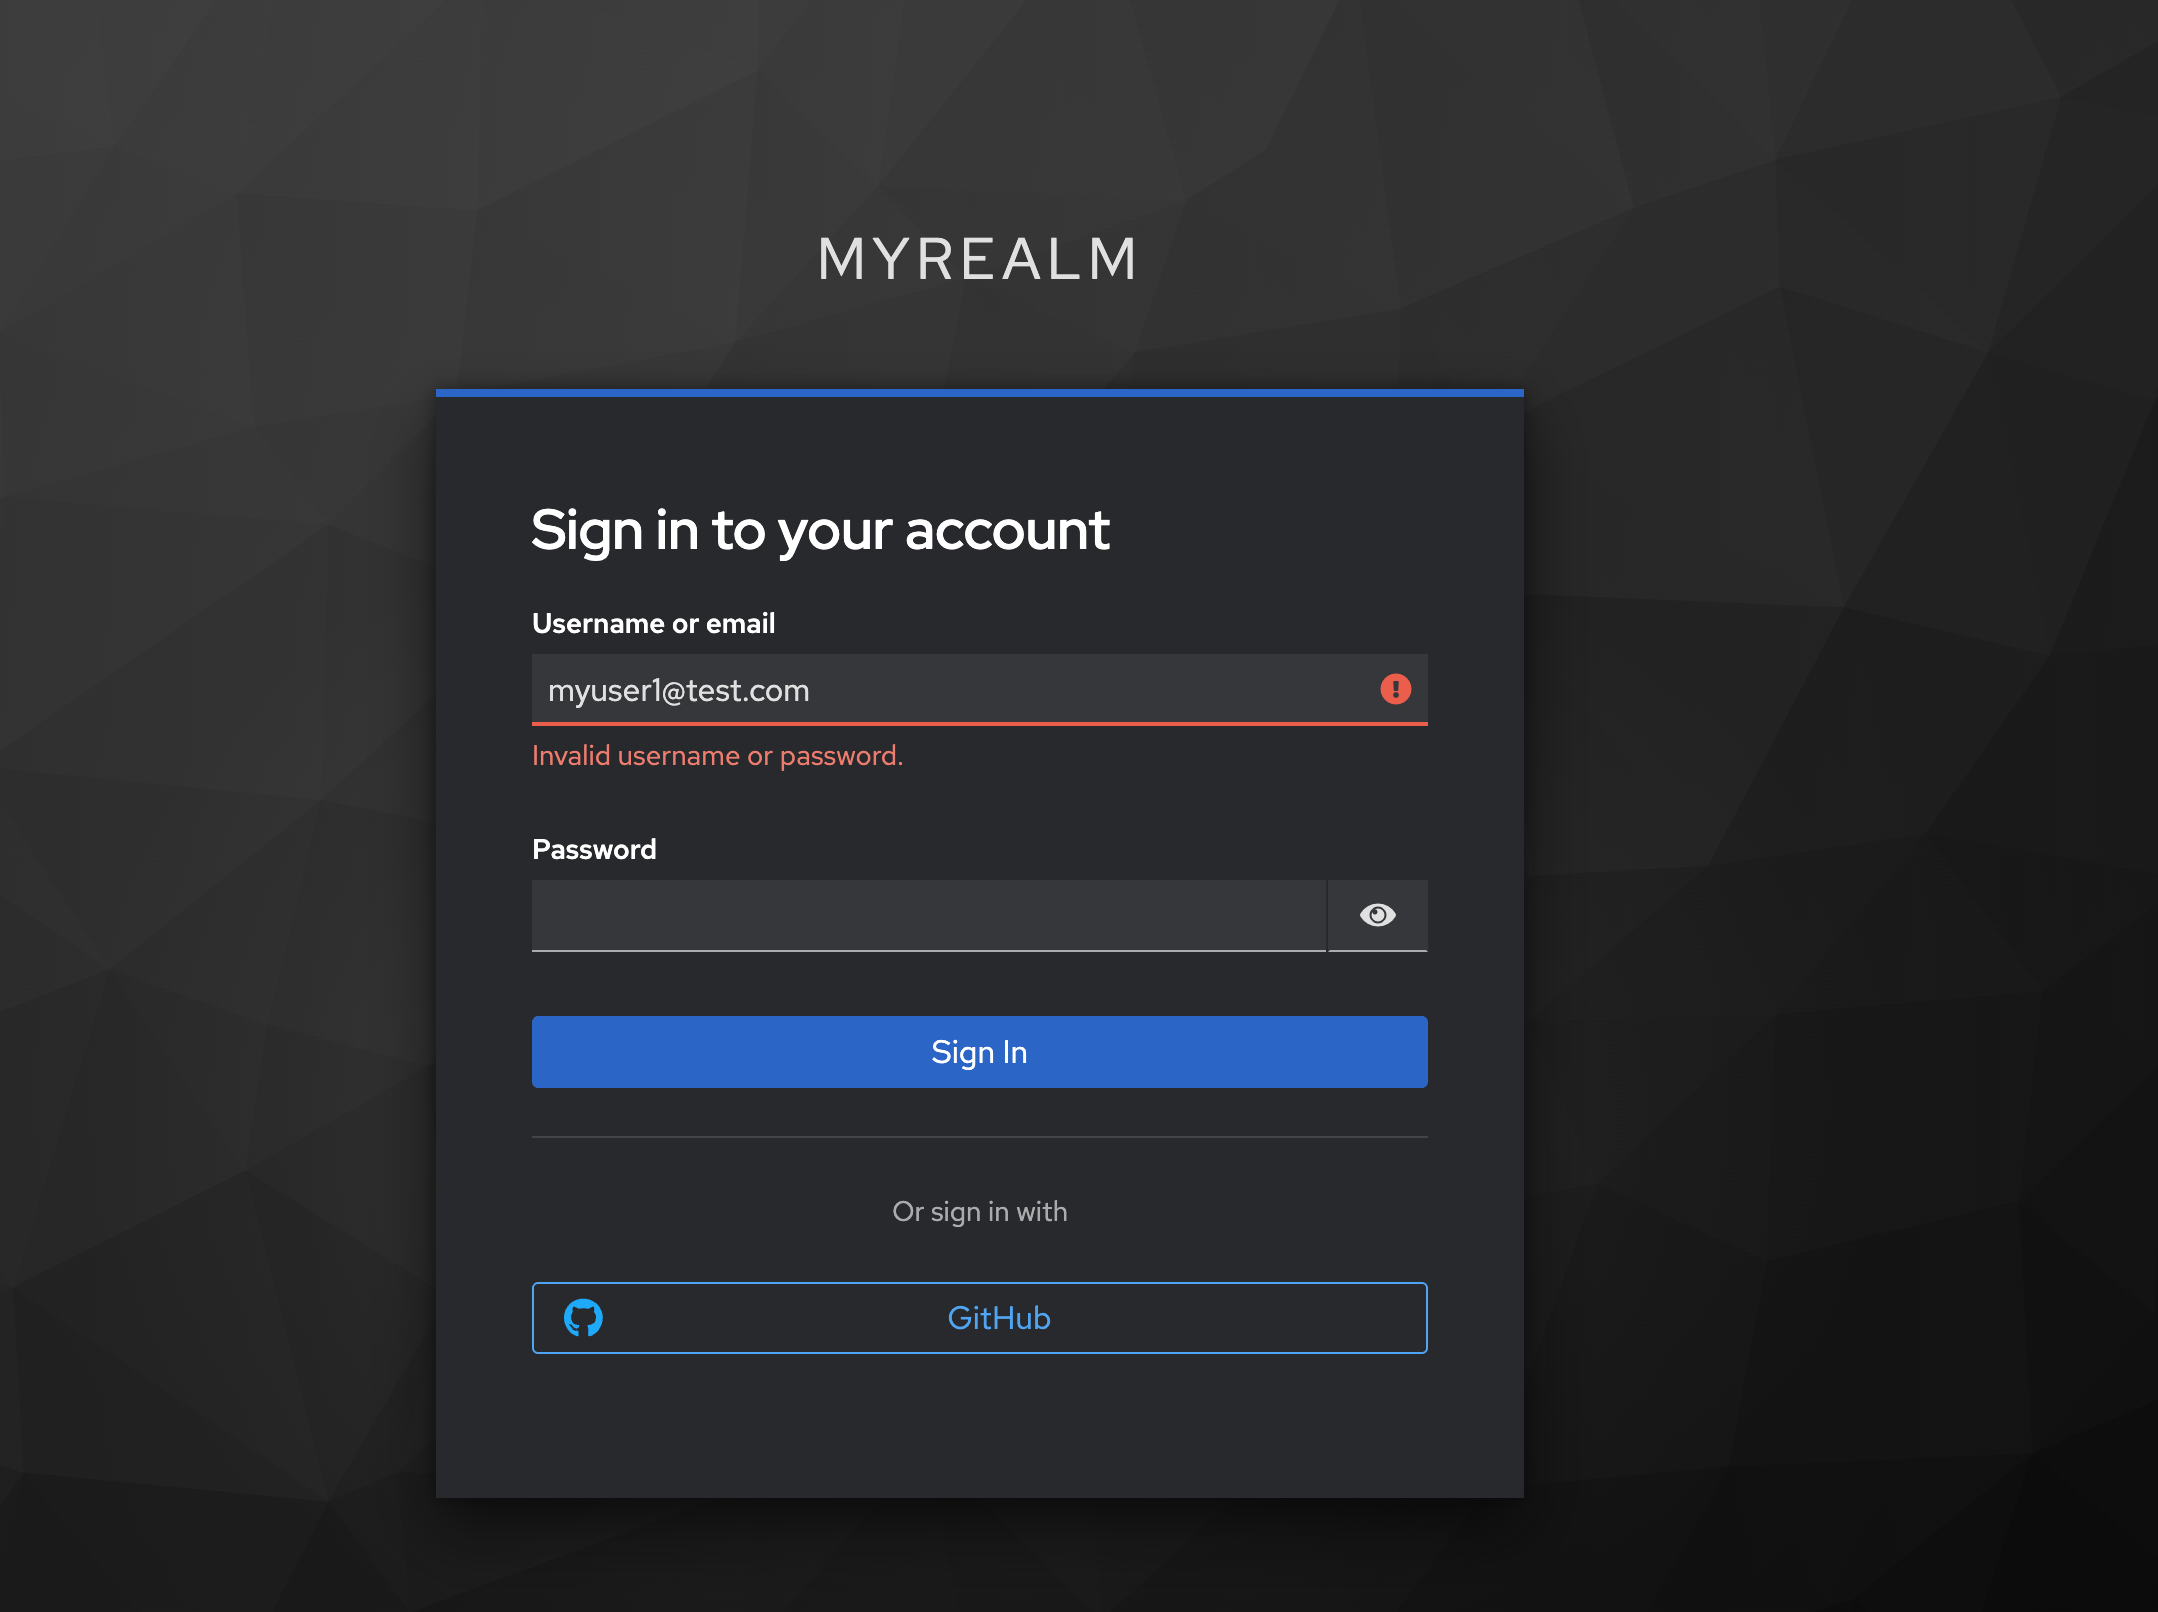
El siguiente es un video de prueba de concepto que demuestra los detalles de la vulnerabilidad junto con los pasos de explotación:
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.


