 649/pingpon-exploit
Exploit para ejecución remota de código masiva en routers domésticos GPON (CVE-2018-10562) obtenido de Shodan.

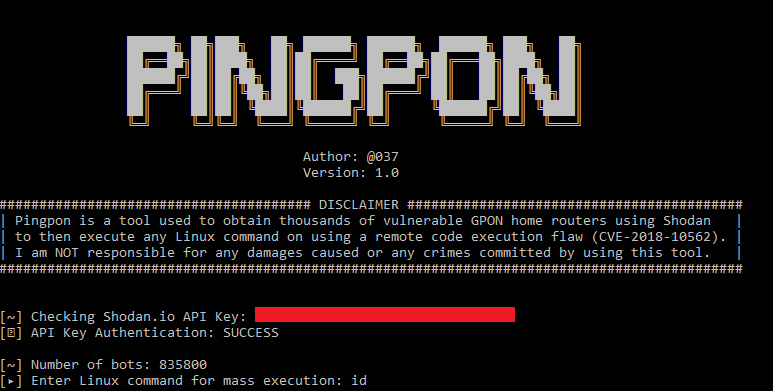
Pingpon es una herramienta utilizada para obtener miles de routers domésticos GPON vulnerables usando Shodan.io para luego ejecutar cualquier comando de Linux aprovechando una falla de ejecución remota de código (CVE-2018-10562).
NO soy responsable de ningún daño causado o delito cometido mediante el uso de esta herramienta.
Script original: github.com/f3d0x0/GPON
Es necesario instalar Python 3.x
apt-get install python3
También necesitas tener instalados los módulos Shodan y Request
pip install shodan
pip install requests
Esta herramienta requiere que poseas una API de Shodan mejorada
Puedes obtener una gratis en Shodan si te registras usando un correo electrónico .edu