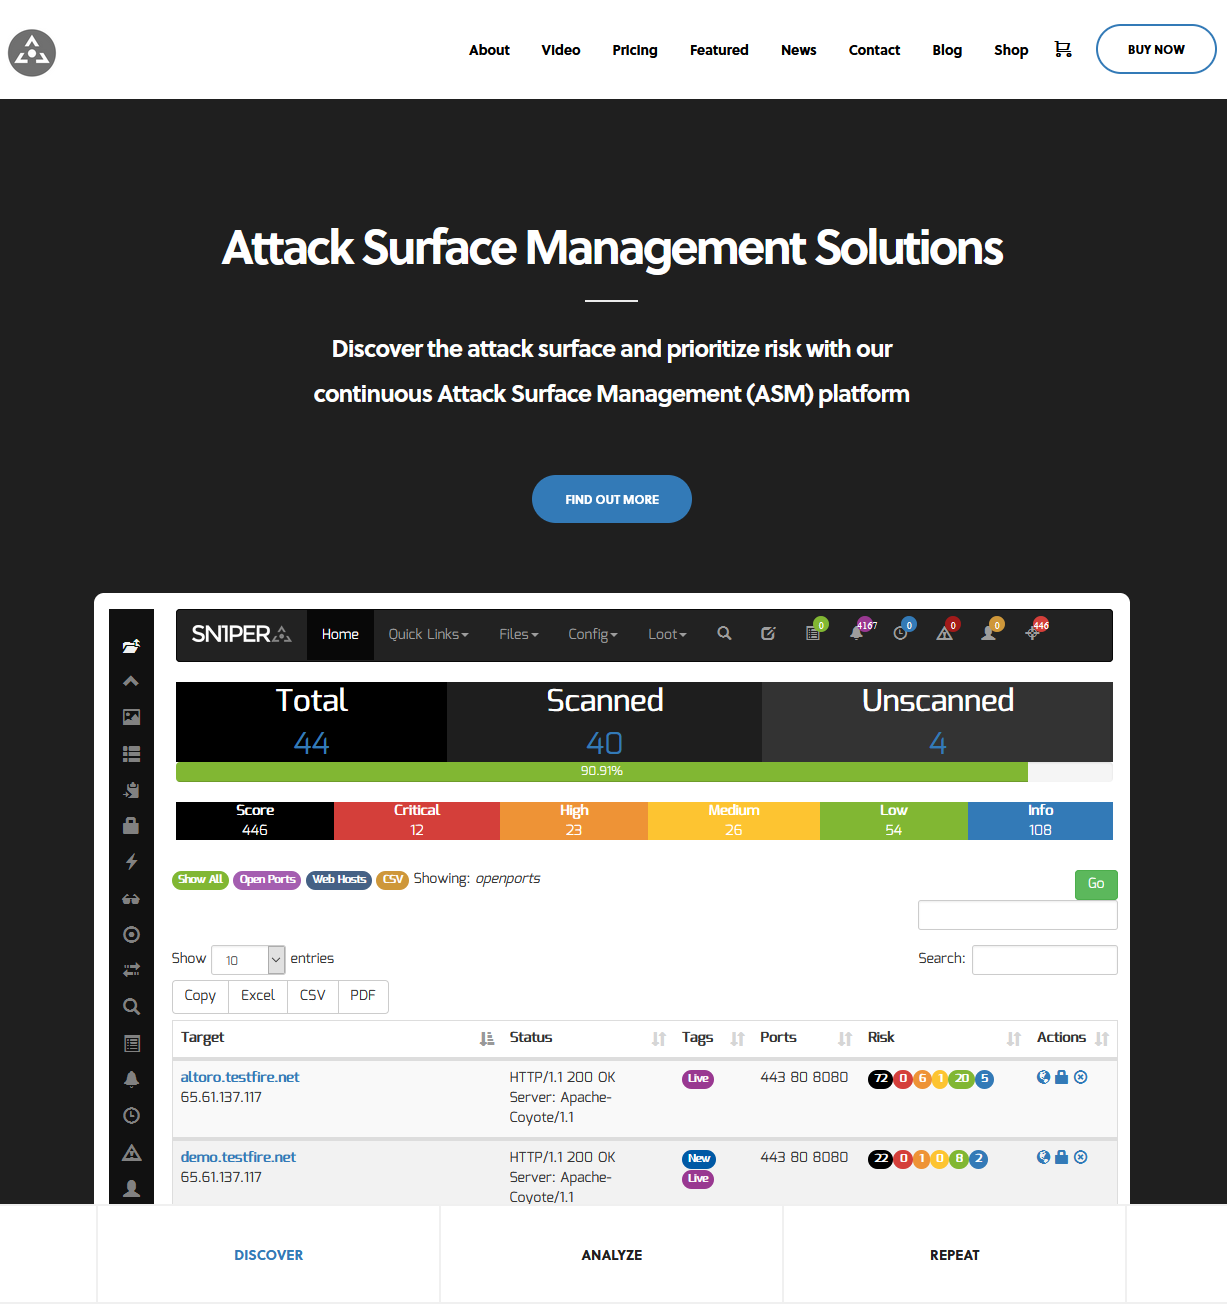

Descubra la superficie de ataque y priorice los riesgos con nuestra plataforma continua de Gestión de Superficie de Ataque (ASM) - Sn1per Professional #pentest #redteam #bugbounty


Descubra la superficie de ataque y priorice los riesgos con nuestra plataforma continua de Gestión de la Superficie de Ataque (ASM) - Sn1per Professional. Para más información, visite https://sn1persecurity.com.
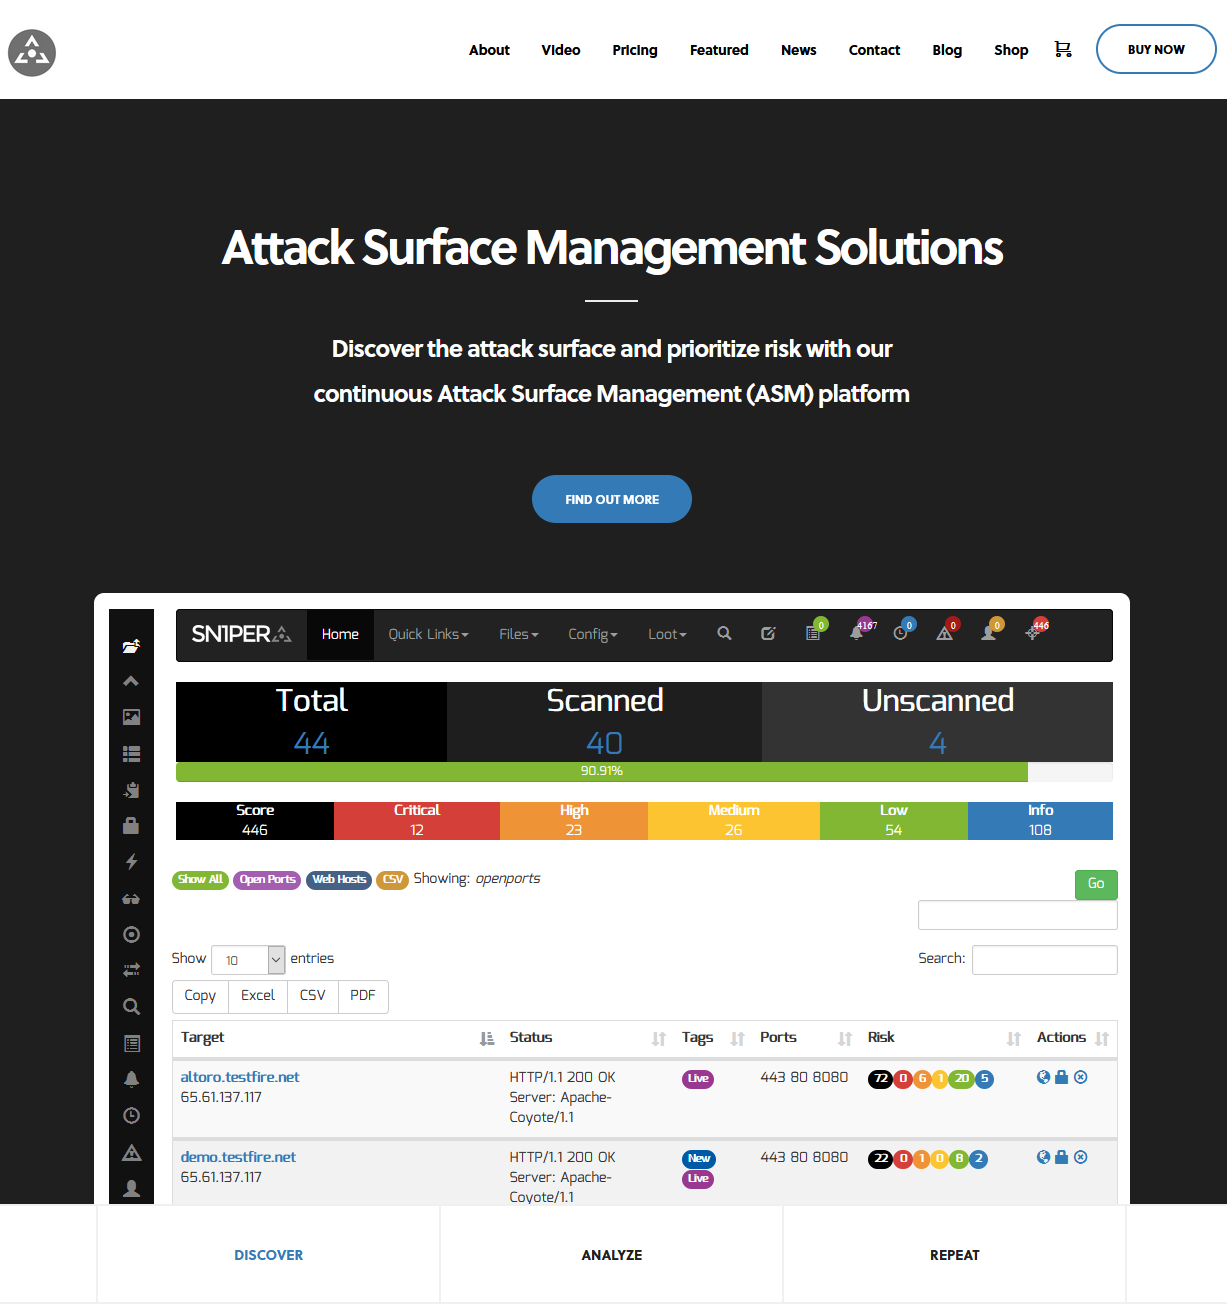
Descubra fácilmente la superficie de ataque (IPs, nombres de dominio, puertos abiertos, cabeceras HTTP, etc.).
Automatice el descubrimiento de vulnerabilidades y la explotación ética utilizando las últimas herramientas de hacking y seguridad de código abierto.
Realice reconocimiento visual contra todos los hosts en su espacio de trabajo usando el widget de presentación de diapositivas y miniaturas.
Busque, ordene y filtre por DNS, IP, título, estado, cabeceras del servidor, WAF y puertos TCP/UDP abiertos de todo el inventario de la superficie de ataque.
Fortalezca las capacidades de respuesta y detección del "equipo azul" contra técnicas automatizadas de pruebas de penetración.
Almacene y acceda a múltiples notas en una sola ubicación para ayudarle a gestionar sus datos y mantener todo organizado.
Escaneé rápidamente las últimas vulnerabilidades y CVEs utilizando los escáneres de vulnerabilidades comerciales y de código abierto más recientes.
Lance escaneos de aplicaciones web a través de Burpsuite Professional 2.x, Arachni y Nikto.
Exporte la lista completa de hosts de la superficie de ataque y los informes de vulnerabilidades a formato CSV, XLS o PDF para filtrar, ordenar y ver todos los datos de la superficie de ataque.
Recopile automáticamente documentos en línea, metadatos, direcciones de correo electrónico e información de contacto.
Programe escaneos a diario, semanal o mensualmente para una cobertura continua de cambios.
Automatice el descubrimiento de la superficie de ataque y escaneé fácilmente las últimas vulnerabilidades y CVEs.
Reciba notificaciones sobre cambios en el estado de escaneo y host, cambios de URL y dominio, y nuevas vulnerabilidades descubiertas.
Enumere todos los registros DNS vulnerables al secuestro y toma de dominio.
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
Desde una nueva consola de Docker, ejecute los siguientes comandos.
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

or

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

[*] NUKE MODE WITH TARGET LIST, BRUTEFORCE ENABLED, FULLPORTSCAN ENABLED, OSINT ENABLED, RECON ENABLED, WORKSPACE & LOOT ENABLED
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] MASS PORT SCAN MODE
sniper -f targets.txt -m massportscan

[*] MASS WEB SCAN MODE
sniper -f targets.txt -m massweb

[*] MASS WEBSCAN SCAN MODE
sniper -f targets.txt -m masswebscan

[*] MASS VULN SCAN MODE
sniper -f targets.txt -m massvulnscan

[*] PORT SCAN MODE
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] LIST WORKSPACES
sniper --list

[*] DELETE WORKSPACE
sniper -w <WORKSPACE_ALIAS> -d

[*] DELETE HOST FROM WORKSPACE
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] GET SNIPER SCAN STATUS
sniper --status

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimport

[*] LOOT REIMPORTALL FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reload

[*] LOOT EXPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --export

[*] SCHEDULED SCANS
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] USE A CUSTOM CONFIG
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] UPDATE SNIPER
sniper -u|--update

