Escáner CVE-2024-2997


Visión general
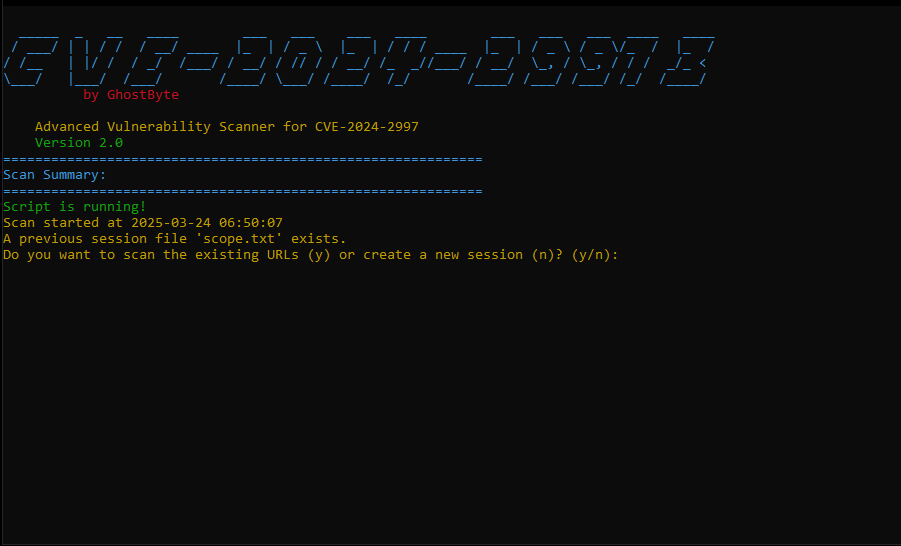
El Escáner CVE-2024-2997 es un escáner de vulnerabilidades avanzado diseñado para detectar la vulnerabilidad de inyección de comandos en aplicaciones web. Esta herramienta ayuda a los profesionales de seguridad a identificar posibles riesgos de seguridad en sus aplicaciones.
Descargo de responsabilidad
Esta herramienta es solo para fines educativos. Úsela únicamente en aplicaciones que posea o tenga permiso para probar. El autor no se hace responsable por cualquier uso indebido o daño causado por esta herramienta.
Características
- Escaneo de alto rendimiento: Utiliza múltiples hilos (hasta 20) para un escaneo rápido
- Generación completa de URL: Genera una amplia gama de URL potencialmente vulnerables
- Seguimiento de progreso en tiempo real: Muestra el progreso del escaneo con una barra de progreso dinámica
- Informes detallados: Genera informes de resultados tanto en texto como en HTML
- Clasificación de vulnerabilidades: Categoriza los hallazgos por nivel de confianza (Bajo, Medio, Alto, Crítico)
- Detección inteligente: Identifica tanto CVE-2024-2997 como vulnerabilidades similares
- Procesamiento por lotes: Procesa URL en lotes para evitar la sobrecarga del sistema
- Configuraciones personalizables: Hilos, tiempos de espera, demoras y tamaños de lote ajustables
- Informes HTML con tema oscuro: Informes profesionales y modernos con información detallada de vulnerabilidades
- Gestión de sesiones: Capacidad para guardar y reanudar sesiones de escaneo
Instalación
- Clona el repositorio:
git clone https://github.com/0xUho/CVE-2024-2997.git
cd CVE-2024-2997
- Ejecuta el script con opciones de línea de comandos:
python CVE-2024-2997.py -u http://example.com -v
- O ejecuta de forma interactiva y sigue las instrucciones en pantalla:
python CVE-2024-2997.py
Opciones de línea de comandos
El escáner admite las siguientes opciones de línea de comandos:
| Opción | Descripción |
|---|
-u, --url | URL base a escanear |
-p, --proxy | URL del proxy (ej., http://127.0.0.1:8080) |
-v, --verbose | Habilitar modo detallado |
-o, --output | Archivo de salida para URL vulnerables (predeterminado: sus.txt) |
-d, --details | Archivo de salida para detalles de vulnerabilidad (predeterminado: vulnerable_details.txt) |
-s, --scan-delay | Demora de escaneo en segundos (predeterminado: 0.1) |
-t, --threads | Número de hilos a usar (predeterminado: 20) |
-r, --resume | Reanudar escaneo desde scope.txt existente |
--timeout | Tiempo de espera de solicitud en segundos (predeterminado: 5) |
--user-agent | Cadena User-Agent personalizada |
--batch-size | Número de URL a escanear en cada lote (predeterminado: 50) |
Cómo funciona
- El script imprime un banner de arte ASCII e inicia el proceso de escaneo.
- Verifica si existe un archivo de sesión anterior
scope.txt:
- Si existe, el usuario puede optar por continuar escaneando las URL de la sesión anterior o iniciar una nueva sesión.
- Si no existe, se inicia una nueva sesión.
- El usuario ingresa la URL base (o la proporciona a través de la línea de comandos).
- El script genera una amplia gama de URL basadas en la URL base, incluyendo:
- Rutas de administración
- Puntos finales de API
- Rutas de autenticación
- Rutas de gestión de contenido
- Rutas comunes de CMS
- Rutas vulnerables conocidas
- El escaneo comienza con una barra de progreso en tiempo real que muestra el estado de finalización.
- El script escanea cada URL en busca de la vulnerabilidad de inyección de comandos, mostrando los resultados en un formato codificado por colores:
- Las URL vulnerables se muestran en rojo con el nivel de confianza.
- Las URL seguras se muestran en verde (cuando el modo detallado está habilitado).
- Después del escaneo, se genera un informe HTML completo con:
- Estadísticas resumidas del escaneo
- Detalles de vulnerabilidad con niveles de confianza
- Indicadores visuales de la gravedad de la vulnerabilidad
- Diseño responsivo con tema oscuro
Interpretación de los resultados
El escáner clasifica las vulnerabilidades por nivel de confianza:
- Crítico: Vulnerabilidad confirmada con múltiples cargas útiles
- Alto: Se encontraron indicadores sólidos de vulnerabilidad
- Medio: Posible vulnerabilidad o problema similar detectado
- Bajo: Indicadores débiles que requieren más investigación
Archivos de salida
- sus.txt: Contiene una lista de URL vulnerables
- vulnerable_details.txt: Contiene información detallada sobre cada vulnerabilidad
- report.html: Informe HTML interactivo con resultados completos del escaneo
- scope.txt: Contiene todas las URL generadas para la sesión actual/anterior
- response_*.txt: Contiene respuestas sin procesar de los puntos finales vulnerables (para vulnerabilidades confirmadas)
Comunidad
Únete a nuestra comunidad de Discord para obtener actualizaciones, soporte y debates:
Licencia
Este proyecto está licenciado bajo la Licencia MIT; consulte el archivo LICENSE para más detalles.
 0xuho/cve-2024-2997

