 0xredash/cve-2026-0300
Aviso y análisis técnico de CVE-2026-0300, un desbordamiento de búfer crítico no autenticado que permite RCE en los portales User-ID de Palo Alto PAN-OS, con versiones afectadas, mitigaciones y orientación para la detección.

Desbordamiento de búfer en el Portal de autenticación User-ID™ (Captive Portal) — Explotado activamente en la naturaleza
Una vulnerabilidad crítica de desbordamiento de búfer (CWE-787) en el Portal de autenticación User-ID de PAN-OS permite a atacantes no autenticados lograr ejecución remota de código con privilegios de root mediante el envío de paquetes especialmente diseñados.
ID de CVE: CVE-2026-0300
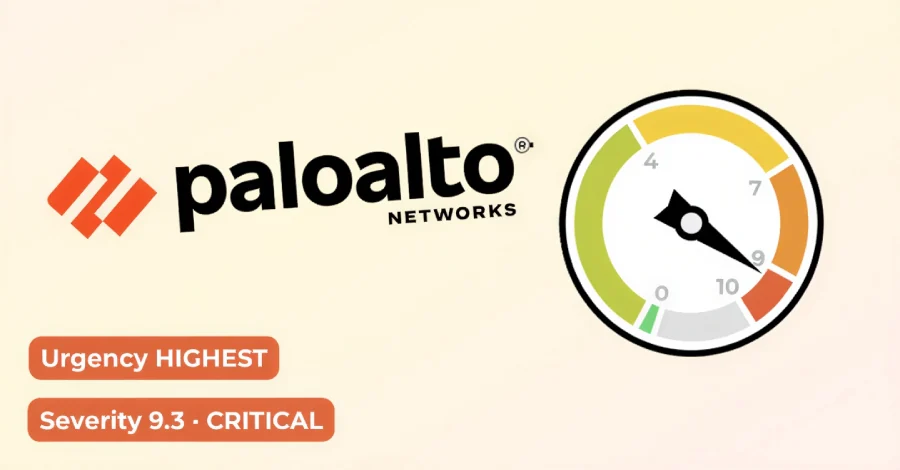
Puntuación CVSS 4.0: 9.3 (Crítica)
Urgencia: MÁXIMA
| Rama de PAN-OS | Versiones afectadas | Corregido en (ETA) |
|---|---|---|
| 12.1 | < 12.1.4-h5, < 12.1.7 | 12.1.4-h5 (13 de mayo) |
| 11.2 | Todas por debajo de los hotfixes específicos | Múltiples (13–28 de mayo) |
| 11.1 | Todas por debajo de los hotfixes específicos | Múltiples (13–28 de mayo) |
| 10.2 | Todas por debajo de los hotfixes específicos | Múltiples (13–28 de mayo) |
No afectados: Cloud NGFW, Prisma Access, Panorama (en la mayoría de las configuraciones)
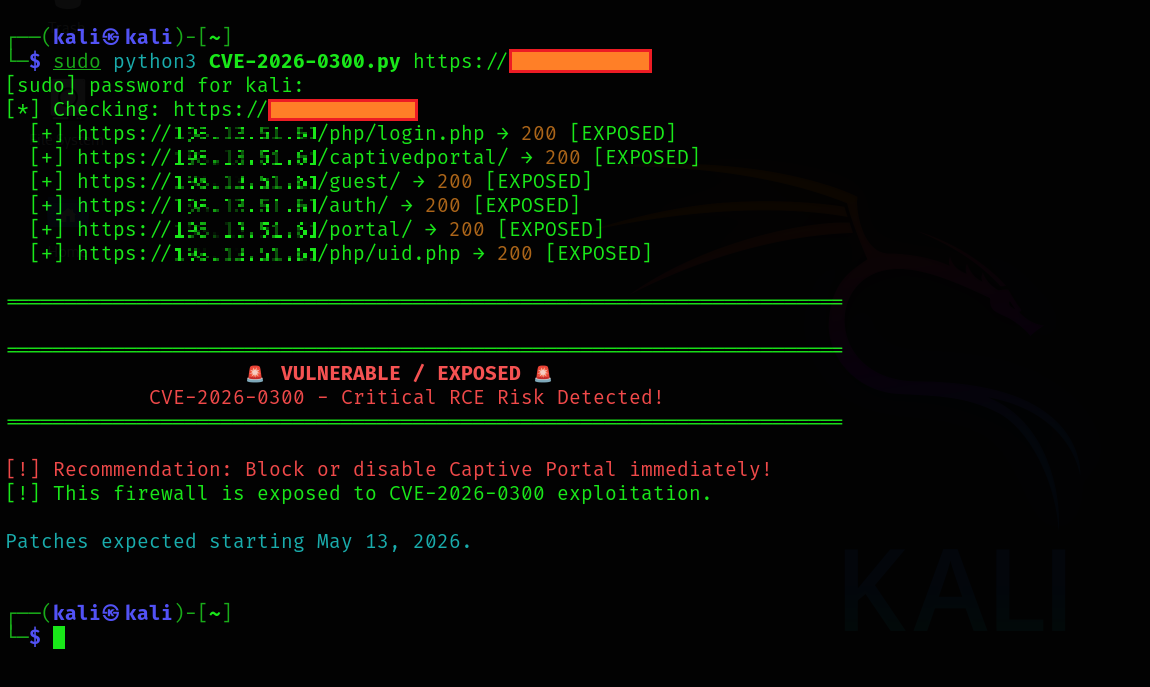
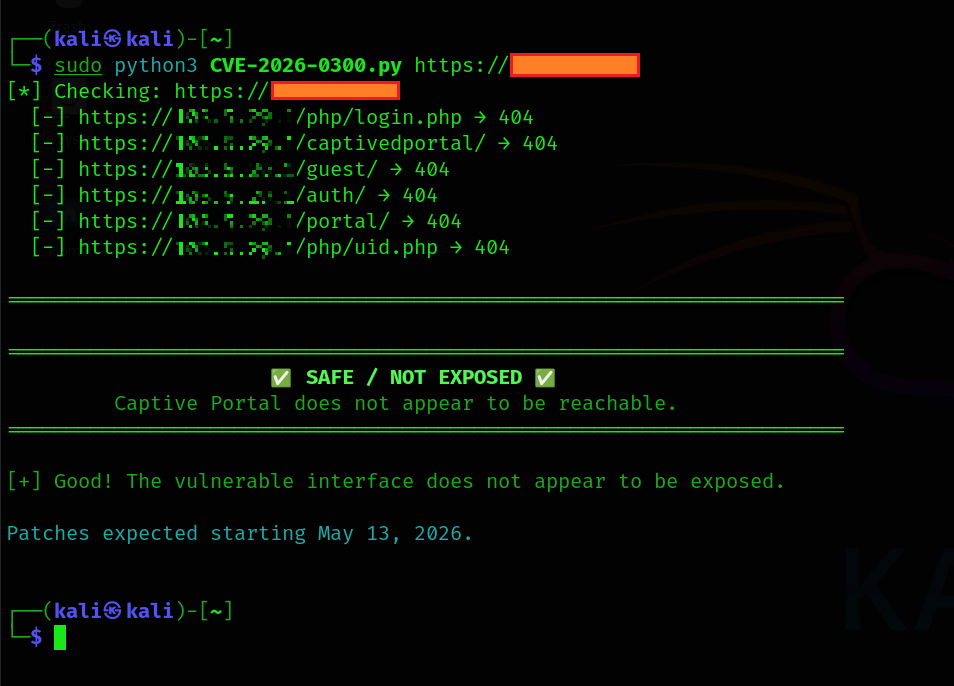
Condición de explotación: El Portal de autenticación User-ID debe estar habilitado y ser accesible desde redes no confiables (por ejemplo, expuesto a Internet).
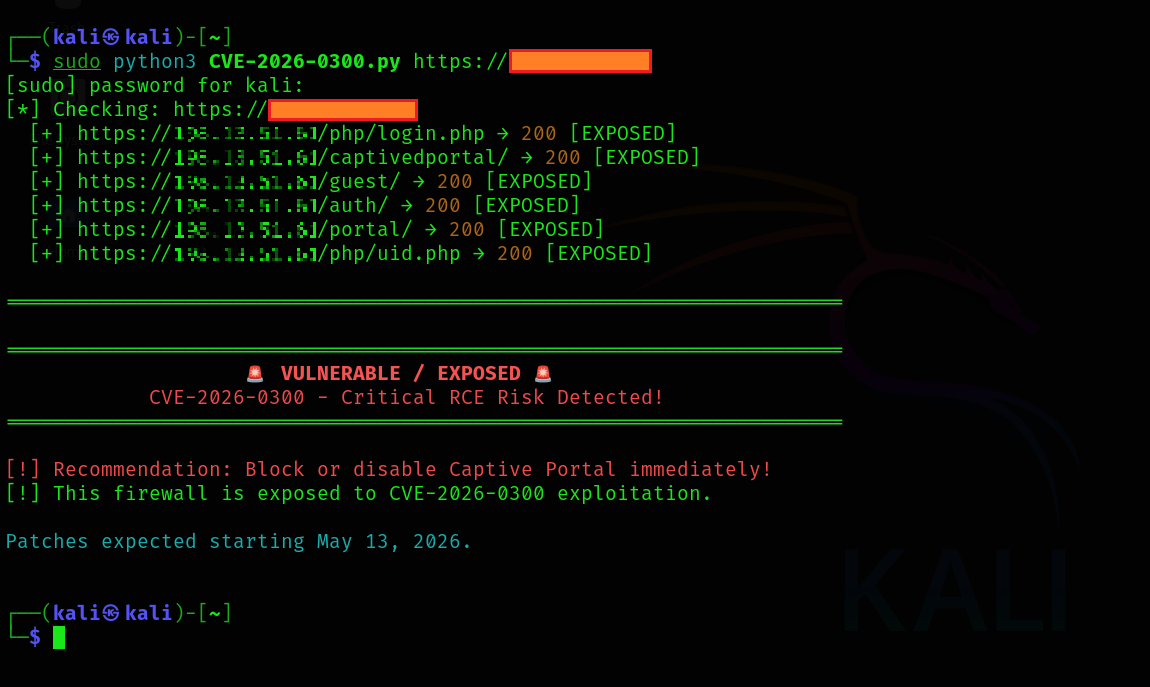
Explotado activamente en la naturaleza (a partir del 6 de mayo de 2026).
Se han observado ataques limitados en el mundo real dirigidos a portales User-ID expuestos.
Los parches comienzan a distribuirse a partir del 13 de mayo de 2026.
/php/login.php o los endpoints del Captive Portal.Mantente seguro — Revisa tu exposición al firewall hoy.
Última actualización: 6 de mayo de 2026