Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
poc-cve-xss-encoded-wp-inventory-manager-plugin — PoC para CVE-2023-2123 | Kitploit
Herramientas/GitHubGitHub/0xn4d/poc-cve-xss-encoded-wp-inventory-manager-plugin
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHub0xn4d/poc-cve-xss-encoded-wp-inventory-manager-plugin

poc-cve-xss-encoded-wp-inventory-manager-plugin

PoC para CVE-2023-2123

Ver RepositorioSitio web
27hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Actualización - 5/10/2023

El ID CVE-2023-2123 fue reservado y el PoC fue publicado en el sitio web de WPScan: https://wpscan.com/vulnerability/44448888-cd5d-482e-859e-123e442ce5c1

Detalles

Título: Cross-Site Scripting Reflejado No Autenticado en el Plugin WP Inventory Manager para WordPress CMS
Fecha: 2023-04-15
Autor: Danilo Albuquerque
Sitio del proveedor: https://wordpress.org
Enlace del software: https://wordpress.org/download
Versión: WordPress 6.2
Nombre y versión del plugin: WP Inventory Manager 2.1.0.12
Probado en: Brave (Versión 1.50.119 Chromium: 112.0.5615.121 (Versión oficial) 64 bits)

PoC para la vulnerabilidad XSS Reflejado en WP Inventory Manager 2.1.0.12

  1. Ve a la página que tiene los artículos del inventario;
  2. Accede al artículo que desees;
  3. Rellena el formulario en la sección "Reserve This Item" de la página y haz clic en el botón "Reserve";
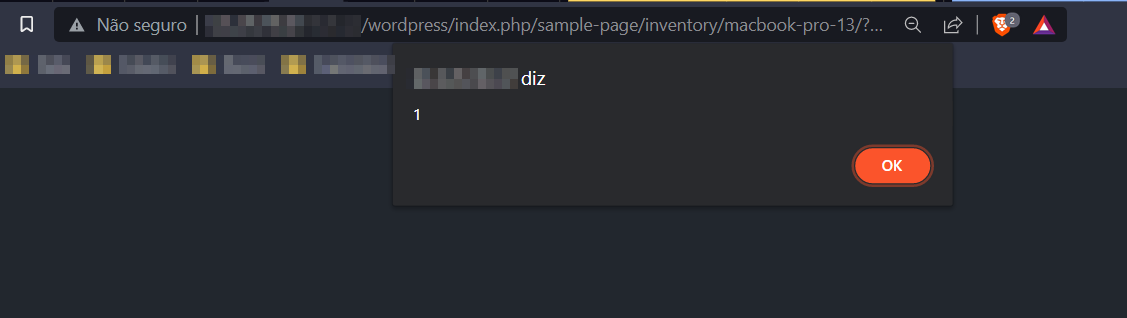
  4. Una vez que hayas sido redirigido a la página "Your reservation has been submited", agrega el payload CODIFICADO %3Cscript%3Ealert%281%29%3C%2Fscript%3E en el parámetro message de la URL;
  5. Presiona Enter para realizar la solicitud y ¡listo!

Cuando hagas todo eso y actualices la página actual, aparecerá la ventana emergente de alerta con el mensaje.

Capturas de pantalla a continuación

  1. Ve a la página que tiene los artículos del inventario:
    image

  2. Accede al artículo que desees:
    image

  3. Rellena el formulario en la sección "Reserve This Item" de la página y haz clic en el botón "Reserve":
    image

  4. Una vez que hayas sido redirigido a la página "Your reservation has been submited", agrega el payload CODIFICADO %3Cscript%3Ealert%281%29%3C%2Fscript%3E en el parámetro message de la URL:
    image

  5. La ventana emergente de alerta: image

Extra

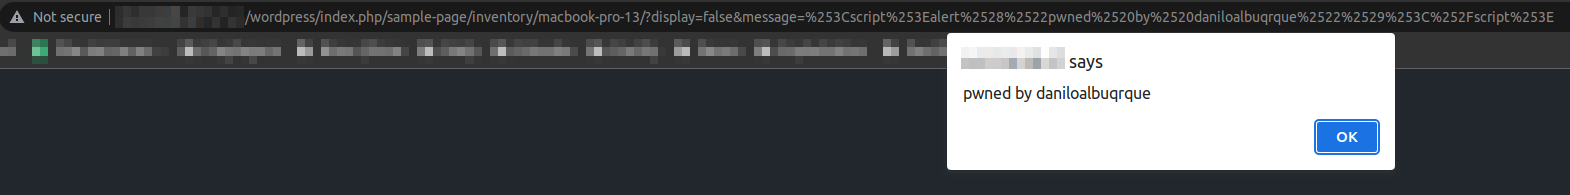
También puedes agregar un payload malicioso DOBLEMENTE CODIFICADO, y el atacante podrá eludir algunos controles de seguridad, como no aceptar comillas.

El payload que usé: %253Cscript%253Ealert%2528%2522pwned%2520by%2520daniloalbuqrque%2522%2529%253C%252Fscript%253E

Captura de pantalla a continuación:
image

Descargar herramienta