
 0xkayala/nucleifuzzer
Escáner automatizado de vulnerabilidades web que combina herramientas de descubrimiento de URL (ParamSpider, waybackurls, gauplus, hakrawler, katana) con plantillas de fuzzing de Nuclei para detectar XSS, SQLi, SSRF y Open Redirects.



NucleiFuzzer es una herramienta de automatización avanzada diseñada para optimizar y agilizar las pruebas de seguridad de aplicaciones web mediante la integración de un conjunto de potentes herramientas de descubrimiento de URL y escaneo de vulnerabilidades. Combina ParamSpider, Waybackurls, Katana, Gauplus y Hakrawler para recopilar y enumerar de forma exhaustiva los posibles puntos de entrada de las aplicaciones web. Aprovechando la potencia de Nuclei, escanea estos endpoints usando fuzzing-templates para descubrir de manera efectiva una amplia gama de vulnerabilidades.
El mejorado NucleiFuzzer está diseñado para ofrecer velocidad y precisión, utilizando validación avanzada de URL, deduplicación con uro y filtrado HTTP preciso mediante httpx. Esta herramienta proporciona a los profesionales de seguridad, a los cazadores de recompensas por errores y a los desarrolladores web un flujo de trabajo fluido para detectar y abordar riesgos de seguridad, garantizando una protección robusta de las aplicaciones web.
ParamSpider, Waybackurls, Katana, Gauplus y Hakrawler) para garantizar una cobertura exhaustiva de URL y parámetros.Nuclei con fuzzing-templates para identificar problemas de seguridad críticos con precisión.uro y httpx para un escaneo más limpio y enfocado.¡Aprovecha NucleiFuzzer para proteger tus aplicaciones web contra vulnerabilidades y ataques con una solución de pruebas de seguridad mejorada, eficiente y confiable!
Nota: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer
Importante: Asegúrate de que las herramientas Nuclei, Paramspider, waybackurls, gauplus, hakrawler, katana, httpx y uro estén instaladas en tu máquina y se ejecuten correctamente para usar NucleiFuzzer sin ningún problema.
git clone https://github.com/projectdiscovery/nuclei.gitgit clone https://github.com/0xKayala/ParamSpider.gitgit clone https://github.com/tomnomnom/waybackurls.gitgit clone https://github.com/bp0lr/gauplus.gitgit clone https://github.com/hakluke/hakrawler.gitgit clone https://github.com/projectdiscovery/katana.gitgit clone https://github.com/projectdiscovery/httpx.githttps://github.com/s0md3v/uro.gitPlantillas de Fuzzing git clone https://github.com/projectdiscovery/nuclei-templates.git

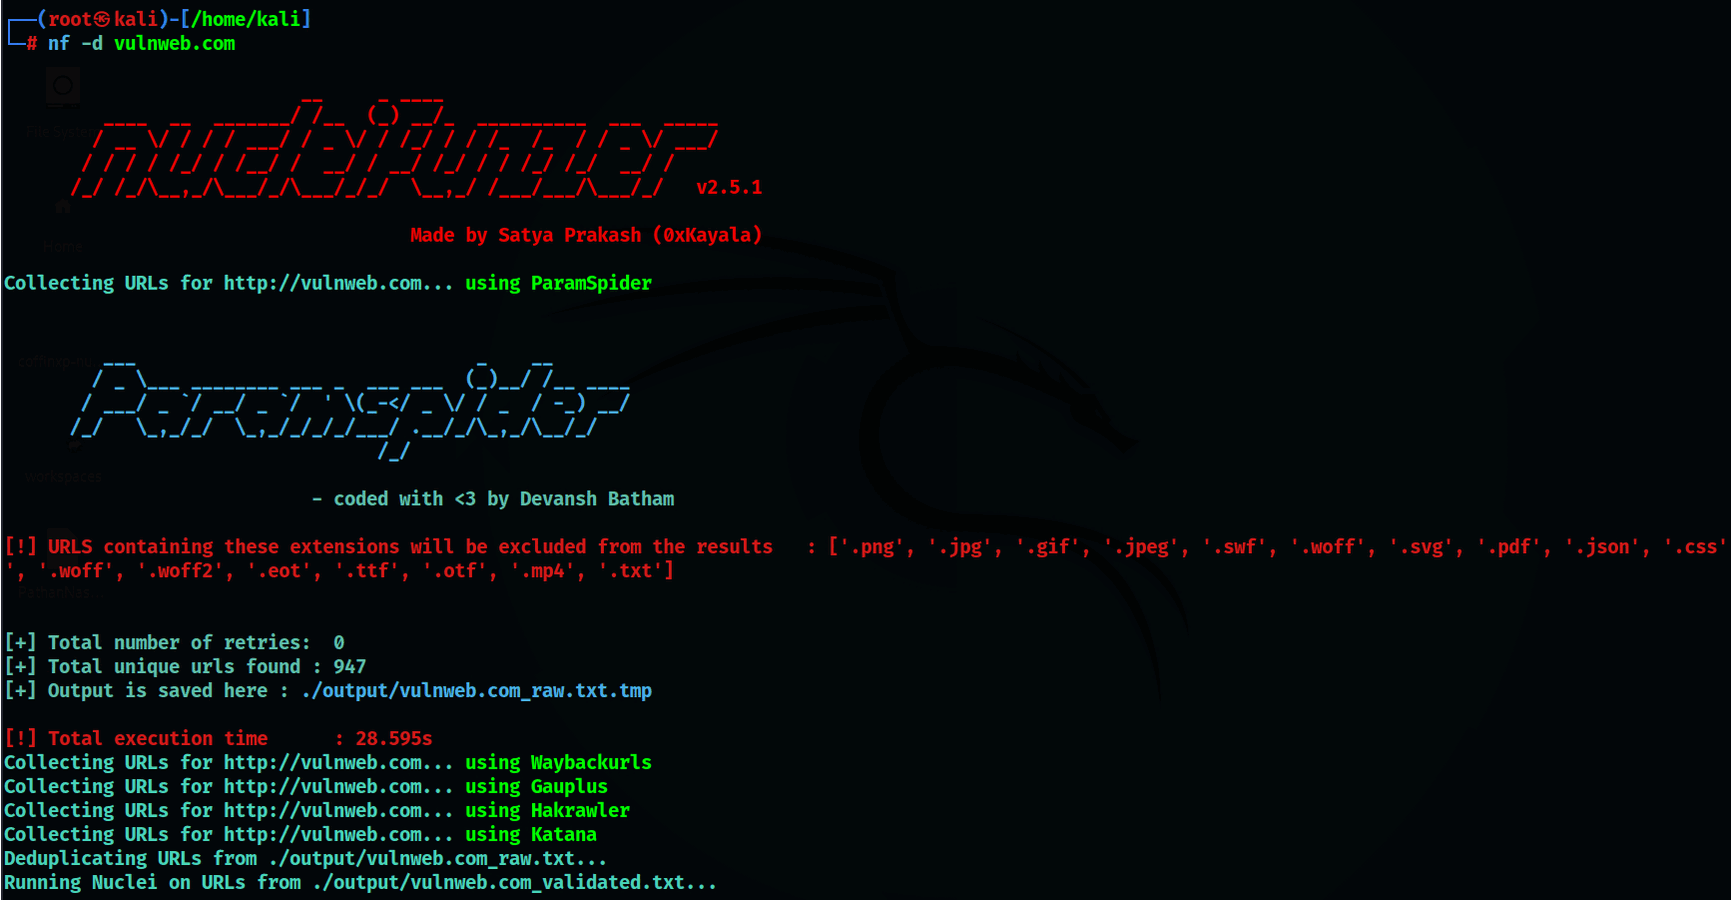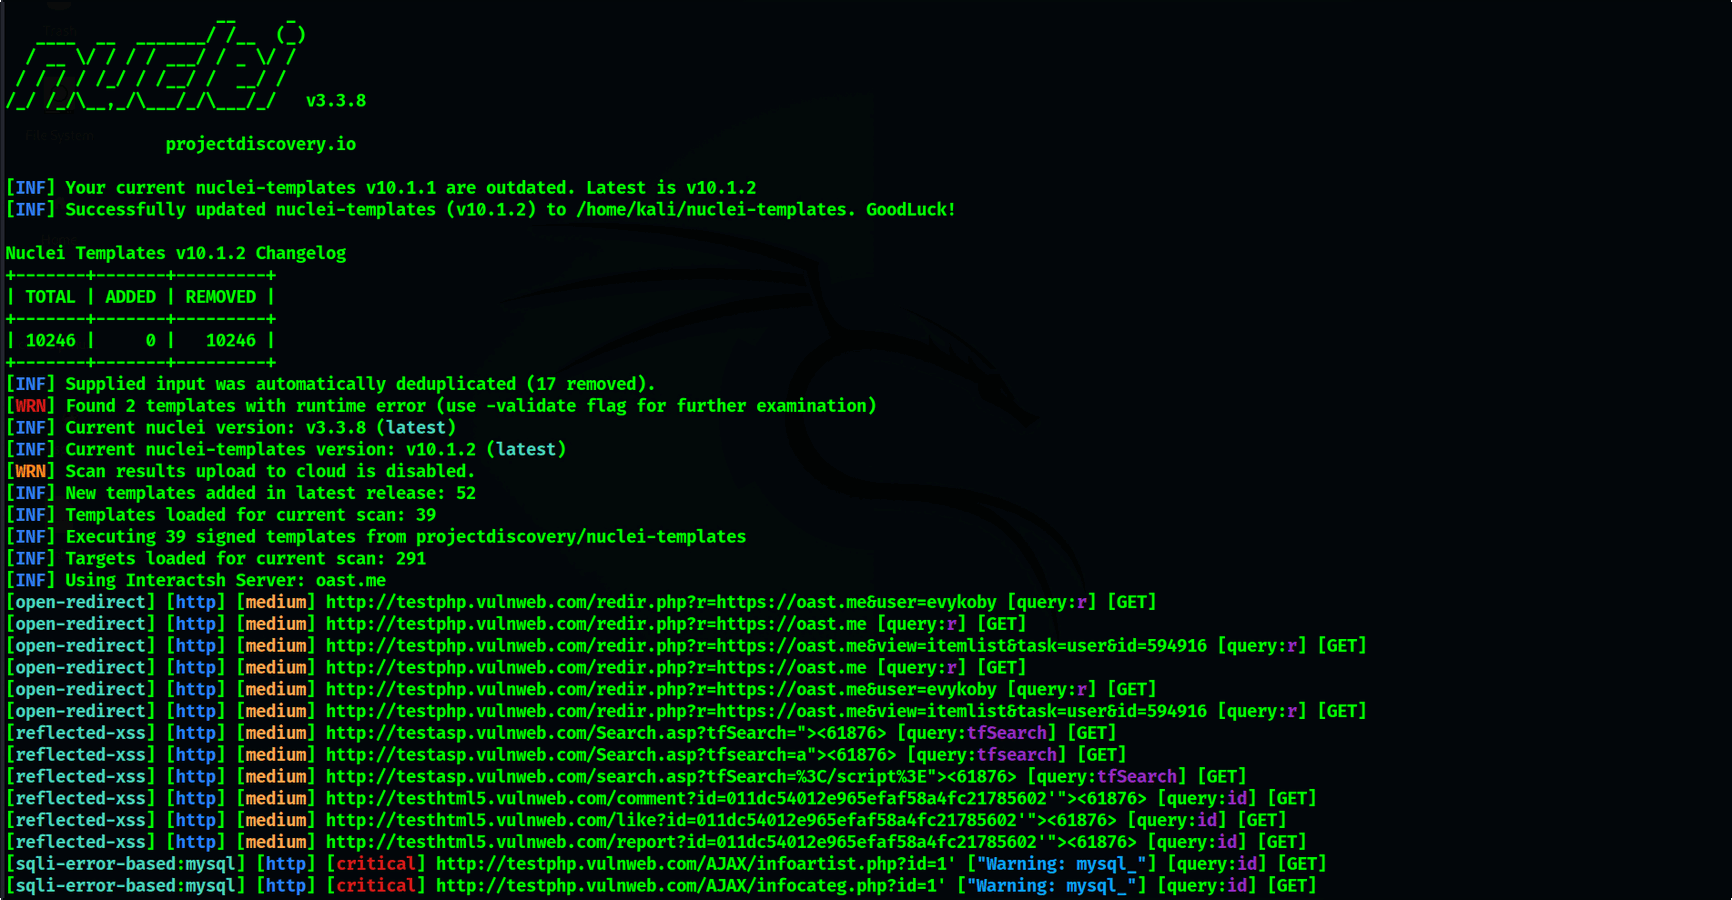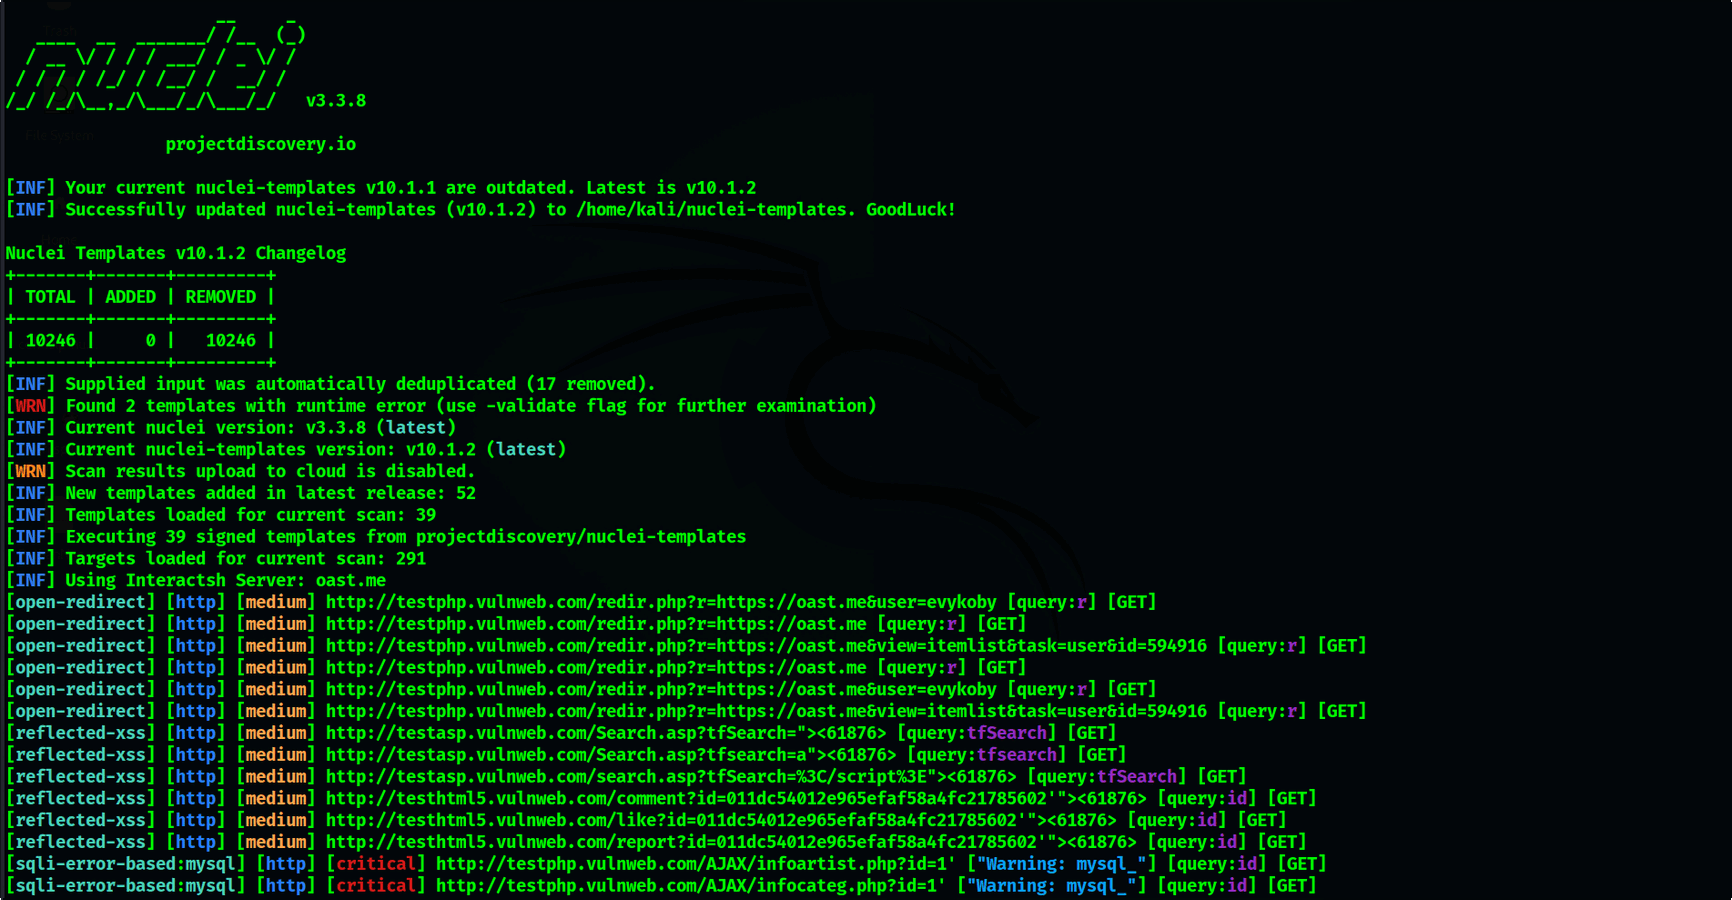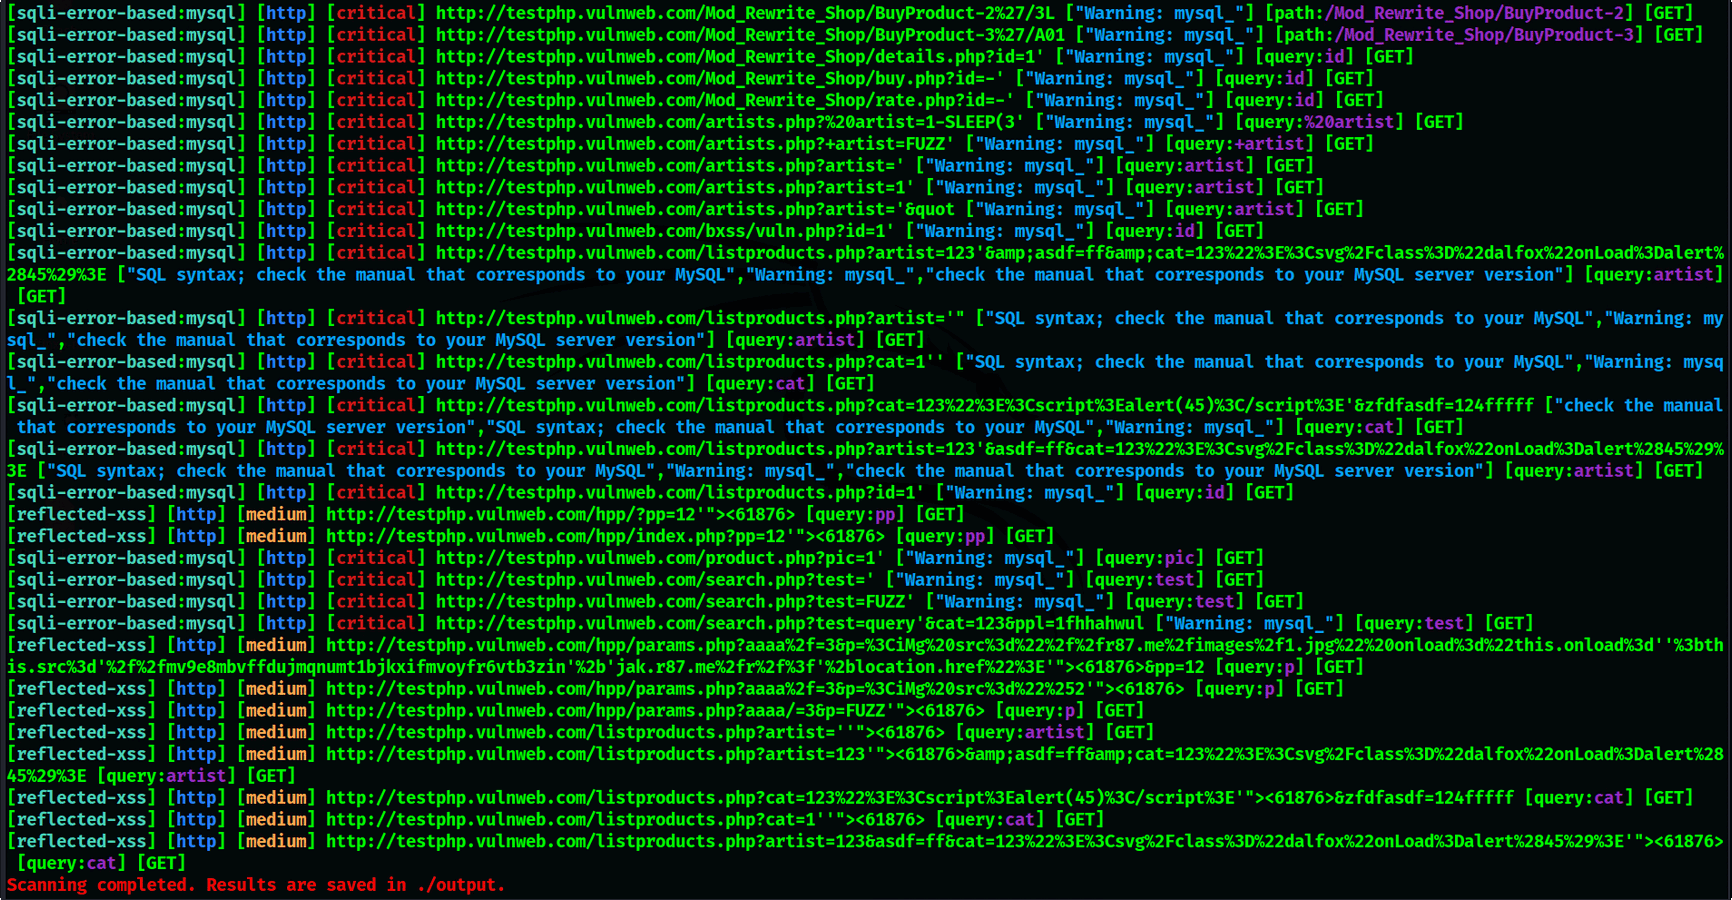
nf -h
Esto mostrará la ayuda para la herramienta. Estas son las opciones que admite.
NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)
Para instalar NucleiFuzzer, siga estos pasos:
git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."
Aquí hay algunos ejemplos de cómo usar NucleiFuzzer:
Ejecutar NucleiFuzzer en un solo dominio:
nf -d example.com
Ejecute NucleiFuzzer en múltiples dominios desde un archivo:
nf -f file.txt
Para ver una demostración práctica de la herramienta NucleiFuzzer, consulte el siguiente video 👇

¡Las contribuciones son bienvenidas! Si deseas contribuir a NucleiFuzzer, sigue estos pasos:
Creado por
Satya Prakash | 0xKayala \
Un Security Researcher y Bug Hunter \






