 0xinfection/xsrfprobe
El Prime Toolkit de auditoría y explotación de Cross Site Request Forgery (CSRF).



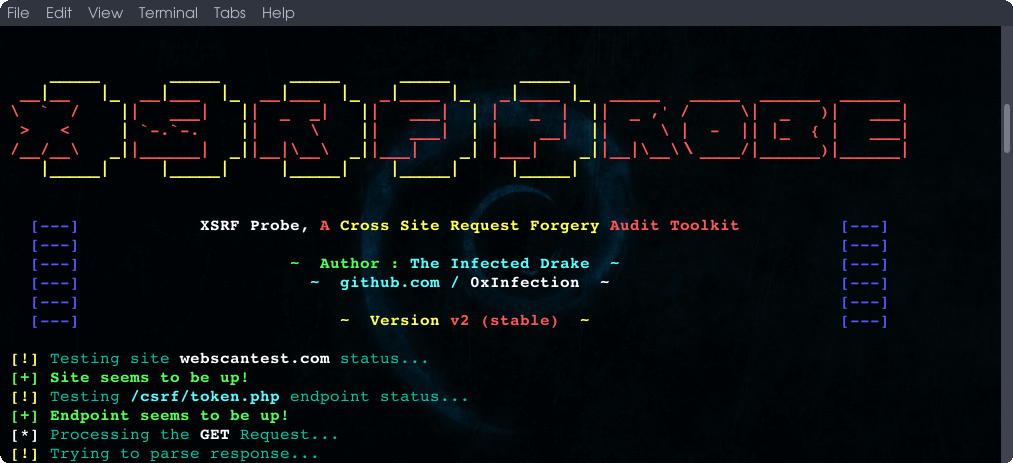
XSRFProbe es un kit avanzado de auditoría y explotación de Falsificación de Petición en Sitios Cruzados (CSRF/XSRF). Equipado con un potente motor de rastreo y numerosas comprobaciones sistemáticas, es capaz de detectar la mayoría de los casos de vulnerabilidades CSRF, sus correspondientes bypasses y, además, generar pruebas de concepto explotables para cada vulnerabilidad encontrada. Para más información sobre cómo funciona XSRFProbe, consulte XSRFProbe Internals en la wiki.
Wiki de XSRFProbe • Primeros pasos • Uso general • Uso avanzado • Internos de XSRFProbe • Galería
Origin: null), así como bypasses de anulación de método y Content-Type.--max-urls, --max-depth y --crawl-timeout).Cada comprobación que ejecuta XSRFProbe tiene un identificador único. El ID se muestra en la salida de la consola (por ejemplo, [T6] VULNERABLE: ...) y se almacena como el campo test_id de cada hallazgo en el informe JSON (junto con su severity y, cuando corresponda, una nota de exploitability bajo details), de modo que cada hallazgo se asigna a la prueba exacta que lo produjo.
| ID | Categoría | Comprobación |
|---|---|---|
D1 | Presencia de token | No hay token anti-CSRF presente (falsificación de solicitud genérica) |
D2 | Presencia de token | El formulario de inicio de sesión carece de token CSRF (login CSRF) |
T2 | Manipulación de token | Validación vinculada al método de solicitud (cambio GET ↔ POST) |
T3 | Manipulación de token | El token se puede omitir por completo |
T4 | Manipulación de token | El token no está vinculado a la sesión del usuario (reproducción entre sesiones) |
T5 | Manipulación de token | Token vinculado a una cookie no de sesión (p. ej., csrfKey) |
T6 | Manipulación de token | Cookie de doble envío ingenua (cookie == cuerpo, sin vinculación) |
T7 | Manipulación de token | Se acepta valor de token vacío |
T8 | Manipulación de token | El token de cabecera personalizada se puede omitir o falsificar |
M1 | Método / Content-Type | Anulación de método HTTP mediante parámetro _method |
M2 | Método / Content-Type | Anulación de método HTTP mediante cabecera X-HTTP-Method-Override |
M4 | Método / Content-Type | Bypass de validación mediante Content-Type alternativo |
R0 | Referer | La cabecera Referer no se valida al enviar el formulario |
R1 | Referer | Bypass de validación de Referer omitiendo la cabecera |
R2a | Referer | Bypass de Referer por regex — destino como subdominio atacante |
R2b | Referer | Bypass de Referer por regex — destino en la cadena de consulta |
R2c | Referer | Bypass de Referer por regex — destino en la ruta |
O1 | Origin | Bypass de validación de Origin con Origin: null |
O2 | Origin | Bypass de validación de Origin con un truco de subdominio |
O3 | Origin | Bypass de validación de Origin omitiendo la cabecera |
S2 | SameSite (navegador) | Bypass de SameSite=Strict mediante un gadget de redirección del lado del cliente |
S3 | SameSite (navegador) | Bypass de SameSite=Strict mediante XSS en un subdominio hermano |
S4 | SameSite (navegador) | Bypass de SameSite=Lax mediante flujo de actualización de cookie / OAuth |
C1 | Postura de cookies | Análisis del atributo SameSite de la cookie (None/Lax/Strict) |
C2 | Postura de cookies | No se establece el atributo SameSite en las cookies |
E1 | Fortaleza del token | El token usa una codificación hash débil/estructurada |
A1 | Fortaleza del token | Análisis de predecibilidad/falsificabilidad del token post-escaneo |
Las comprobaciones
S*requieren la integración opcional con navegador headless (--browser). Las comprobacionesT*/M*/R*/O*son comprobaciones a nivel HTTP controladas por el motor de diffing/benchmarking de respuestas.
Veamos algunos escenarios reales de XSRFProbe en acción:
