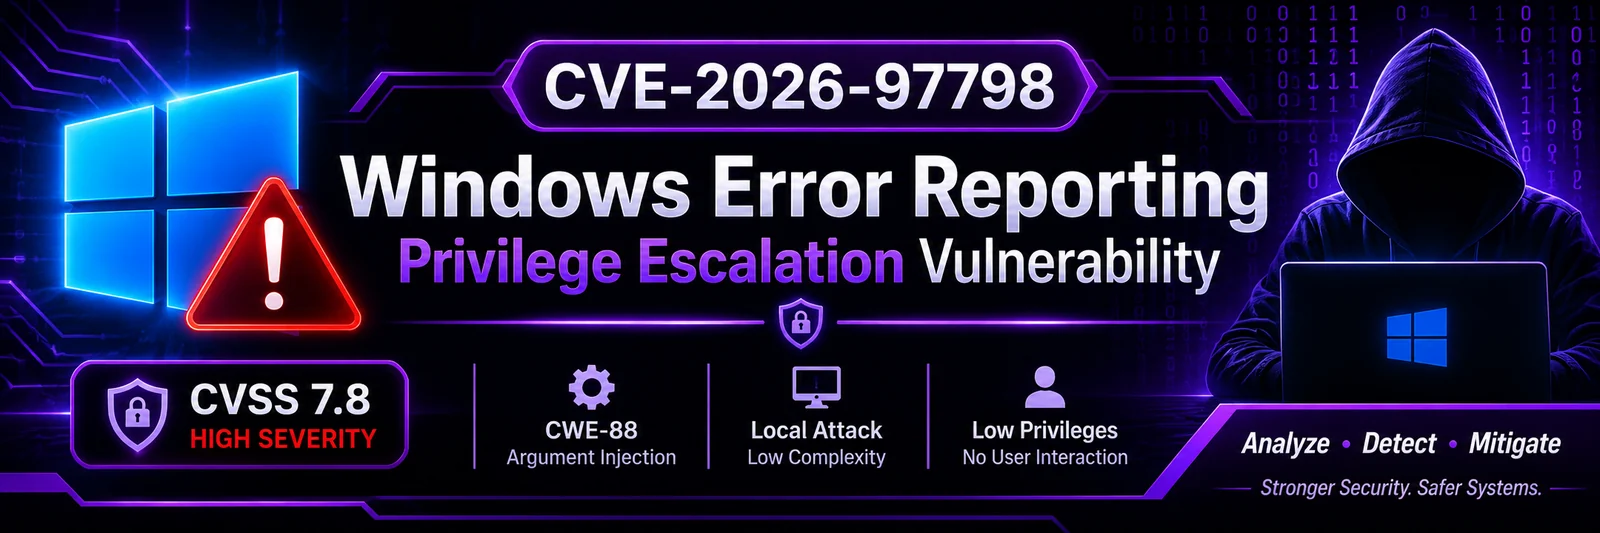
 0xblackash/cve-2026-97798
Documenta CVE-2026-97798, una vulnerabilidad de escalada de privilegios por inyección de argumentos en Windows Error Reporting, con las compilaciones afectadas, scripts de detección y orientación para la remediación.



CVE-2026-97798 es una vulnerabilidad del Servicio de informes de errores de Windows (WER) que implica una neutralización incorrecta de los delimitadores de argumentos en un comando, comúnmente conocida como inyección de argumentos.
La vulnerabilidad podría permitir a un atacante local autorizado elevar privilegios en un sistema Windows afectado.
Este repositorio documenta la vulnerabilidad, su clasificación técnica, el posible impacto en la seguridad, las versiones de Windows afectadas, la investigación defensiva y las recomendaciones de remediación.
| Atributo | Detalles |
|---|---|
| ID de CVE | CVE-2026-97798 |
| Proveedor | Microsoft |
| Componente | Windows Error Reporting |
| Tipo de vulnerabilidad | Inyección de argumentos |
| CWE | CWE-88 |
| Vector de ataque | Local |
| Complejidad del ataque | Baja |
| Privilegios requeridos | Bajos |
| Interacción del usuario | Ninguna |
| Alcance | Sin cambios |
| Versión de CVSS | 3.1 |
| Puntuación CVSS | 7.8 |
| Gravedad | ALTA |
| Fecha de publicación | 13 de octubre de 2026 |
Una explotación exitosa podría dar lugar potencialmente a:
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
CWE-88 — Neutralización incorrecta de delimitadores de argumentos en un comando ('inyección de argumentos')
La inyección de argumentos ocurre cuando una aplicación construye un comando sin separar o validar adecuadamente sus argumentos.
Esto puede permitir que una entrada no confiable influya en cómo otro proceso interpreta los parámetros de la línea de comandos.
# Conceptual example of unsafe command construction

user_input = get_user_input()

command = "application.exe " + user_input
El ejemplo ilustra un patrón de programación inseguro. No es un exploit para CVE-2026-97798.
Las siguientes ramas de productos de Windows han sido identificadas en los registros de vulnerabilidades.
| Sistema operativo | Afectado antes de la compilación corregida |
|---|---|
| Windows 10 21H2 | 19044.7807 |
| Windows 10 22H2 | 19045.7807 |
| Windows 11 23H2 | 22631.7652 |
| Windows 11 24H2 | 26100.9711 |
| Windows 11 25H2 | 26200.9711 |
| Windows 11 26H1 | 28000.3231 |
| Windows 11 26H2 | 26300.9711 |
| Windows Server 2022 | 20348.5761 |
| Windows Server 2025 | 26100.33650 |
Importante: Las versiones mostradas son umbrales de remediación específicos de cada rama. Verifique la actualización acumulativa aplicable y el estado de servicio a través del aviso oficial de Microsoft.
Los siguientes comandos pueden ayudar a los administradores a inspeccionar la información del sistema de Windows.
Get-ComputerInfo |
Select-Object WindowsProductName, WindowsVersion, OsBuildNumber
[System.Environment]:https://raw.githubusercontent.com/0xblackash/cve-2026-97798/main/:OSVersion.Version
Get-WinEvent -ListLog *Windows Error Reporting*
Get-WinEvent -LogName System -MaxEvents 50 |
Select-Object TimeCreated, Id, ProviderName, Message
Get-HotFix |
Sort-Object InstalledOn -Descending |
Select-Object -First 10
Estos comandos realizan una inspección defensiva básica. No explotan la vulnerabilidad ni demuestran de forma independiente si un sistema es vulnerable.
Acciones defensivas recomendadas:
Microsoft Security Response Center — CVE-2026-97798
Este repositorio está organizado en torno a la investigación defensiva de vulnerabilidades.
| Fase | Actividad |
|---|---|
| 01 | Identificación de la CVE |
| 02 | Clasificación de la vulnerabilidad |
| 03 | Análisis de las versiones afectadas |
| 04 | Investigación de la causa raíz |
| 05 | Inspección defensiva del sistema |
| 06 | Verificación del parche |
| 07 | Documentación de seguridad |
CVE-2026-97798/
│
├── README.md
│
├── assets/
│   └── banner.png
│
├── detection/
│   └── check_windows_version.ps1
│
├── documentation/
│   ├── technical-analysis.md
│   └── remediation.md
│
└── LICENSE
Este repositorio está destinado exclusivamente a fines educativos, investigación en ciberseguridad, concienciación sobre vulnerabilidades y evaluaciones de seguridad defensiva autorizadas.
Todas las pruebas deben realizarse en entornos de laboratorio aislados o en sistemas para los que se haya obtenido autorización explícita.
El autor no se hace responsable del uso indebido de la información proporcionada en este repositorio.
🔐 Investigación en ciberseguridad | Análisis de vulnerabilidades | Seguridad defensiva
Comprende las vulnerabilidades. Refuerza la seguridad. Protege los sistemas.
