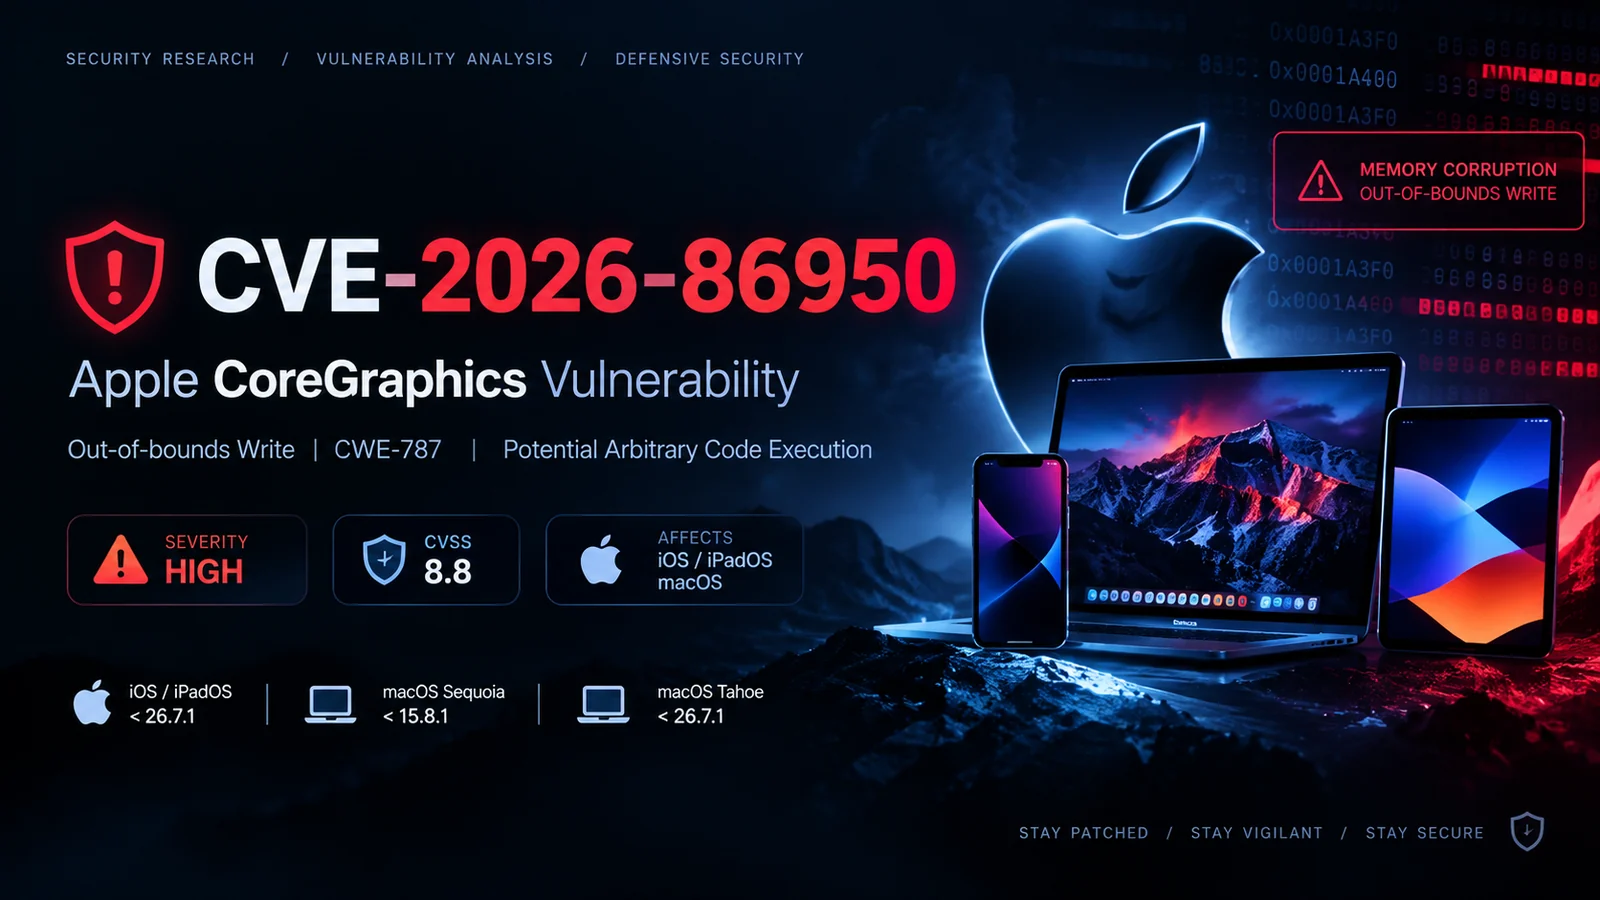
 0xblackash/cve-2026-86950
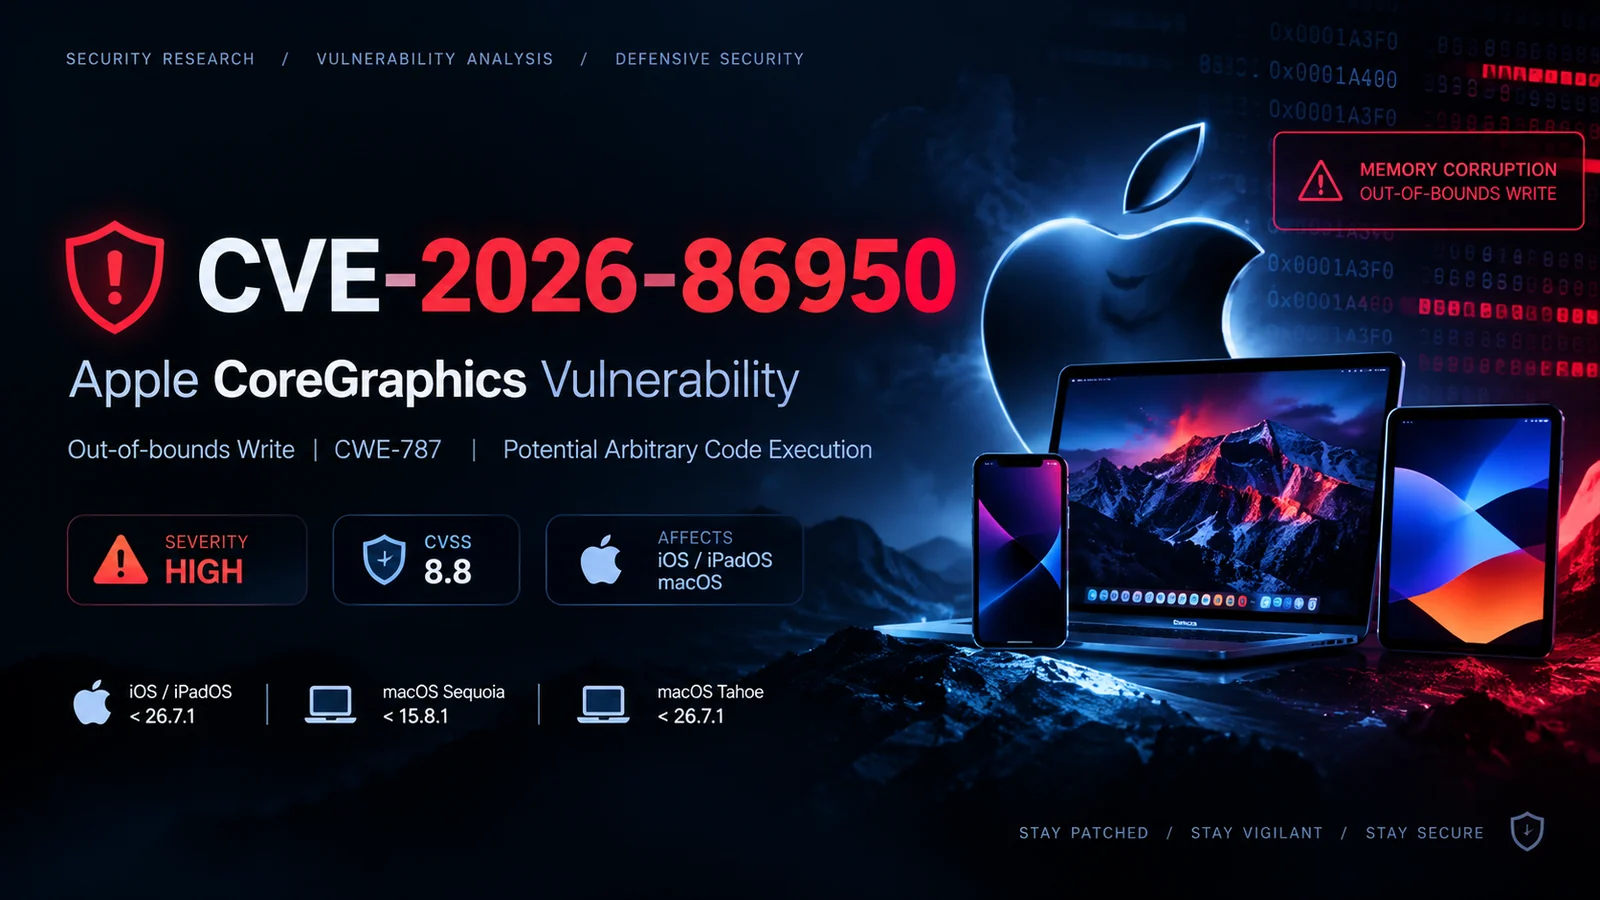
Documentación de investigación defensiva para CVE-2026-86950, una escritura fuera de límites en Apple CoreGraphics, que abarca la clasificación de la vulnerabilidad, las versiones afectadas, la detección y las indicaciones para el parche.


🔬 Investigación de Seguridad Defensiva • Análisis de Vulnerabilidades • Detección
CVE-2026-86950 es una vulnerabilidad de alta severidad que afecta al componente CoreGraphics de Apple.
La vulnerabilidad está clasificada como una escritura fuera de límites (CWE-787) y puede potencialmente resultar en corrupción de memoria y ejecución de código arbitrario cuando un sistema vulnerable procesa contenido especialmente diseñado.
⚠️ Aviso de Seguridad
Este repositorio está destinado únicamente a investigación de seguridad autorizada, evaluación de vulnerabilidades, detección y análisis defensivo.
| Propiedad | Detalles |
|---|---|
| 🆔 CVE | CVE-2026-86950 |
| 🧩 Componente | Apple CoreGraphics |
| 🐛 Debilidad | CWE-787 — Escritura fuera de límites |
| 🔥 Severidad | Alta |
| 📊 CVSS | 8.8 |
| 🌐 Vector de Ataque | Red |
| 👤 Privilegios Requeridos | Ninguno |
| 🖱️ Interacción del Usuario | Requerida |
| 💥 Impacto Potencial | Ejecución de código / corrupción de memoria |
| 🎯 Estado de Explotación | Explotación dirigida reportada |
La vulnerabilidad afecta a versiones específicas de los sistemas operativos de Apple que contienen la implementación vulnerable de CoreGraphics.
iOS / iPadOS
macOS Sequoia
macOS Tahoe
iOS / iPadOS       → 26.7.1+
macOS Sequoia     → 15.8.1+
macOS Tahoe       → 26.7.1+
💡 Los números de versión deben verificarse contra los avisos de seguridad actuales de Apple antes de realizar una evaluación.
La vulnerabilidad se clasifica bajo:
CWE-787
Out-of-bounds Write
Conceptualmente, una escritura fuera de límites ocurre cuando el software escribe datos fuera de la región de memoria asignada para un objeto o búfer.
Una representación simplificada:
┌───────────────────────────────┐
│       Allocated Buffer        │
├───────────────┬───────────────┤
│   Valid Data  │     Valid     │
└───────────────┴───────────────┘
                  ↓
             ❌ Invalid Write
                  ↓
┌──────────────────────────────────────┐
│ Adjacent Memory / Control Structures │
└──────────────────────────────────────┘
Dependiendo del diseño de memoria circundante y de la explotabilidad del fallo específico, las vulnerabilidades de corrupción de memoria pueden tener graves consecuencias de seguridad.
Las posibles consecuencias de seguridad pueden incluir:
El impacto práctico depende de la ruta de ejecución vulnerable, el proceso afectado, las mitigaciones y la forma en que el contenido malicioso llega al sistema objetivo.
Para las evaluaciones defensivas, primero determine la versión del sistema operativo instalada.
sw_vers
Ejemplo:
ProductName:    macOS
ProductVersion: 15.x.x
BuildVersion:   XXXXX
Navegue a:
Settings
   ↓
General
   ↓
About
   ↓
iOS Version / iPadOS Version
Luego compare la versión instalada con la información de actualización de seguridad de Apple.
La mitigación principal es actualizar los dispositivos Apple afectados a una versión con la seguridad corregida.
1. 🔎 Identify affected devices
2. 📋 Determine installed OS versions
3. 🔐 Apply Apple's security updates
4. 🔄 Reboot if required
5. 🧪 Verify the patched version
6. 📊 Monitor endpoints for suspicious activity
Las organizaciones deben priorizar los sistemas que procesan archivos o contenido no confiable.
Este proyecto se centra deliberadamente en la investigación de vulnerabilidades no destructiva.
Flujo de trabajo recomendado:
                 ┌─────────────────┐
                 │ Identify Target  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Determine Build │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Check Exposure  │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Apply Patch     │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Verify Fix      │
                 └────────┬────────┘
                          ↓
                 ┌─────────────────┐
                 │ Document Result │
                 └─────────────────┘
Para la investigación en laboratorio, utilice dispositivos aislados o entornos de prueba virtualizados cuando sea posible.
| Categoría | Calificación |
|---|---|
| 🔥 Severidad | ALTA |
| 🌐 Potencial de Ataque Remoto | Potencialmente aplicable |
| 👤 Autenticación | No requerida según el vector CVSS |
| 🖱️ Interacción del Usuario | Requerida |
| 💻 Confidencialidad | Impacto alto |
| ✏️ Integridad | Impacto alto |
| 📴 Disponibilidad | Impacto alto |
[ ] Identify Apple devices in the environment
[ ] Collect OS/build versions
[ ] Identify systems below the fixed versions
[ ] Prioritize internet-facing / high-value endpoints
[ ] Deploy Apple's security updates
[ ] Verify successful patch deployment
[ ] Review endpoint telemetry
[ ] Investigate suspicious crashes or document-processing events
[ ] Record remediation status
Este repositorio puede utilizarse para:
Evita intencionalmente proporcionar explotación armamentizada contra sistemas del mundo real.
Este proyecto está destinado exclusivamente a:
