 0xblackash/cve-2026-72018
Análisis técnico de CVE-2026-72018, una escritura fuera de límites en el kernel de Linux en DIBS/ISM loopback, que cubre la causa raíz, las versiones afectadas, la detección y la mitigación.

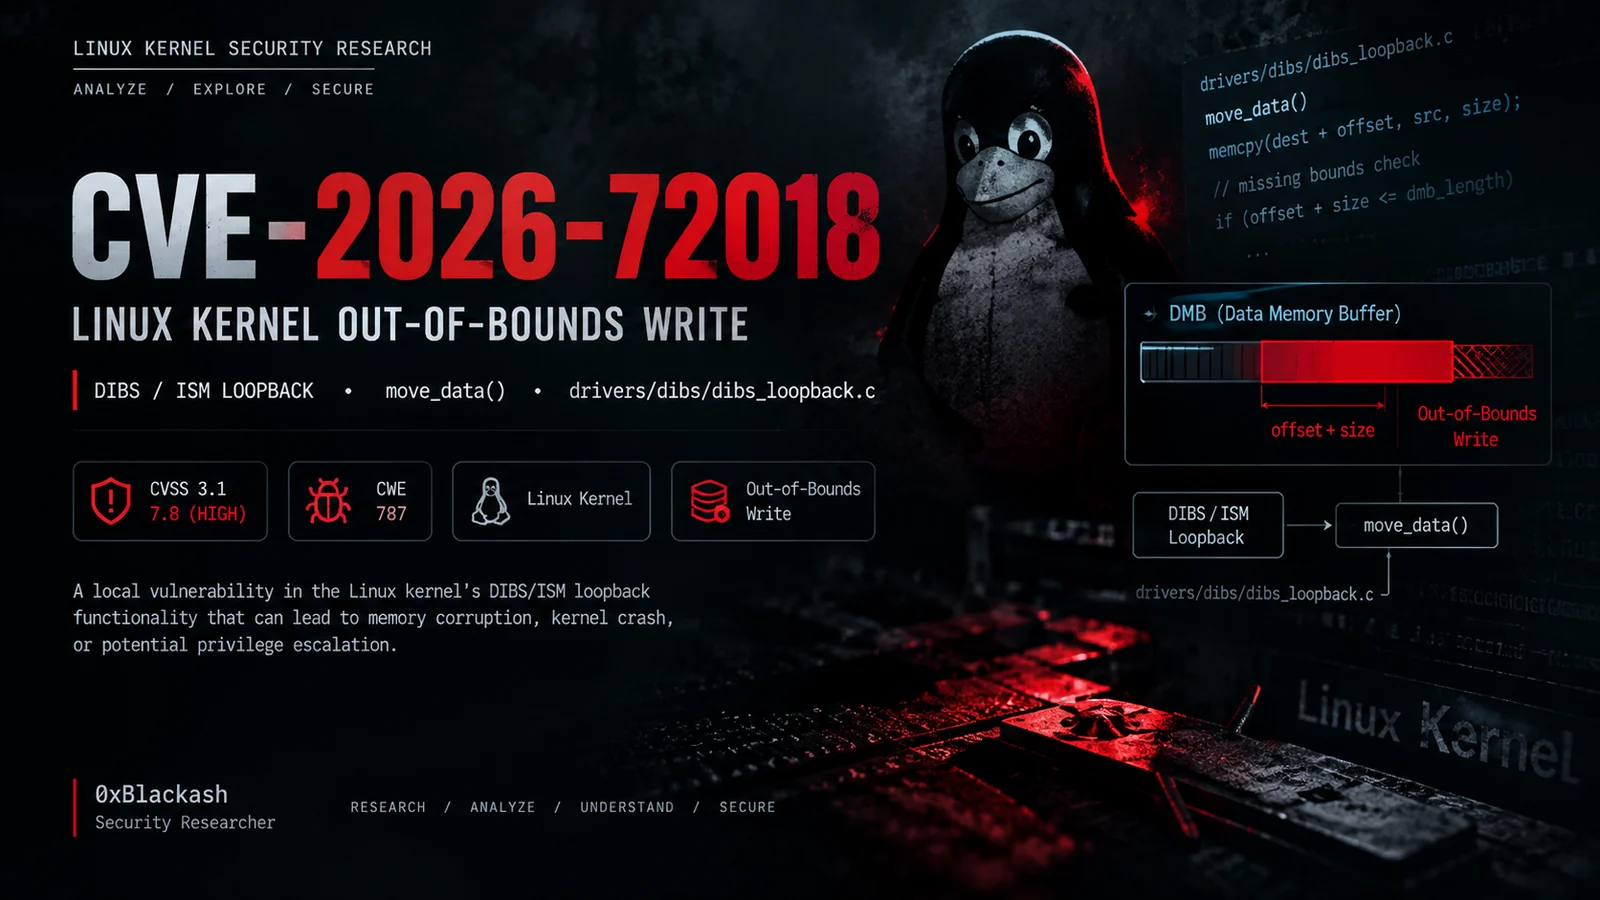
Linux Kernel • DIBS Loopback • Escritura fuera de límites
Investigación de seguridad y análisis técnico de CVE-2026-72018.
01 — Descripción generalCVE-2026-72018 es una vulnerabilidad de escritura fuera de límites en el kernel de Linux que afecta a la funcionalidad de loopback DIBS/ISM.
La vulnerabilidad está asociada con el manejo de datos transferidos a un DMB (Data Memory Buffer) registrado.
La implementación afectada no valida adecuadamente la relación entre el desplazamiento (offset) proporcionado, el tamaño de la transferencia y los límites reales del DMB antes de realizar la operación de memoria.
| Propiedad | Valor |
|---|---|
| CVE | CVE-2026-72018 |
| CWE | CWE-787 — Escritura fuera de límites |
| CVSS v3.1 | 7.8 — Alta |
| Vector de ataque | Local |
| Privilegios requeridos | Bajos |
| Interacción del usuario | Ninguna |
| Confidencialidad | Alta |
| Integridad | Alta |
| Disponibilidad | Alta |
| Componente | Linux Kernel |
| Área | DIBS / ISM Loopback |
02 — Resumen técnicoLa ruta de código vulnerable involucra:
drivers/dibs/dibs_loopback.c
y la función:
move_data()
Conceptualmente, la operación problemática puede representarse como:
memcpy(destination + offset, source, size);
El límite de seguridad que debe mantenerse es:
offset + size <= DMB_length
Si esta relación no se aplica correctamente, la operación de memoria resultante puede extenderse más allá de la región válida del DMB.
             DMB
┌──────────────────────────────────────┐
│                                      │
│        Valid Memory Region           │
│                                      │
│   ┌────────────────────────────┐     │
│   │      offset + size         │     │
│   └────────────────────────────┘     │
│                                      │
└──────────────────────────────────────┘
                    │
                    ▼
              Boundary Check
                    │
          ┌─────────┴─────────┐
          │                   │
        VALID               INVALID
          │                   │
          ▼                   ▼
       memcpy()        Out-of-Bounds Write
03 — Causa raízEl problema subyacente es una validación de límites insuficiente antes de copiar datos al DMB de destino.
Una implementación segura debería garantizar que:
offset <= dmb_length
y:
size <= dmb_length - offset
antes de realizar la copia.
El uso de la resta para la segunda comprobación también evita una comparación propensa a desbordamiento de enteros como:
offset + size <= dmb_length
cuando se trata con valores enteros controlados por el atacante.
if (offset > dmb_length)
    return -EINVAL;

if (size > dmb_length - offset)
    return -EINVAL;
Solo después de estas comprobaciones debería procederse con la operación de memoria.
04 — Impacto de seguridadUna escritura fuera de límites en el espacio del kernel puede potencialmente dar lugar a:
User-controlled input
        │
        ▼
Insufficient bounds validation
        │
        ▼
Out-of-bounds memory write
        │
        ├──► Kernel memory corruption
        │
        ├──► Kernel crash / DoS
        │
        └──► Potential privilege escalation
La explotabilidad y el impacto reales dependen de la configuración del kernel, la disposición de la memoria, las rutas de código alcanzables, las mitigaciones y la configuración del sistema.
Importante: CVSS describe la gravedad potencial de la vulnerabilidad; por sí solo no demuestra un exploit funcional de escalada de privilegios o ejecución de código.
05 — Código afectadodrivers/
└── dibs/
└── dibs_loopback.c
Función relevante:
move_data()
La vulnerabilidad involucra la interacción entre:
DIBS
 │
 └── ISM Loopback
       │
       └── DMB
            │
            └── Memory Transfer
06 — Versiones afectadasVerifique siempre el estado con respecto a la distribución del kernel que está probando, ya que las distribuciones de Linux pueden aplicar retroportaciones de las correcciones de seguridad.
Los rangos afectados reportados incluyen:
6.10.x

6.13.x – 6.18.39

6.19.x – 7.1.4
Las versiones corregidas reportadas incluyen:
6.12.97
6.18.40
7.1.5
Las ramas de desarrollo pueden contener la corrección en diferentes puntos de revisión.
uname -r
Información adicional:
uname -a
Para información de paquetes específica de la distribución:
cat /etc/os-release
07 — Verificación en laboratorioEste repositorio está destinado a investigación de seguridad autorizada y pruebas defensivas.
Flujo de trabajo recomendado:
# Identify the running kernel
uname -r

# Identify distribution
cat /etc/os-release

# Inspect kernel configuration
zgrep -i "DIBS\|ISM" /proc/config.gz 2>/dev/null

# Check loaded modules
lsmod | grep -Ei "dibs|ism"

# Inspect kernel messages
dmesg | grep -Ei "dibs|ism|smc"
Para el análisis del código fuente:
grep -R "move_data" drivers/dibs/ 2>/dev/null
Los comandos exactos disponibles dependen del código fuente del kernel y de la configuración de la distribución.
08 — Metodología de investigaciónUn flujo de trabajo de análisis útil es:
       ┌──────────────────┐
       │ Identify Kernel  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Locate Component │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Review Data Flow │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Find Boundary    │
       │ Validation       │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Compare Patched  │
       │ / Vulnerable     │
       │ Implementations  │
       └────────┬─────────┘
                │
                ▼
       ┌──────────────────┐
       │ Validate in an   │
       │ Isolated Lab     │
       └──────────────────┘
09 — Análisis defensivoAl investigar un sistema potencialmente afectado:
uname -r
cat /etc/os-release
