


Análisis técnico y guía de detección para CVE-2026-21589, una vulnerabilidad de acceso arbitrario a archivos mediante path traversal sin autenticación previa en los productos Atlassian Data Center.


Acceso Arbitrario a Archivos No Autenticado mediante Path Traversal
Investigación de seguridad y análisis técnico de CVE-2026-21589 que afecta a múltiples productos de Atlassian Data Center.
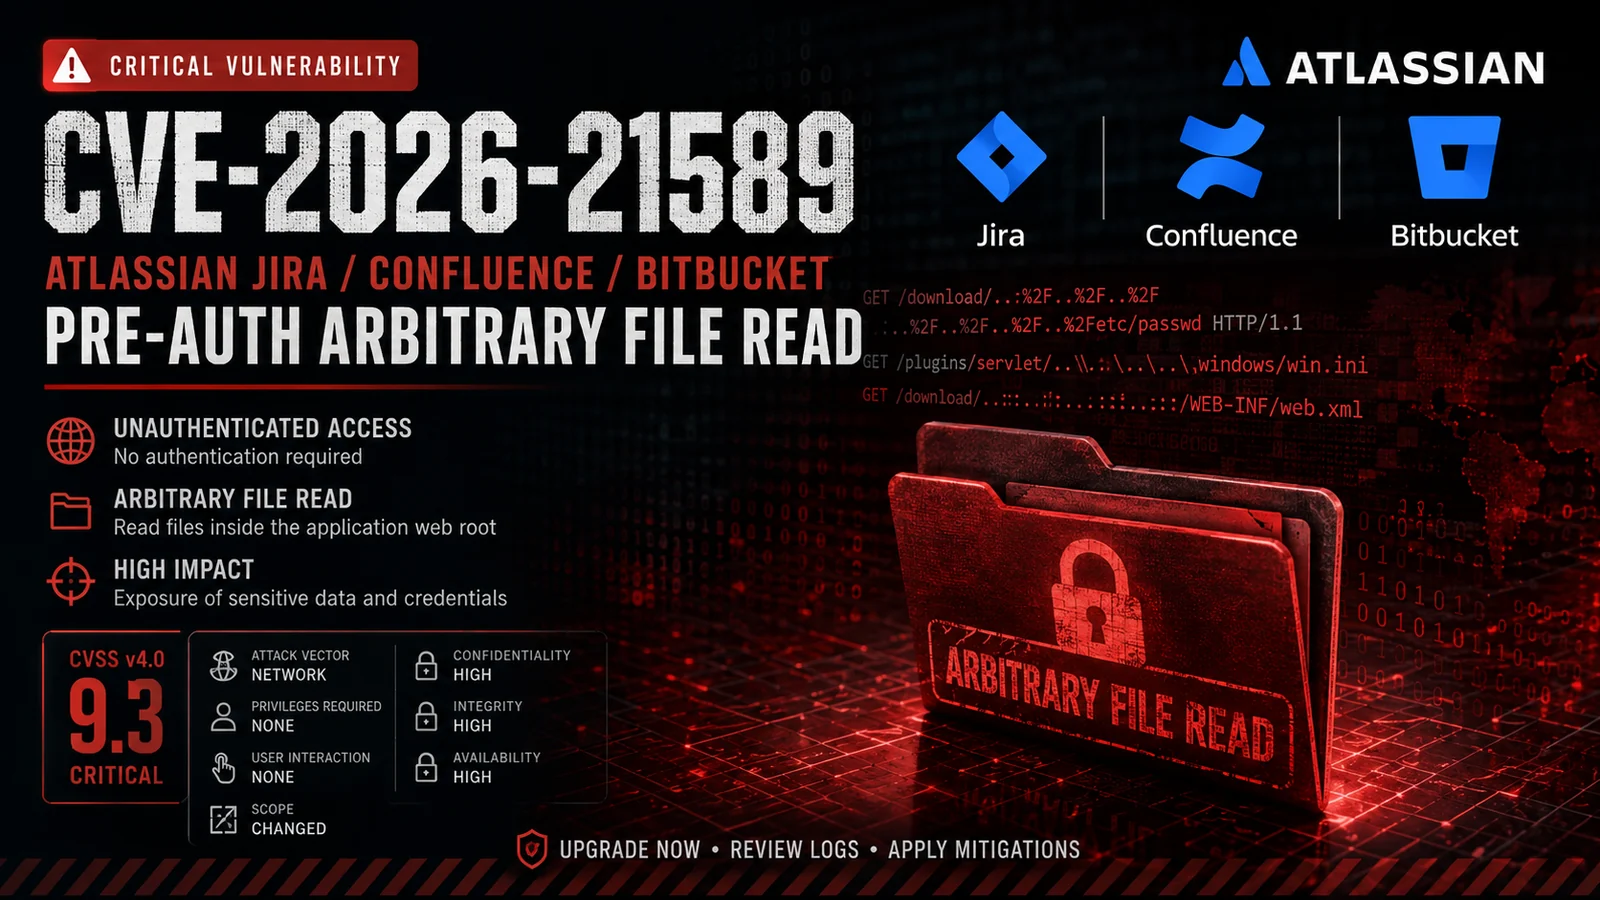
CVE-2026-21589 es una vulnerabilidad crítica de acceso arbitrario a archivos no autenticado que afecta a múltiples productos de Atlassian Data Center.
La vulnerabilidad permite a un atacante remoto no autenticado acceder a archivos específicos ubicados dentro de la raíz de la aplicación web de la aplicación.
La explotación no requiere credenciales válidas ni interacción del usuario, pero el atacante debe conocer el nombre exacto y la ruta del archivo objetivo. La vulnerabilidad no proporciona listado de directorios ni enumeración arbitraria de archivos.
CVE: CVE-2026-21589
Gravedad: Crítica
CVSS v4.0: 9.3
Vector de Ataque: Red
Privilegios Requeridos: Ninguno
Interacción del Usuario: Ninguna
Clase de Vulnerabilidad: Path Traversal / Acceso Arbitrario a Archivos
Importante: Esta vulnerabilidad debe considerarse particularmente grave para implementaciones de Atlassian autoalojadas expuestas a Internet.
CVE-2026-21589 afecta a los siguientes productos de Atlassian:
| Producto | Versiones Corregidas |
|---|---|
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Jira Software Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 5.12.40, 10.3.26, 11.3.12 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 4.9.15 |
| Fisheye | 4.9.15 |
Todas las versiones anteriores a las versiones corregidas aplicables se consideran afectadas según el aviso de Atlassian.
La vulnerabilidad está asociada con el manejo inadecuado de información de rutas en el procesamiento de recursos web de Atlassian.
Una solicitud especialmente diseñada puede provocar que los componentes de traversal se interpreten como separadores de ruta, permitiendo que la solicitud alcance archivos que normalmente no deberían exponerse a través del mecanismo de manejo de recursos afectado.
Conceptualmente:
Solicitud HTTP No Autenticada
          |
          v
   Ruta de Recurso Manipulada
          |
          v
   Manejo de Path Traversal
          |
          v
Raíz Web de la Aplicación
          |
          v
   Divulgación del Archivo Objetivo
El ataque no proporciona inherentemente listado de directorios.
Por lo tanto, un atacante necesita conocimiento previo del:
Nombre del Archivo
+
Ruta
del archivo objetivo antes de intentar recuperarlo.
El problema subyacente involucra la normalización de rutas y el manejo de traversal en la funcionalidad compartida de recursos web de Atlassian.
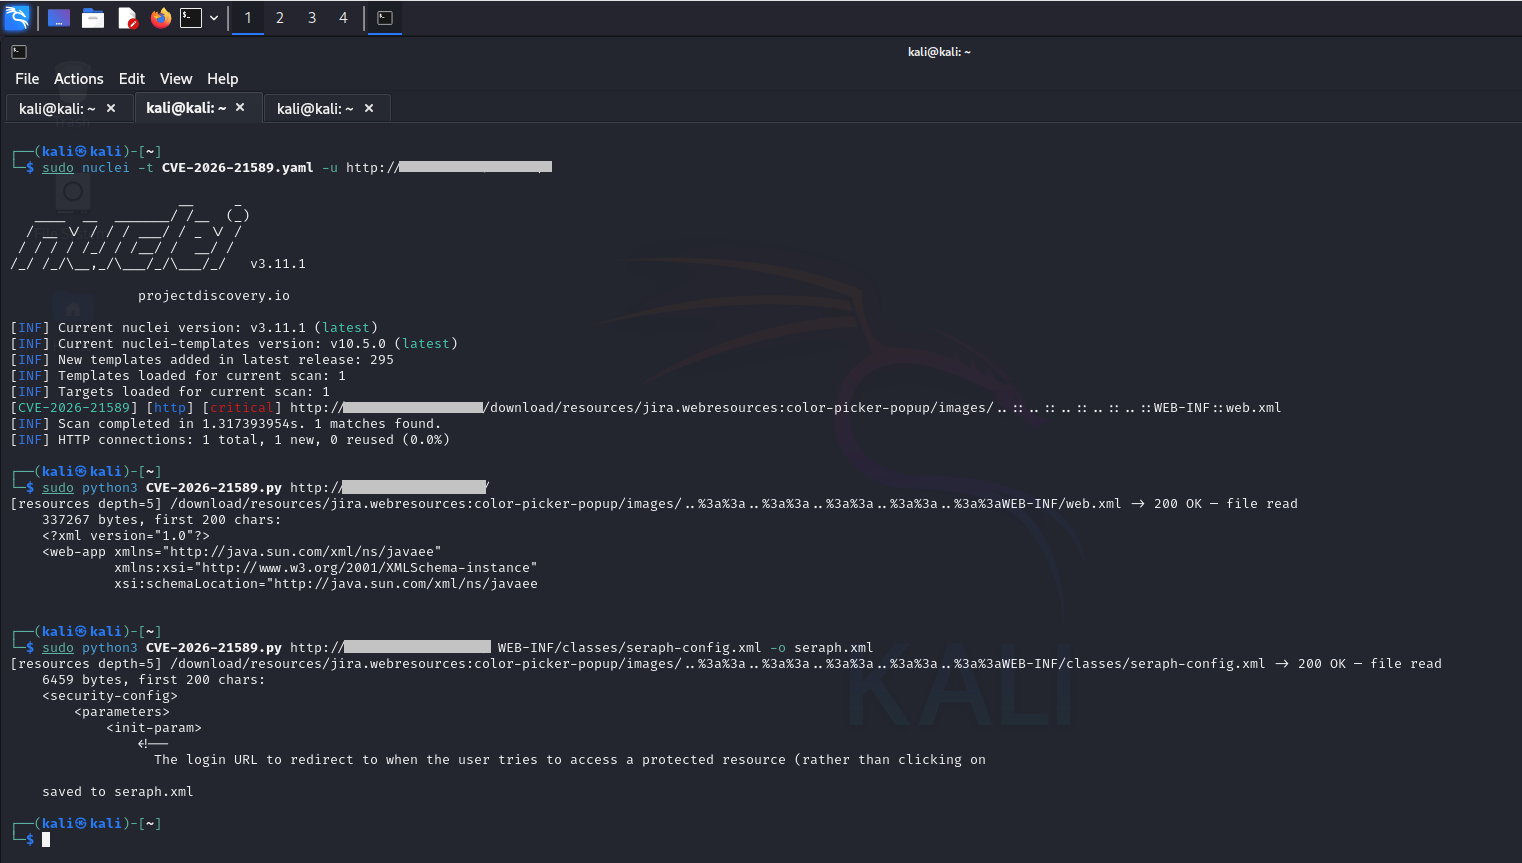
La investigación de seguridad publicada después del aviso demostró que secuencias de traversal especialmente construidas pueden interactuar con la lógica de carga de recursos de la aplicación.
Una característica importante identificada durante la investigación es el manejo de secuencias :: como separadores de ruta durante el procesamiento de solicitudes.
Conceptualmente:
Ruta Normal
    |
    v
Resolutor de Recursos
    |
    v
Recurso Esperado de la Aplicación


Ruta Maliciosa
    |
    v
Secuencia de Traversal
    |
    v
Resolutor de Recursos
    |
    v
Archivo No Esperado
El comportamiento exacto de explotación depende del producto afectado y la configuración de implementación.
| Propiedad | Valor |
|---|---|
| Autenticación | No requerida |
| Interacción del Usuario | No requerida |
| Vector de Ataque | Red |
| Complejidad del Ataque | Baja |
| Privilegios Requeridos | Ninguno |
| Impacto Primario | Confidencialidad |
| Impacto Secundario | Potencial compromiso del sistema dependiendo de los archivos/configuración expuestos |
| Enumeración de Directorios | No proporcionada directamente |
| Explotación Remota | Sí |
| Riesgo de Exposición a Internet | Alto |
El vector oficial de CVSS v4.0 es:
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H
Puntuación CVSS:
9.3 — CRÍTICA
El impacto de seguridad principal es el acceso no autorizado a archivos dentro de la raíz web de la aplicación.
Dependiendo del producto, la instalación y el archivo expuesto, esto puede resultar en la divulgación de:
Configuración de la aplicación
Información de implementación
Recursos internos de la aplicación
Credenciales o secretos
Configuración de integración
Otros datos sensibles de la aplicación
El impacto real depende en gran medida de qué archivos existan dentro de la raíz web de la aplicación afectada.
Un escenario particularmente peligroso puede ocurrir cuando los productos de Atlassian están integrados con Crowd u otra infraestructura de autenticación centralizada y los archivos de configuración sensibles contienen credenciales reutilizables.
