
 0xblackash/cve-2026-20253
CVE-2026-20253

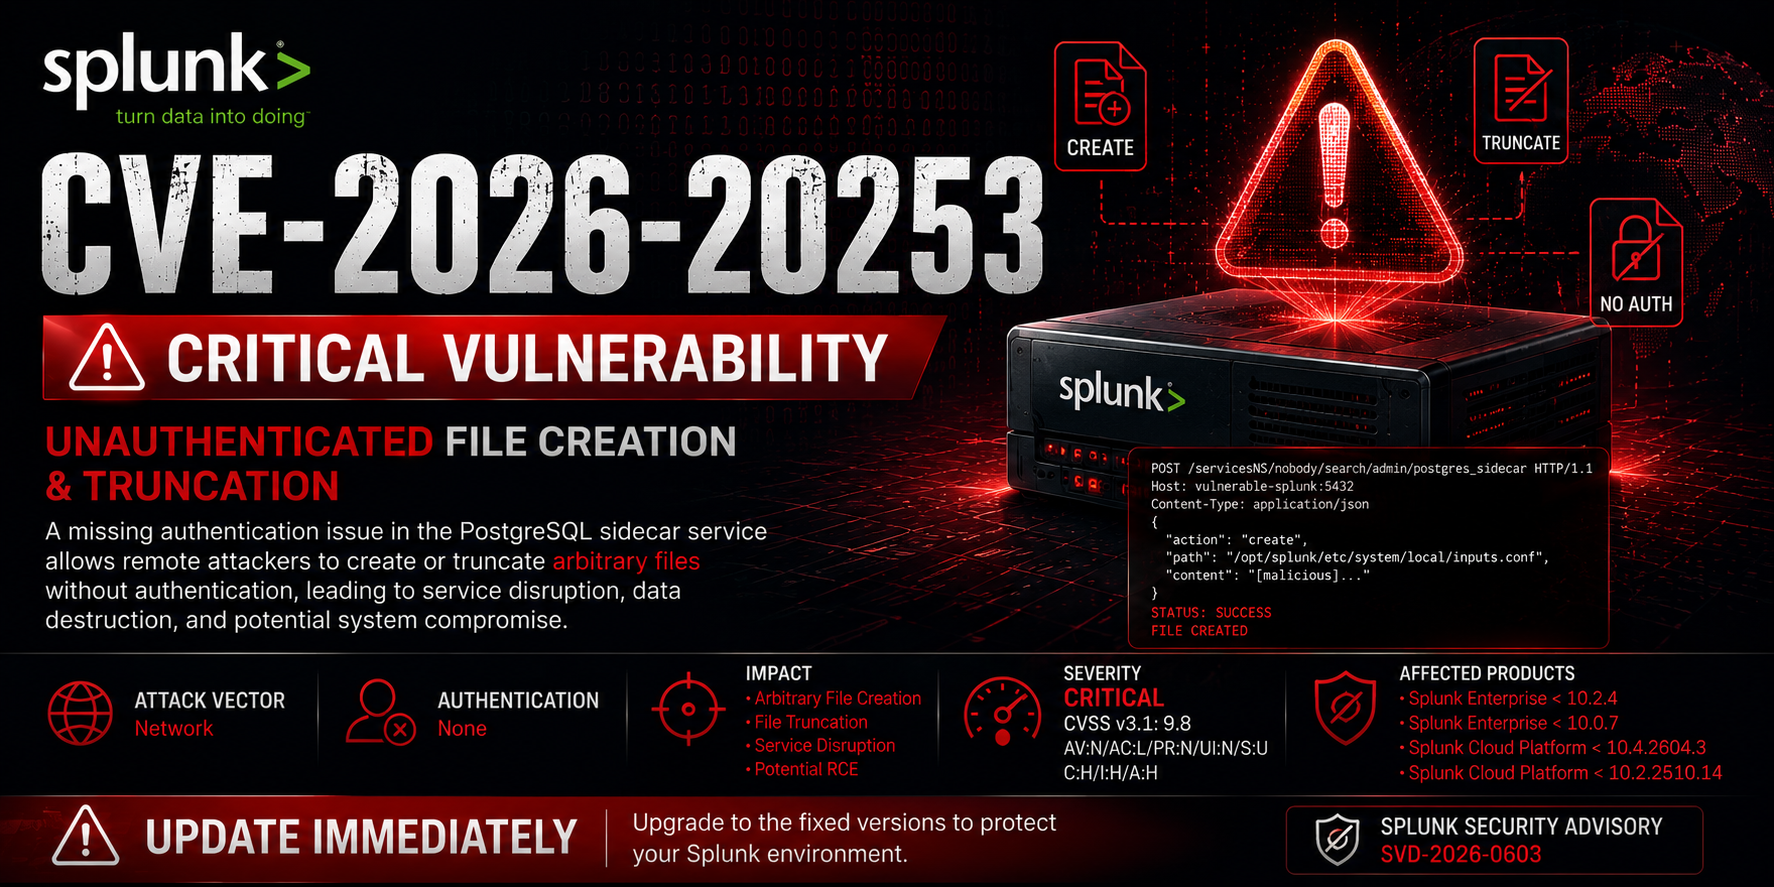


Vulnerabilidad de creación y truncamiento arbitrario de archivos no autenticada que afecta a Splunk Enterprise y Splunk Cloud Platform.
CVE-2026-20253 es una vulnerabilidad crítica en Splunk Enterprise y Splunk Cloud Platform que permite a un atacante remoto no autenticado crear o truncar archivos arbitrarios a través de un punto final expuesto del servicio sidecar de PostgreSQL.
Debido a que la funcionalidad vulnerable carece de controles de autenticación, los atacantes pueden realizar operaciones de archivos sin credenciales válidas.
La explotación exitosa puede resultar en:
| Propiedad | Valor |
|---|---|
| CVE | CVE-2026-20253 |
| Vendedor | Splunk |
| Severidad | Crítica |
| CVSS v3.1 | 9.8 |
| CWE | CWE-306 |
| Tipo de Vulnerabilidad | Falta de Autenticación |
| Vector de Ataque | Red |
| Autenticación | Ninguna |
| Interacción del Usuario | Ninguna |
| Impacto | Creación de Archivos / Truncamiento de Archivos |

La vulnerabilidad existe dentro de un componente de servicio sidecar de PostgreSQL que expone funcionalidad sensible de operaciones de archivos.
Debido a la falta de controles de autenticación:
Remote User
        │
        ▼
Accessible Sidecar Endpoint
        │
        ▼
Create Arbitrary Files
        │
        ▼
Truncate Existing Files
        │
        ▼
System Impact
Un atacante solo necesita acceso de red al servicio expuesto.
Attacker
    │
    ▼
Locate Exposed Splunk Service
    │
    ▼
Connect To PostgreSQL Sidecar
    │
    ▼
Unauthenticated Request
    │
    ▼
Create/Overwrite Files
    │
    ▼
Service Disruption
    │
    ▼
Potential Escalation
Potential exposure of sensitive operational data.
Arbitrary file modification can compromise system integrity.
Critical files may be truncated, causing outages.
SIEM infrastructure may become unreliable or unavailable.
| Versión | Estado |
|---|---|
| < 10.2.4 | Vulnerable |
| < 10.0.7 | Vulnerable |
| Versión | Estado |
|---|---|
| < 10.4.2604.3 | Vulnerable |
| < 10.2.2510.14 | Vulnerable |
| Producto | Versión Segura |
|---|---|
| Splunk Enterprise | 10.2.4+ |
| Splunk Enterprise | 10.0.7+ |
| Splunk Cloud Platform | 10.4.2604.3+ |
| Splunk Cloud Platform | 10.2.2510.14+ |
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
| Métrica | Valor |
|---|---|
| Vector de Ataque | Red |
| Complejidad de Ataque | Baja |
| Privilegios Requeridos | Ninguno |
| Interacción del Usuario | Ninguna |
| Confidencialidad | Alta |
| Integridad | Alta |
| Disponibilidad | Alta |
Puertos comunes:
8000
8089
8191
5432
http.title:"Splunk"
product:"Splunk"
http.html:"Splunk"
title="Splunk"
body="Splunk"
app="Splunk"
app:"Splunk"
Inesperado:
File creation events
File truncation events
Service failures
Configuration changes
Database sidecar access
find /opt/splunk -mtime -1
find /opt/splunk -size 0
journalctl -xe
grep -Ri "postgres" /opt/splunk/var/log/
Buscar:
Unexpected empty files
Modified configuration files
Splunk restart anomalies
Unauthorized service access
Network connections to sidecar components
Posibles objetivos:
server.conf
inputs.conf
outputs.conf
authentication.conf
web.conf
1. Discover vulnerable Splunk instance
2. Reach PostgreSQL sidecar endpoint
3. Submit crafted request
4. Create or truncate target file
5. Observe system impact
⚠️ El código de exploit armado se omite intencionalmente.
10.2.4+
10.0.7+
VPN-only access
Internal management network
ACL restrictions
Firewall filtering
File creation activity
Configuration modifications
Unexpected service restarts
Management Interfaces
        │
        ├── Internal VLAN
        ├── VPN Access
        └── Zero Trust Controls
Habilitar:
Auditd
Sysmon for Linux
EDR telemetry
Network monitoring
Por qué esta vulnerabilidad es importante:
Comprometer Splunk puede afectar significativamente la capacidad de una organización para detectar ataques.
CVE-2026-20253/
│
├── README.md
│
├── assets/
│   ├── CVE-2026-20253.png
│   └── screenshots/
│
├── advisory/
│   ├── technical-analysis.md
│   ├── attack-surface.md
│   └── patch-guidance.md
│
├── detection/
│   ├── sigma/
│   ├── yara/
│   ├── splunk-searches/
│   └── hunting-guide.md
│
├── iocs/
│   └── indicators.md
│
└── references/
    └── links.md
Este repositorio está destinado exclusivamente para:
Todas las pruebas deben realizarse solo contra sistemas que posea o para los que esté explícitamente autorizado a evaluar.
Splunk Enterprise • Crítica • CVSS 9.8


