Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-20127 — CVE-2026-20127 | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-20127
Análisis de VulnerabilidadesExplotaciónSeguridad de RedesPruebas de PenetraciónAutenticaciónRed Teaming
GitHub0xblackash/cve-2026-20127

CVE-2026-20127

CVE-2026-20127

Ver Repositorio
7hace 3 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

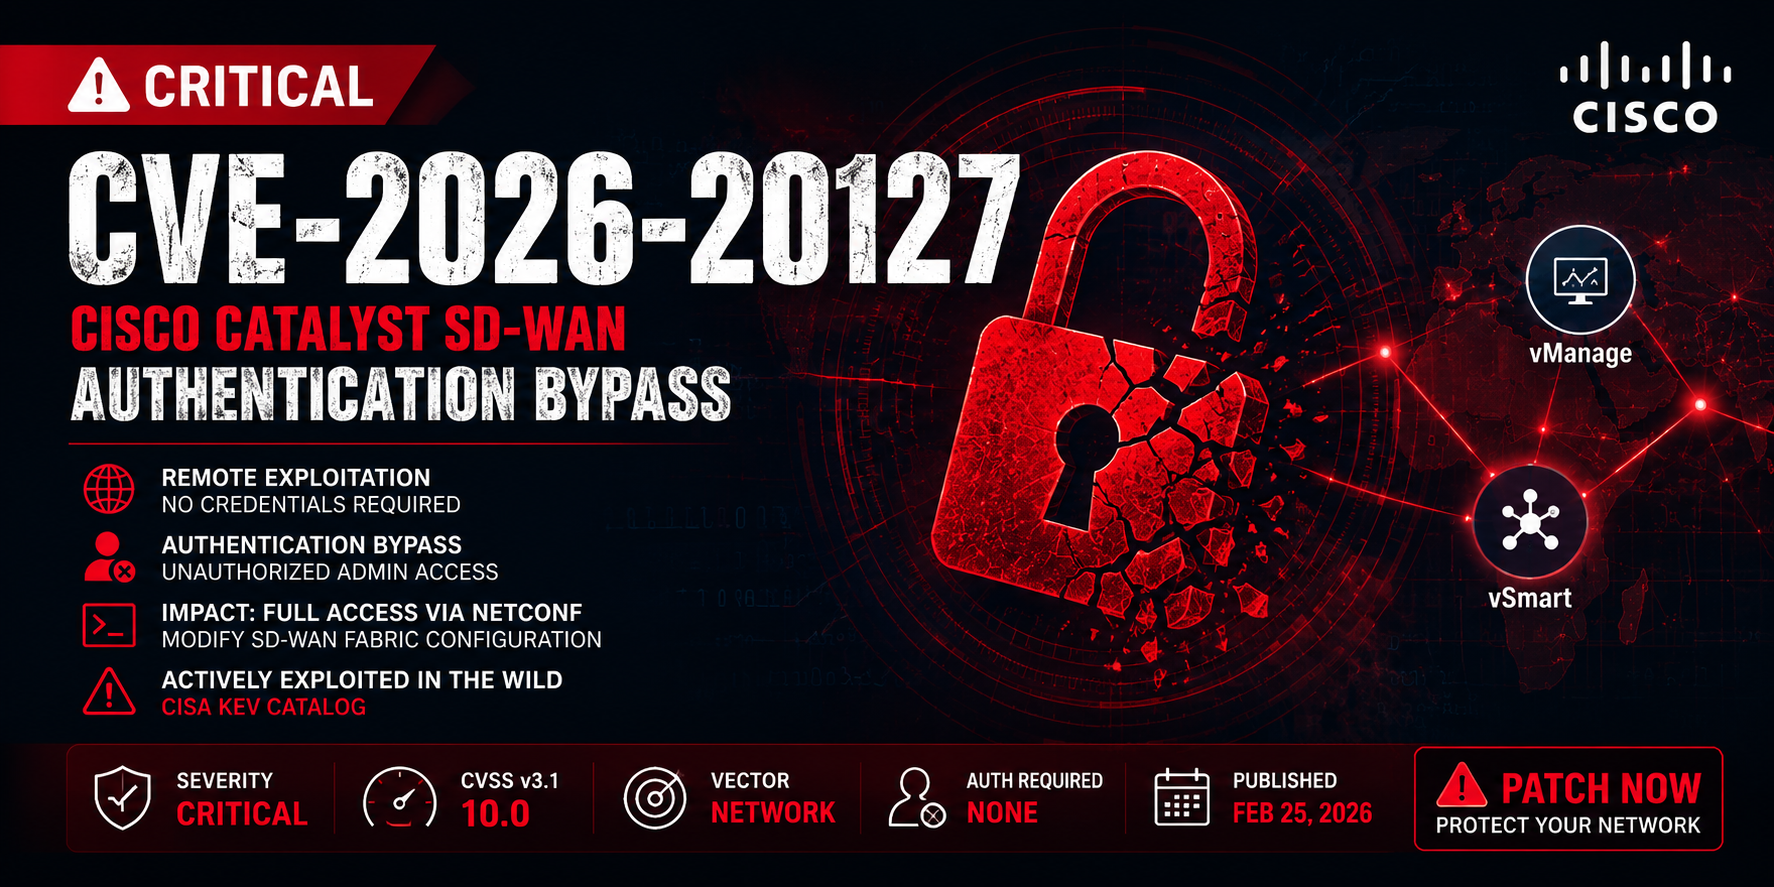
🛡️ CVE-2026-20127 — Omisión de Autenticación en Cisco Catalyst SD-WAN

Imagen de ChatGPT 14 de junio de 2026, 02:32:26 PM


📌 Resumen

CVE-2026-20127 es una vulnerabilidad crítica de omisión de autenticación que afecta a los componentes de Cisco Catalyst SD-WAN, incluidos los controladores y sistemas de gestión.

Un atacante remoto no autenticado puede explotar una validación de autenticación incorrecta en el plano de control de SD-WAN, lo que resulta en acceso completo a nivel administrativo a la infraestructura de red.

Este problema se considera de gravedad crítica (CVSS 10.0) y se ha observado como explotado activamente en entornos reales.


⚠️ Impacto

Una explotación exitosa puede permitir a un atacante:

  • 🔓 Omitir completamente los mecanismos de autenticación
  • 🧠 Obtener acceso administrativo no autorizado
  • 🌐 Acceder a servicios internos de gestión de SD-WAN
  • ⚙️ Modificar políticas de enrutamiento y red
  • 🧩 Inyectar pares SD-WAN maliciosos
  • 🏴 Lograr un compromiso completo del plano de control

🧬 Detalles Técnicos

Causa Raíz

La vulnerabilidad es causada por una validación incorrecta de las solicitudes de autenticación de pares SD-WAN, lo que permite que el tráfico de red manipulado sea tratado como comunicación interna de confianza.


Vector CVSS v3.1

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
MétricaValor
Vector de ataqueRed
Complejidad de ataqueBaja
Privilegios requeridosNinguno
Interacción del usuarioNinguna
AlcanceCambiado
ConfidencialidadAlta
IntegridadAlta
DisponibilidadAlta

🧪 Flujo de Explotación de Alto Nivel

[1] Attacker sends crafted SD-WAN peer request
        ↓
[2] Authentication validation fails
        ↓
[3] System trusts attacker as valid internal peer
        ↓
[4] Access to NETCONF / management APIs granted
        ↓
[5] Full SD-WAN control plane compromise

🖥️ Productos Afectados

  • Cisco Catalyst SD-WAN Controller (vSmart)
  • Cisco Catalyst SD-WAN Manager (vManage)

Múltiples ramas de software pueden estar afectadas dependiendo de la configuración y la versión.


🔍 Detección

Los equipos de seguridad deben monitorear:

  • Registros inesperados de pares SD-WAN
  • Sesiones NETCONF no autorizadas
  • Identidades de controlador desconocidas o maliciosas
  • Cambios repentinos de configuración en políticas de enrutamiento
  • Anomalías de autenticación en registros SD-WAN
  • Acceso de gestión desde fuentes no confiables

🛡️ Mitigación

✅ Acciones Recomendadas

  • Aplicar inmediatamente los parches de seguridad de Cisco
  • Restringir el acceso a las interfaces de gestión de SD-WAN
  • Aislar las redes del plano de control de la exposición pública
  • Imponer una segmentación estricta entre los planos de gestión y datos
  • Habilitar el registro centralizado y la monitorización SIEM
  • Validar todas las relaciones de pares SD-WAN

🚫 Soluciones Alternativas

No existen soluciones alternativas seguras. Se requiere la implementación de parches.


📊 Resumen de Riesgos

CategoríaNivel
ExplotabilidadMuy Alta
ImpactoCrítica
Dificultad de DetecciónMedia–Alta
Urgencia de ParcheInmediata

🧠 Contexto de Amenaza

Esta vulnerabilidad es particularmente peligrosa porque ataca el plano de control SD-WAN, que actúa como el cerebro de las redes empresariales.

Una explotación exitosa puede resultar en:

  • Compromiso persistente de la red
  • Redirección o interceptación de tráfico
  • Interrupción del servicio a nivel empresarial
  • Presencia sigilosa y a largo plazo del atacante

🧷 Recomendaciones de Seguridad

  • Tratar los controladores SD-WAN como infraestructura de nivel 0
  • Imponer MFA y controles estrictos de acceso administrativo
  • Auditar continuamente los cambios en la topología SD-WAN
  • Restringir el acceso de gestión a rangos IP de confianza
  • Monitorear anomalías en el comportamiento del plano de control
  • Mantener ciclos rápidos de gestión de parches

📎 Referencias

  • Avisos de Seguridad de Cisco
  • Base de Datos NVD CVE
  • Catálogo de Vulnerabilidades Explotadas Conocidas (KEV) de CISA
  • Boletines de Seguridad del Proveedor

⚡ Nota Final

“Comprometer el plano de control SD-WAN equivale a comprometer toda la red.”

Descargar herramienta