Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-109618 — Aviso técnico sobre las vulnerabilidades RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619) que abarca la causa raíz, los vectores de explotación, las comprobaciones de detección y las recomendaciones de mitigación en PHP. | Kitploit
Herramientas/GitHubGitHub/0xblackash/cve-2026-109618
Herramientas DefensivasAnálisis de VulnerabilidadesExplotaciónSeguridad WebInteligencia de AmenazasPapers e InvestigaciónRespuesta a Incidentes
GitHub0xblackash/cve-2026-109618

CVE-2026-109618

Aviso técnico sobre las vulnerabilidades RCE PHP2Shell (CVE-2026-109618, CVE-2026-109619) que abarca la causa raíz, los vectores de explotación, las comprobaciones de detección y las recomendaciones de mitigación en PHP.

Ver Repositorio
50hace 1 díaAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🟣 PHP2Shell: Análisis crítico de RCE y guía de mitigación

Gemini_Generated_Image_cro94bcro94bcro9

CVE-2026-109618 CVE-2026-109619 PHP Impact License

Aviso técnico, inteligencia de amenazas y firmas de detección para las vulnerabilidades de ejecución remota de código PHP2Shell.


📌 Descripción general

PHP2Shell hace referencia a un par de vulnerabilidades zero-day/críticas descubiertas en el motor central de PHP (CVE-2026-109618 y CVE-2026-109619). Estas vulnerabilidades permiten a atacantes no autenticados ejecutar código arbitrario (RCE) en servidores que ejecutan configuraciones vulnerables de PHP.

   ┌───────────────────────────────┐
   │     Unauthenticated Attacker  │
   └───────────────┬───────────────┘
                   │
                   ▼ 🟣 Exploit Payload
   ┌───────────────────────────────┐
   │   PHP Engine Core Processing  │
   │ (Stream Filters / PHAR Arch)  │
   └───────────────┬───────────────┘
                   │
                   ▼ ⚡
   ┌───────────────────────────────┐
   │   Arbitrary Shell Execution   │
   └───────────────────────────────┘

⚡ Detalles de la vulnerabilidad

ParámetroDetalles
VulnerabilidadesCVE-2026-109618 y CVE-2026-109619
Puntuación CVSS v4.09.2 (Crítica)
VectorCVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
ImpactoEjecución remota de código (RCE) no autenticada
Software afectadoPHP 5.x, PHP 7.x, PHP 8.0, 8.1, 8.2, 8.3, 8.4

🟣 Desglose de amenazas

1. CVE-2026-109618: Corrupción de memoria del heap en filtros de flujo

  • Mecanismo: Brecha de seguridad de memoria desencadenada durante el procesamiento interno del búfer dentro de los filtros de flujo de PHP.
  • Vector de explotación: La manipulación de los parámetros del flujo permite a un atacante controlar direcciones de memoria y lograr la ejecución de código.

2. CVE-2026-109619: Fallo lógico en el manejo de archivos PHAR

  • Mecanismo: Fallo en la lógica de análisis y deserialización de los contenedores de archivos PHP (.phar).
  • Vector de explotación: Las entradas de cabecera controladas por el atacante conducen a la invocación arbitraria de funciones.

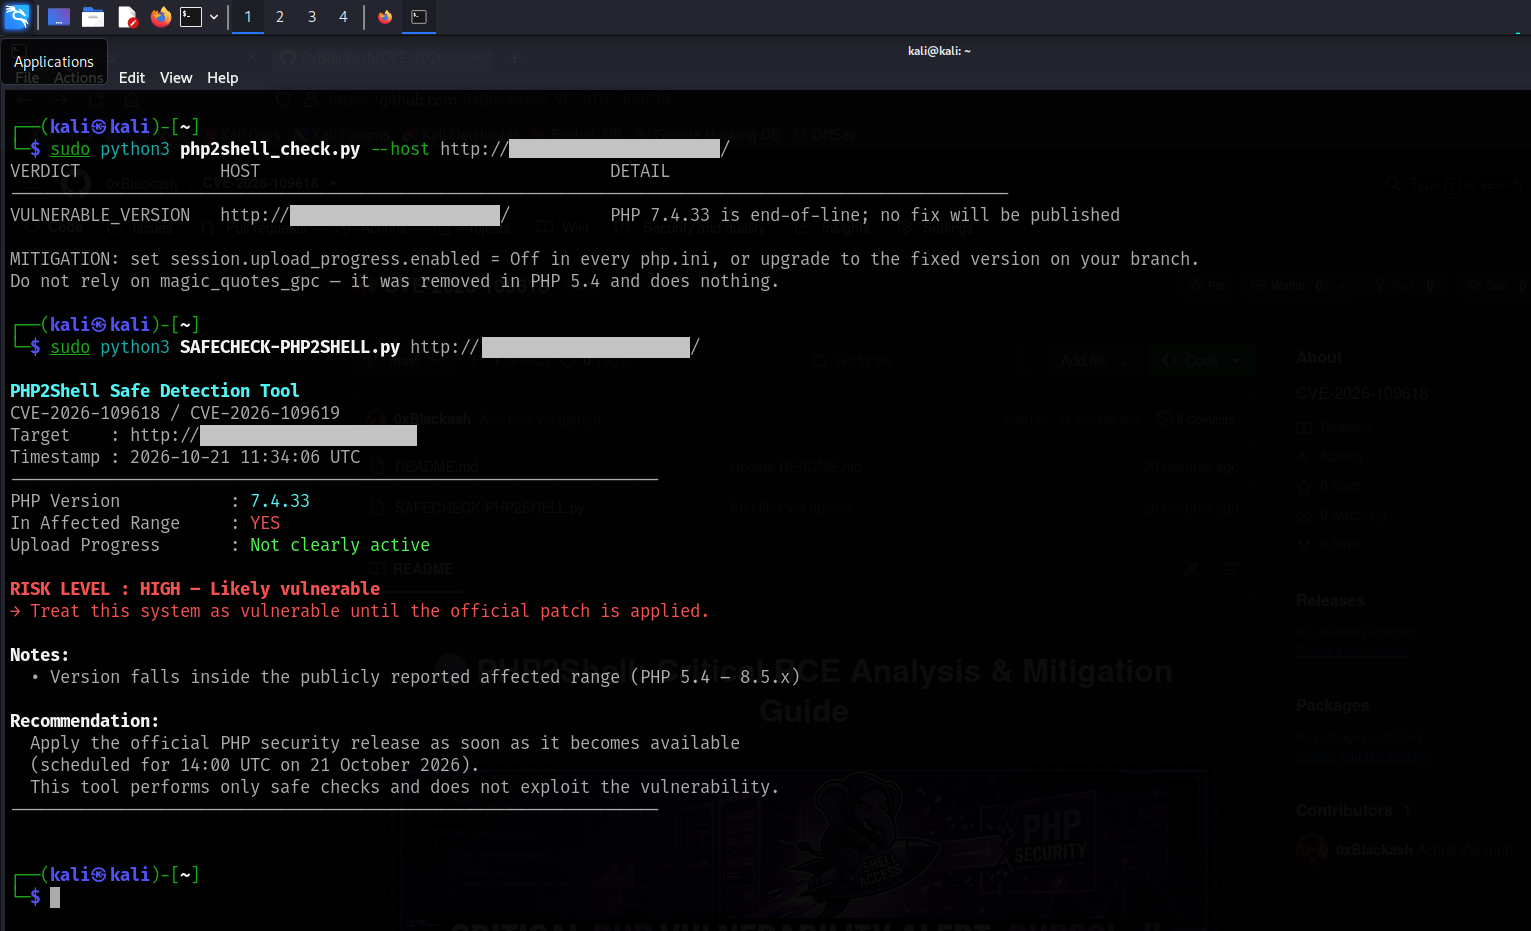
📸 Demostración

php2shell1

🛡️ Mitigación y remediación

1. Actualizar los paquetes de PHP

La solución más eficaz es actualizar su servidor a los binarios de PHP parcheados más recientes de inmediato:

# Debian / Ubuntu
sudo apt update && sudo apt install --only-upgrade php8.3-cli php8.3-fpm

# RHEL / CentOS / Rocky Linux
sudo dnf update php

2. Soluciones de emergencia (para entornos EOL)

Si tu aplicación depende de versiones End-of-Life (EOL) (por ejemplo, PHP 7.x u 8.0) que no reciben parches de seguridad oficiales:

  • 🟣 Deshabilitar filtros de flujo / funciones peligrosas: Edita tu archivo php.ini:
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,phar

  • 🟣 WAF / Filtrado de red: Implemente reglas estrictas de firewall de aplicaciones web (WAF) para descartar solicitudes que contengan protocolos de flujo serializados (php://filter/, phar://).
  • 🟣 Aislamiento de red: Aísle los servidores heredados detrás de redes internas/VPN estrictas.

🔍 Detección y verificación

Para verificar si su servidor que ejecuta PHP es potencialmente vulnerable:

# Check running PHP version
php -v

# Check loaded modules and PHAR settings
php -i | grep -i "phar"

🤝 Contribuciones

¡Las contribuciones, actualizaciones de amenazas y reglas de detección (YARA / Sigma) son bienvenidas!

  1. Haz un fork del repositorio
  2. Crea una rama de funcionalidad (git checkout -b feature/sigma-rule)
  3. Confirma tus cambios (git commit -m 'Add Sigma detection rule')
  4. Sube los cambios a la rama (git push origin feature/sigma-rule)
  5. Abre una Pull Request

📜 Aviso legal

Este repositorio se crea únicamente con fines educativos, defensivos y de investigación. Los mantenedores no son responsables del uso indebido ni de las actividades ilegales realizadas con la información aquí proporcionada.

Descargar herramienta