📖 Tabla de Contenidos
- Resumen
- Detalles Técnicos
- Gravedad y CVSS
- Versiones Afectadas
- Impacto en el Mundo Real
- Resumen de Explotación
- Guía de Detección
- Remedio
- Mitigación (Temporal)
- Lista de Verificación de Seguridad
- Resumen
🔎 Resumen
CVE-2025-14847, apodado “MongoBleed,” es una vulnerabilidad en el manejo del protocolo de red de MongoDB Server.
Permite a un atacante remoto no autenticado leer memoria heap no inicializada de un proceso MongoDB vulnerable.
Esto puede exponer información sensible como:
- 🔑 Credenciales
- 🔐 Claves de cifrado
- 🎟 Tokens de sesión
- 📦 Datos internos de ejecución
🧠 Detalles Técnicos
🧩 Causa Raíz
El problema se origina en:
- Campos de longitud no coincidentes en encabezados de protocolo comprimidos con zlib
- Validación incorrecta durante el manejo de la descompresión
- Exposición de regiones de memoria que no se inicializaron correctamente
Cuando se procesa tráfico de red comprimido especialmente diseñado, el servidor puede devolver contenidos de memoria no deseados.
🛑 Tipo de Vulnerabilidad
- Divulgación de Información
- Exposición de Memoria Heap
- Validación de Entrada Incorrecta
📊 Gravedad y CVSS
| Métrica | Valor |
|---|
| CVSS v3.1 | 7.5 (Alta) |
| CVSS v4.0 | 8.7 (Alta) |
| Vector de Ataque | Red |
| Autenticación Requerida | ❌ No |
| Interacción del Usuario | ❌ Ninguna |
| Explotado en la Naturaleza | ✅ Sí |
La vulnerabilidad ha sido agregada al catálogo de Vulnerabilidades Explotadas Conocidas (KEV) de CISA.
📦 Versiones Afectadas
Las siguientes líneas de lanzamiento de MongoDB están afectadas:
3.6.x (todas las versiones)
4.0.x (todas las versiones)
4.2.x (todas las versiones)
4.4.0 – 4.4.29
5.0.0 – 5.0.31
6.0.0 – 6.0.26
7.0.0 – 7.0.26
8.0.0 – 8.0.16
8.2.0 – 8.2.2
🛠 Versiones Corregidas
Actualice a una de las siguientes versiones parcheadas:
4.4.30
5.0.32
6.0.27
7.0.28
8.0.17
8.2.3
🌍 Impacto en el Mundo Real
- Miles de instancias MongoDB expuestas observadas en línea
- Explotación activa confirmada
- Alto riesgo para implementaciones con acceso a internet
- Tanto instancias alojadas en la nube como autogestionadas afectadas
Debido a que la explotación no requiere autenticación, los servidores MongoDB accesibles públicamente están en riesgo inmediato.
🧨 Resumen de Explotación
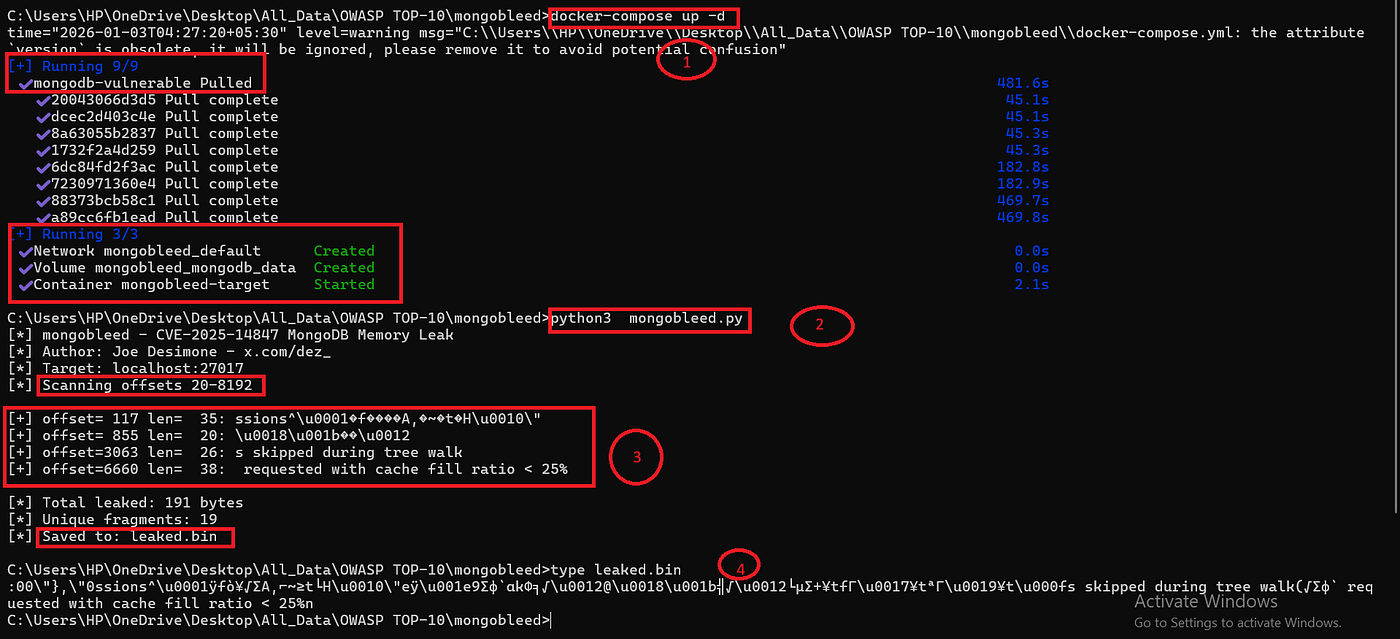
Capacidades del Atacante
- Enviar paquetes de protocolo comprimidos diseñados
- Desencadenar un manejo de descompresión incorrecto
- Extraer fragmentos de memoria del proceso
Consecuencias Potenciales
- Recolección de credenciales
- Escalada de privilegios
- Exfiltración de datos
- Ataques posteriores contra la infraestructura de backend
🔍 Guía de Detección
Monitoree:
- Tráfico de protocolo comprimido inusual
- Actividad anómala de negociación de zlib
- Tráfico de salida inesperado desde los hosts de la base de datos
- Conexiones anómalas repetidas en el puerto
27017
Considere:
- Firmas de detección de intrusiones en la red
- Monitoreo de integridad de memoria
- Escaneos de exposición externa
🔒 Remedio
- Actualice a una versión corregida de MongoDB
- Reinicie todos los nodos de la base de datos después de la actualización
- Revise los registros en busca de actividad sospechosa
- Rote las credenciales si se sospecha compromiso
🧱 Mitigación Temporal (Si el Parche se Retrasa)
- Deshabilite la compresión zlib si no es necesaria
- Cambie a compresores alternativos (por ejemplo, snappy)
- Restrinja el acceso a la red a rangos IP de confianza
- Asegúrese de que MongoDB no esté expuesto públicamente
🧾 Lista de Verificación de Seguridad
📌 Resumen
| Campo | Valor |
|---|
| ID CVE | CVE-2025-14847 |
| Apodo | MongoBleed |
| Tipo | Divulgación de Memoria |
| Gravedad | Alta |
| Autenticación Requerida | No |
| Explotado en la Naturaleza | Sí |
| Software Afectado | MongoDB Server |
⚠️ Aviso Final
Si opera MongoDB Server, especialmente implementaciones con acceso a internet:
Parche inmediatamente.
Las vulnerabilidades de exposición de memoria no autenticada pueden llevar a compromisos graves posteriores incluso sin ejecución directa de código.
 0xblackash/cve-2025-14847