 0xad3m/cve-2026-13078-poc
Prueba de concepto en Python para CVE-2026-13078, una falla de autorización en el cargador de módulos MozJS de MongoDB (CWE-862) que permite a usuarios autenticados divulgar archivos locales mediante JavaScript del lado del servidor.

PoC original codificado y desarrollado por Ad3M.
Solo para investigación de seguridad autorizada. Ejecute este repositorio únicamente contra instancias de MongoDB que posea o para las que tenga permiso explícito de probar.
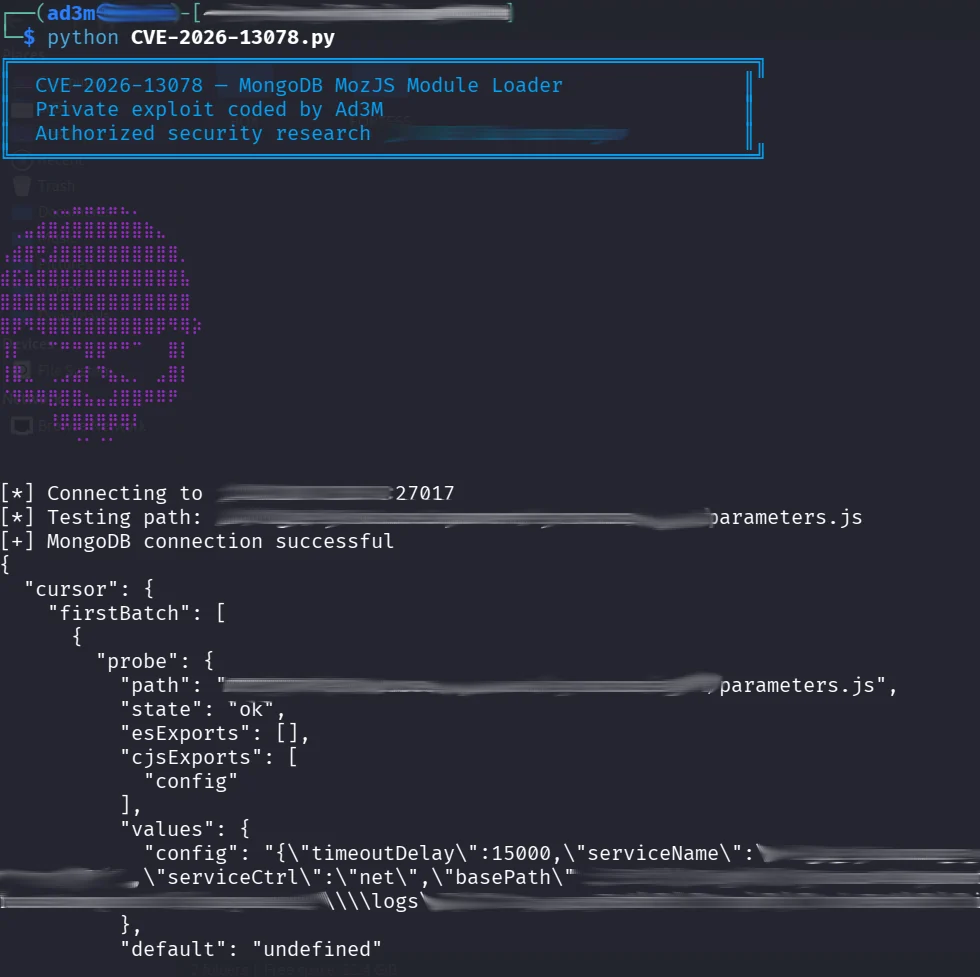
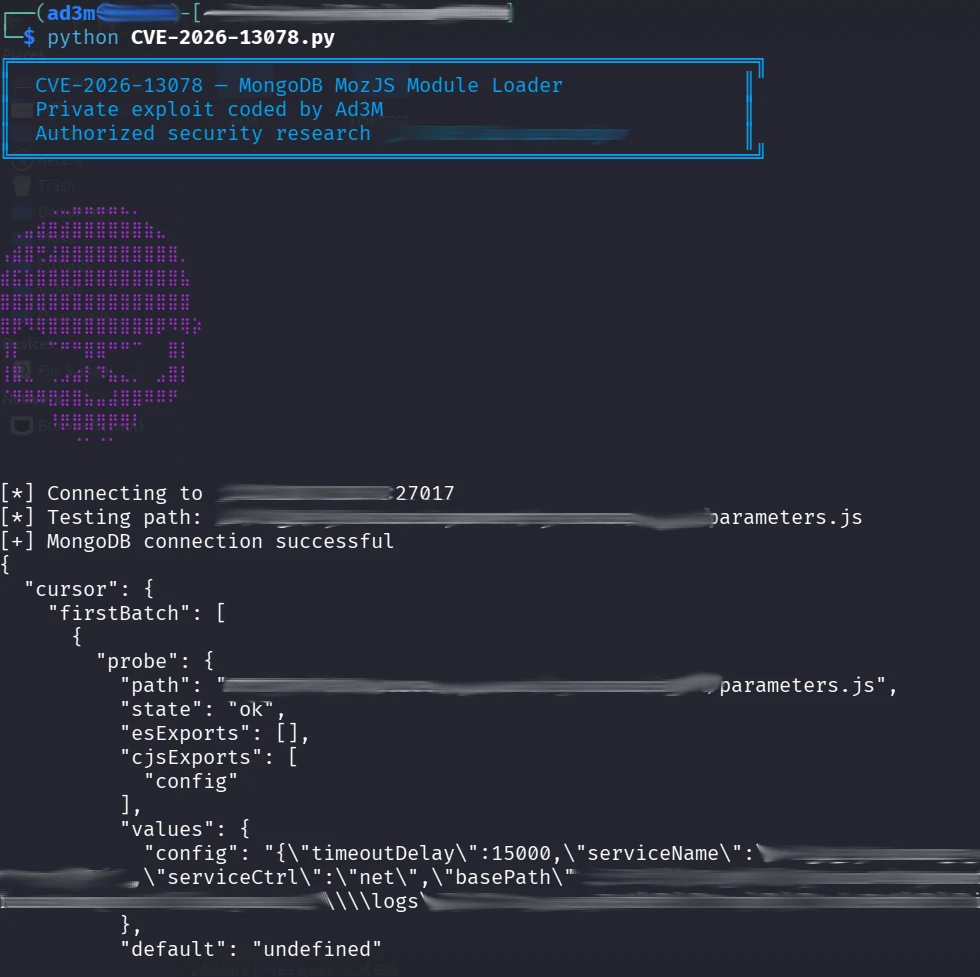
Este repositorio contiene un PoC para CVE-2026-13078, un problema de autorización en el cargador de módulos MozJS de MongoDB Server que puede permitir a usuarios autenticados acceder a archivos mediante JavaScript del lado del servidor.
Durante un compromiso de red team autorizado, identifiqué una instancia de MongoDB en el entorno de la organización que estaba afectada por CVE-2026-13078. Tras buscar una prueba de concepto pública y no encontrar ninguna, desarrollé mi propio PoC para validar la vulnerabilidad durante la evaluación.
El PoC demostró con éxito la divulgación de datos de configuración exportados desde un módulo de JavaScript del lado del servidor. Ahora comparto mi investigación públicamente para ayudar a otros investigadores de seguridad y pentesters a reproducir y evaluar el problema en entornos autorizados.
| Campo | Detalles |
|---|---|
| CVE | CVE-2026-13078 |
| Producto | MongoDB Server |
| Vulnerabilidad | Divulgación arbitraria de archivos locales |
| Componente | Cargador de módulos del motor de scripting MozJS |
| Debilidad | CWE-862 — Autorización faltante |
| CVSS v3.1 | 7.7 (Alta) |
| Vector CVSS v3.1 | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:N/A:N |
| CVSS v4.0 | 6.3 (Media) |
| Autenticación | Requerida (privilegios bajos), según el registro CVE |
| Vector de ataque | Red |
| Interacción del usuario | Ninguna |
| Impacto | Divulgación de archivos con los permisos del sistema de archivos del proceso mongod |
| PoC público | No se encontró ningún PoC público existente |
| Explotación conocida | No se encontraron informes confirmados en la naturaleza en las fuentes consultadas el 12 de octubre de 2026; la evaluación de CISA del 23 de julio de 2026 registró la explotación como “ninguna” |
Las versiones de cada rama listada anteriores a su primera versión corregida están afectadas.
| Rama | Primera versión corregida |
|---|---|
| MongoDB 7.0 | 7.0.39 |
| MongoDB 8.0 | 8.0.28 |
| MongoDB 8.2 | 8.2.12 |
| MongoDB 8.3 | 8.3.7 |
Fuentes: registro CVE emitido por MongoDB y evaluación de CISA, aviso de MongoDB SERVER-128832
Conclusión inicial de la investigación: La vulnerabilidad estaba documentada públicamente, pero no encontré código de exploit público reproducible durante mi búsqueda inicial. Esto no demuestra que no existiera un PoC. Esa laguna me motivó a desarrollar mi propio PoC.
pymongoInstalar dependencias:
python -m pip install -r requirements.txt
Ejecute la validación:
python poc.py --host 127.0.0.1 --port 27017
Aplique la corrección del proveedor de MongoDB para su línea de versión, restrinja el acceso a la red, utilice cuentas de base de datos con privilegios mínimos y deshabilite JavaScript del lado del servidor cuando sea operativamente posible.
Referencia: https://jira.mongodb.org/browse/SERVER-128832
No incluya secretos reales, rutas de host, credenciales ni cargas útiles destructivas en issues, commits, capturas de pantalla o registros. Reporte las vulnerabilidades sospechadas a través del proceso de divulgación coordinada del proveedor.
MIT. Consulte LICENSE.






