Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE2PoC — CVE2PoC es una herramienta que ayuda a los probadores de penetración, cazadores de bugs e investigadores de seguridad a encontrar rápidamente exploits públicos o PoCs relacionados con un CVE ID. | Kitploit
Herramientas/GitHubGitHub/0liverflow/cve2poc
ReconocimientoAnálisis de VulnerabilidadesExplotaciónRecopilación de InformaciónPruebas de PenetraciónInteligencia de AmenazasAprendizaje y EducaciónLabs y Práctica
GitHub0liverflow/cve2poc

CVE2PoC

CVE2PoC es una herramienta que ayuda a los probadores de penetración, cazadores de bugs e investigadores de seguridad a encontrar rápidamente exploits públicos o PoCs relacionados con un CVE ID.

1452480hace 16 díasRevisado por Kitploit
Compartir
Ver Repositorio

CVE2PoC

Python Version 1.1 License Maintained

CVE2PoC es una herramienta que ayuda a pentesters, cazadores de bugs e investigadores de seguridad a encontrar rápidamente exploits públicos, Pruebas de Concepto (PoCs) y avisos relacionados con un ID de CVE.

Tabla de Contenidos

  • Características
  • Instalación
  • Uso
    • Búsqueda de Exploits Públicos
    • Generación de Informes
    • Descripción del CVE
    • Entorno Docker Vulnerable y Laboratorios Prácticos
    • Informes de Bug Bounty
    • Pasos de Remediación
    • Filtros
    • Documentación de Exploits
    • CPE a IDs de CVE
    • ID de CVE a CPEs
  • Configuración Posterior a la Instalación
  • Linting y Formateo
  • Créditos
  • Descargo de Responsabilidad

Características

  • 🔍 Agregación de Exploits Públicos: Busca y centraliza exploits públicos de GitHub, Nuclei, ExploitDB y Metasploit
  • 🐳 Entornos de Prueba Aislados: Entornos basados en Docker para probar exploits de forma segura
  • 📊 Inteligencia de CVE: Recupera CVSS, CWE, EPSS, CISA KEV, Vector String
  • 📢 Avisos de Seguridad: Avisos de proveedores y referencias de GHSA
  • 📝 Generación de Informes: Informe técnico detallado
  • ✨ Facilidad de Uso: Configuración sencilla y uso intuitivo
  • 🎯 Laboratorios Prácticos: Laboratorios de HackTheBox y TryHackMe relacionados con un ID de CVE
  • 🐞 Informes de Bug Bounty: Write-ups de Bug Bounty relacionados con un ID de CVE
  • 🛠️ Pasos de Remediación: Pasos de remediación para corregir una vulnerabilidad
  • ↔️ Mapeo CVE/CPE: Recupera CVEs relacionados con un CPE y viceversa

Instalación

CVE2PoC se puede instalar usando pipx o uv.

Pipx

pipx install git+https://github.com/0liverFlow/cve2poc

Uv

uv tool install git+https://github.com/0liverFlow/CVE2PoC
uvx git+https://github.com/0liverFlow/CVE2PoC

Uso

El uso de CVE2PoC es sencillo. Puedes usarlo simplemente especificando un ID de CVE.

Consulta el menú de ayuda y la sección de demostración a continuación para comprender mejor las funciones de la herramienta.

usage: cve2poc.py [-h] [-x] [-d] [-f FILE] [-o OUTPUT] [-l LANGUAGE] [--limit LIMIT] [-t] [--labs CVE ID]
                  [--bugbounty-reports CVE ID] [--mitigations CVE ID] [--cve2cpe CVE ID] [--cpe2cve CPE] [-s FILE]
                  [--api-keys] [--no-banner]
                  [cve]

A simple yet powerful tool to quickly find PoCs related to a CVE ID

positional arguments:
  cve                               CVE ID

options:
  -h, --help                        show this help message and exit
  -x , --examine                    Examine an exploit's README file
  -d, --description                 Display a CVE ID description
  -f FILE, --file FILE              Specify a file containing a list of CVE IDs
  -o OUTPUT, --output OUTPUT        Output directory to store the reports
  -l LANGUAGE, --language LANGUAGE  Filter PoCs by programming language
  --limit LIMIT                     Number of PoCs to display
  -t , --threads                    Number of concurrent threads
  --labs CVE ID                     Search pre-built docker environments and Hands-on labs related to a CVE ID
  --bugbounty-reports CVE ID        Search Bug Bounty reports related to a CVE ID
  --mitigations CVE ID              Remediation steps to fix a vulnerability
  --cve2cpe CVE ID                  Retrieve CPEs related to a CVE ID
  --cpe2cve CPE                     Retrieve CVEs related to a CPE
  -s FILE, --save FILE              Output file to save CPE2CVE results
  --api-keys                        Configure your GitHub and NVD API keys (Not required)
  --no-banner                       Remove banner

Búsqueda de exploits públicos

Ejecute este comando para buscar exploits públicos relacionados con un ID de CVE:

cve2poc <CVE ID>
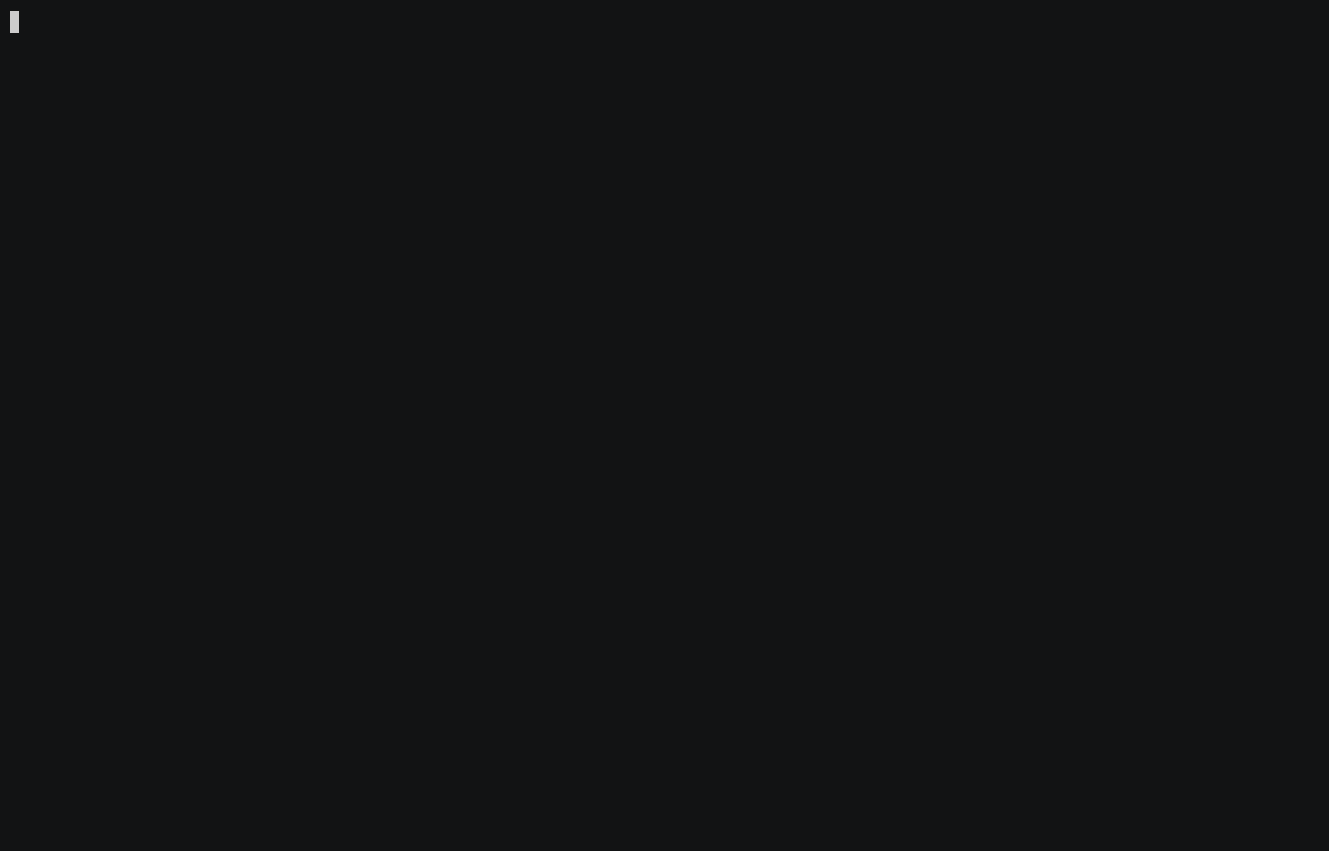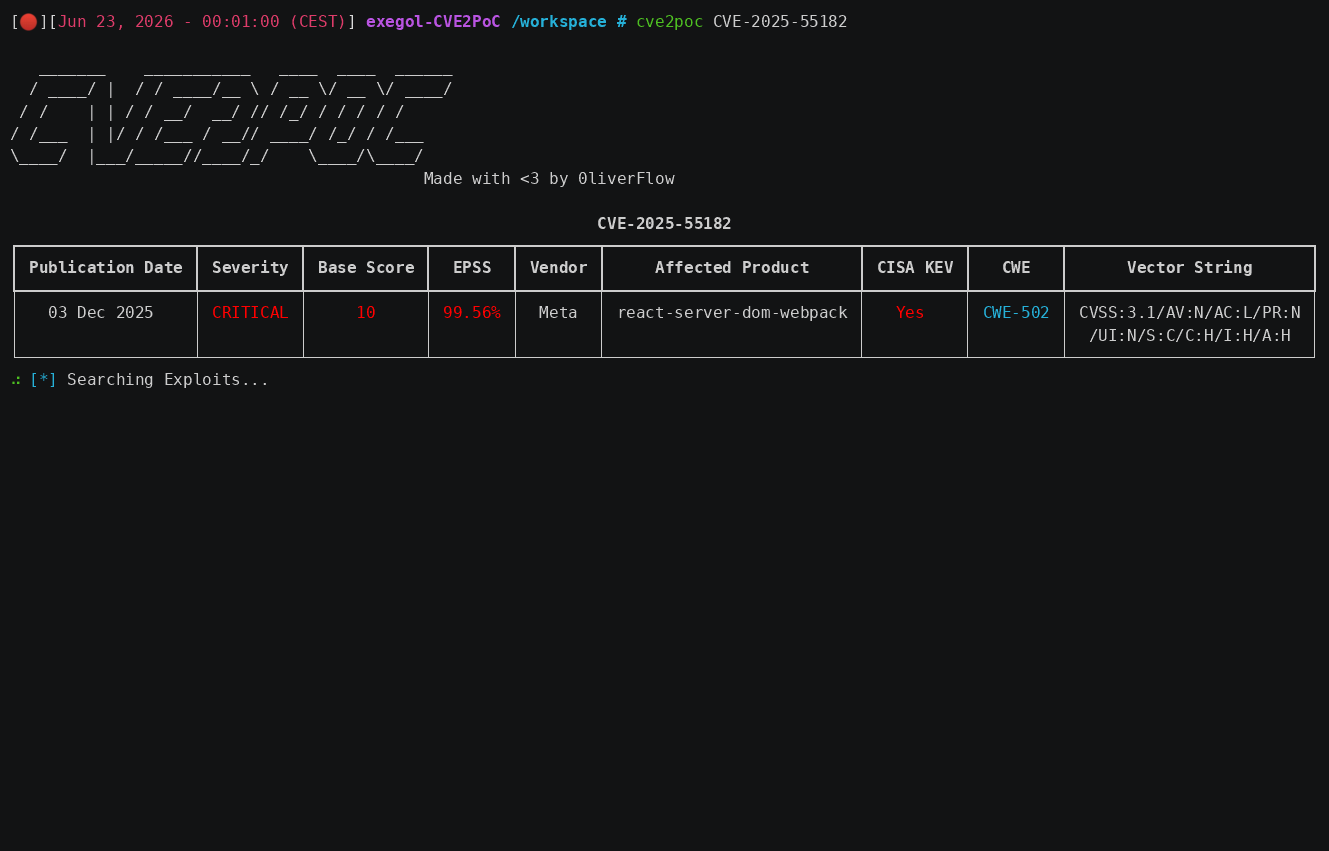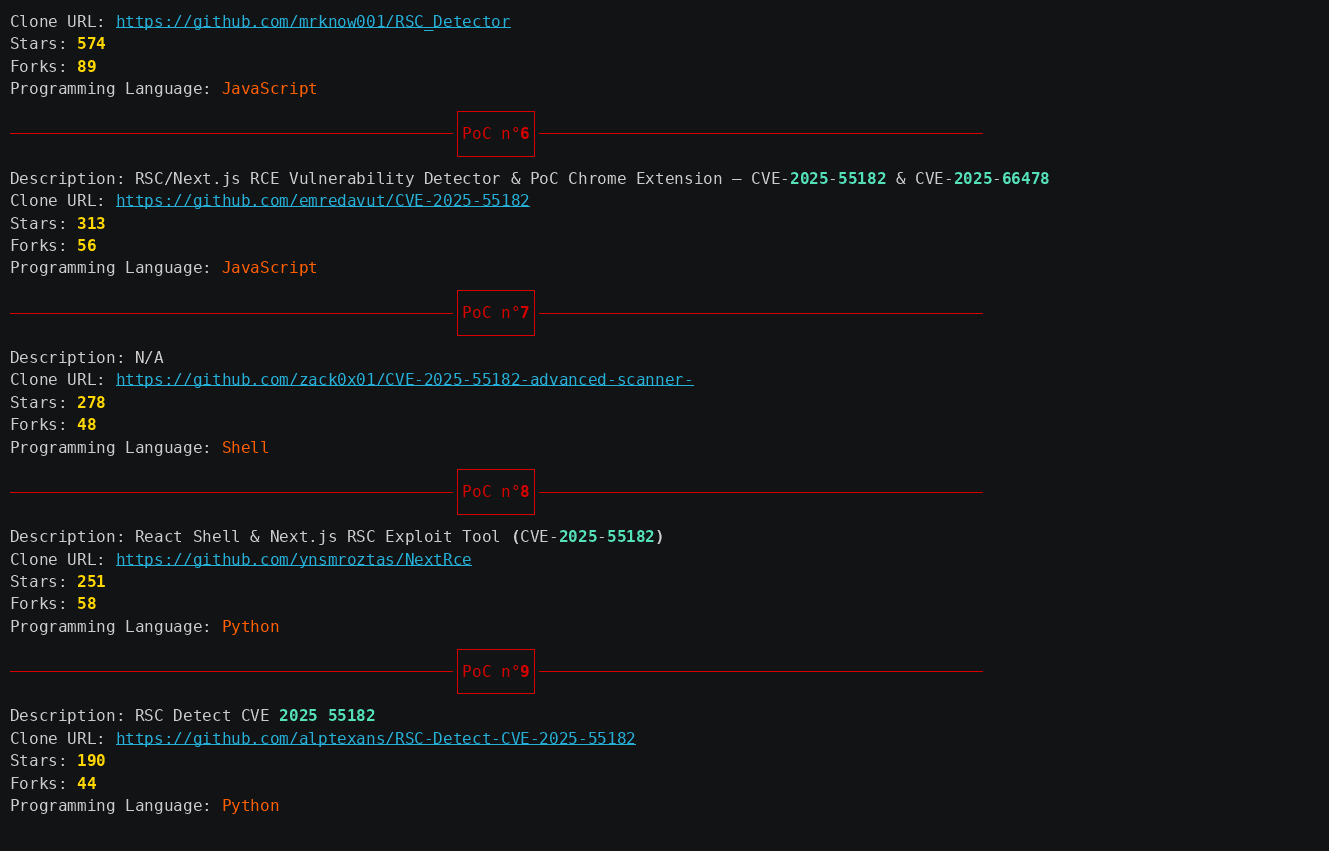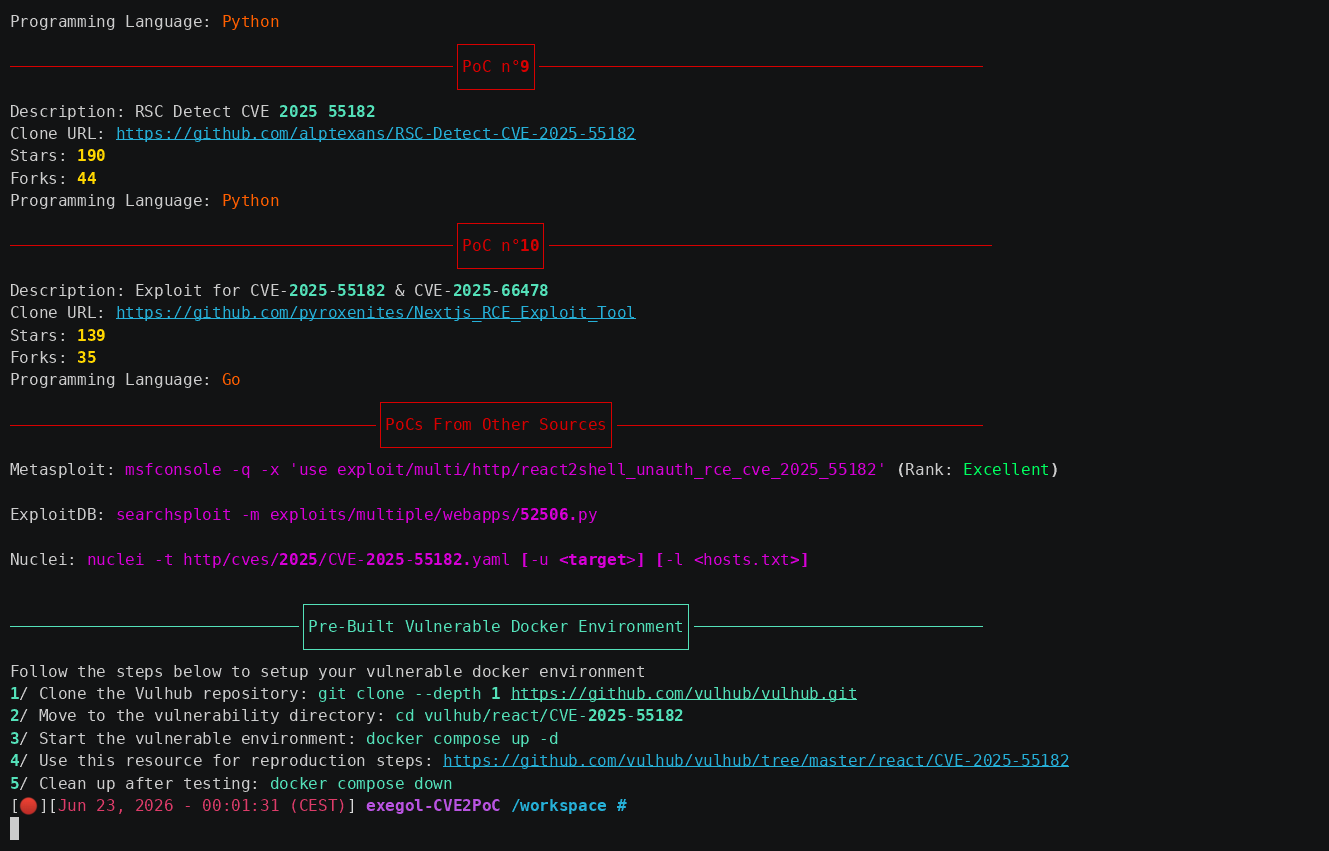
search_public exploits related to_a_cve_id

Por defecto, la herramienta devolverá los 10 mejores exploits, ordenados por sus estrellas y forks.
Además, buscará módulos de Metasploit, plantillas de Nuclei y exploits de Exploit-DB relacionados con el ID de CVE especificado.

Generación de informes

Para buscar múltiples CVE, especifique un archivo que contenga una lista de IDs de CVE (un CVE por línea) usando el flag -f:

cve2poc -f <file>
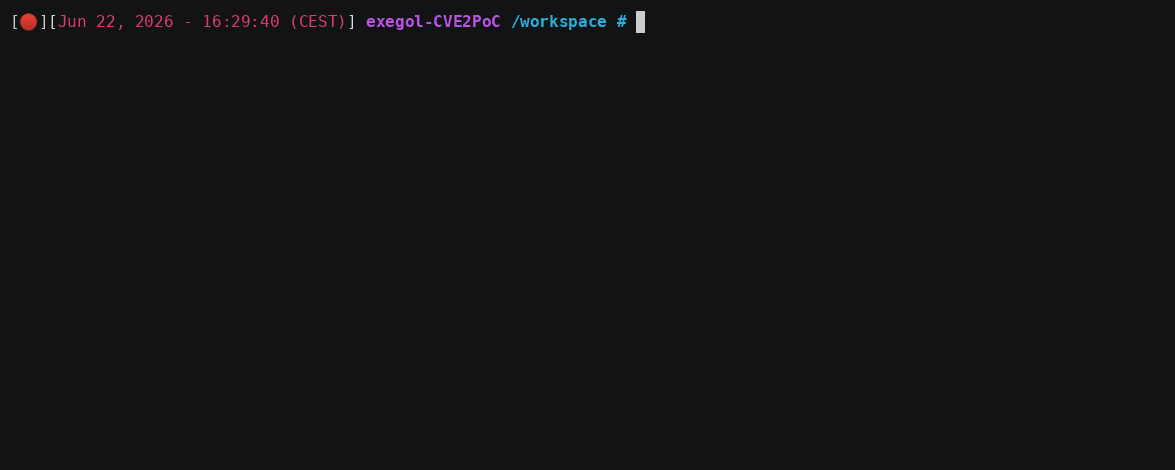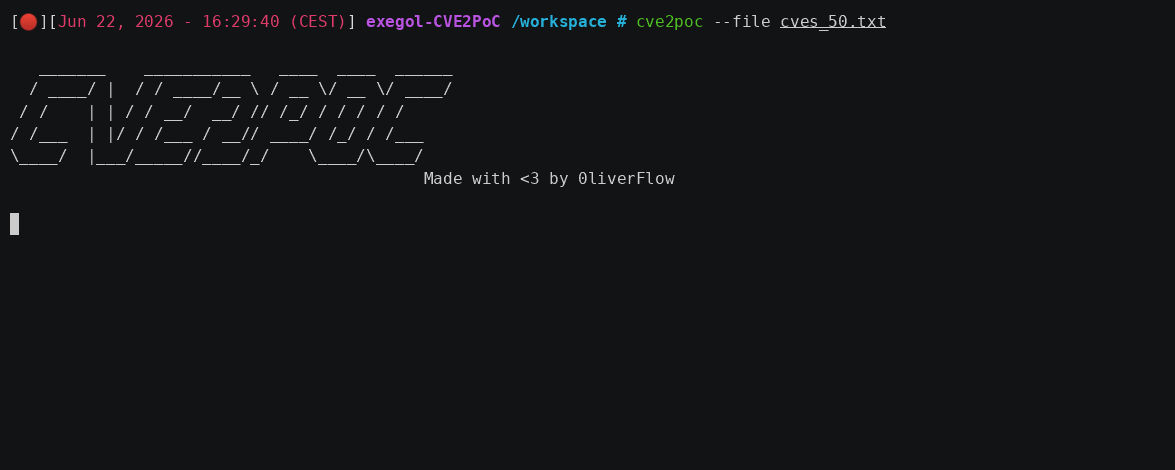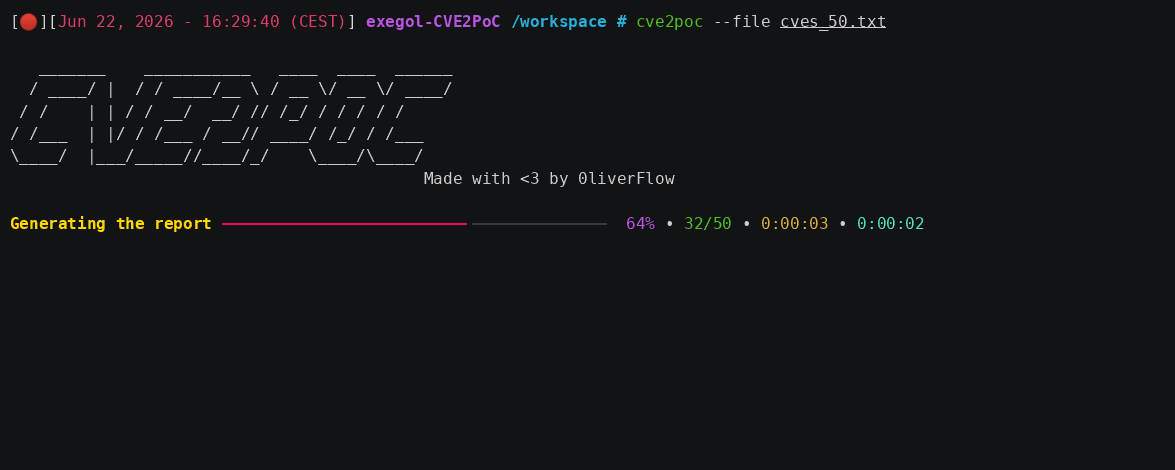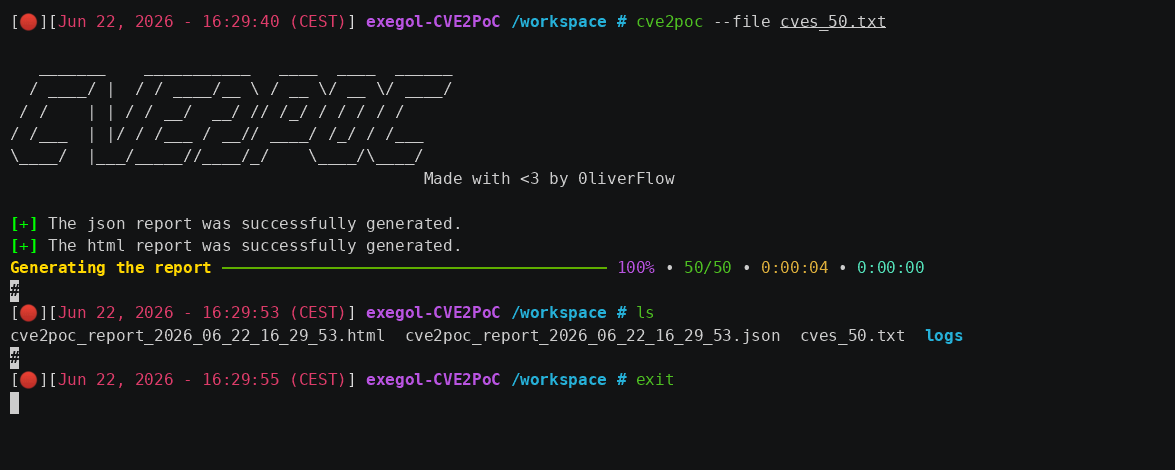
report generation

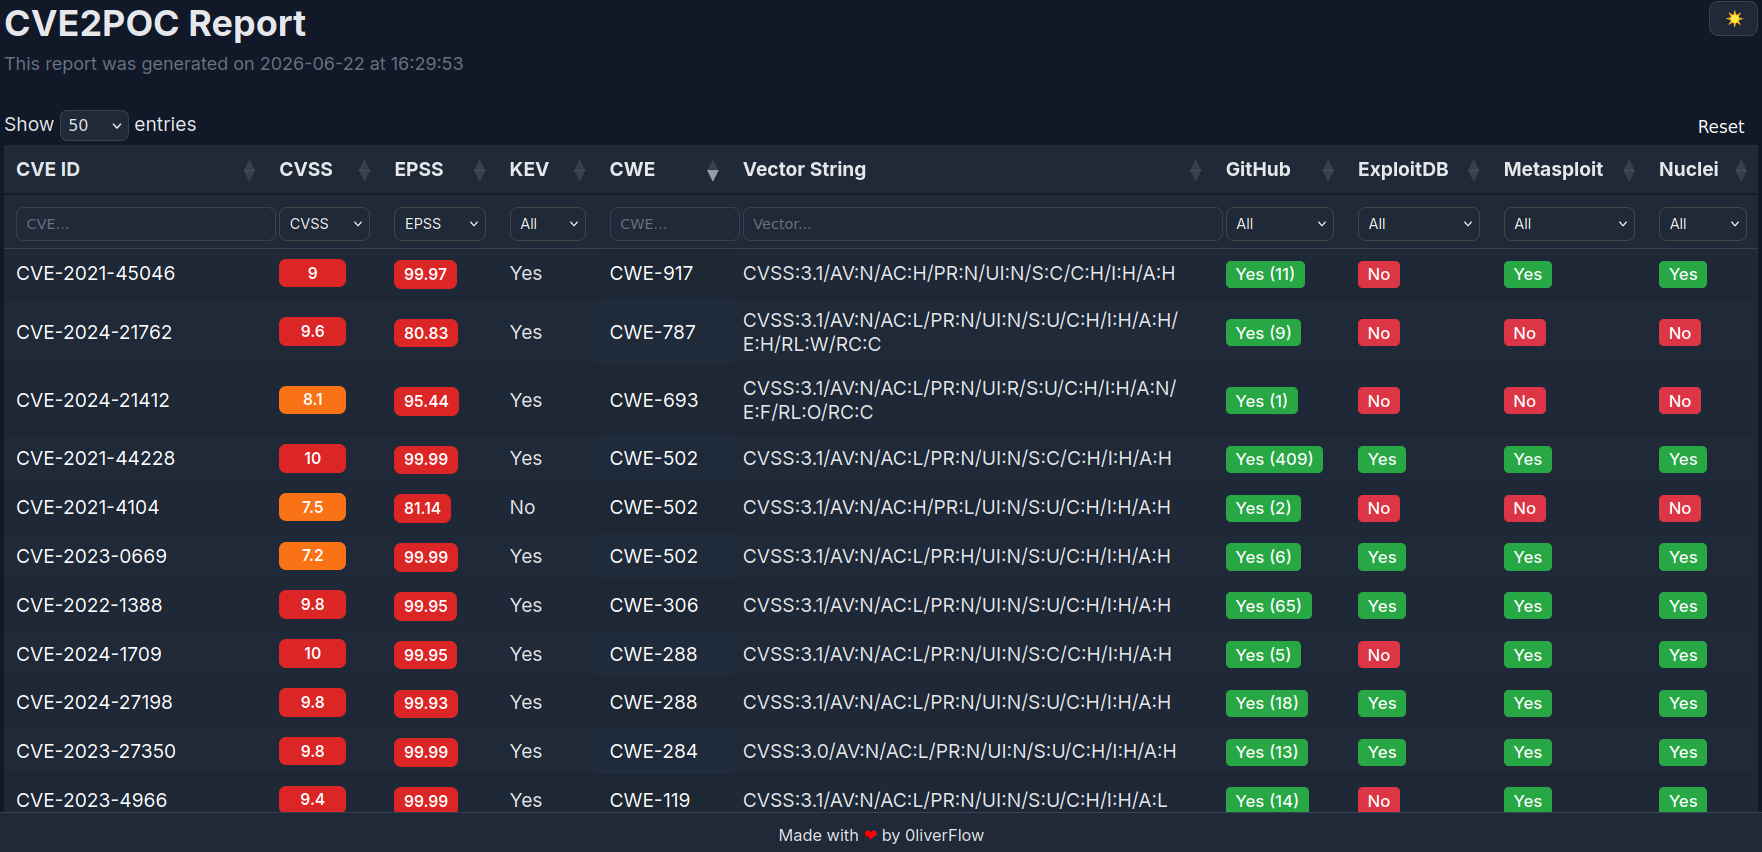
CVE2PoC_report

Por defecto, CVE2PoC genera automáticamente informes detallados en JSON y HTML en el directorio actual.
Para usar un directorio de salida diferente, utilice el flag -o.

Para probar esta funcionalidad, utilice los archivos de ejemplo proporcionados.

Descripción de CVE

El siguiente comando devuelve una descripción del ID de CVE, así como referencias adicionales para comprender mejor la vulnerabilidad:

cve2poc --description <CVE ID>
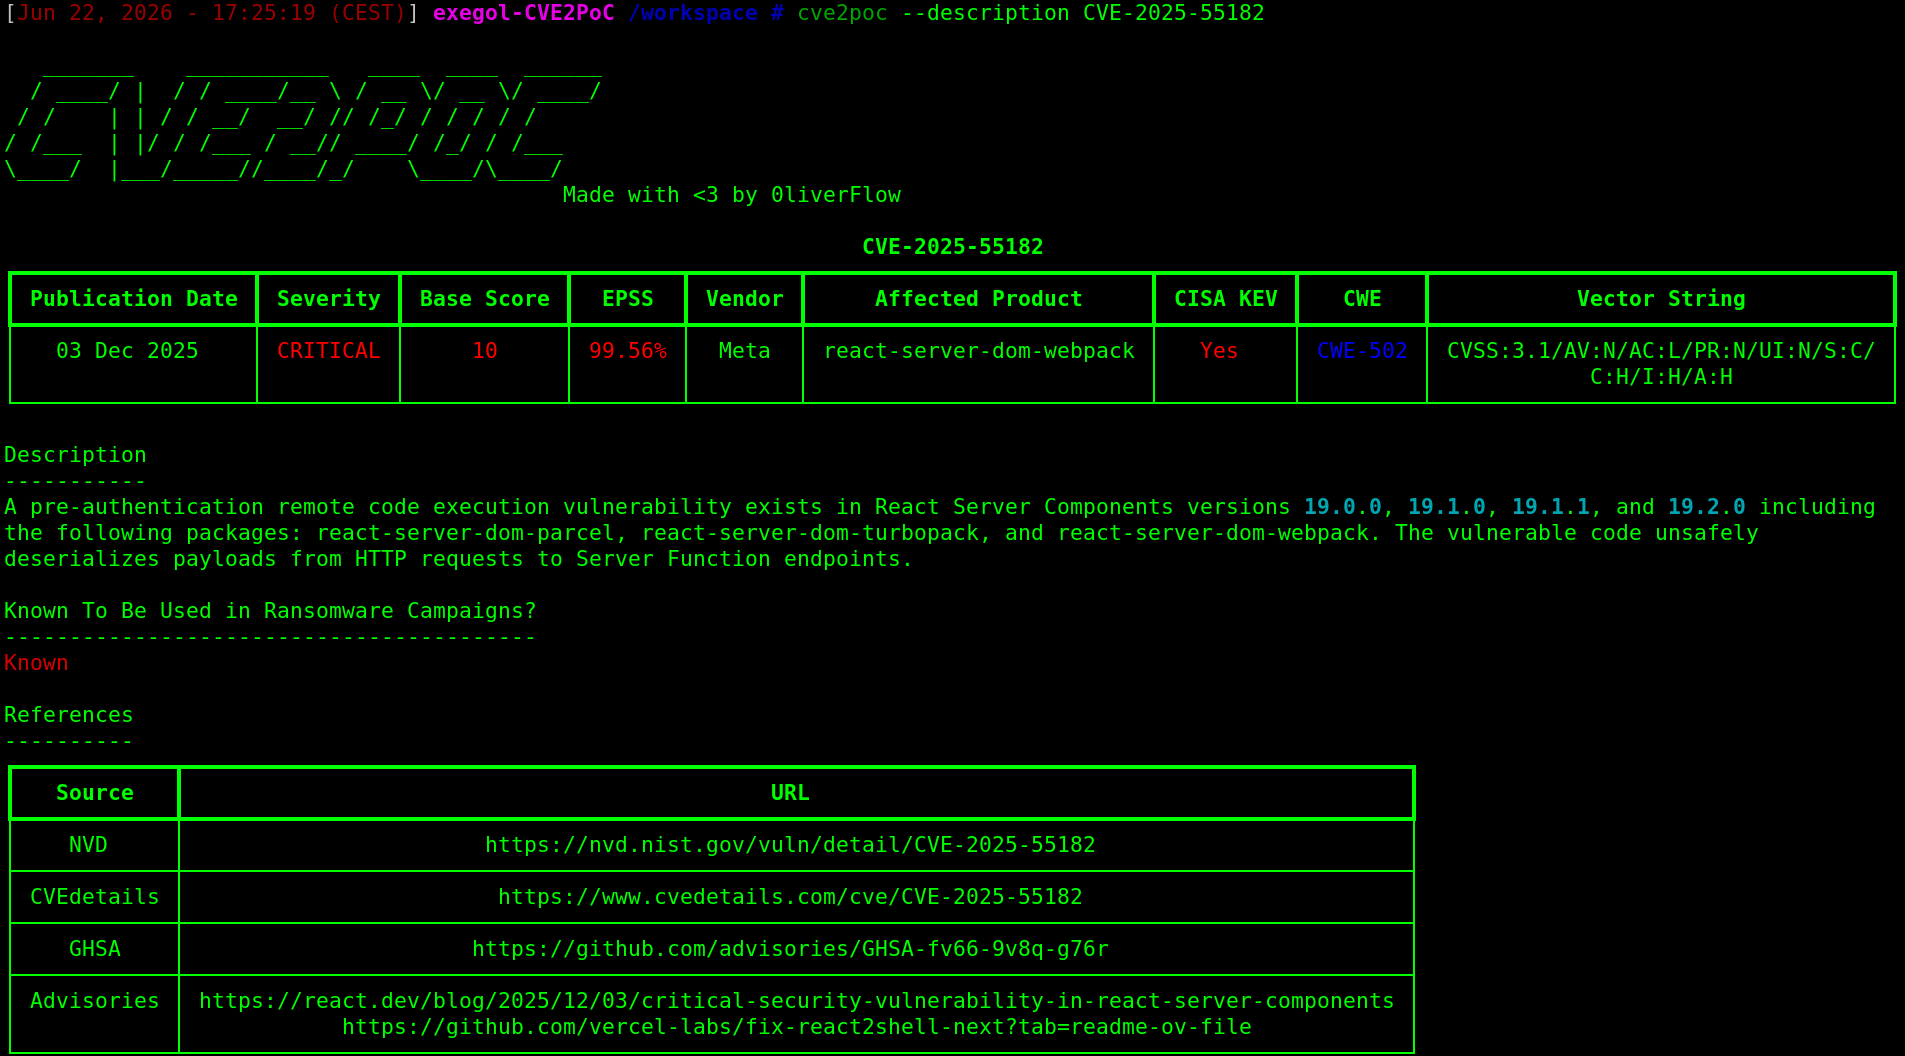
cve description

Entorno Docker vulnerable y laboratorios prácticos

CVE2PoC se puede utilizar para encontrar entornos Docker listos para usar y laboratorios prácticos para comprender y probar exploits de forma segura antes de utilizarlos en entornos reales, reduciendo el riesgo de interrupciones en producción.

cve2poc --labs <CVE ID>
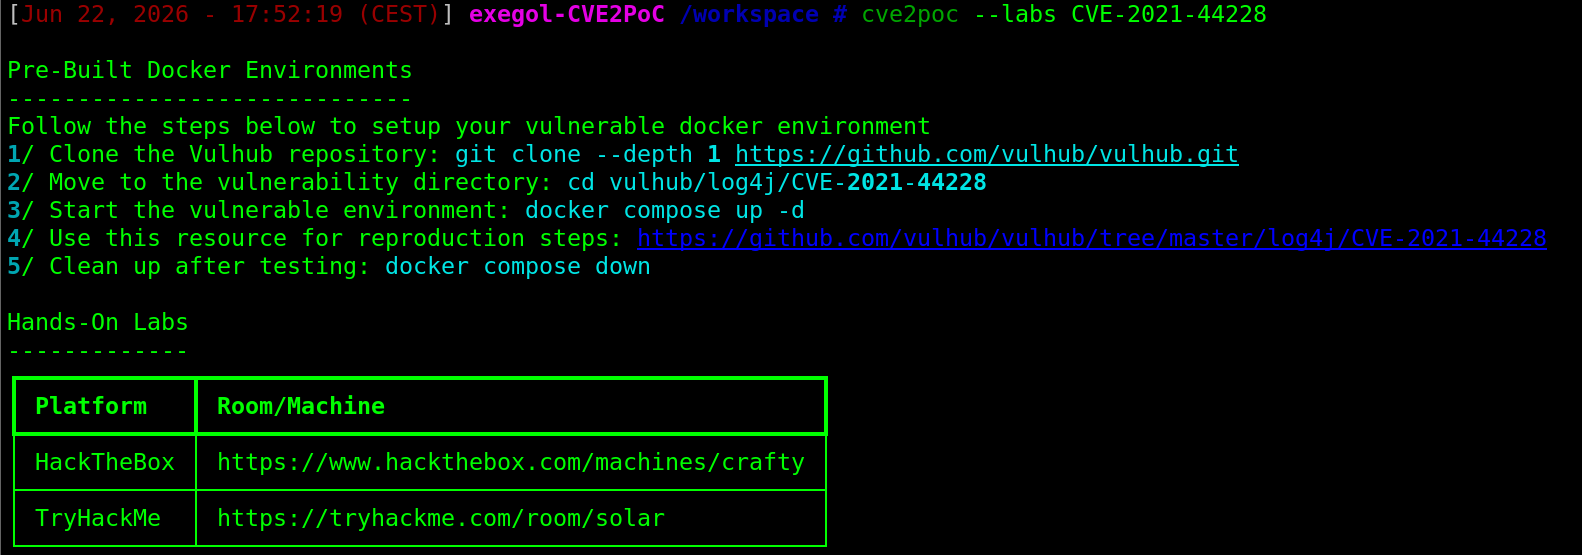
obtener un entorno docker vulnerable y laboratorios prácticos

Informes de Bug Bounty

Los informes de Bug Bounty pueden ser útiles para comprender mejor cómo se explotó una CVE en escenarios de la vida real. También pueden contener PoCs que te ayuden a reproducir la vulnerabilidad.

cve2poc --bugbounty-reports <CVE ID>
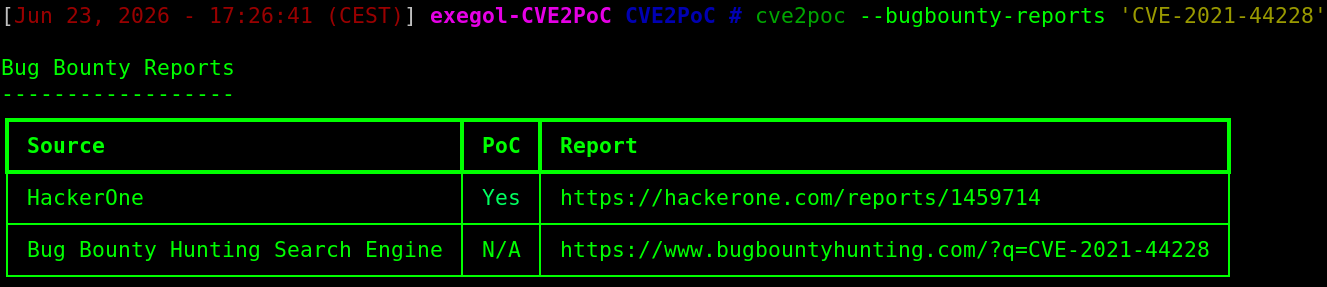
buscar informes de bug bounty

Pasos de remediación

Para identificar rápidamente los pasos de remediación de una vulnerabilidad, utilice este comando:

cve2poc --mitigations <CVE ID>

Filtros

Filtrar exploits públicos por lenguaje de programación

CVE2PoC tiene una función que puede ayudarte a buscar PoCs escritos en un lenguaje de programación específico. Para usarla, ejecuta este comando:

cve2poc <CVE ID> --language <Programming Language>
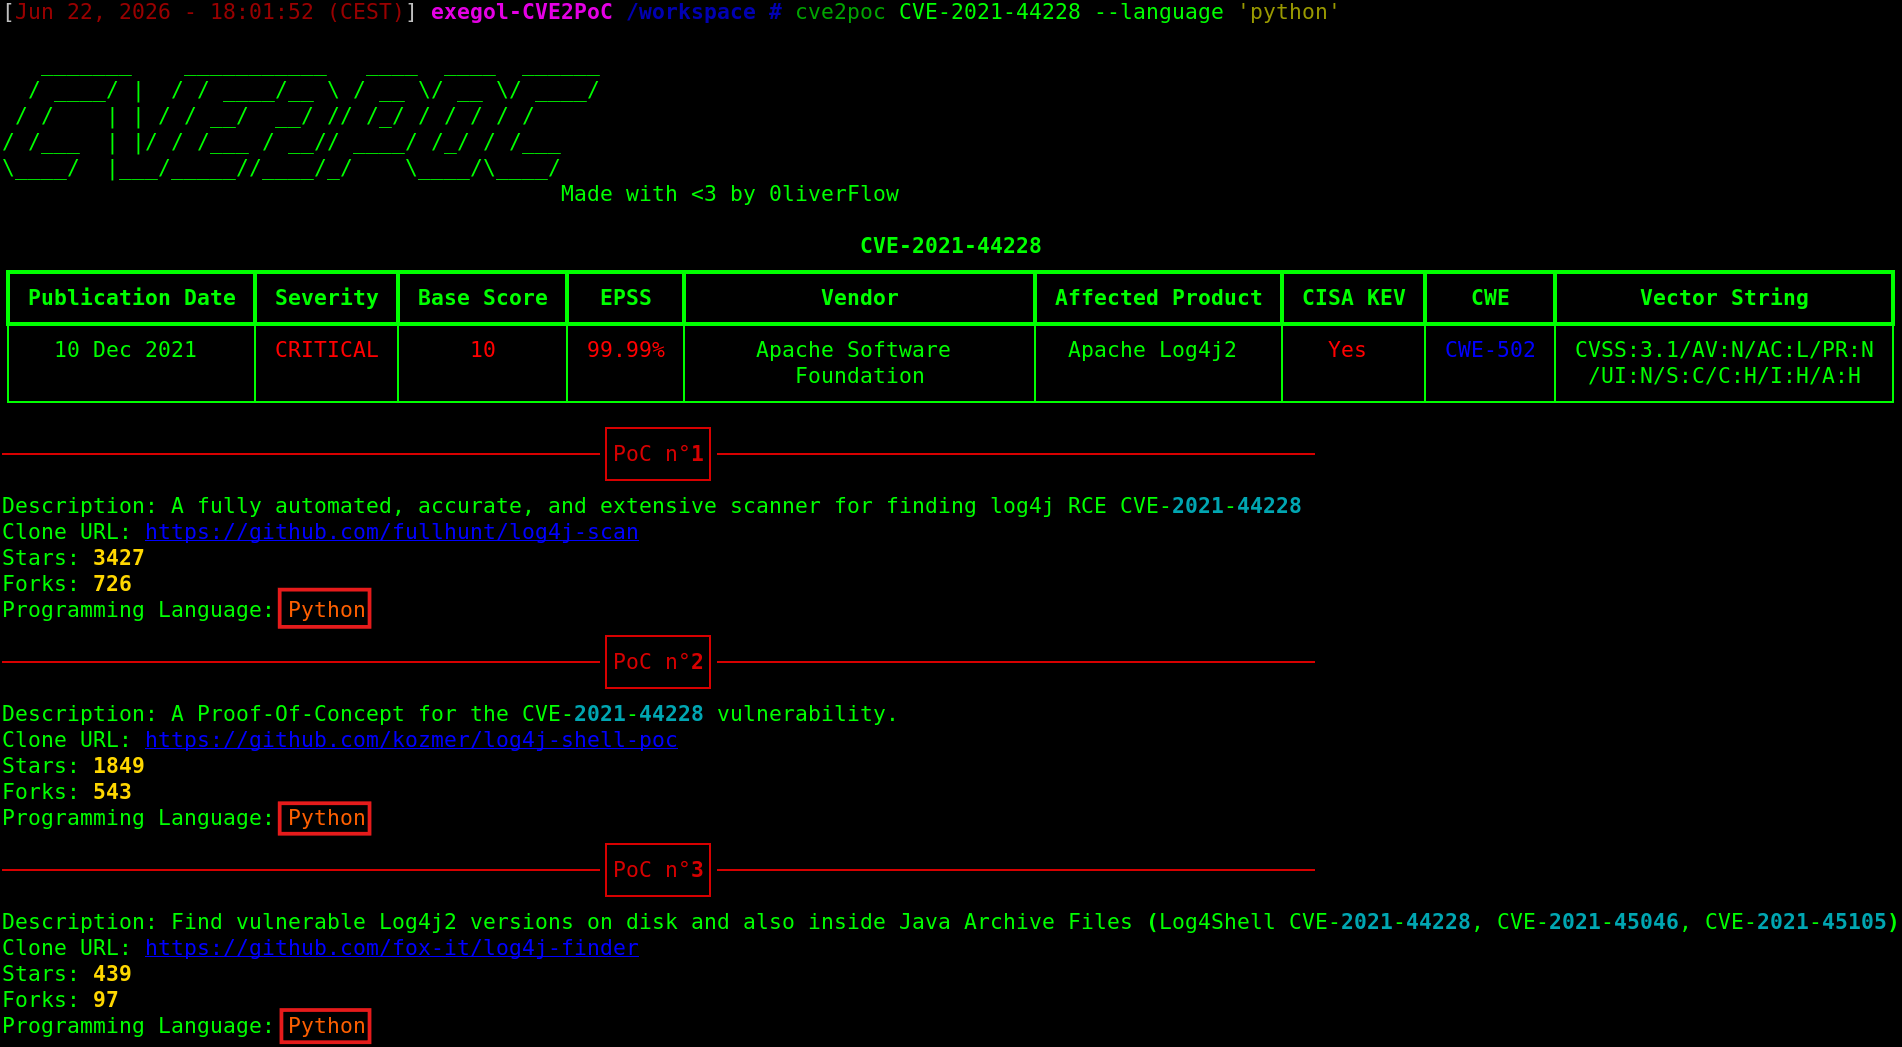
filter_pocs by_programming_language

Limitar el número de exploits a mostrar

Por defecto, CVE2PoC devuelve los 10 mejores exploits encontrados en GitHub. Sin embargo, puedes mostrar más o menos exploits usando la opción --limit:

cve2poc <CVE ID> --limit <N>

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →