
Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
osint-suspicious-recruitment-case — Investigación OSINT sobre un esquema de reclutamiento sospechoso que involucra miramedesdecasa | Kitploit
Herramientas/GitHubGitHub/0ggp4r1s/osint-suspicious-recruitment-case
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoRecopilación de InformaciónIngeniería SocialPapers e InvestigaciónAprendizaje y EducaciónRepository Deleted
GitHub0ggp4r1s/osint-suspicious-recruitment-case

osint-suspicious-recruitment-case

Investigación OSINT sobre un esquema de reclutamiento sospechoso que involucra miramedesdecasa

El repositorio original no se encontró durante la última comprobación de actualización de Kitploit. Esta ficha sigue disponible como referencia, pero fue eliminada de los resultados de búsqueda.
713hace 5 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Investigación OSINT: Caso de Reclutamiento Sospechoso

Este repositorio documenta una investigación de OSINT (Open Source Intelligence) centrada en una actividad de reclutamiento sospechosa vinculada a múltiples plataformas, números de teléfono y servicios en línea.

El objetivo de este proyecto es analizar patrones, correlacionar datos y reconstruir el modelo operativo mediante técnicas OSINT no intrusivas.


Resumen

La investigación comenzó a partir de una oferta de trabajo aparentemente legítima que rápidamente reveló inconsistencias.

Mediante un análisis estructurado, el caso expuso:

  • Un nodo de comunicación central (número de teléfono)
  • Presencia en múltiples plataformas
  • Uso de números de teléfono rotatorios
  • Falta de infraestructura persistente
  • Patrones de comportamiento repetidos

Hallazgos Clave

  • Los números de teléfono actúan como el núcleo de la operación
  • Sin identidad digital estable ni infraestructura
  • Presencia distribuida en varias plataformas
  • Evidencia de comportamiento evasivo y adaptativo
  • Patrón claro: reclutamiento → redirección → escalada

Análisis completo:

  • analysis/findings.md

Metodología

La investigación sigue una metodología OSINT pasiva basada en:

  • Recopilación de datos públicos
  • Correlación entre plataformas
  • Análisis de comportamiento
  • Enumeración asistida por herramientas

No se utilizaron técnicas intrusivas ni ilegales.

Metodología completa:

  • analysis/methodology.md

Cronología de la Investigación

La investigación se realizó paso a paso, documentando cómo cada descubrimiento llevaba al siguiente.

  • Identificación inicial de la oferta de empleo
  • Pivotaje del número de teléfono
  • Correlación entre plataformas
  • Detección de rotación de números
  • Consolidación de patrones

Cronología completa:

  • analysis/timeline.md

Estructura del Repositorio

root@kitploit:~
.
├── analysis/
│   ├── findings.md
│   ├── methodology.md
│   └── timeline.md
│
├── data/
│   ├── domains.txt
│   ├── email.txt
│   └── phones.txt
│
└── evidence/
    ├── ads/
    │   ├── facebook_post_recruitment.png
    │   ├── web_listing_services.png
    │   └── web_services_offers.png
    │
    ├── chats/
    │   ├── whatsapp_contact_info.png
    │   ├── whatsapp_debt_claim.png
    │   └── whatsapp_payment_excuses.png
    │
    └── screenshots/
        ├── domain_nxdomain.png
        ├── external_victim_testimony_agata.png
        ├── facebook_contact_details.png
        ├── facebook_profile_mdc.png
        ├── facebook_profile_overview.png
        ├── forum_spalumi_complaint.png
        ├── google_search_3_phone.png
        ├── google_search_phone_main.png
        ├── google_search_secondary_phone.png
        ├── social_profile_inactive.png
        ├── spiderfoot_cohosted_domains.png
        ├── spiderfoot_username_trabajochicasmadrid.png
        ├── technical_ip_result.png
        ├── tool_holehe_email_analysis.png
        ├── tool_theharvester_no_results.png
        ├── twitter_complaint_agata.png
        ├── twitter_profile.png
        └── twitter_recruitment_post.png
Muestras de Evidencia

Contenido de Reclutamiento

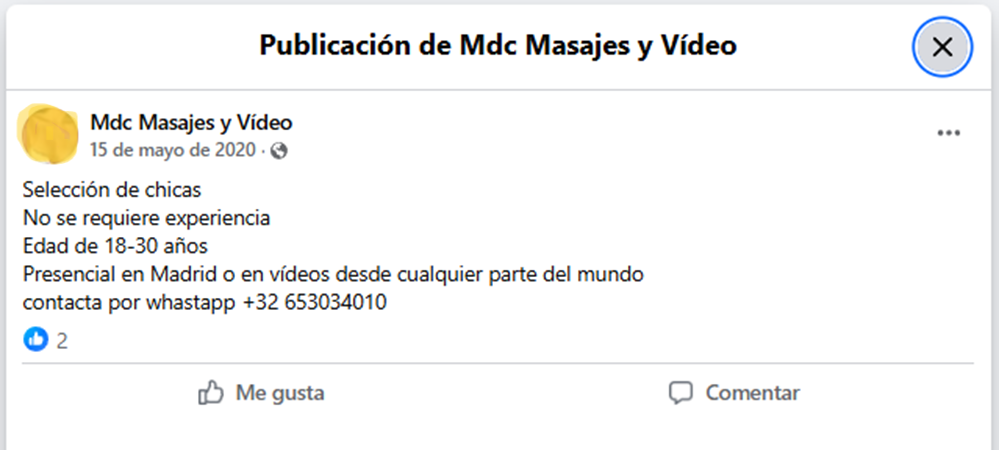
Facebook Recruitment


Interacción en WhatsApp

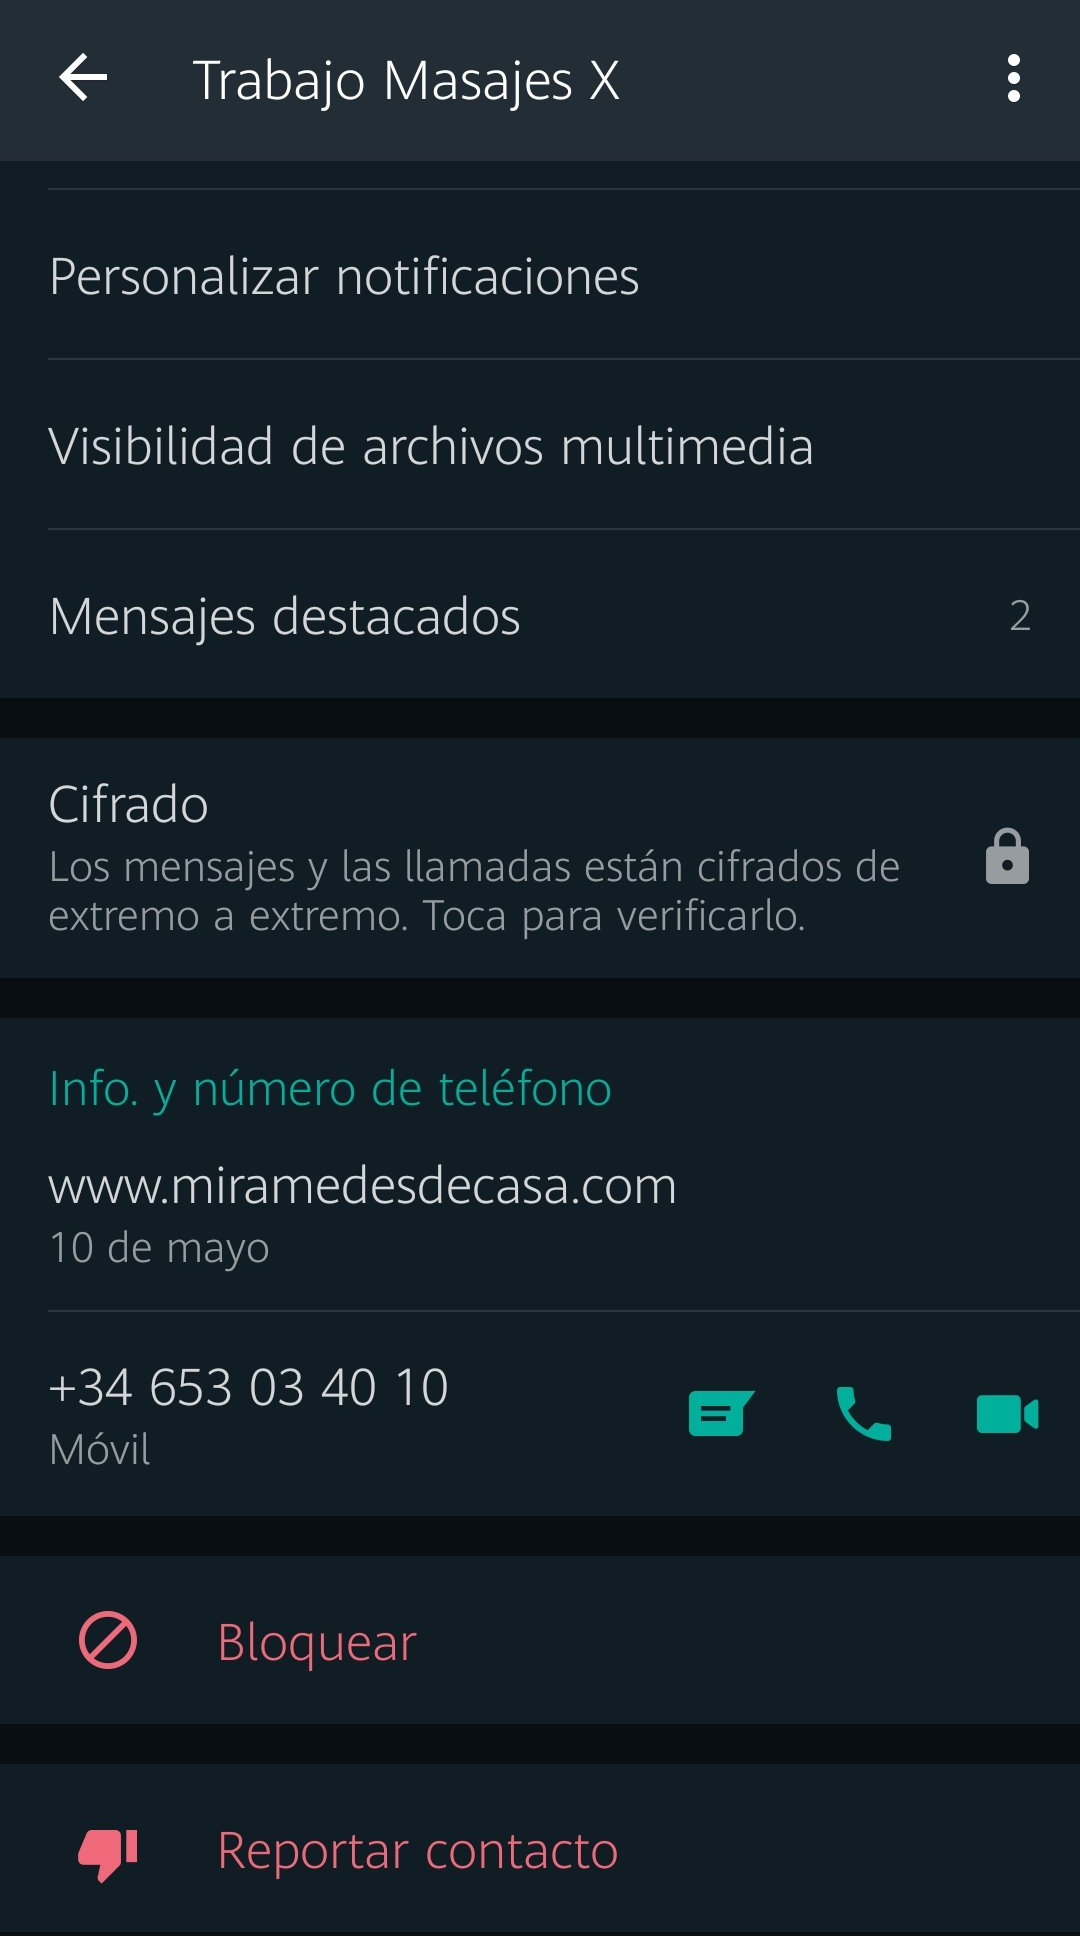
WhatsApp Contact
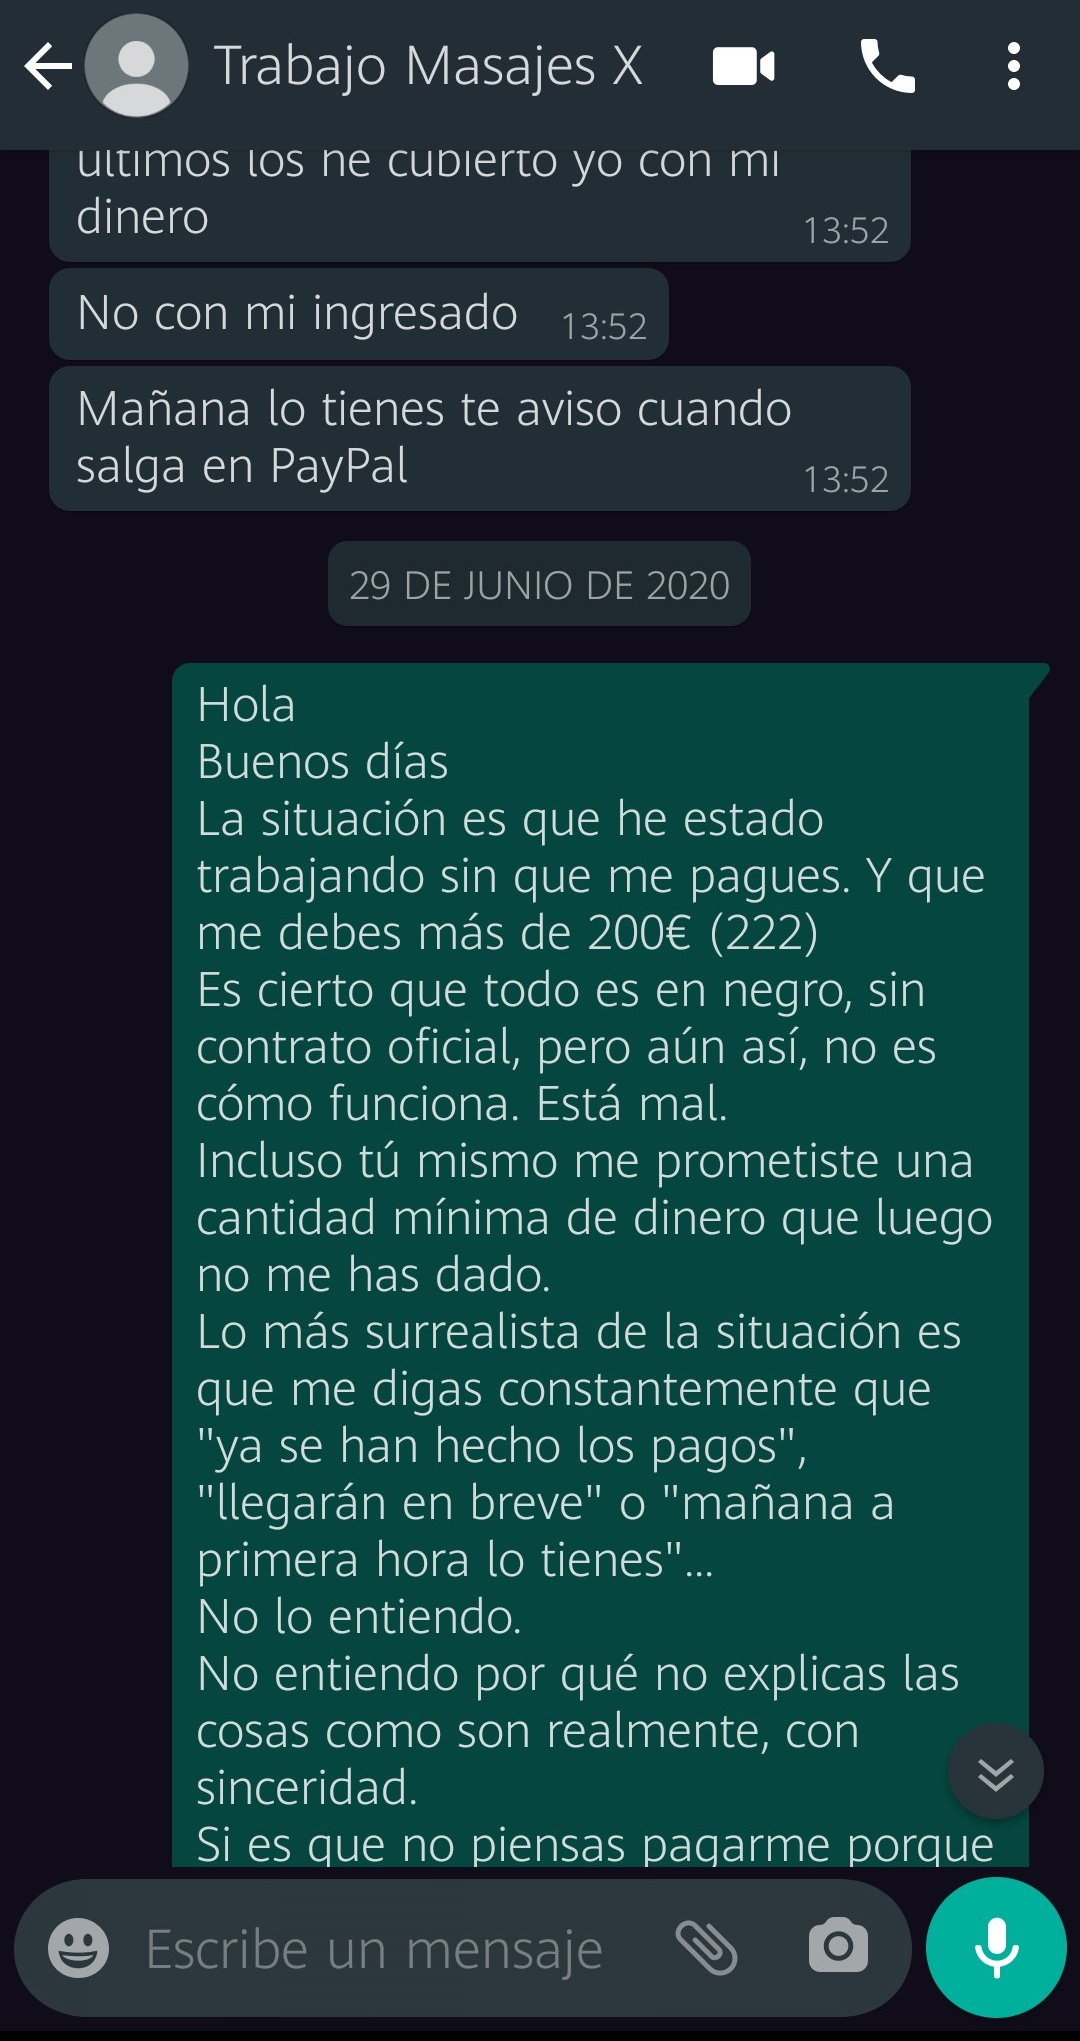
Debt Claim
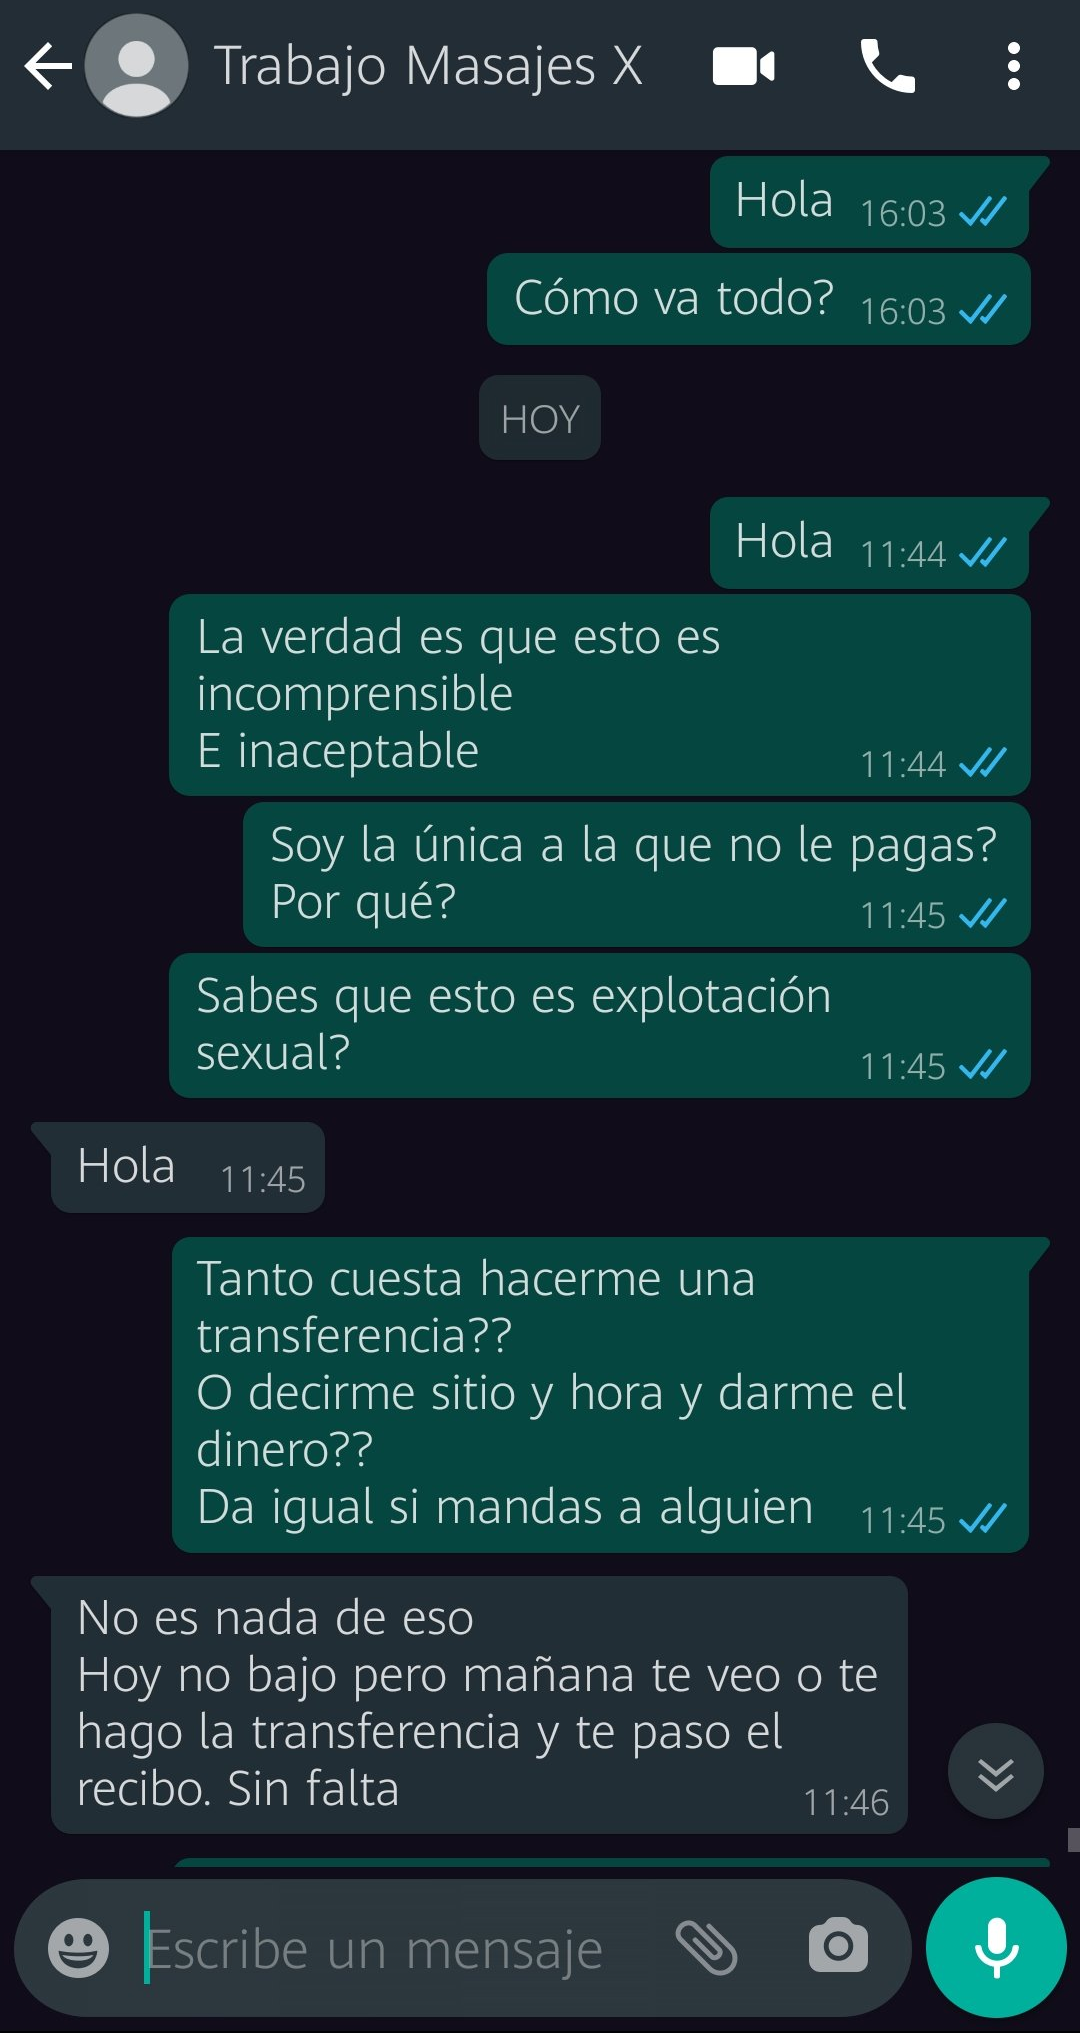
Payment Excuses


Web y Servicios

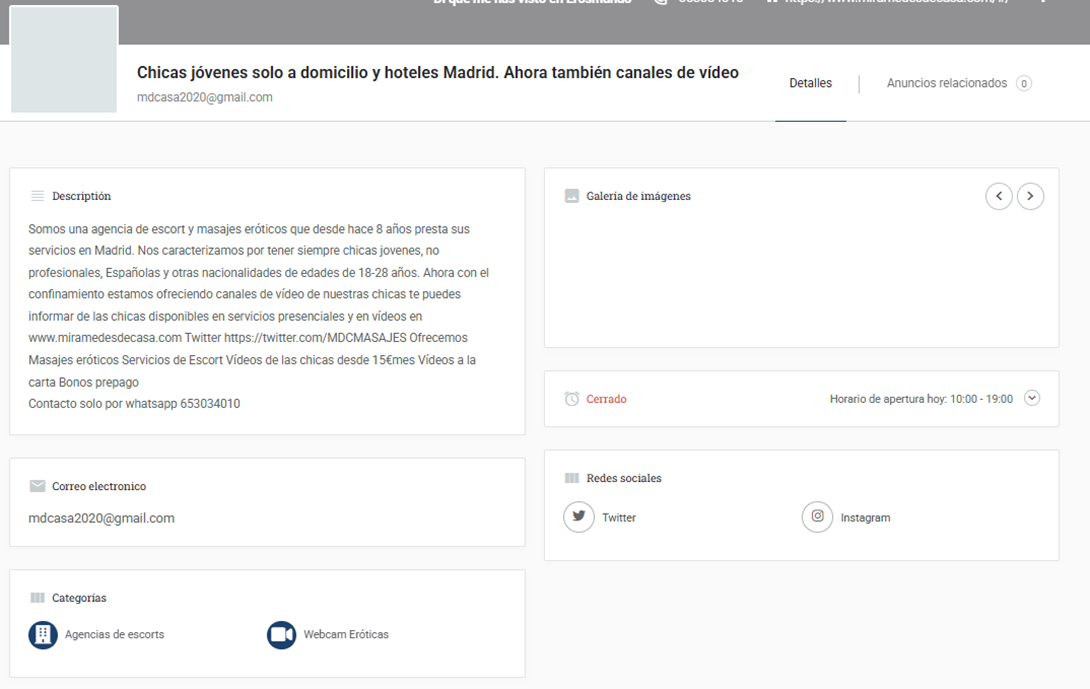
Web Listing
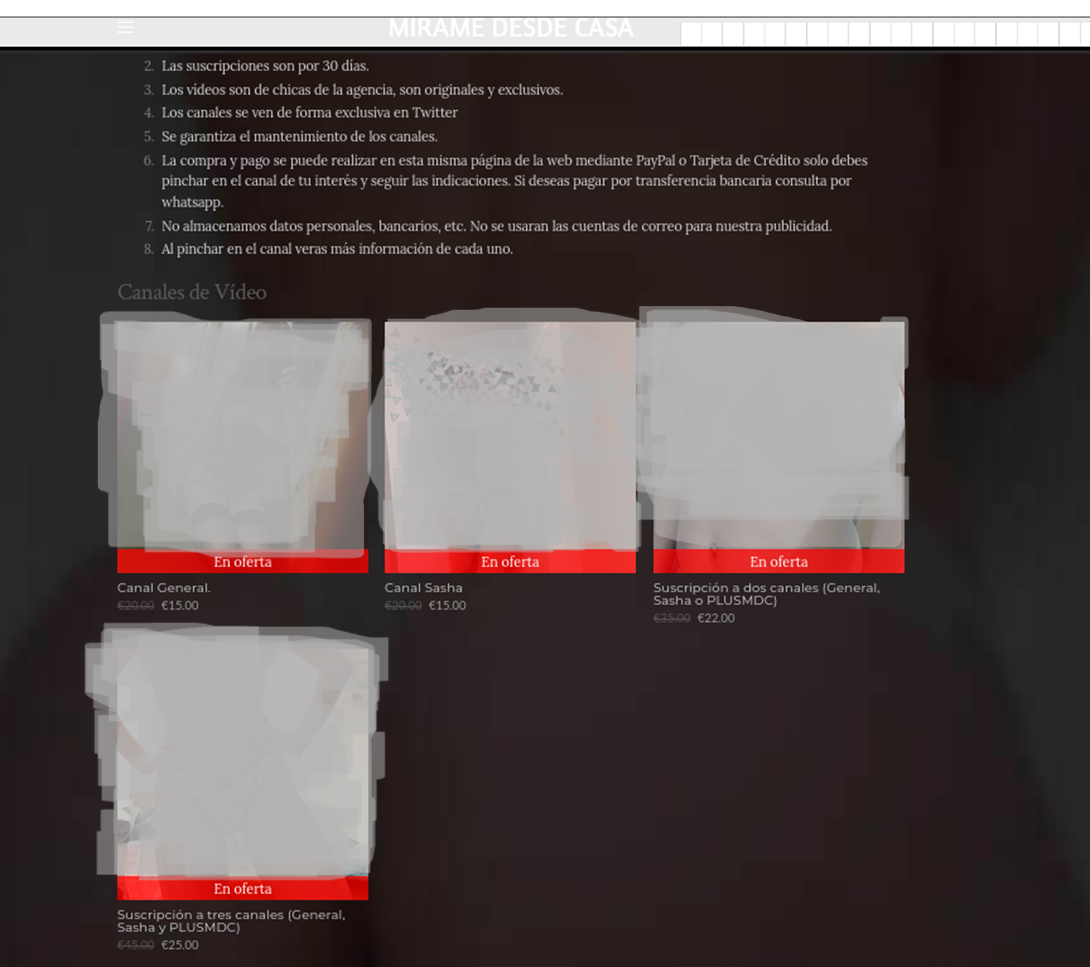
Service Offers


Análisis OSINT y Técnico

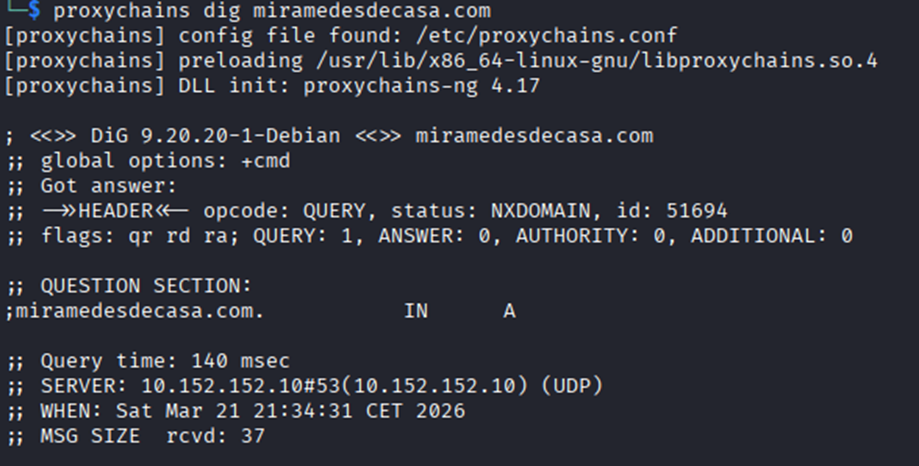
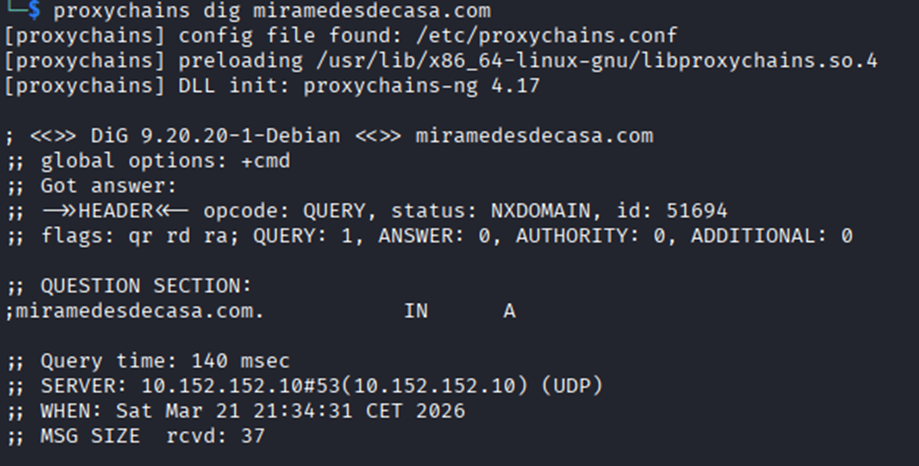
NXDOMAIN
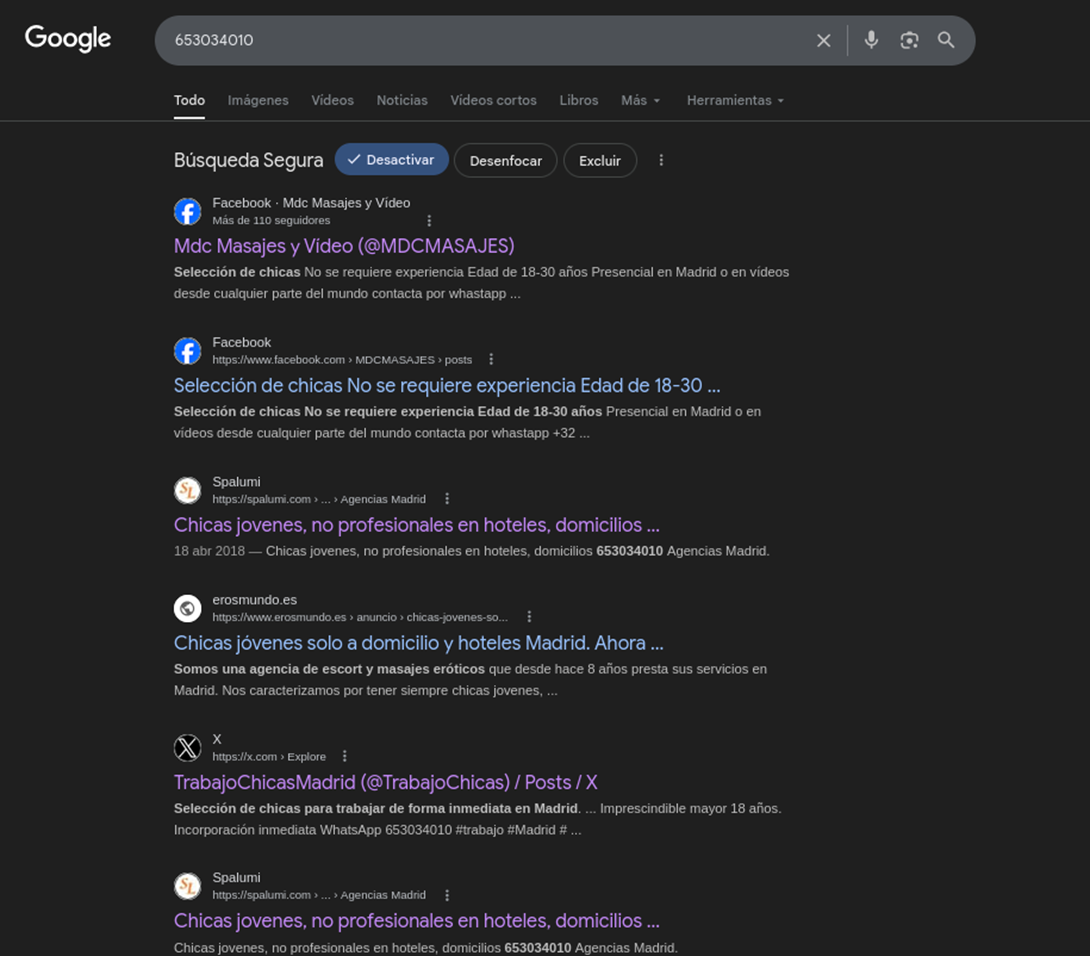
Google Search
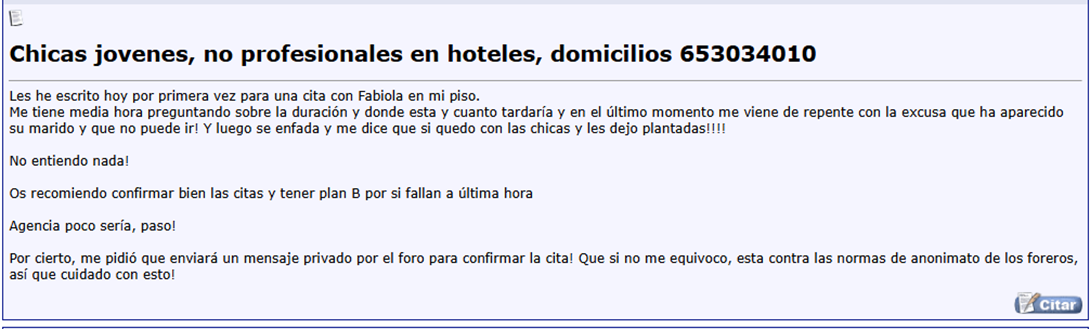
Forum Evidence
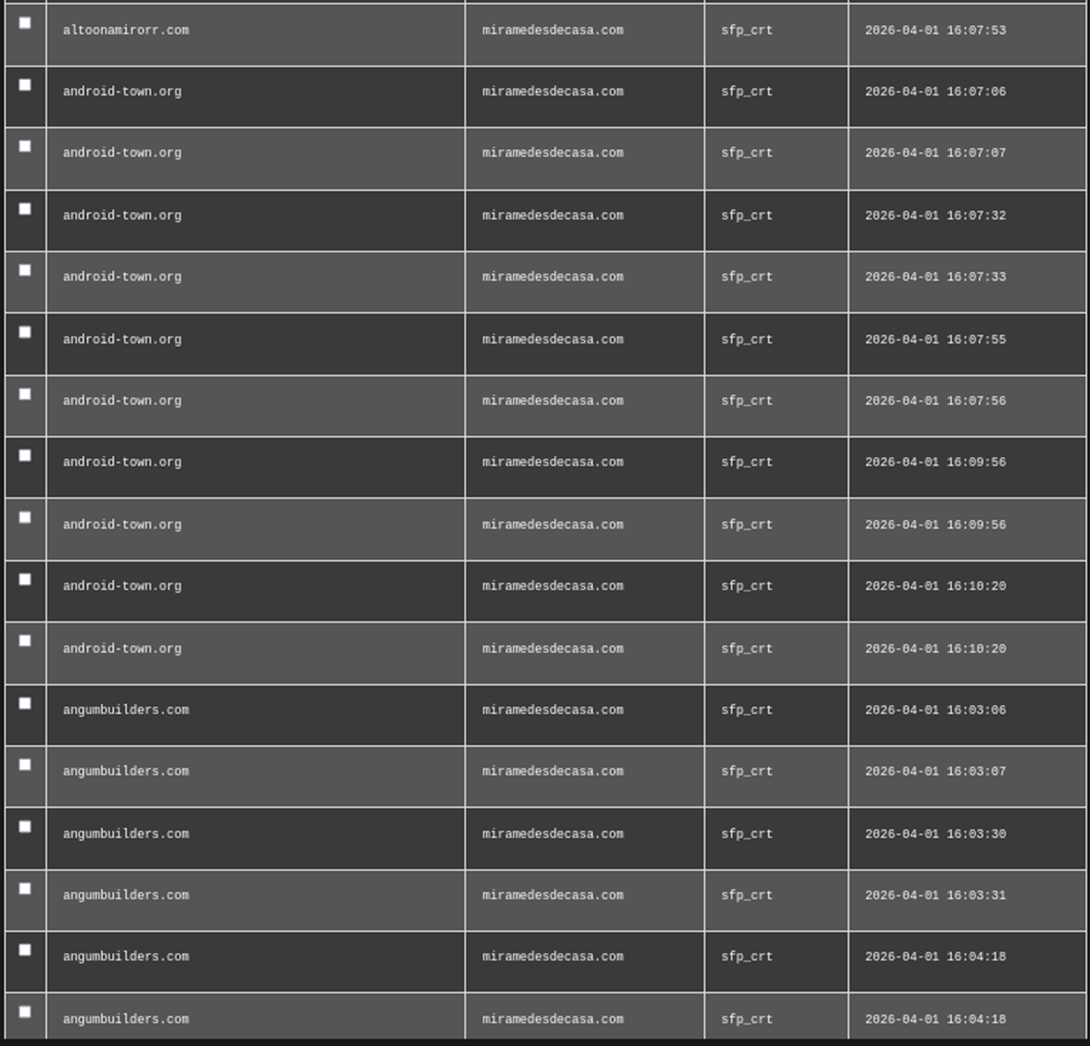
SpiderFoot
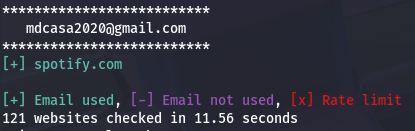
Holehe


Indicadores Clave

Los siguientes elementos estuvieron consistentemente vinculados a lo largo de la investigación:

  • Números de teléfono
  • Dominio: miramedesdecasa.com
  • Correo electrónico: [email protected]
  • Cuentas en redes sociales

Estos elementos solo cobran significado cuando se analizan en conjunto, no individualmente.


⚠️ Aviso Legal

Este proyecto se basa enteramente en:

  • Inteligencia de Fuentes Abiertas (OSINT)
  • Datos disponibles públicamente
  • Materiales proporcionados

No se realizan afirmaciones de actividad ilegal.
Todas las conclusiones son analíticas y no concluyentes.


Reflexión Final

La operación no depende de la infraestructura, sino de la comunicación.

Al evitar la persistencia y rotar los identificadores, la actividad logra:

  • Baja trazabilidad
  • Alta adaptabilidad
  • Continuidad operativa

Acerca de Este Proyecto

Este proyecto fue desarrollado como parte de un proceso de aprendizaje en:

  • Ciberseguridad
  • Investigaciones OSINT
  • Análisis de patrones
  • Estudios de casos reales