

warpgate v0.30.0
Fully transparent SSH, HTTPS, Kubernetes, database and RDP/VNC bastion/PAM that doesn't need additional client-side software Bastión/PAM totalmente transparente para SSH, HTTPS, Kubernetes, bases de datos y RDP/VNC que no requiere software adicional en el lado del cliente.
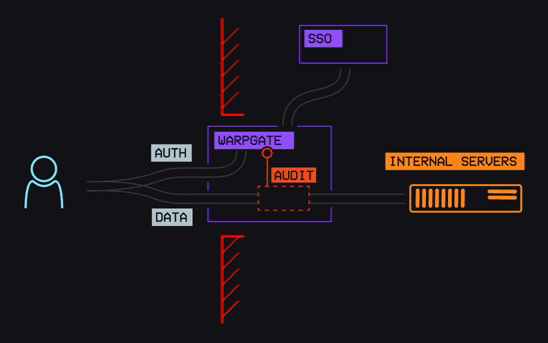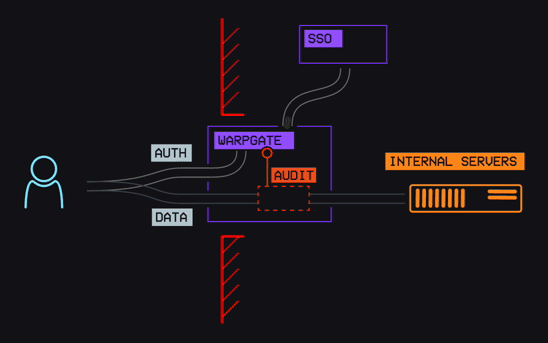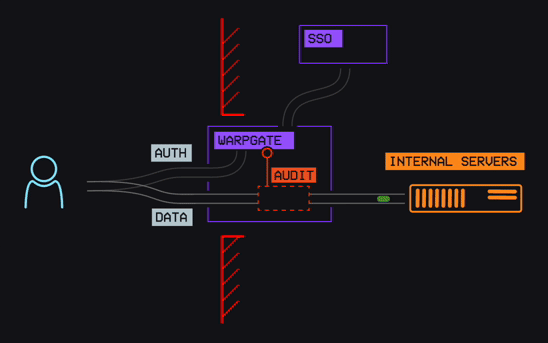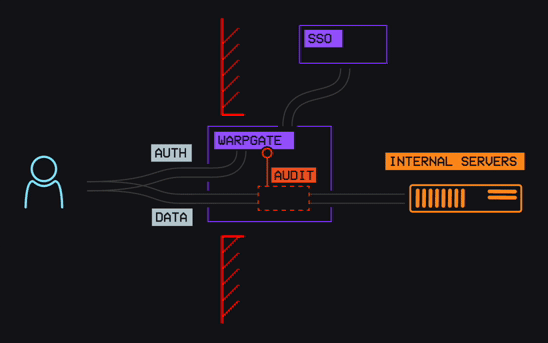


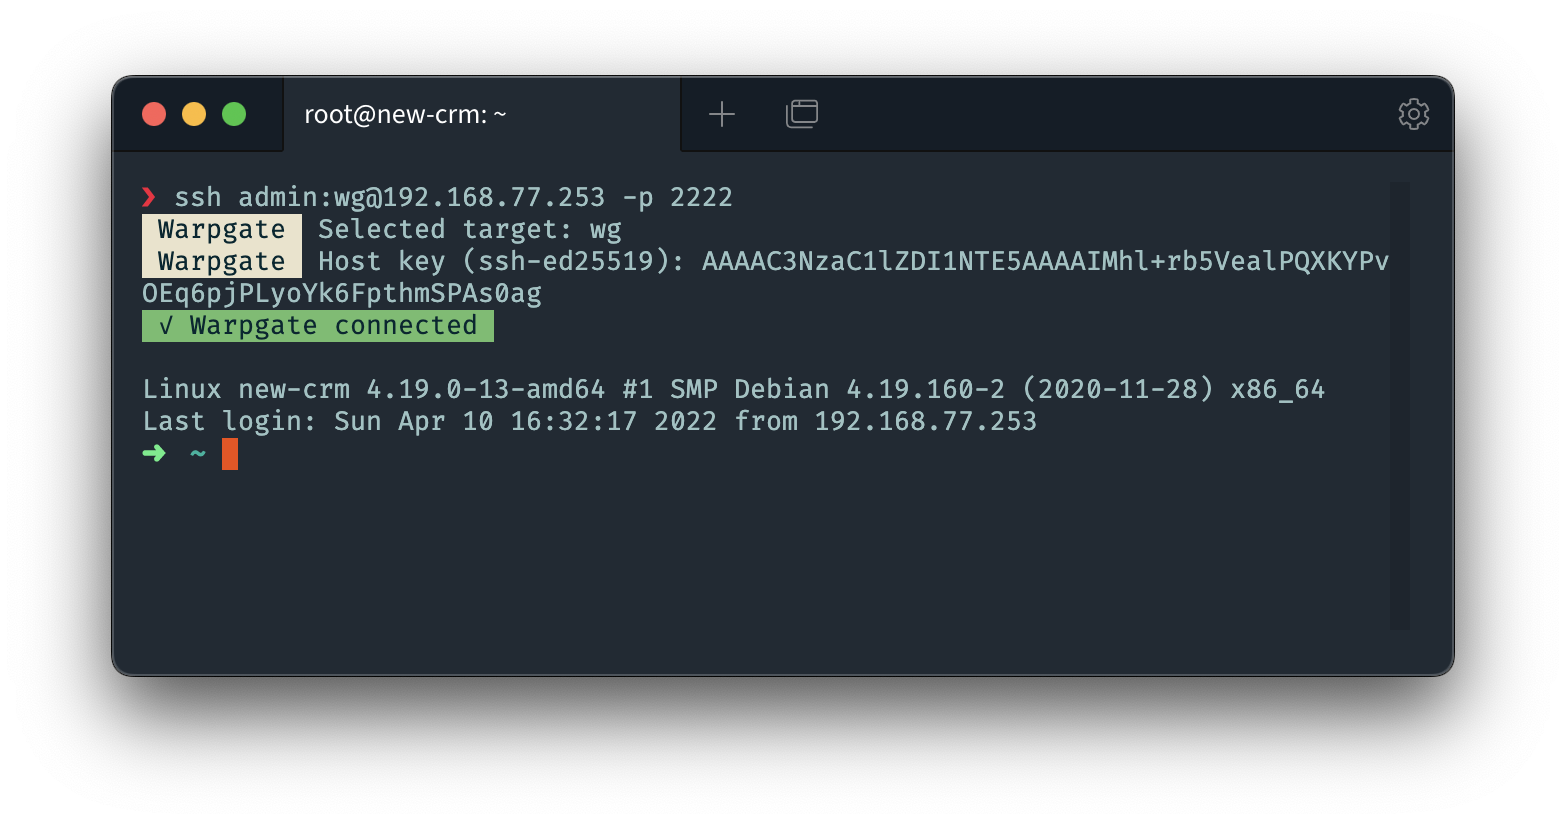
Warpgate es un bastión inteligente y totalmente transparente para SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP y VNC que no requiere una aplicación cliente ni un wrapper de SSH.
- Configúralo en tu DMZ, añade cuentas de usuario y asígnalas fácilmente a hosts y URLs específicos dentro de la red.
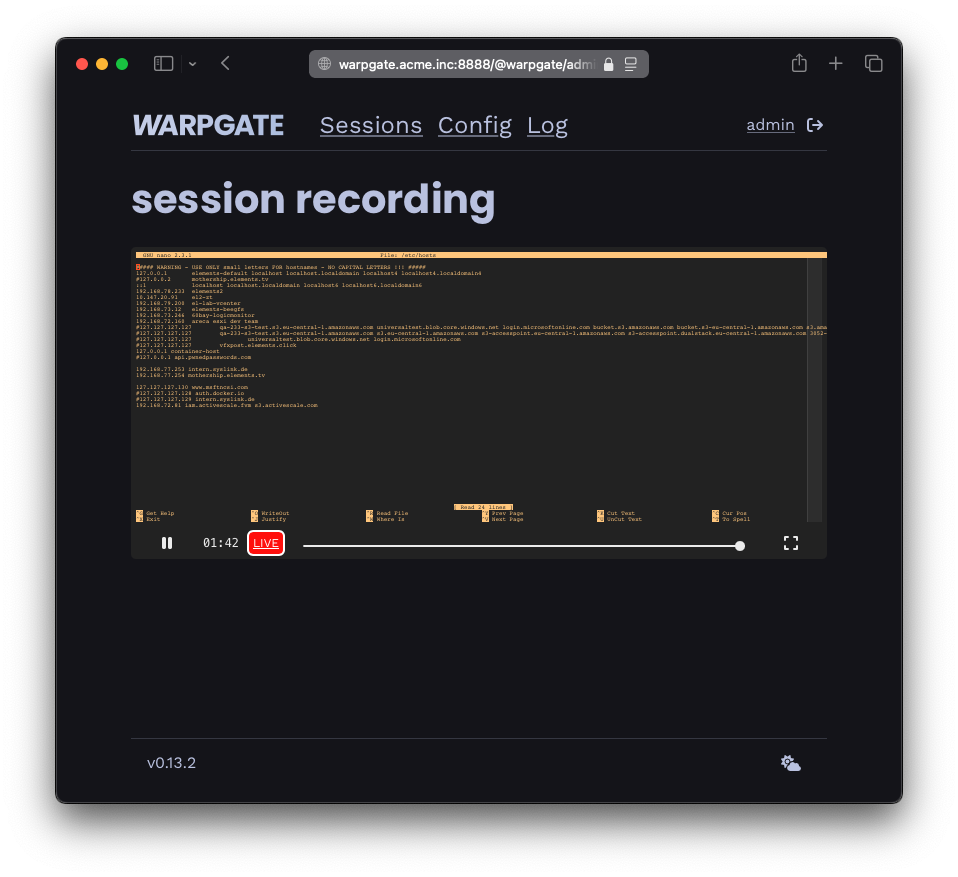
- Warpgate grabará cada sesión para que puedas verla (en directo) y reproducirla más tarde mediante una interfaz web de administración integrada.
- El acceso SSH, RDP y VNC basado en navegador está integrado; los clientes nativos siguen funcionando.
- No es un jump host: reenvía la conexión directamente al destino de forma totalmente transparente para el cliente.
- Compatibilidad nativa con 2FA y SSO (TOTP y OpenID Connect)
- Protección integrada contra ataques de fuerza bruta con bloqueo de IP y bloqueo de usuarios
- Binario único sin dependencias.
- Escrito en Rust 100% seguro.
Con el apoyo de:
Primeros pasos y descargas
- Consulta la página de documentación Primeros pasos (o Primeros pasos en Docker).
- Binarios de versión / beta
- Compilaciones nocturnas
Documentación
La documentación completa está disponible en warpgate.null.page, e incluye:
- Protección de inicio de sesión - Configurar la protección contra fuerza bruta
- SSO - Inicio de sesión único con OpenID Connect
- Tickets - Credenciales de acceso temporales
¿En qué se diferencia Warpgate de un jump host / VPN / Teleport?
| Warpgate | Host de salto SSH | VPN | Teleport |
|---|---|---|---|
| ✅ Asignación precisa 1:1 entre usuarios y servicios | (Normalmente) acceso completo a la red detrás del host de salto | (Normalmente) acceso completo a la red | ✅ Asignación precisa 1:1 entre usuarios y servicios |
| ✅ No se necesita cliente personalizado | Se necesita configuración del host de salto | ✅ No se necesita cliente personalizado | Se requiere cliente personalizado |
| ✅ 2FA listo para usar | 🟡 2FA posible con plugins PAM adicionales | 🟡 Depende del proveedor | ✅ 2FA listo para usar |
| ✅ SSO listo para usar | 🟡 SSO posible con plugins PAM adicionales | 🟡 Depende del proveedor | De pago |
| ✅ Auditoría a nivel de comando | 🟡 Auditoría a nivel de conexión en el host de salto, sin auditoría segura en el destino si se otorga acceso root | Sin auditoría segura en el destino si se otorga acceso root | ✅ Auditoría a nivel de comando |
| ✅ Grabación completa de sesiones | No es posible una grabación segura en el destino si se otorga acceso root | No es posible una grabación segura en el destino si se otorga acceso root | ✅ Grabación completa de sesiones |
| ✅ Conexiones no interactivas | 🟡 Las conexiones no interactivas son posibles si el cliente admite hosts de salto de forma nativa | ✅ Conexiones no interactivas | Las conexiones no interactivas requieren usar un wrapper de cliente SSH o ejecutar un túnel |
| ✅ Autoalojado, tú eres dueño de los datos | ✅ Autoalojado, tú eres dueño de los datos | 🟡 Depende del proveedor | SaaS |
| ✅ Protección integrada contra fuerza bruta | 🟡 Requiere configurar fail2ban | 🟡 Depende del proveedor | ✅ Protección integrada contra fuerza bruta |
|
|
|
Reportar problemas de seguridad
Utiliza el sistema de reporte de vulnerabilidades de GitHub.
Estado del proyecto
Warpgate se utiliza activamente en entornos empresariales.
Lo que está planificado y en lo que se está trabajando a continuación se registra en la hoja de ruta pública.
Cómo funciona
Warpgate es un servicio que se despliega en el host bastión/DMZ, que aceptará conexiones SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP y VNC y proporcionará una interfaz de administración web (opcional).
Ejecuta warpgate setup para generar interactivamente un archivo de configuración, incluidos los enlaces de puertos. Consulta Primeros pasos para más detalles.
Recibe conexiones con credenciales con un formato específico, autentica al usuario localmente, se conecta al destino por sí mismo y luego conecta a ambas partes entre sí mientras (opcionalmente) graba la sesión.
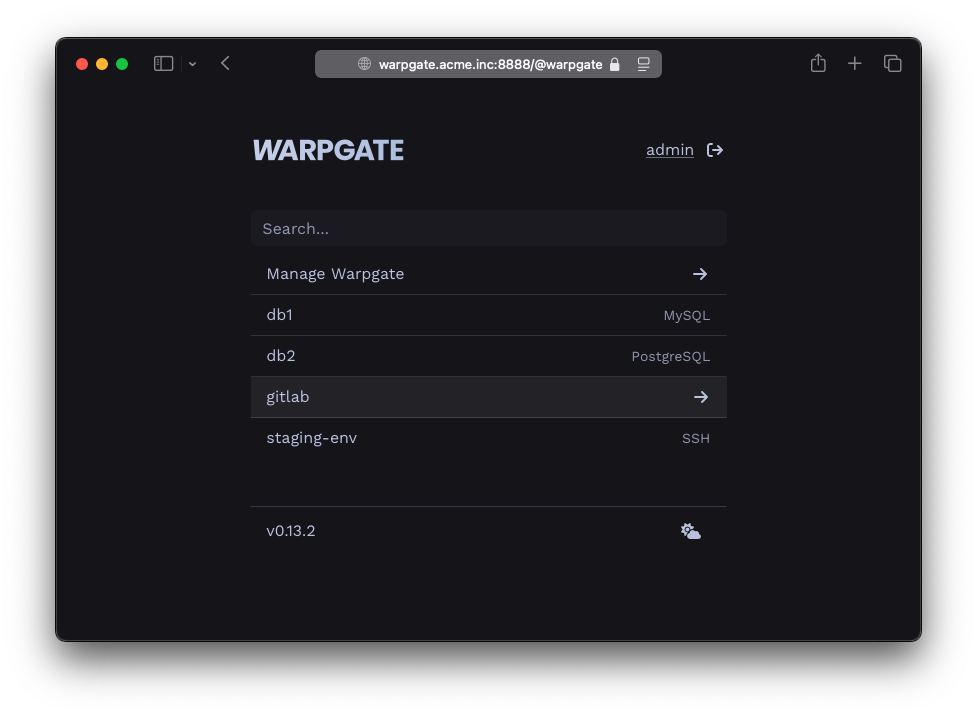
Al conectarse a través de HTTPS, Warpgate presenta una selección de destinos disponibles y luego redirige todo el tráfico de una sesión al destino seleccionado. Puedes cambiar entre destinos en cualquier momento.
Gestionas las listas de destinos y usuarios y las asignas entre sí a través de la interfaz de administración, y el historial de sesiones se almacena en una base de datos SQLite (por defecto: en /var/lib/warpgate).
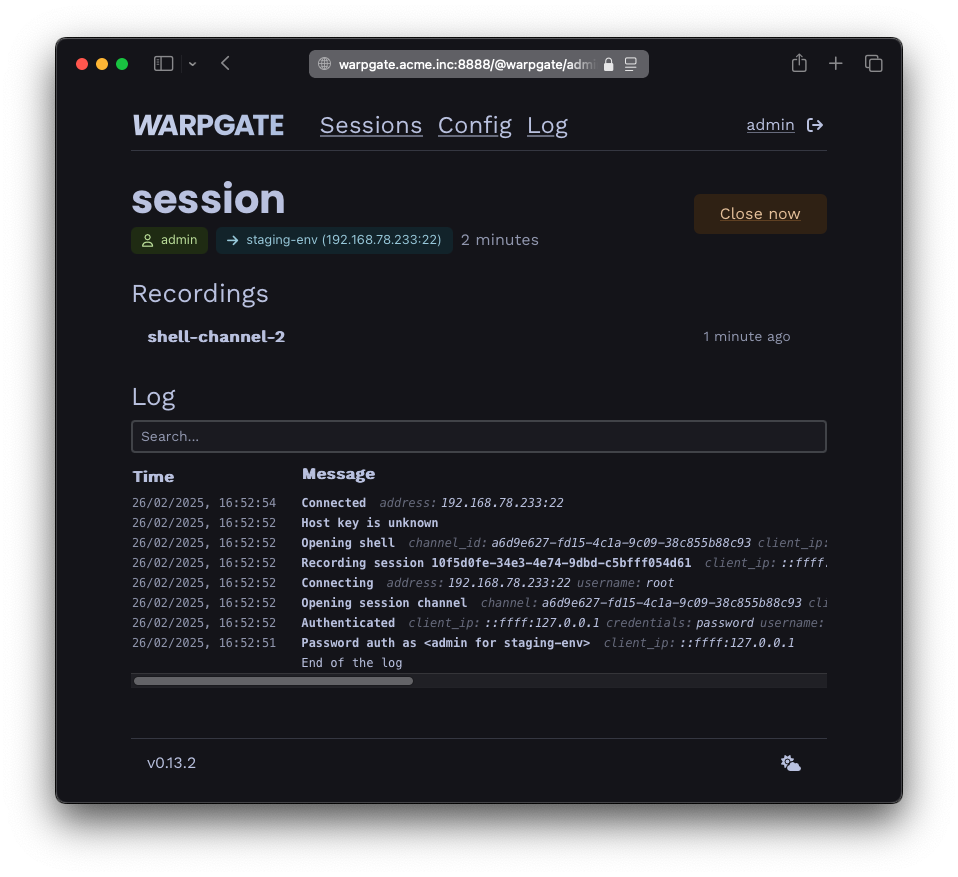
También puedes usar la interfaz web de administración para ver la lista de sesiones en vivo, revisar las grabaciones de sesiones, los registros y más.