

cicd-sensor vrules/v20260714-002
Sensor de seguridad en tiempo de ejecución impulsado por eBPF para pipelines CI/CD. Detecta ataques a la cadena de suministro, registra la ascendencia de procesos y el acceso a archivos, y proporciona evidencia forense para GitHub Actions y GitLab CI/CD.
🚧 Pre-release: desarrollo activo. cicd-sensor se encuentra actualmente en pre-release y en desarrollo activo. Los comentarios son muy bienvenidos.
cicd-sensor
Piensa en EDR, pero para pipelines de CI/CD.
Sensor de seguridad en tiempo de ejecución de código abierto impulsado por eBPF para GitHub Actions y GitLab CI/CD.
→ Documentación completa


Demostración
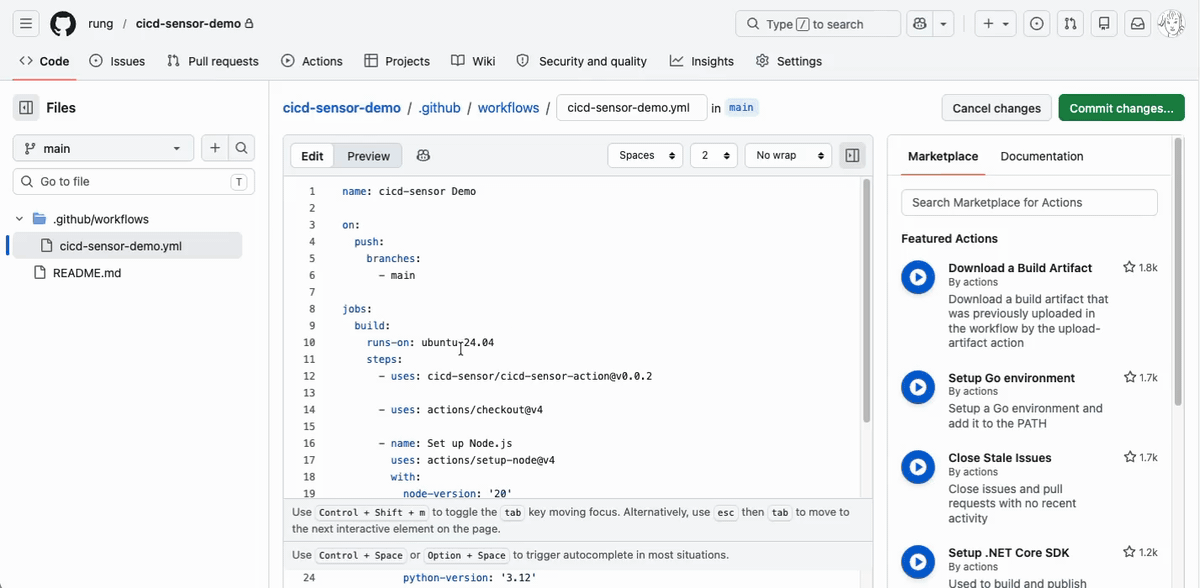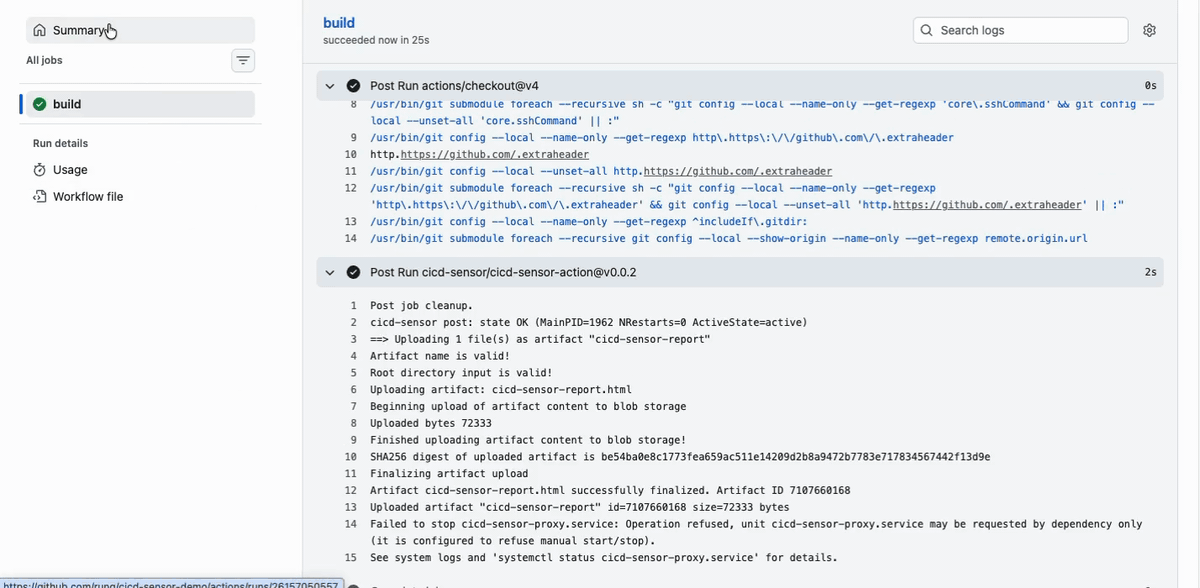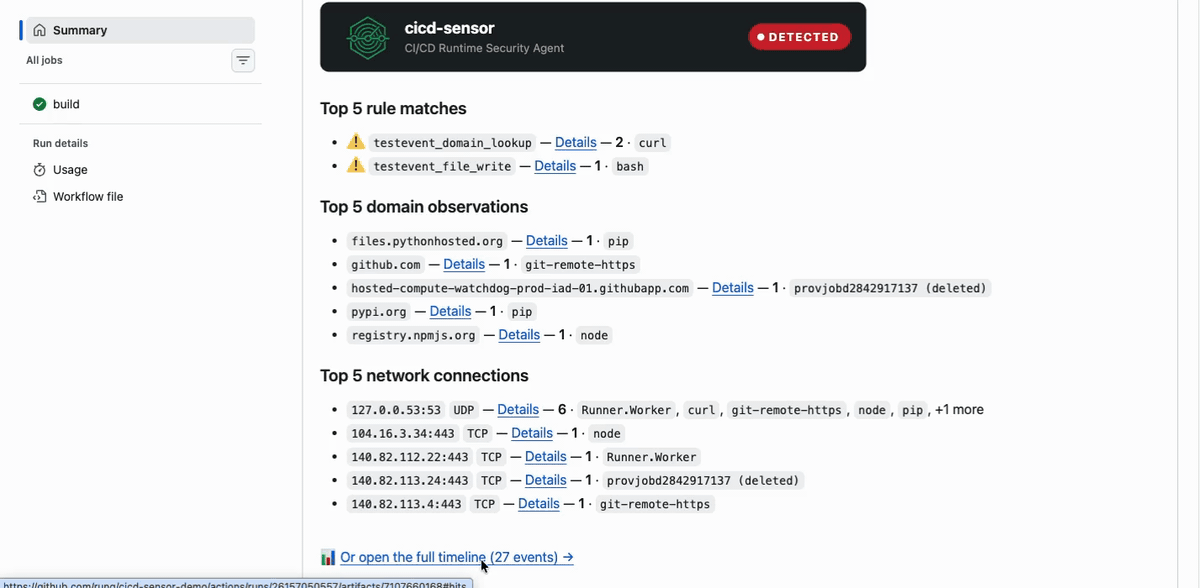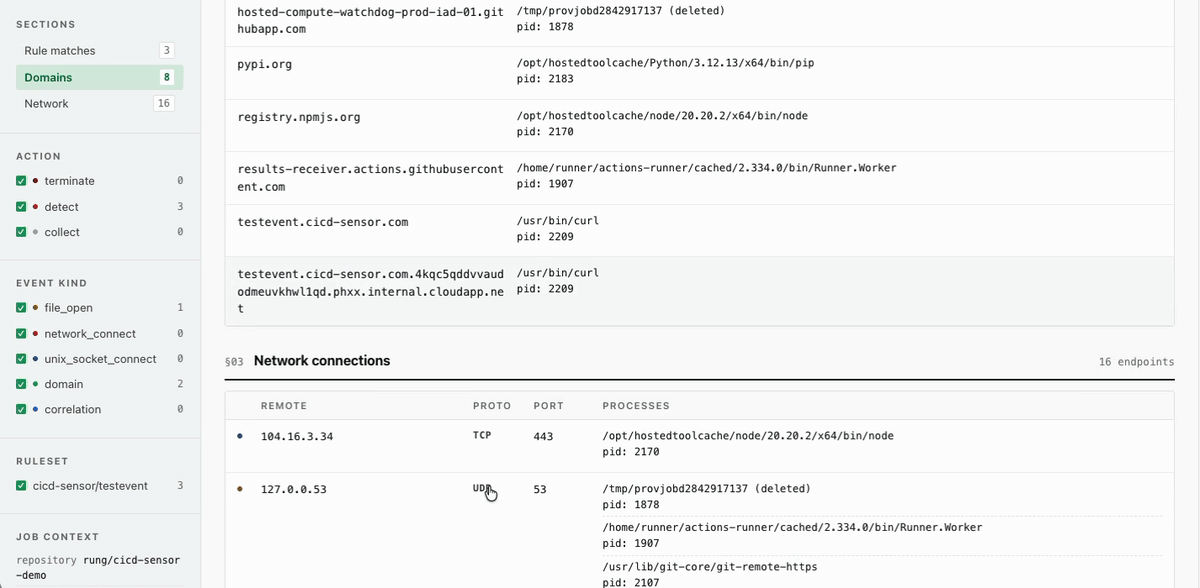
|
Qué hace cicd-sensor
Cuando una dependencia comprometida en un job de CI/CD roba tus credenciales de la nube y las filtra, ¿lo detectarías? ¿Tendrías los registros para investigarlo después? cicd-sensor es un sensor de código abierto que permite a cada equipo responder a ambas preguntas.
Detección: Detecta ataques a la cadena de suministro en tiempo de ejecución mediante la ascendencia de procesos (por ejemplo, acceso a credenciales desde un proceso descendiente de npm install) y la correlación entre señales (por ejemplo, múltiples categorías de credenciales leídas en un mismo job). Las reglas de línea base apuntan a patrones observados en ataques reales a CI/CD y son opcionales: desactívalas si solo quieres los registros y la evidencia que se describen a continuación.
Registros y evidencia: Por ejecución, cicd-sensor puede emitir registros para revisión, alertas y análisis forense, enrutados a través de cicd-sensor Manager hacia destinos en la nube como S3, GCS, Azure Blob y Pub/Sub. cicd-sensor-action también puede generar un informe gráfico y una atestación de compilación por ejecución. Tus datos permanecen bajo tu control. cicd-sensor nunca envía nada a servidores operados por el proyecto cicd-sensor.
Inicio rápido
En los runners alojados por GitHub, añade la acción cicd-sensor como primer paso de tu flujo de trabajo.
jobs:
  build:
    runs-on: ubuntu-24.04
    steps:
      - uses: cicd-sensor/cicd-sensor-action@2bc31a18949a77cd5f5bd452f24f00fbb507cdf6 # v0.0.41
Para GitHub Actions autoalojado o GitLab CI/CD, consulte la Guía del usuario.
Por qué el runtime de CI/CD necesita esto
Las canalizaciones de CI/CD compilan, publican, despliegan y gestionan infraestructura en la nube, y para ello poseen las credenciales de la nube, las claves de firma y los tokens de registro. Los atacantes de la cadena de suministro se ejecutan dentro de esos trabajos y desaparecen con las pruebas cuando el trabajo termina.
La mayoría de los demás runtimes tienen sus defensores de código abierto: Falco, Tetragon, Tracee, Wazuh, OSQuery. La cobertura de código abierto para el runtime de CI/CD se ha quedado atrás. Sigstore demostró dónde y cómo se construyeron los artefactos; cicd-sensor preserva qué se ejecutó realmente para que los equipos puedan detectar, responder y auditar.
Comparación de características
| Capacidad | cicd-sensor | Harden-Runner (Gratis) | Comentario |
|---|---|---|---|
| Licencias y despliegue | |||
| Código abierto | ✅ Sí | ✅ Sí | |
| Privacidad de datos | ✅ Autoalojado | Backend SaaS | cicd-sensor se ejecuta íntegramente en su infraestructura, por lo que los registros y eventos permanecen en su entorno. |
| Cobertura de plataformas | |||
| Repositorios privados | ✅ Sí | ❌ No | |
| Runners autoalojados | ✅ Sí | ❌ No | Aplicar runners autoalojados permite la recopilación de registros en toda la organización en cada trabajo. |
| Soporte de GitHub Actions | ✅ Sí | ✅ Sí | |
| Soporte de GitLab CI/CD | ✅ Sí | ❌ No | |
| Capacidades | |||
| Reglas de detección | ✅ Sí | ✅ Sí | |
| Reglas personalizadas flexibles | ✅ Sí | 🔶 Limitado | Las reglas de cicd-sensor cubren la ascendencia de procesos, el acceso a archivos y la correlación entre señales; Harden-Runner es principalmente una lista de permitidos de salida de red. |
| Bloqueo de red | 🔶 Parcial | ✅ Sí | cicd-sensor mata el proceso y detiene el trabajo al detectar, en lugar de filtrar el tráfico como un firewall. |
| Exportación de registros | ✅ Sí | ❌ No |
Esta tabla compara la versión gratuita de Harden-Runner. La plataforma de pago de StepSecurity añade más, como soporte para repositorios privados y runners autoalojados, paneles y gestión de políticas.
Basado en información pública a mayo de 2026. Se agradecen las correcciones.
Servicios de terceros
Takumi Runner de GMO Flatt Security actúa como un Manager de cicd-sensor alojado y añade su propia detección de amenazas y análisis de trazas sobre los registros recopilados. Consulte su guía de integración (inglés / japonés) para la configuración. Es un producto comercial independiente, y cicd-sensor funciona sin él.
cicd-sensor es un proyecto de código abierto neutral respecto a proveedores: funciona por sí solo, y cualquier manager con el que se comunique es uno que usted elige ejecutar. Otros proveedores y servicios son igualmente bienvenidos a integrarse con cicd-sensor.
Cuando cicd-sensor se apunta a un manager alojado por terceros, los registros y eventos que recopila se envían al servicio de ese proveedor.
Canalizaciones de CI/CD compatibles
| Plataforma | Entorno | Estado |
|---|---|---|
| GitHub Actions | Runner alojado en GitHub | ✅ Compatible |
| GitHub Actions | Runner autoalojado en una máquina | ✅ Compatible |
| GitHub Actions | Actions Runner Controller en Kubernetes | 🧪 Soporte en vista previa |
| GitLab CI/CD | Ejecutor Docker de GitLab Runner | ✅ Compatible |
| GitLab CI/CD | Ejecutor Kubernetes de GitLab Runner | 🧪 Soporte en vista previa |
| GitLab CI/CD | Runner alojado en GitLab | ❌ No compatible (limitaciones técnicas) |
Funciona tanto en repositorios públicos como privados, sin dependencia de SaaS de terceros.
Kernel de Linux: 5.15 o posterior en amd64, 6.1 o posterior en arm64.
Reglas
cicd-sensor incluye un conjunto de reglas base. Consulte la guía de reglas base para saber cómo funcionan; las definiciones de las reglas en sí se encuentran en rules/. También puede escribir sus propias reglas o desactivar por completo las reglas base.